Після «Яндекса» Сбер і VK: удари дійшли до всіх опор російського білого списку
Уранці 18 жовтня 2026 року VK, компанія за найбільшою соцмережею Росії, опублікувала заяву завдовжки у два речення: на ЦОД VK у Ленінградській області здійснено атаку БПЛА, сервіси VK доступні користувачам у звичайному режимі. Жодного названого майданчика, жодного опису пошкоджень, жодного слова про постраждалих. На той момент, за нашими власними вимірюваннями, майже половина адресних блоків петербурзької мережі VK перестала відповідати.
Ця заява замкнула одинадцятиденну послідовність, до якої в російській технологічній галузі ніхто не готувався. З 8 по 11 жовтня дрони зупинили три дата-центри «Яндекса», їм присвячено наш перший розбір із даними маршрутизації та юридичною картою. У ніч на 14 жовтня вони дісталися гігантського недобудованого ЦОДу Сбера в Балакові. У ніч на 18 жовтня VK. П’ять дата-центрів, три компанії, одинадцять днів.
У першій частині ми доводили, що удари не можуть зачепити машину блокувань Росії, яка живе у фільтрувальних пристроях усередині мереж операторів, зате влучають просто в огороджений сад, білий список вітчизняних сервісів, яким під час відключень мобільного інтернету й обмежується інтернет більшості росіян. Два нові удари перевіряють цю тезу на решті власників білого списку. У цьому матеріалі: що саме уражено, що показують наші вимірювання, яка частина білого списку тримається на цих трьох компаніях і що сталося з тим єдиним обхідним маршрутом, який ховається всередині їхньої власної інфраструктури.
Що сталося з дата-центрами Сбера і VK?
Першим був удар по Балакову, в ніч із 13 на 14 жовтня. Ціллю виявилася не стара серверна, а флагманський регіональний проєкт Сбера в Саратовській області: кампус на 122,2 млрд рублів, ще в стадії будівництва, спроєктований 2021 року під потужність до 82 МВт, щонайменше 3000 стійок і до 120 000 серверів; частина його вже працювала, і саме тут планували розмістити найбільший суперкомп'ютер Росії. Перший заступник голови правління Сбера Александр Вєдяхін підтвердив атаку і заявив, що всі системи й сервіси Сбербанку працюють штатно; губернатор області повідомив про загиблу в місті жінку, не називаючи Сбер. Виробник дронів Fire Point узяв удар на себе, поглузувавши, що Сбербанк «приймає естафету» в «Яндекса». І вперше удар по дата-центру прямо підтвердив названий український посадовець: радник президента Дмитро Литвин сказав, що дата-центр атакували, «і успішно». Про майданчики «Яндекса» Київ офіційно мовчить досі, а відповідальність за удар по VK станом на 18 жовтня не взяв ніхто.
Удар по VK стався чотирма ночами пізніше. OSINT-проєкт ASTRA за відео очевидців локалізував його в Новосергіївці, селі на східній межі Петербурга, де VK із 2011 року тримає власний дата-центр, поруч з електропідстанцією «Восточная» на 330 кВ, по якій, судячи з тих самих відео, теж влучили. Губернатор Ленінградської області відзвітував про 135 збитих дронів, чотирьох госпіталізованих після пожежі в будинку через падіння уламків і близько 20 000 мешканців сусіднього Яніна без електрики. VK він не згадав жодним словом; VK майданчика не назвала. Тієї самої ночі дрони підпалили «Петербурзький нафтовий термінал» і на кілька годин закрили Пулково, тож дата-центр був лише однією ціллю з багатьох. Це варто тримати в голові: перед нами не точкова операція проти однієї хмари, а кампанія, що розширюється, проти будівель, у яких живе російський внутрішній інтернет.
Чи справді сервіси VK працювали «у звичайному режимі»?
Найбільші мережі VK встояли, тож формулювання можна захистити. Але для мережі, найближчої до удару, наші вимірювання показують інше.
За даними активного зондування IODA, кількість адресних блоків, що відповідали, у петербурзькій мережі VK упала приблизно на 46% між 03:20 і 03:40 за московським часом, у межах години від повідомленого початку атаки, і не відновилася до дев'ятої ранку. NetBlocks оцінив зв'язність VK у 56% від звичайної. Cloudflare Radar побачив від тієї самої мережі на чверть менше трафіку, ніж у ті самі години тижнем раніше. Sboi.rf зафіксував 918 скарг проти 571 днем раніше, з піком з четвертої до шостої ранку і здебільшого з Петербурга: не надсилалися повідомлення, не вантажилися медіа, не проходив вхід. BGP-маршрути VK увесь цей час залишалися анонсованими, через години був відсутній лише один невеликий блок «Однокласників». Читачі першої частини впізнають підпис: маршрути на місці, хости мовчать, саме так виглядали удари по «Яндексу» і зовсім не так виглядає навмисна цензура. Одне чесне застереження: тієї ж ночі, за повідомленнями, було уражено сусідню підстанцію, а місцевий провайдер із того ж району на годину зник цілком, тому за відкритими даними не можна відділити пряму шкоду від удару від довколишнього знеструмлення.
Важливо й те, які сервіси стоять за потемнілою мережею. Наша власна перевірка публічних адрес VK 18 жовтня розміщує сам vk.com, VK Відео і «Сферум», шкільну платформу, на яку переводять російські класи, в ураженій петербурзькій мережі, тоді як MAX, державний месенджер, «Однокласники», Mail.ru і «Дзен» виходять через московську мережу VK, що втрат не показала. Про відмови «Сферуму» чи MAX не повідомлялося, і адреса вхідної точки не каже, в якій будівлі стоять сервери. Але в компанії, якій належать єдиний месенджер зі списку, обидві соцмережі з нього і шкільна платформа, щойно горів дата-центр, а її власна заява про це вмістилася у 16 слів.
Де Yandex Cloud через тиждень?
Там само, і це тиха головна новина тижня. Станом на 18 жовтня інцидент на сторінці статусу Yandex Cloud досі відкритий, видача нових квот досі заморожена, строків відновлення компанія досі не називає. Усі хмарні сервіси в російських зонах зроблено безплатними для поточних клієнтів з 8 по 31 жовтня, а між другим і третім ударами компанія переписала користувацьку угоду, зарахувавши атаки дронів і ракет до форс-мажору. Споживчі застосунки ожили за лічені дні; хмара ні.
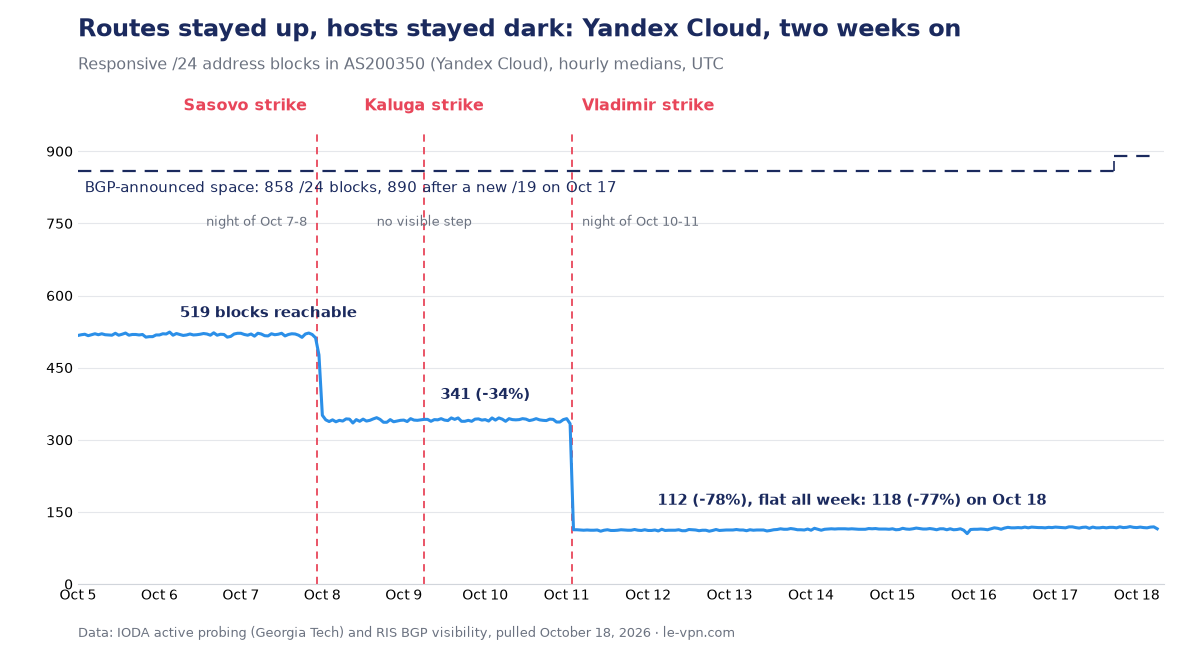
18 жовтня ми заново зняли вимірювання з першої частини. Мережа Yandex Cloud відповідає зі 118 блоків /24 проти 519 до ударів, це на 77% нижче звичайного рівня і плюс шість блоків за тиждень. Гучна перебудова маршрутів, що почалася за 16 годин до першого удару, згасла 12 жовтня, пропрацювавши шість днів і не збігшись із жодною публічною подією ні на початку, ні в кінці. Єдиний новий рух: 17 жовтня Yandex Cloud почав анонсувати свіжий блок власних адрес, зареєстрований ще у травні; відновлення це чи переїзд, за маршрутами не прочитати. Незалежні оцінки відводять на відновлення обладнання від пів року до кількох років.
Яка частина білого списку належить цим трьом компаніям?
Білий список Росії, перелік сервісів, що залишаються доступними, поки мобільний інтернет відрубано, ніколи не публікувався одним офіційним документом; Мінцифри випускає доповнення партіями і у квітні 2026 року говорило про понад 500 найменувань. Найповніше зведення медіа називає близько 175. Порахуйте позиції VK, «Яндекса» і Сбера, і вийде 15, менш як 9%. Це число чесне й цілковито оманливе водночас.
Оманливе, бо дві з цих позицій, «сервіси Яндекса» і «сервіси Mail.ru», парасолькові й покривають десятки продуктів кожна. І тому, що трьом групам належить усе, що робить огороджений сад схожим на інтернет: обидві соцмережі зі списку, «ВКонтакте» і «Однокласники»; єдиний месенджер зі списку, MAX, приблизно зі 110 мільйонами зареєстрованих користувачів; домінантні пошук, пошта й карти; головне таксі; споживчі бренди Сбера від «Мегамаркета» до «Самоката» і «Домкліка». Приберіть ці 15 позицій, і білий список залишиться переважно з державних порталів, сайтів банків, сторінок самих операторів і телеканалів і двох десятків застосунків для глюкометрів. Запасний інтернет держави функціонально складається з трьох корпорацій.
Дві деталі роблять картину різкішою. Перша: сам банківський застосунок Сбербанку не значиться в жодній опублікованій партії білого списку; на початку 2026 року медіа писали, що ФСБ не пускала до списку банки, які не встановили потрібне обладнання, а Центробанк провів весну в проханнях додати всі ліцензовані банки. Друга: сервіси з білого списку під час ударів справді відмовляли. «Яндекс Таксі» падало по всій країні; трекери скарг фіксували проблеми в РЖД, «МегаФону» та «Авіто» 8 жовтня і в «Магніту», «Додо Піци», «Вкусно і точка», «Делімобіля» і Dom.ru 11 жовтня, усі ці назви є у зведених версіях списку. Чи збіглося щось із цього зі справжнім відключенням у режимі білого списку, відкриті дані сказати не можуть: трекери збоїв таких користувачів не бачать. Зате дані показують, що до липня 2026 року, за вимірюваннями, про які повідомляв «Коммерсантъ», без обмежень працювала заледве половина мобільних сесій у Москві та області, тож сервіси, які відмовили, і є ті, до яких мільйони регулярно виявляються зведені.
А що з інструментами, які маскують VPN-трафік під дзвінки?
З кінця 2025 року Росією ширяться проєкти з відкритим кодом, що ховають VPN-трафік усередині того, що мережа бачить як відеодзвінок на вітчизняній платформі зі списку, насамперед у дзвінках VK. Для фільтрувального обладнання з'єднання виглядає як медіапотік дзвінка на схвалену російську адресу й тому переживає відключення з білим списком, які вбивають звичайні VPN-з'єднання. Підхід розійшовся російськими технічними форумами хвилею проєктів у березні та квітні 2026 року, одразу після розширення режиму білих списків; самі автори називають техніку крихкою і загрозливою блокуванням акаунтів, а інструменти не раз ламалися, коли VK змінювала перевірочні кроки на платформі дзвінків, причому VK жодного разу не сказала, чи була це мета. Ми свідомо описуємо це на рівні категорії: без назв інструментів, без механіки, і ніщо тут не є рекомендацією. Як документує наш довідник російських правил щодо VPN, опубліковані контрзаходи держави поки що цілять у користувачів, які приходять на платформи через VPN, і в орендовані сервери на адресах зі списку, а не в ці «дзвінкові» маршрути.
Чи вбив удар 18 жовтня цей обхідний маршрут? Ні, і картографію варто викласти точно, бо питання напрошується саме. Вузли, через які йдуть такі інструменти, стоять у московській мережі VK, тій самій, що 18 жовтня втрат не показала, і повідомлень про відмови дзвінків чи тунелів після удару не було. Потемніла петербурзька мережа несе натомість основний веб і вхід VK. Тож цього разу удар і тунелі не перетнулися. Структурний висновок від цього нікуди не зникає: кожен такий маршрут живе в серверних тих самих трьох компаній, що й сам білий список, існує, поки це терплять інженери VK, і тепер ділить із ними вразливість перед кампанією дронів. Лаз, прорізаний у стіні огородженого саду, горить разом зі стіною.
Чи бачить держава цю крихкість?
Частково бачить, і письмово. За кілька днів до удару по VK робоча група урядової підкомісії попередила, у документі, про який написав Forbes, що фільтрація за білими списками може відрізати хмарні платформи від їхніх власних компонентів: резервних майданчиків, систем керування, сховищ. Це найжорсткіша оцінка режиму з тих, що лунали зсередини системи: за її логікою сервер може бути живим і застосунок піднятим, а користувачі до нього не дістануться, і резервний майданчик, що не відкривається із зовнішньої мережі, взагалі не резерв. Галузева рада, яка підготувала пропозиції, об’єднання дата-центрів, серед засновників якого Yandex Cloud, попросила захищений перелік хмарних платформ, що не підпадають під ізоляцію, і формальну процедуру включення до білого списку та виключення з нього, якої досі немає. Мінцифри відповіло, що з позицією знайоме. Жодна з цих структур ударів не згадала; цього й не було треба.
Офіційна ж відповідь на самі удари поки складається з обговорень в обидва боки й рішень у жоден. Міністр цифрового розвитку Максут Шадаєв 12 жовтня сказав, що його міністерство і Міноборони обговорюють військове прикриття дата-центрів, і того ж дня закликав стимулювати будівництво на Уралі та у Східному Сибіру, назвавши 42 об'єкти в роботі й визнавши, що у московській агломерації зосереджено понад 80% усіх ресурсів. Тиждень по тому немає ні указу, ні законопроєкту, ні оголошеної ППО, самі пропозиції: дата-центри під землею, резервний «майданчик судного дня», пільгові кредити до кінця року. Найгостріший з уже наявних інструментів: серпневий президентський указ, що дозволяє запроваджувати тимчасове управління компаніями, які, на думку влади, погано захистилися від дронів; галузеві видання читають його як такий, що охоплює дата-центри.
А цензори? Неторкнуті, як і передбачала перша частина, і закручують далі. Фільтрувальна система стоїть усередині мереж операторів, на державному обладнанні, якого більше ніде немає, і удар по дата-центру її не зачіпає. Єдина новина тижня про блокування вказує рівно в інший бік: «Коммерсантъ» знайшов у проєкті національного плану мету довести ефективність блокування VPN до 95%, якої, за словами міністерства, в актуальній версії вже немає, поруч із бюджетом інфраструктури фільтрації майже у 90 млрд рублів до 2029 року.
Підсумок
Білий список продавали як запасний інтернет. На практиці це серверні трьох компаній із державною печаткою, і за одинадцять жовтневих днів удари прийшлися по всіх трьох. Машина блокувань не втратила нічого; огороджений сад втратив дві зони Yandex Cloud, частину будівництва під найбільший суперкомп'ютер Росії і те, що згоріло в Новосергіївці й що VK відмовляється описувати. Навіть єдиний обхідний маршрут, схований усередині інфраструктури самого саду, вцілів лише тому, що дрони влучили в іншу будівлю тієї самої компанії. Для російських користувачів урок тижня той самий, що й тижнем раніше, тільки з двома новими іменами: кожне відключення тепер видає їм запасний інтернет, який сам під вогнем. Бік правозастосування ми відстежуємо в довіднику всіх російських законів і блокувань щодо VPN із 2017 року, практичний бік у матеріалі про вересневу хвилю блокувань, а картину по країні на нашій сторінці про Росію.
Про автора
Служба новин Le VPN
Le VPN Research Team є службою новин блогу Le VPN. Команда відстежує відключення інтернету, цензуру, нові закони про конфіденційність та інциденти кібербезпеки в момент їх розгортання і перетворює їх на зрозумілі матеріали з посиланнями на джерела. Кожна стаття створюється на основі первинних джерел, проходить перевірку фактів за цими джерелами та редакційну перевірку за правилами Le VPN перед публікацією.
Статті автора Le VPN Research Team →
