Tras Yandex, Sber y VK: los ataques alcanzan todos los pilares de la lista blanca rusa
La mañana del 18 de octubre de 2026, VK, la empresa tras la mayor red social de Rusia, publicó un comunicado de dos frases: un dron había atacado un centro de datos de VK en la región de Leningrado, y los servicios de VK seguían disponibles con normalidad. Ningún sitio nombrado, ningún daño descrito, ninguna mención de heridos. Para entonces, según nuestras propias mediciones, casi la mitad de los bloques de direcciones de la red de VK en San Petersburgo había dejado de responder.
Ese comunicado cerró una secuencia de once días que nadie en la industria tecnológica rusa había previsto. Entre el 8 y el 11 de octubre, drones detuvieron tres centros de datos de Yandex, el tema de nuestro primer informe, con los datos de enrutamiento y el mapa legal. La noche del 14 de octubre alcanzaron el gigantesco centro de datos de Sber en construcción en Balakovo. La noche del 18, VK. Cinco centros de datos, tres empresas, once días.
En la primera parte sostuvimos que los ataques no pueden tocar la máquina de censura rusa, que vive en equipos de filtrado dentro de las redes de los operadores, pero caen de lleno sobre el jardín vallado, la lista blanca de servicios nacionales que es todo el internet que la mayoría de los rusos recibe durante los cortes del internet móvil. Los dos nuevos ataques ponen a prueba ese argumento con los demás dueños de la lista blanca. Este informe cubre qué fue alcanzado, qué muestran nuestras mediciones, qué parte de la lista blanca corre sobre estas tres empresas y qué pasó con la única vía de escape que se esconde dentro de su propia infraestructura.
¿Qué pasó con los centros de datos de Sber y VK?
El ataque de Balakovo llegó primero, la noche del 13 al 14 de octubre. El objetivo no era una vieja sala de servidores sino el proyecto regional insignia de Sber en la región de Sarátov: un campus de 122.200 millones de rublos aún en construcción, diseñado en 2021 para hasta 82 MW, al menos 3.000 racks y hasta 120.000 servidores, con una parte ya operativa y el mayor superordenador de Rusia previsto para él. El primer vicepresidente de Sber, Alexander Vedyakhin, confirmó el ataque y dijo que todos los sistemas y servicios de Sberbank funcionaban con normalidad; el gobernador regional informó de una mujer muerta en la ciudad, sin nombrar a Sber. El fabricante de drones Fire Point reivindicó el ataque en Telegram, burlándose de que Sberbank 'tomaba el relevo' de Yandex. Y por primera vez, un cargo ucraniano con nombre confirmó sin rodeos un ataque a un centro de datos: el asesor presidencial Dmytro Lytvyn dijo que el centro de datos fue atacado, 'y con éxito'. Sobre las instalaciones de Yandex, Kyiv guarda silencio formal, y nadie había reivindicado el ataque a VK a 18 de octubre.
El ataque a VK llegó cuatro noches después. El proyecto OSINT ASTRA geolocalizó los vídeos de testigos en Novoserguievka, una aldea en el borde oriental de San Petersburgo donde VK opera su propio centro de datos desde 2011, junto a la subestación eléctrica Vostochnaya de 330 kV, que los mismos vídeos sugieren que también fue alcanzada. El gobernador de la región de Leningrado informó de 135 drones derribados, cuatro personas hospitalizadas tras el incendio de una casa causado por escombros y unos 20.000 vecinos de la vecina Yanino sin electricidad. No mencionó a VK; VK no nombró la instalación. Esa misma noche, drones incendiaron la Terminal Petrolera de Petersburgo y cerraron el aeropuerto de Púlkovo durante horas, así que el centro de datos fue un objetivo entre muchos. Conviene retenerlo: no es una operación quirúrgica contra una nube, es una campaña que se ensancha contra los edificios donde vive el internet doméstico ruso.
¿De verdad funcionaron los servicios de VK 'con normalidad'?
Las redes más grandes de VK aguantaron, así que la frase es defendible. Pero no es lo que muestran nuestras mediciones para la red más cercana al ataque.
En los datos de sondeo activo de IODA, los bloques de direcciones que respondían en la red de VK en San Petersburgo cayeron cerca de un 46% entre las 3:20 y las 3:40 hora de Moscú, dentro de la hora siguiente al inicio reportado del ataque, y no se habían recuperado a las nueve. NetBlocks situó la conectividad de VK en el 56% de lo habitual. Cloudflare Radar vio un cuarto menos de tráfico desde esa misma red que en las mismas horas de una semana antes. El rastreador Sboi.rf registró 918 quejas frente a 571 el día anterior, con pico entre las cuatro y las seis y sobre todo desde San Petersburgo: mensajes que no salían, medios que no cargaban, accesos que fallaban. Las rutas BGP de VK permanecieron anunciadas todo el tiempo, y horas después solo faltaba un pequeño bloque de Odnoklassniki. Los lectores de la primera parte reconocerán la firma: rutas en pie, hosts a oscuras, exactamente el aspecto de los ataques a Yandex y nada parecido a la censura deliberada. Una salvedad honesta: la subestación vecina fue alcanzada esa misma noche, según los reportes, y un proveedor local del mismo distrito desapareció una hora entera, así que los datos públicos no pueden separar el daño directo del ataque del apagón que lo rodea.
También importa qué servicios están detrás de esa red oscurecida. Nuestra propia resolución de los nombres públicos de VK el 18 de octubre sitúa el propio vk.com, VK Video y Sferum, la plataforma escolar a la que se traslada a las aulas rusas, en la red golpeada de San Petersburgo, mientras que MAX, el mensajero respaldado por el Estado, Odnoklassniki, Mail.ru y Dzen salen por la red moscovita de VK, que no mostró pérdidas. No se reportó caída alguna de Sferum ni de MAX, y una dirección de fachada no revela en qué edificio están los servidores. Pero la empresa que opera el único mensajero listado de Rusia, sus dos redes sociales listadas y su plataforma escolar acaba de ver arder un centro de datos, y su propio comunicado al respecto tenía 16 palabras en su original ruso.
¿Dónde está Yandex Cloud una semana después?
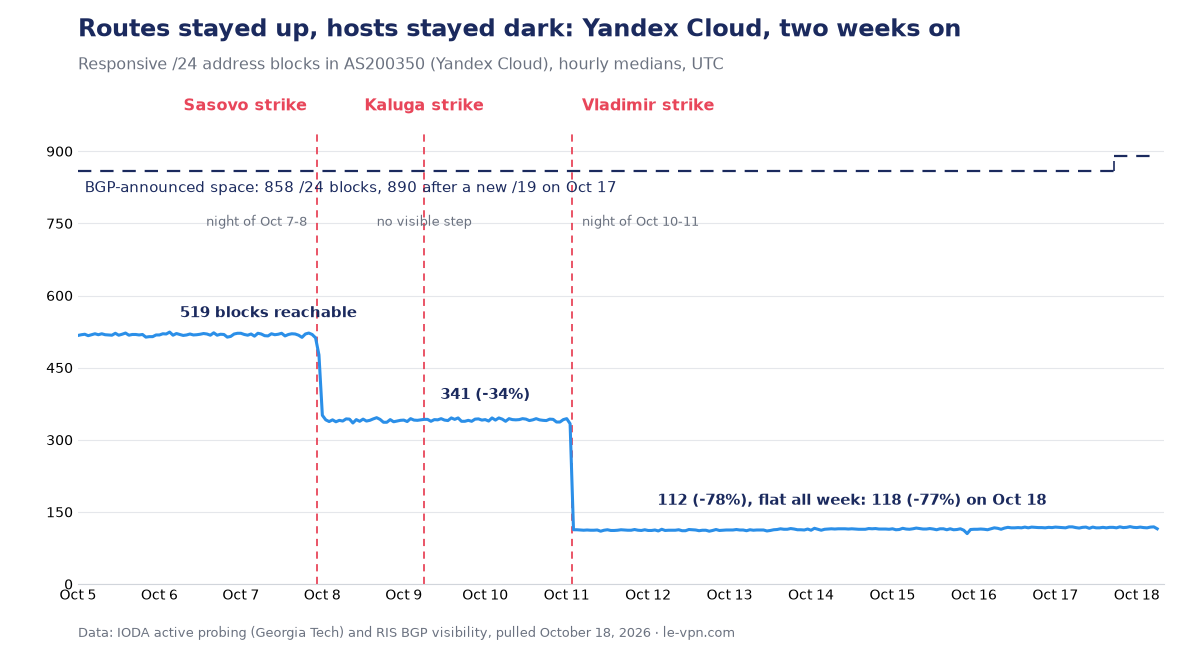
En el mismo sitio, y esa es la noticia silenciosa de la semana. A 18 de octubre, el incidente en la página de estado de Yandex Cloud sigue abierto, las nuevas cuotas siguen congeladas y la empresa sigue sin dar fecha de restauración. Ha hecho gratuitos todos los servicios en la nube de las zonas rusas para los clientes existentes del 8 al 31 de octubre y, entre el segundo y el tercer ataque, reescribió sus condiciones de uso para clasificar los ataques con drones y misiles como fuerza mayor. Las aplicaciones de consumo se recuperaron en días; la nube, no.
El 18 de octubre repetimos las mediciones de la primera parte. La red de Yandex Cloud responde desde 118 bloques /24 frente a una base de 519 antes de los ataques, un 77% por debajo de lo normal y una ganancia de seis bloques en una semana. El ruidoso bamboleo de rutas que había comenzado 16 horas antes del primer ataque terminó el 12 de octubre tras seis días, sin coincidir con ningún evento público ni al empezar ni al acabar. El único movimiento nuevo: el 17 de octubre Yandex Cloud empezó a anunciar un bloque fresco de direcciones propias, registrado en mayo; si es reconstrucción o mudanza, los datos de enrutamiento no lo dicen. Estimaciones independientes sitúan la restauración del hardware entre seis meses y varios años.
¿Qué parte de la lista blanca pertenece a estas tres empresas?
La lista blanca rusa, el registro de servicios que siguen accesibles mientras el internet móvil está cortado, nunca se ha publicado como un documento oficial único; el ministerio digital publica las incorporaciones por lotes y dijo en abril de 2026 que había superado las 500 entradas. La recopilación mediática más completa nombra unas 175. Cuente las entradas de VK, Yandex y Sber y saldrán 15, menos del 9%. Ese número es honesto y completamente engañoso a la vez.
Engañoso, porque dos de esas entradas, 'servicios de Yandex' y 'servicios de Mail.ru', son paraguas que cubren decenas de productos cada una. Y porque los tres grupos poseen todo lo que hace que un jardín vallado parezca un internet: las dos redes sociales listadas, VK y Odnoklassniki; el único mensajero listado, MAX, con unos 110 millones de usuarios registrados; la búsqueda, el correo y los mapas dominantes; el principal servicio de taxi; y las marcas de consumo de Sber, de Megamarket a Samokat y Domclick. Quite esas 15 entradas y la lista blanca queda en portales gubernamentales, webs de bancos, páginas de los propios operadores y canales de televisión y un par de decenas de aplicaciones de glucómetros. El internet de respaldo del Estado es, funcionalmente, tres corporaciones.
Dos detalles afinan el cuadro. Primero, la propia aplicación bancaria de Sberbank no figura en ningún lote publicado de la lista blanca: a comienzos de 2026 la prensa contó que el FSB dejaba fuera a los bancos que no habían instalado el equipo de vigilancia exigido, y el banco central pasó la primavera pidiendo que se añadiera a todos los bancos con licencia. Segundo, servicios listados fallaron de verdad durante los ataques. Yandex Taxi cayó en todo el país; los rastreadores de quejas registraron problemas en RZD, MegaFon y Avito el 8 de octubre y en Magnit, Dodo Pizza, Vkusno i tochka, Delimobil y Dom.ru el 11 de octubre, todos nombres de las recopilaciones de la lista blanca. Si algo de esto coincidió con un corte real en modo lista blanca, ningún dato público puede decirlo, porque los rastreadores no ven a esos usuarios. Lo que los datos sí muestran es que en julio de 2026, según mediciones recogidas por Kommersant, apenas la mitad de las sesiones móviles de Moscú y su región funcionaba sin restricciones, de modo que los servicios que fallaron son aquellos a los que millones quedan reducidos de forma rutinaria.
¿Y las herramientas que disfrazan el tráfico VPN de llamadas?
Desde finales de 2025 circulan en Rusia proyectos de código abierto que esconden el tráfico VPN dentro de lo que la red ve como una videollamada a una plataforma nacional listada, ante todo el servicio de llamadas de VK. Para el equipo de filtrado, la conexión parece el flujo de una llamada hacia una dirección rusa aprobada, y por eso sobrevive a los cortes en modo lista blanca que matan las conexiones VPN corrientes. El enfoque se extendió por los foros técnicos rusos en una ola de proyectos en marzo y abril de 2026, justo tras la expansión del régimen de listas blancas; sus autores lo describen como frágil y propenso a los baneos, y las herramientas se han roto repetidamente cuando VK cambió los pasos de verificación de su plataforma de llamadas, sin que VK dijera nunca si esa era la intención. Lo describimos deliberadamente a nivel de categoría: sin nombres de herramientas, sin mecánica, y nada de esto es una recomendación. Como documenta nuestro registro de las reglas rusas sobre VPN, las contramedidas publicadas por el Estado apuntan hasta ahora a los usuarios que llegan a las plataformas vía VPN y a los servidores alquilados en direcciones listadas, no a estas rutas con forma de llamada.
¿Mató el ataque del 18 de octubre esa vía de escape? No, y conviene exponer el mapa con precisión, porque la pregunta se formula sola. Los relés de llamadas que usan esas herramientas están en la red moscovita de VK, la que no mostró pérdidas el 18 de octubre, y no se reportaron fallos de llamadas ni de túneles tras el ataque. La red de San Petersburgo que quedó a oscuras aloja, en cambio, la fachada web y la capa de acceso de VK. Así que el ataque y los túneles no se cruzaron, esta vez. El punto estructural queda en pie de todos modos: cada una de estas rutas vive dentro de las salas de servidores de las mismas tres empresas en las que vive la lista blanca, sobrevive mientras lo toleren los ingenieros de VK y ahora comparte su exposición a una campaña de drones. Una trampilla recortada en el muro del propio jardín vallado arde con el muro.
¿Ve el Estado esta fragilidad?
En parte sí, y por escrito. Días antes del ataque a VK, un grupo de trabajo de la subcomisión gubernamental advirtió, en un documento del que informó Forbes, de que el filtrado por lista blanca puede aislar a las plataformas en la nube de sus propios componentes: sitios de respaldo, sistemas de gestión, almacenamiento. Es la evaluación más cruda del régimen surgida de dentro del sistema: según su lógica, un servidor puede estar vivo y una aplicación funcionando sin que los usuarios lleguen a él, y un sitio de respaldo que no se abre desde la red exterior no es un respaldo. El consejo sectorial que redactó las propuestas, un organismo de centros de datos entre cuyos fundadores está Yandex Cloud, pidió una lista protegida de plataformas en la nube exentas de aislamiento y un procedimiento formal para entrar y salir de la lista blanca, que sigue sin existir. El ministerio digital dijo estar familiarizado con la posición. Ninguno de los dos organismos mencionó los ataques; no les hacía falta.
La respuesta oficial a los propios ataques, entretanto, consiste en discusiones en ambas direcciones y decisiones en ninguna. El ministro digital Maksut Shadáev dijo el 12 de octubre que su ministerio y el de Defensa discutían la cobertura militar de los centros de datos, y el mismo día pidió estimular la construcción en los Urales y Siberia Oriental, citando 42 proyectos en marcha y admitiendo que más del 80% de todos los recursos se concentra en la aglomeración de Moscú. Una semana después no hay decreto, ni proyecto de ley, ni defensa antiaérea anunciada, solo propuestas: centros de datos subterráneos, un sitio de respaldo 'del juicio final', créditos subvencionados para fin de año. El instrumento más afilado ya en vigor es un decreto presidencial de agosto que permite al Estado imponer la administración temporal de las empresas que a juicio de las autoridades se defendieron mal de los drones, y que la prensa especializada lee como aplicable a los centros de datos.
¿Y los censores? Intactos, como predijo la primera parte, y apretando. El sistema de filtrado está dentro de las redes de los operadores, en equipos suministrados por el Estado que no existen en ningún otro lugar, y ningún ataque a un centro de datos lo alcanza. La única noticia de bloqueos de la semana apunta justo en la dirección contraria: Kommersant encontró en un borrador de plan nacional el objetivo de elevar el bloqueo de VPN al '95% de efectividad', que el ministerio dice que la versión actual ya no contiene, junto a un presupuesto de infraestructura de filtrado de casi 90.000 millones de rublos hasta 2029.
La conclusión
La lista blanca rusa se vendió como un internet de respaldo. Es, en la práctica, las salas de servidores de tres empresas con un sello estatal, y en once días de octubre las tres fueron alcanzadas. La máquina de bloqueo no perdió nada; el jardín vallado perdió dos zonas de Yandex Cloud, parte de una obra destinada al mayor superordenador de Rusia y lo que ardiera en Novoserguievka que VK no quiere describir. Incluso la única vía de escape escondida en la infraestructura del propio jardín sobrevivió solo porque los drones alcanzaron otro edificio de la misma empresa. Para los usuarios rusos, la lección de la semana es la de la semana pasada con dos nombres más: cada corte les entrega ahora un internet de respaldo que está, él mismo, bajo fuego. Seguimos el lado represivo en nuestra referencia sobre todas las leyes y bloqueos rusos contra los VPN desde 2017, el lado práctico en nuestro informe sobre la ola de bloqueos de septiembre y el panorama del país en nuestra página de Rusia.
Sobre el autor
Mesa de noticias de Le VPN
Le VPN Research Team es la mesa de noticias del blog de Le VPN. El equipo sigue en tiempo real los cortes de internet, la censura, las nuevas leyes de privacidad y los incidentes de ciberseguridad, y los convierte en artículos claros y con fuentes verificables. Cada artículo se elabora a partir de fuentes primarias, se contrasta con ellas y se revisa según las normas editoriales de Le VPN antes de publicarse.
Artículos de Le VPN Research Team →
