پس از یاندکس، اسبر و VK: حملات به همه ستونهای فهرست سفید روسیه رسید
صبح ۱۸ اکتبر ۲۰۲۶، VK، شرکتی که پشت بزرگترین شبکه اجتماعی روسیه است، بیانیهای دوجملهای منتشر کرد: یک پهپاد به مرکز داده VK در استان لنینگراد حمله کرد و خدمات VK بهطور عادی در دسترس کاربران است. نه نامی از تأسیسات، نه شرحی از خسارت، نه اشارهای به مجروحان. در همان لحظه، بنا بر اندازهگیریهای خود ما، نزدیک به نیمی از بلوکهای نشانی شبکه پترزبورگ VK دیگر پاسخ نمیدادند.
این بیانیه زنجیرهای یازدهروزه را بست که هیچکس در صنعت فناوری روسیه برایش آماده نبود. میان ۸ تا ۱۱ اکتبر پهپادها سه مرکز داده یاندکس را از کار انداختند، موضوع نخستین گزارش ما همراه با دادههای مسیریابی و نقشه حقوقی. در شب ۱۴ اکتبر به مرکز داده عظیم و در حال ساخت اسبر در بالاکووو رسیدند. در شب ۱۸ اکتبر نوبت VK بود. پنج مرکز داده، سه شرکت، یازده روز.
در بخش نخست استدلال کردیم که حملات به ماشین سانسور روسیه که در دستگاههای پالایش درون شبکه اپراتورها جای دارد نمیرسند، اما مستقیم بر باغ محصور فرود میآیند، یعنی فهرست سفید خدمات داخلی که در زمان قطع اینترنت همراه، تمام اینترنت بیشتر روسها است. دو حمله تازه این استدلال را روی دیگر مالکان فهرست سفید میآزمایند. این گزارش به این میپردازد که چه چیزی هدف قرار گرفت، اندازهگیریهای ما چه نشان میدهند، چه بخشی از فهرست سفید روی این سه شرکت اجرا میشود، و بر سر تنها راه گریزی که در زیرساخت خود آنها پنهان است چه آمد.
چه بر سر مراکز داده اسبر و VK آمد؟
نخست حمله به بالاکووو رخ داد، در شب ۱۳ به ۱۴ اکتبر. هدف یک اتاق سرور قدیمی نبود، بلکه پروژه منطقهای شاخص اسبر در استان ساراتوف بود: پردیسی ۱۲۲٫۲ میلیارد روبلی که هنوز در حال ساخت است، در سال ۲۰۲۱ برای حداکثر ۸۲ مگاوات، دستکم ۳٬۰۰۰ رک و تا ۱۲۰٬۰۰۰ سرور طراحی شده، بخشی از آن از پیش فعال بوده و قرار بود بزرگترین ابررایانه روسیه را در خود جای دهد. الکساندر ودیاخین، معاون اول اسبر، حمله را تأیید کرد و گفت همه سامانهها و خدمات اسبربانک بهطور عادی کار میکنند؛ استاندار منطقه از کشتهشدن یک زن در شهر خبر داد، بیآنکه نامی از اسبر ببرد. سازنده پهپاد Fire Point در تلگرام حمله را بر عهده گرفت و به طعنه نوشت اسبربانک «چوب امدادی» را از یاندکس تحویل میگیرد. و برای نخستین بار، یک مقام اوکراینی با نام، حمله به یک مرکز داده را صریحاً تأیید کرد: دمیترو لیتوین، مشاور ریاستجمهوری، گفت مرکز داده مورد حمله قرار گرفت، «و با موفقیت». درباره سایتهای یاندکس، کییف رسماً سکوت کرده و تا ۱۸ اکتبر کسی حمله به VK را بر عهده نگرفته بود.
حمله به VK چهار شب بعد آمد. پروژه اطلاعات منبعباز ASTRA ویدئوهای شاهدان را در نووسرگییفکا مکانیابی کرد، روستایی در لبه شرقی پترزبورگ که VK از ۲۰۱۱ در آن مرکز داده خودش را اداره میکند، کنار پست برق ۳۳۰ کیلوولتی «واستوچنایا» که همان ویدئوها نشان میدهند احتمالاً آن هم هدف قرار گرفته است. استاندار لنینگراد از سرنگونی ۱۳۵ پهپاد، بستریشدن چهار نفر پس از آتشسوزی خانهای بر اثر سقوط آوار، و قطع برق حدود ۲۰٬۰۰۰ نفر از ساکنان یانینوی مجاور خبر داد. او هیچ اشارهای به VK نکرد؛ VK هم نام تأسیسات را نبرد. همان شب پهپادها پایانه نفتی پترزبورگ را به آتش کشیدند و فرودگاه پولکوو را ساعتها بستند، پس مرکز داده تنها یکی از اهداف بسیار بود. این را باید به خاطر سپرد: این یک عملیات جراحی علیه یک ابر نیست، بلکه کارزاری رو به گسترش علیه ساختمانهایی است که اینترنت داخلی روسیه در آنها زندگی میکند.
آیا خدمات VK واقعاً «عادی» کار کرد؟
بزرگترین شبکههای VK تاب آوردند، پس این جمله قابل دفاع است. اما اندازهگیریهای ما برای نزدیکترین شبکه به محل اصابت چیز دیگری نشان میدهند.
در دادههای کاوش فعال IODA، بلوکهای نشانی پاسخدهنده در شبکه پترزبورگ VK میان ساعت ۳:۲۰ تا ۳:۴۰ به وقت مسکو، یعنی کمتر از یک ساعت پس از آغاز گزارششده حمله، حدود ۴۶ درصد افت کرد و تا ساعت نه بازنگشت. NetBlocks اتصال VK را ۵۶ درصد حالت عادی برآورد کرد. Cloudflare Radar از همان شبکه یکچهارم ترافیک کمتری نسبت به همان ساعات یک هفته پیش دید. Sboi.rf در برابر ۵۷۱ شکایت روز قبل، ۹۱۸ شکایت ثبت کرد که اوجش میان چهار تا شش بامداد بود و بیشترش از پترزبورگ: پیامها ارسال نمیشد، رسانهها بارگذاری نمیشد، ورود ناموفق بود. مسیرهای BGP در VK در تمام مدت اعلامشده ماندند و چند ساعت بعد تنها یک بلوک کوچک از اودنوکلاسنیکی غایب بود. خوانندگان بخش نخست این امضا را میشناسند: مسیرها برپا، میزبانها خاموش؛ حملات به یاندکس دقیقاً همین شکل را داشتند و سانسور عمدی هرگز چنین نیست. یک قید صادقانه: گزارش شده که پست برق مجاور همان شب هدف قرار گرفته و یک ارائهدهنده محلی در همان ناحیه یک ساعت تمام ناپدید شد، پس دادههای عمومی نمیتوانند آسیب مستقیم اصابت را از قطعی برق پیرامون آن جدا کنند.
اینکه کدام خدمات پشت این شبکه تاریکشدهاند نیز مهم است. تحلیل خود ما از نامهای عمومی VK در ۱۸ اکتبر، خود vk.com، VK ویدئو و اسفروم، پلتفرم مدرسهای که کلاسهای روسیه به آن منتقل میشوند، را در شبکه آسیبدیده پترزبورگ قرار میدهد، در حالی که MAX، پیامرسان مورد حمایت دولت، اودنوکلاسنیکی، Mail.ru و دزن از طریق شبکه مسکوی VK سرویس میدهند که افتی نشان نداد. هیچ اختلالی در اسفروم یا MAX گزارش نشد و نشانی پیشخوان نمیگوید سرورها در کدام ساختماناند. اما شرکتی که تنها پیامرسان فهرستشده روسیه، هر دو شبکه اجتماعی فهرستشده و پلتفرم مدرسهای آن را اداره میکند، بهتازگی شاهد سوختن یک مرکز داده بوده و بیانیه خودش در این باره در متن اصلی روسی ۱۶ کلمه بود.
Yandex Cloud یک هفته بعد کجاست؟
همانجا که بود، و این خبر اصلی خاموش این هفته است. تا ۱۸ اکتبر رخداد در صفحه وضعیت Yandex Cloud همچنان باز است، سهمیههای جدید همچنان منجمدند و شرکت همچنان تاریخی برای بازیابی اعلام نمیکند. همه خدمات ابری مناطق روسیه را برای مشتریان فعلی از ۸ تا ۳۱ اکتبر رایگان کرده و میان حمله دوم و سوم قرارداد کاربری را بازنویسی کرد تا حملات پهپادی و موشکی را قوه قاهره بشمارد. اپلیکیشنهای مصرفی در چند روز سرپا شدند؛ ابر نه.
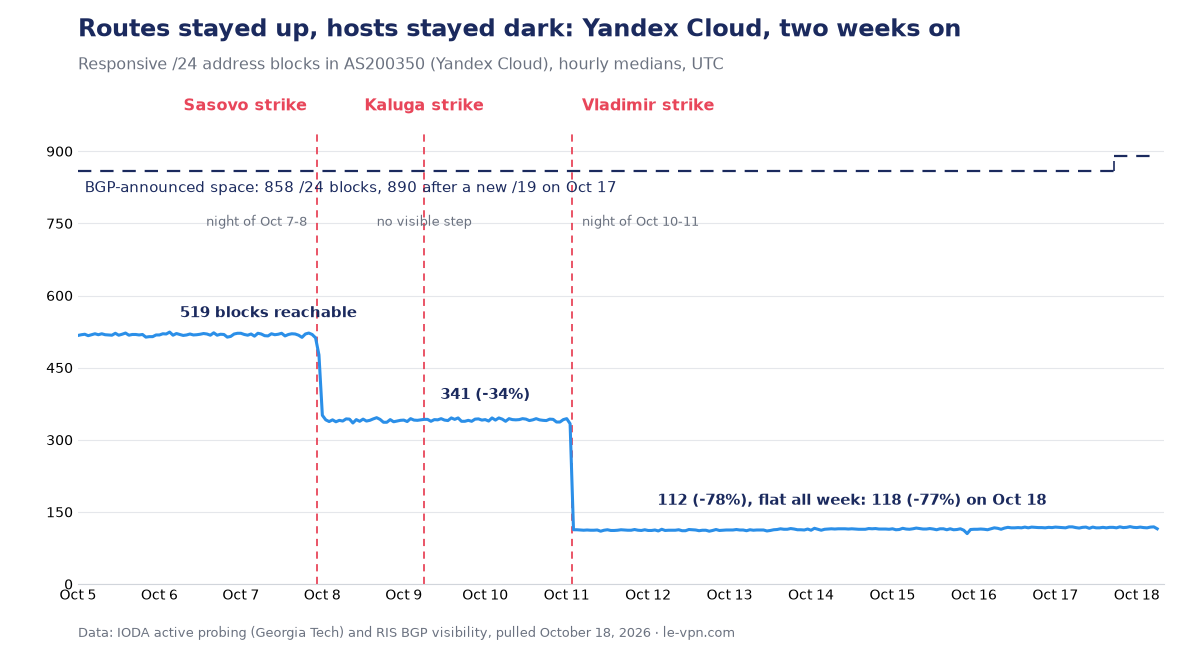
در ۱۸ اکتبر اندازهگیریهای بخش نخست را تکرار کردیم. شبکه Yandex Cloud از ۱۱۸ بلوک /24 پاسخ میدهد، در برابر مبنای ۵۱۹ پیش از حملات: ۷۷ درصد زیر حالت عادی و تنها شش بلوک افزایش در یک هفته. نوسان پرسروصدای مسیرها که ۱۶ ساعت پیش از نخستین حمله آغاز شده بود، پس از شش روز در ۱۲ اکتبر فروکش کرد، بیآنکه آغاز یا پایانش با هیچ رویداد عمومی جور درآید. تنها حرکت تازه: در ۱۷ اکتبر Yandex Cloud اعلام یک بلوک نشانی تازه از آنِ خود را آغاز کرد که در ماه مه ثبت شده بود؛ بازسازی است یا جابهجایی، دادههای مسیریابی نمیگویند. برآوردهای مستقل بازیابی سختافزار را میان شش ماه تا چند سال میدانند.
چه بخشی از فهرست سفید به این سه شرکت تعلق دارد؟
فهرست سفید روسیه، یعنی دفتر خدماتی که هنگام قطع اینترنت همراه در دسترس میمانند، هرگز بهصورت یک سند رسمی واحد منتشر نشده است؛ وزارت توسعه دیجیتال افزودهها را دستهدسته اعلام میکند و در آوریل ۲۰۲۶ گفت از ۵۰۰ مورد گذشته است. کاملترین گردآوری رسانهای حدود ۱۷۵ مورد را نام میبرد. موارد VK، یاندکس و اسبر را بشمارید: ۱۵، کمتر از ۹ درصد. این عدد همزمان صادق و کاملاً گمراهکننده است.
گمراهکننده، چون دو مورد از آنها، «خدمات یاندکس» و «خدمات Mail.ru»، چتریاند و هر کدام دهها محصول را دربر میگیرند. و چون هر آنچه باغ محصور را شبیه اینترنت میکند در دست این سه گروه است: هر دو شبکه اجتماعی فهرستشده، وکنتاکته و اودنوکلاسنیکی؛ تنها پیامرسان فهرستشده، MAX، با حدود ۱۱۰ میلیون کاربر ثبتنامی؛ جستوجو، ایمیل و نقشه مسلط؛ سرویس اصلی تاکسی؛ و برندهای مصرفی اسبر از مگامارکت تا ساموکات و دومکلیک. این ۱۵ مورد را بردارید، از فهرست سفید بیشتر پورتالهای دولتی، وبسایتهای بانکها، صفحههای خود اپراتورها، شبکههای تلویزیونی و بیستوچند اپلیکیشن قندسنج میماند. اینترنت پشتیبان دولت، از نظر کارکرد، سه شرکت است.
دو جزئیات تصویر را تیزتر میکند. نخست، خود اپلیکیشن بانکی اسبربانک در هیچ دسته منتشرشدهای از فهرست سفید نیست: گزارشهای اوایل ۲۰۲۶ حاکی بود که سرویس امنیت فدرال بانکهایی را که نصب تجهیزات نظارتی الزامی را آغاز نکرده بودند بیرون نگه داشت، و بانک مرکزی بهار را به درخواست افزودن همه بانکهای دارای مجوز گذراند. دوم، خدمات فهرستشده در جریان حملات واقعاً از کار افتادند. یاندکس تاکسی در سراسر کشور افتاد؛ ردیابهای شکایت در ۸ اکتبر مشکلاتی در راهآهن روسیه، مگافون و آویتو، و در ۱۱ اکتبر در ماگنیت، دودو پیتزا، فکوسنو ای توچکا، دلیموبیل و Dom.ru ثبت کردند که همگی نامهایی از گردآوریهای فهرست سفیدند. اینکه آیا هیچیک از اینها با یک قطعی واقعی در حالت فهرست سفید همزمان بوده یا نه، هیچ داده عمومیای نمیتواند بگوید، چون ردیابها آن کاربران را نمیبینند. آنچه دادهها نشان میدهند این است که تا ژوئیه ۲۰۲۶، بنا بر اندازهگیریهایی که کومرسانت گزارش کرد، تنها حدود نیمی از نشستهای اینترنت همراه در مسکو و استان پیرامونش بیمحدودیت کار میکرد؛ پس خدماتی که از کار افتادند همان خدماتیاند که میلیونها نفر بهطور روزمره به آنها فروکاسته میشوند.
ابزارهایی که ترافیک VPN را به شکل تماس درمیآورند چه شدند؟
از اواخر ۲۰۲۵ پروژههایی متنباز در روسیه دستبهدست میشوند که ترافیک VPN را درون چیزی پنهان میکنند که شبکه آن را یک تماس تصویری با یک پلتفرم داخلی فهرستشده میبیند، در درجه نخست سرویس تماس VK. از دید تجهیزات پالایش، این اتصال شبیه جریان رسانهای یک تماس به سوی نشانی روسی تأییدشده است و از همین رو از قطعیهای حالت فهرست سفید که اتصالهای معمولی VPN را از کار میاندازند جان سالم به در میبرد. این روش در مارس و آوریل ۲۰۲۶، درست پس از گسترش رژیم فهرست سفید، با موجی از پروژهها در انجمنهای فنی روسیه پخش شد؛ خود نویسندگان آن را شکننده و در معرض مسدودشدن حساب توصیف میکنند، و هر بار که VK گامهای احراز هویت در پلتفرم تماس خود را تغییر داد ابزارها بارها از کار افتادند، بیآنکه VK هرگز بگوید هدفش همین بوده یا نه. ما عامدانه تنها در سطح دستهبندی توصیف میکنیم: بینام ابزار، بیسازوکار، و هیچ چیز در اینجا توصیه نیست. همانطور که دفتر ثبت قواعد VPN روسیه در وبسایت ما نشان میدهد، اقدامات متقابل منتشرشده دولت تاکنون کاربرانی را که از طریق VPN به پلتفرمها میرسند و سرورهای اجارهای روی نشانیهای فهرستشده را هدف گرفتهاند، نه این مسیرهای تماسگونه را.
آیا حمله ۱۸ اکتبر این راه گریز را از بین برد؟ نه، و نقشه را باید دقیق گسترد، چون پرسش خودبهخود پیش میآید. رلههای تماسی که این ابزارها سوارشان میشوند در شبکه مسکوی VK قرار دارند، همان که ۱۸ اکتبر افتی نشان نداد، و پس از حمله هیچ اختلالی در تماسها یا تونلها گزارش نشد. شبکه پترزبورگ که خاموش شد، در عوض پیشخوان وب و لایه ورود VK را میزبانی میکند. پس این بار حمله و تونلها با هم تلاقی نکردند. با این همه نکته ساختاری پابرجاست: هر یک از این مسیرها درون اتاقهای سرور همان سه شرکتی زندگی میکند که فهرست سفید در آنها زندگی میکند، تا زمانی دوام میآورد که مهندسان VK تحملش کنند، و اکنون در معرض کارزار پهپادی با آنها شریک است. دریچهای که در دیوار خود باغ محصور بریده شده، همراه با دیوار میسوزد.
آیا دولت این شکنندگی را میبیند؟
بخشی از آن را میبیند، آن هم مکتوب. چند روز پیش از حمله به VK، یک کارگروه از زیرکمیسیون هوش مصنوعی دولت در سندی که فوربس گزارش کرد هشدار داد که پالایش با فهرست سفید میتواند پلتفرمهای ابری را از اجزای خودشان جدا کند: سایتهای پشتیبان، سامانههای مدیریت، ذخیرهسازی. این صریحترین ارزیابی رژیم است که تاکنون از درون خود سیستم بیرون آمده: به منطق آن، سرور ممکن است زنده و برنامه در حال اجرا باشد در حالی که کاربران به آن نمیرسند، و سایت پشتیبانی که از شبکه بیرونی باز نشود اصلاً پشتیبان نیست. شورای صنفی که پیشنهادها را تدوین کرد، نهادی برای مراکز داده که Yandex Cloud از بنیانگذاران آن است، خواستار فهرستی حفاظتشده از پلتفرمهای ابری معاف از انزوا و روالی رسمی برای ورود به فهرست سفید و خروج از آن شد که هنوز وجود ندارد. وزارت توسعه دیجیتال گفت از این موضع آگاه است. هیچیک از این دو نهاد به حملات اشاره نکرد؛ نیازی هم نبود.
در این میان، پاسخ رسمی به خود حملات از گفتوگو در دو جهت و تصمیم در هیچ جهتی تشکیل شده است. مقصود شادایف، وزیر توسعه دیجیتال، در ۱۲ اکتبر گفت وزارتخانهاش و وزارت دفاع در حال گفتوگو درباره پوشش نظامی مراکز داده هستند، و همان روز خواستار تحریک ساختوساز در اورال و شرق سیبری شد؛ از ۴۲ پروژه در جریان نام برد و پذیرفت که بیش از ۸۰ درصد همه منابع در کلانشهر مسکو متمرکز است. یک هفته بعد نه فرمانی هست، نه لایحهای، نه پدافند هوایی اعلامشدهای، تنها پیشنهاد: مراکز داده زیرزمینی، سایت پشتیبان «روز قیامت»، وامهای یارانهای تا پایان سال. برندهترین ابزاری که از پیش در دفاتر قانونی هست فرمان ریاستجمهوری مورخ اوت است که به دولت اجازه میدهد بر شرکتهایی که به نظر مقامات در برابر پهپادها بد از خود دفاع کردهاند مدیریت موقت تحمیل کند، و نشریات تخصصی آن را شامل مراکز داده میدانند.
و سانسورچیان؟ همانطور که بخش نخست پیشبینی کرد دستنخوردهاند و سختگیری را بیشتر میکنند. سامانه پالایش درون شبکههای اپراتورها، روی تجهیزاتی دولتی که در هیچ جای دیگری نیست، مستقر است و هیچ حملهای به یک مرکز داده به آن نمیرسد. تنها خبر این هفته درباره مسدودسازی درست در جهت مخالف است: کومرسانت در پیشنویس یک برنامه ملی هدف رساندن مسدودسازی VPN به «۹۵ درصد اثربخشی» را یافت؛ وزارتخانه میگوید این رقم در نسخه کنونی پیشنویس نیست، اما کنارش بودجهای نزدیک به ۹۰ میلیارد روبل برای زیرساخت پالایش تا ۲۰۲۹ نشسته است.
جمعبندی
فهرست سفید روسیه بهعنوان اینترنت پشتیبان عرضه شد. در عمل، اتاقهای سرور سه شرکت است با مُهر دولت، و در یازده روز اکتبر هر سه هدف قرار گرفتند. ماشین مسدودسازی چیزی از دست نداد؛ باغ محصور دو منطقه از Yandex Cloud، بخشی از کارگاهی که قرار بود بزرگترین ابررایانه روسیه را حمل کند، و هر آنچه در نووسرگییفکا سوخت و VK از توصیفش سر باز میزند را از دست داد. حتی تنها راه گریزی که در زیرساخت خود باغ پنهان است، تنها از آن رو جان سالم به در برد که پهپادها ساختمان دیگری از همان شرکت را زدند. برای کاربران روس، درس این هفته همان درس هفته پیش است با دو نام بیشتر: هر قطعی اکنون اینترنت پشتیبانی به دستشان میدهد که خود زیر آتش است. بُعد اجرایی را در مرجع همه قوانین و مسدودسازیهای VPN روسیه از ۲۰۱۷، بُعد عملی را در گزارش ما درباره موج مسدودسازی سپتامبر، و تصویر کشور را در صفحه روسیه دنبال میکنیم.
درباره نویسنده
بخش خبری Le VPN
Le VPN Research Team بخش خبری وبلاگ Le VPN است. این تیم قطعیهای اینترنت، سانسور، قوانین تازه حریم خصوصی و رخدادهای امنیت سایبری را در لحظه وقوع دنبال میکند و آنها را به گزارشهایی روشن و مستند تبدیل میکند. هر مقاله بر پایه منابع دستاول نوشته میشود، با همان منابع راستیآزمایی میشود و پیش از انتشار طبق قواعد ویرایشی Le VPN بازبینی میشود.
مقالههای Le VPN Research Team →
