Après Yandex, Sber et VK : les frappes atteignent tous les piliers de la liste blanche russe
Au matin du 18 octobre 2026, VK, l’entreprise derrière le plus grand réseau social de Russie, a publié un communiqué long de deux phrases : un drone a attaqué un data center de VK dans la région de Leningrad, et les services de VK restent disponibles normalement. Aucun site nommé, aucun dégât décrit, aucun blessé mentionné. À ce moment-là, selon nos propres mesures, près de la moitié des blocs d’adresses du réseau de VK à Saint-Pétersbourg avaient cessé de répondre.
Ce communiqué refermait une séquence de onze jours que personne, dans la tech russe, n’avait anticipée. Entre le 8 et le 11 octobre, des drones ont arrêté trois data centers de Yandex, l’objet de notre premier rapport, avec les données de routage et la carte juridique. Dans la nuit du 14 octobre, ils ont atteint le gigantesque data center de Sber en construction à Balakovo. Dans la nuit du 18 octobre, VK. Cinq data centers, trois entreprises, onze jours.
Dans la première partie, nous avons soutenu que les frappes ne peuvent pas atteindre la machine de censure russe, logée dans des boîtiers de filtrage au sein des réseaux des opérateurs, mais qu’elles frappent de plein fouet le jardin clos, la liste blanche de services nationaux qui constitue tout l’internet de la plupart des Russes pendant les coupures de l’internet mobile. Les deux nouvelles frappes mettent cet argument à l’épreuve chez les autres propriétaires de la liste blanche. Ce rapport couvre ce qui a été touché, ce que montrent nos mesures, quelle part de la liste blanche repose sur ces trois entreprises, et ce qu’il est advenu de l’unique voie de sortie qui se cache dans leur propre infrastructure.
Qu'est-il arrivé aux data centers de Sber et de VK ?
La frappe de Balakovo est venue en premier, dans la nuit du 13 au 14 octobre. La cible n'était pas une vieille salle serveurs mais le projet régional phare de Sber dans la région de Saratov : un campus de 122,2 milliards de roubles encore en construction, conçu en 2021 pour 82 MW, au moins 3 000 baies et jusqu'à 120 000 serveurs, dont une partie fonctionnait déjà et qui devait accueillir le plus grand supercalculateur de Russie. Le premier vice-président de Sber, Alexandre Vediakhine, a confirmé l'attaque en affirmant que tous les systèmes et services de Sberbank fonctionnaient normalement ; le gouverneur régional a signalé une femme tuée dans la ville, sans nommer Sber. Le fabricant de drones Fire Point a revendiqué la frappe sur Telegram, en raillant que Sberbank « prenait le relais » de Yandex. Et pour la première fois, un responsable ukrainien nommé a confirmé sans détour une frappe sur un data center : le conseiller présidentiel Dmytro Lytvyn a déclaré que le data center avait été attaqué, « avec succès ». Sur les sites de Yandex, Kyiv garde officiellement le silence, et personne n'avait revendiqué la frappe contre VK au 18 octobre.
La frappe contre VK a suivi quatre nuits plus tard. Le projet OSINT ASTRA a géolocalisé les vidéos de témoins à Novosergievka, un village en bordure est de Saint-Pétersbourg où VK exploite son propre data center depuis 2011, à côté de la sous-station électrique Vostotchnaïa de 330 kV, que les mêmes vidéos suggèrent également touchée. Le gouverneur de la région de Leningrad a fait état de 135 drones abattus, de quatre personnes hospitalisées après l'incendie d'une maison provoqué par des débris, et d'environ 20 000 habitants de la commune voisine de Ianino privés d'électricité. Il n'a pas mentionné VK ; VK n'a pas nommé le site. La même nuit, des drones ont incendié le Terminal pétrolier de Pétersbourg et fermé l'aéroport de Poulkovo pendant des heures : le data center n'était qu'une cible parmi d'autres. Cela mérite d'être retenu : il ne s'agit pas d'une opération chirurgicale contre un cloud, mais d'une campagne qui s'élargit contre les bâtiments où vit l'internet domestique russe.
Les services de VK ont-ils vraiment fonctionné « normalement » ?
Les plus grands réseaux de VK ont tenu, la formule est donc défendable. Ce n'est pourtant pas ce que montrent nos mesures pour le réseau le plus proche de la frappe.
Dans les données de sondage actif d'IODA, les blocs d'adresses répondant dans le réseau de VK à Saint-Pétersbourg ont chuté d'environ 46 % entre 3 h 20 et 3 h 40 heure de Moscou, moins d'une heure après le début signalé de l'attaque, sans se rétablir avant neuf heures. NetBlocks a mesuré la connectivité de VK à 56 % de son niveau habituel. Cloudflare Radar a vu un quart de trafic en moins depuis le même réseau par rapport aux mêmes heures une semaine plus tôt. Le traqueur Sboi.rf a enregistré 918 signalements contre 571 la veille, avec un pic entre 4 et 6 heures et surtout depuis Saint-Pétersbourg : messages qui ne partent pas, médias qui ne chargent pas, connexions qui échouent. Les routes BGP de VK sont restées annoncées tout du long, un seul petit bloc d'Odnoklassniki manquant encore des heures plus tard. Les lecteurs de la première partie reconnaîtront la signature : routes en place, hôtes éteints, exactement l'allure des frappes contre Yandex et rien de commun avec une censure délibérée. Une réserve honnête : la sous-station voisine aurait été touchée la même nuit et un fournisseur d'accès local du même district a disparu une heure entière, si bien que les données publiques ne peuvent pas séparer les dégâts directs de la frappe de la coupure de courant qui l'entoure.
Ce qui se trouve derrière ce réseau assombri compte aussi. Notre propre résolution des adresses publiques de VK le 18 octobre place vk.com lui-même, VK Video et Sferum, la plateforme scolaire vers laquelle on fait migrer les classes russes, sur le réseau frappé de Saint-Pétersbourg, tandis que MAX, la messagerie soutenue par l'État, Odnoklassniki, Mail.ru et Dzen passent par le réseau moscovite de VK, resté intact. Aucune panne de Sferum ni de MAX n'a été signalée, et une adresse de façade ne dit pas dans quel bâtiment se trouvent les serveurs. Mais l'entreprise qui exploite l'unique messagerie listée de Russie, ses deux réseaux sociaux listés et sa plateforme scolaire vient de voir brûler un data center, et son propre communiqué tenait en 16 mots dans sa version russe.
Où en est Yandex Cloud une semaine plus tard ?
Nulle part ailleurs, et c'est la nouvelle discrète de la semaine. Au 18 octobre, l'incident sur la page d'état de Yandex Cloud est toujours ouvert, les nouveaux quotas toujours gelés, et l'entreprise n'annonce toujours aucune date de rétablissement. Elle a rendu tous les services cloud des zones russes gratuits pour les clients existants du 8 au 31 octobre et, entre la deuxième et la troisième frappe, elle a réécrit ses conditions d'utilisation pour classer les attaques de drones et de missiles en force majeure. Les applications grand public se sont rétablies en quelques jours ; le cloud, non.
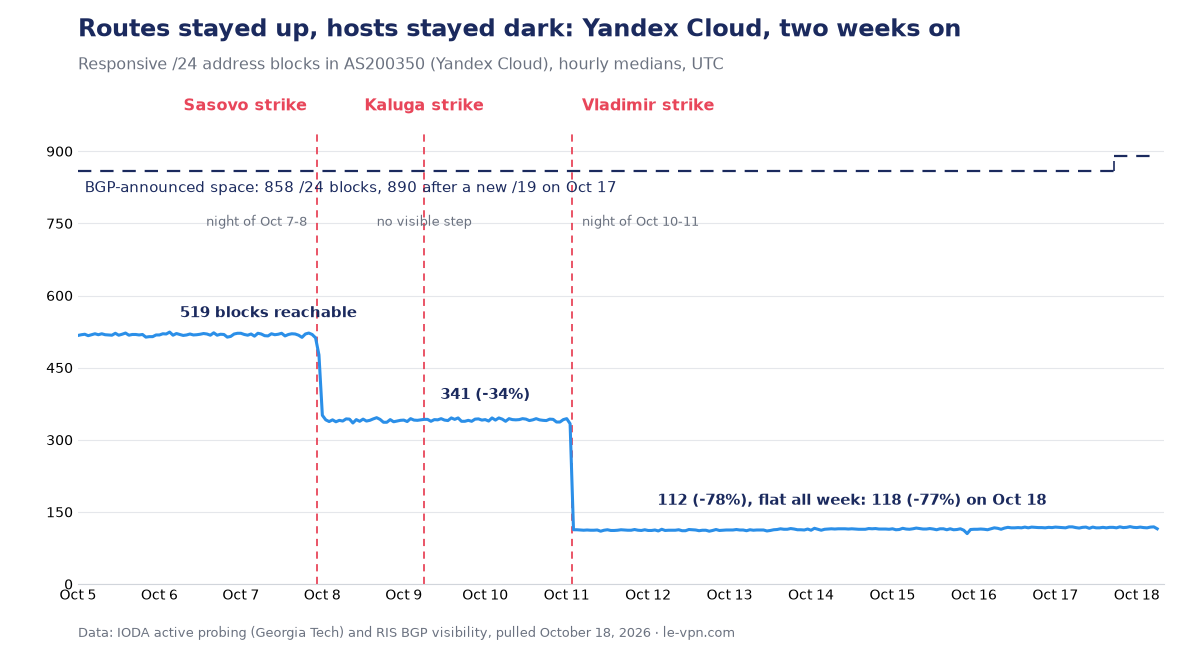
Nous avons relancé le 18 octobre les mesures de la première partie. Le réseau de Yandex Cloud répond depuis 118 blocs /24 contre 519 avant les frappes, soit 77 % sous la normale, avec un gain de six blocs en une semaine. Le battement de routes bruyant qui avait commencé 16 heures avant la première frappe s'est éteint le 12 octobre après six jours, sans correspondre à aucun événement public ni à son début ni à sa fin. Le seul mouvement nouveau : le 17 octobre, Yandex Cloud a commencé à annoncer un bloc d'adresses frais, enregistré dès mai ; reconstruction ou déménagement, les données de routage ne le disent pas. Des estimations indépendantes chiffrent la restauration du matériel entre six mois et plusieurs années.
Quelle part de la liste blanche appartient à ces trois entreprises ?
La liste blanche russe, le registre des services qui restent joignables pendant que l'internet mobile est coupé, n'a jamais été publiée comme un document officiel unique ; le ministère du numérique publie les ajouts par lots et disait en avril 2026 avoir dépassé 500 entrées. La compilation médiatique la plus complète en nomme environ 175. Comptez les entrées de VK, Yandex et Sber : 15, moins de 9 %. Ce chiffre est à la fois honnête et complètement trompeur.
Trompeur, parce que deux de ces entrées, « services Yandex » et « services Mail.ru », sont des parapluies couvrant chacune des dizaines de produits. Et parce que les trois groupes possèdent tout ce qui donne à un jardin clos l'apparence d'un internet : les deux réseaux sociaux listés, VK et Odnoklassniki ; l'unique messagerie listée, MAX, forte d'environ 110 millions d'utilisateurs enregistrés ; la recherche, le courrier et les cartes dominants ; le principal service de taxi ; et les marques grand public de Sber, de Megamarket à Samokat et Domclick. Retirez ces 15 entrées, et la liste blanche se réduit pour l'essentiel à des portails gouvernementaux, des sites bancaires, les pages des opérateurs et des chaînes de télévision et deux douzaines d'applications de glucomètres. L'internet de secours de l'État, fonctionnellement, ce sont trois sociétés.
Deux détails affinent le tableau. D'abord, l'application bancaire de Sberbank ne figure dans aucun lot publié de la liste blanche : début 2026, la presse rapportait que le FSB écartait les banques n'ayant pas installé l'équipement de surveillance requis, et la banque centrale a passé le printemps à demander l'ajout de toutes les banques agréées. Ensuite, des services listés sont bel et bien tombés pendant les frappes. Yandex Taxi est tombé dans tout le pays ; les traqueurs de signalements ont relevé des problèmes chez RZD, MegaFon et Avito le 8 octobre, puis chez Magnit, Dodo Pizza, Vkousno i totchka, Delimobil et Dom.ru le 11 octobre, tous des noms des compilations de la liste blanche. Aucune donnée publique ne peut dire si cela a coïncidé avec une coupure réelle en mode liste blanche, car les traqueurs ne voient pas ces utilisateurs. Ce que les données montrent, c'est qu'en juillet 2026, selon des mesures rapportées par Kommersant, à peine la moitié des sessions mobiles à Moscou et dans sa région fonctionnaient sans restriction : les services tombés sont ceux auxquels des millions de personnes sont régulièrement réduites.
Et les outils qui déguisent le trafic VPN en appels ?
Depuis fin 2025 circulent en Russie des projets open source qui cachent le trafic VPN dans ce que le réseau voit comme un appel vidéo vers une plateforme nationale listée, au premier chef le service d'appels de VK. Pour l'équipement de filtrage, la connexion ressemble à un flux d'appel vers une adresse russe approuvée, et elle survit donc aux coupures en mode liste blanche qui tuent les connexions VPN ordinaires. L'approche s'est répandue sur les forums techniques russes dans une vague de projets en mars et avril 2026, juste après l'extension du régime de listes blanches ; leurs auteurs la décrivent comme fragile et exposée aux bannissements, et les outils ont cassé à plusieurs reprises quand VK a modifié les étapes de vérification de sa plateforme d'appels, sans que VK dise jamais si c'était le but. Nous restons volontairement au niveau de la catégorie : pas de noms d'outils, pas de mécanique, et rien ici n'est une recommandation. Comme le documente notre registre des règles russes sur les VPN, les contre-mesures publiées par l'État visent jusqu'ici les utilisateurs arrivant sur les plateformes via VPN et les serveurs loués sur des adresses listées, pas ces routes en forme d'appel.
La frappe du 18 octobre a-t-elle tué cette voie de sortie ? Non, et la cartographie mérite d'être posée précisément, car la question s'écrit toute seule. Les relais d'appels qu'empruntent ces outils se trouvent sur le réseau moscovite de VK, celui qui n'a montré aucune perte le 18 octobre, et aucune panne d'appels ou de tunnels n'a été signalée après la frappe. Le réseau de Saint-Pétersbourg tombé dans le noir héberge, lui, la façade web et la couche de connexion de VK. La frappe et les tunnels ne se sont donc pas croisés, cette fois. Le constat structurel demeure : chacune de ces routes vit dans les salles serveurs des trois mêmes entreprises que la liste blanche, survit au bon vouloir des ingénieurs de VK, et partage désormais leur exposition à une campagne de drones. Une trappe découpée dans le mur du jardin clos brûle avec le mur.
L'État voit-il cette fragilité ?
En partie, et par écrit. Quelques jours avant la frappe contre VK, un groupe de travail de la sous-commission gouvernementale a averti, dans un document rapporté par Forbes, que le filtrage par liste blanche peut couper les plateformes cloud de leurs propres composants : sites de secours, systèmes de gestion, stockage. C'est l'évaluation la plus crue du régime venue de l'intérieur du système : selon sa logique, un serveur peut être vivant et une application tourner sans que les utilisateurs l'atteignent, et un site de secours qui ne s'ouvre pas depuis le réseau extérieur n'est pas un secours. Le conseil sectoriel qui a rédigé les propositions, une instance des data centers dont les fondateurs incluent Yandex Cloud, a demandé une liste protégée de plateformes cloud exemptées d'isolement et une procédure formelle d'entrée et de sortie de la liste blanche, qui n'existe toujours pas. Le ministère du numérique s'est dit familier de cette position. Aucune des deux instances n'a mentionné les frappes ; elles n'en avaient pas besoin.
La réponse officielle aux frappes elles-mêmes, pendant ce temps, consiste en discussions dans les deux directions et en décisions dans aucune. Le ministre du numérique Maksout Chadaïev a déclaré le 12 octobre que son ministère et le ministère de la Défense discutaient d'une couverture militaire des data centers, et le même jour il a appelé à stimuler la construction dans l'Oural et en Sibérie orientale, citant 42 projets en cours et concédant que plus de 80 % de toutes les ressources se trouvent dans l'agglomération de Moscou. Une semaine plus tard, ni décret, ni projet de loi, ni défense antiaérienne annoncée, seulement des propositions : data centers souterrains, site de secours « du jugement dernier », prêts bonifiés d'ici la fin de l'année. L'instrument le plus tranchant déjà en vigueur est un décret présidentiel d'août autorisant l'État à imposer une administration temporaire des entreprises jugées mal défendues contre les drones, que la presse spécialisée lit comme couvrant les data centers.
Et les censeurs ? Intacts, comme le prédisait la première partie, et en train de serrer la vis. Le système de filtrage se trouve dans les réseaux des opérateurs, sur un équipement fourni par l'État qui n'existe nulle part ailleurs, et aucune frappe sur un data center ne l'atteint. La seule nouvelle de la semaine côté blocages pointe dans la direction opposée : Kommersant a trouvé dans un projet de plan national un objectif de porter le blocage des VPN à « 95 % d'efficacité », que le ministère dit absent de la version actuelle, à côté d'un budget d'infrastructure de filtrage de près de 90 milliards de roubles jusqu'en 2029.
L'essentiel
La liste blanche russe a été vendue comme un internet de secours. C'est, en pratique, les salles serveurs de trois entreprises frappées d'un sceau d'État, et en onze jours d'octobre les trois ont été touchées. La machine de blocage n'a rien perdu ; le jardin clos a perdu deux zones de Yandex Cloud, une partie d'un chantier destiné au plus grand supercalculateur de Russie, et ce qui a brûlé à Novosergievka et que VK se refuse à décrire. Même l'unique voie de sortie cachée dans l'infrastructure du jardin n'a survécu que parce que les drones ont touché un autre bâtiment de la même entreprise. Pour les utilisateurs russes, la leçon de la semaine est celle de la semaine précédente, avec deux noms de plus : chaque coupure leur tend désormais un internet de secours lui-même sous le feu. Nous suivons le volet répressif dans notre référence sur toutes les lois et tous les blocages russes visant les VPN depuis 2017, le volet pratique dans notre rapport sur la vague de blocages de septembre, et le tableau du pays sur notre page Russie.
À propos de l'auteur
Service actualités de Le VPN
Le VPN Research Team est le service actualités du blog Le VPN. L'équipe suit, au moment où ils se produisent, les coupures d'Internet, la censure, les nouvelles lois sur la vie privée et les incidents de cybersécurité, puis en tire des articles clairs et appuyés sur des sources. Chaque article est construit à partir de sources primaires, vérifié par rapport à ces sources et relu selon les règles éditoriales de Le VPN avant publication.
Articles par Le VPN Research Team →
