Nach Yandex nun Sber und VK: Die Angriffe erreichen alle Säulen der russischen weißen Liste
Am Morgen des 18. Oktober 2026 veröffentlichte VK, der Konzern hinter Russlands größtem sozialen Netzwerk, eine Mitteilung von zwei Sätzen: Eine Drohne habe ein VK-Rechenzentrum im Leningrader Gebiet angegriffen, die Dienste von VK seien für die Nutzer normal verfügbar. Kein Standort genannt, kein Schaden beschrieben, kein Wort zu Verletzten. Zu diesem Zeitpunkt hatte nach unseren eigenen Messungen fast die Hälfte der Adressblöcke des Petersburger VK-Netzes aufgehört zu antworten.
Diese Mitteilung beschloss eine Abfolge von elf Tagen, auf die sich in Russlands Techbranche niemand eingestellt hatte. Zwischen dem 8. und 11. Oktober legten Drohnen drei Rechenzentren von Yandex still, das Thema unseres ersten Berichts, mit den Routingdaten und der juristischen Landkarte. In der Nacht zum 14. Oktober erreichten sie Sbers riesiges, im Bau befindliches Rechenzentrum in Balakowo. In der Nacht zum 18. Oktober VK. Fünf Rechenzentren, drei Konzerne, elf Tage.
Im ersten Teil haben wir argumentiert, dass die Angriffe Russlands Zensurmaschine nicht erreichen können, die in Filterboxen in den Netzen der Provider sitzt, dafür aber mitten in den ummauerten Garten treffen, die weiße Liste einheimischer Dienste, die während der Mobilfunkabschaltungen das gesamte Internet der meisten Russen ausmacht. Die zwei neuen Angriffe testen dieses Argument an den übrigen Eigentümern der weißen Liste. Dieser Bericht behandelt, was getroffen wurde, was unsere Messungen zeigen, welcher Teil der weißen Liste auf diesen drei Konzernen läuft und was aus dem einen Fluchtweg wurde, der sich in ihrer eigenen Infrastruktur versteckt.
Was geschah mit den Rechenzentren von Sber und VK?
Der Angriff auf Balakowo kam zuerst, in der Nacht vom 13. auf den 14. Oktober. Das Ziel war kein alter Serverraum, sondern Sbers regionales Vorzeigeprojekt im Gebiet Saratow: ein Campus für 122,2 Milliarden Rubel, noch im Bau, 2021 ausgelegt auf bis zu 82 MW, mindestens 3.000 Racks und bis zu 120.000 Server, teilweise bereits in Betrieb und als Standort für Russlands größten Supercomputer vorgesehen. Sbers Erster Vizechef Alexander Wedjachin bestätigte den Angriff und erklärte, alle Systeme und Dienste der Sberbank liefen normal; der Gouverneur der Region meldete eine getötete Frau in der Stadt, ohne Sber zu nennen. Der Drohnenhersteller Fire Point reklamierte den Angriff auf Telegram für sich und spottete, die Sberbank übernehme den Staffelstab von Yandex. Und erstmals bestätigte ein namentlich bekannter ukrainischer Amtsträger einen Rechenzentrumsangriff unumwunden: Präsidentenberater Dmytro Lytvyn sagte, das Rechenzentrum sei angegriffen worden, "und zwar erfolgreich". Zu den Yandex-Standorten schweigt Kyjiw offiziell weiter, und zum Angriff auf VK hatte sich bis zum 18. Oktober niemand bekannt.
Der Angriff auf VK folgte vier Nächte später. Das OSINT-Projekt ASTRA verortete die Augenzeugenvideos in Nowosergijewka, einem Dorf am Ostrand von Sankt Petersburg, wo VK seit 2011 ein eigenes Rechenzentrum betreibt, neben dem 330-kV-Umspannwerk Wostotschnaja, das denselben Videos zufolge ebenfalls getroffen wurde. Der Gouverneur des Leningrader Gebiets meldete 135 abgeschossene Drohnen, vier Krankenhauseinweisungen nach einem durch Trümmer ausgelösten Hausbrand und rund 20.000 Einwohner des benachbarten Janino ohne Strom. VK erwähnte er mit keinem Wort; VK nannte den Standort nicht. In derselben Nacht setzten Drohnen das Petersburger Ölterminal in Brand und legten den Flughafen Pulkowo stundenlang lahm, das Rechenzentrum war also ein Ziel unter vielen. Das lohnt sich festzuhalten: Dies ist keine chirurgische Operation gegen eine Cloud, sondern eine sich ausweitende Kampagne gegen die Gebäude, in denen Russlands Binneninternet wohnt.
Liefen die Dienste von VK wirklich "normal"?
Die größten Netze von VK hielten stand, die Formulierung lässt sich also verteidigen. Für das Netz, das dem Einschlag am nächsten liegt, zeigen unsere Messungen etwas anderes.
In den aktiven Messdaten von IODA fielen die antwortenden Adressblöcke des Petersburger VK-Netzes zwischen 3:20 und 3:40 Uhr Moskauer Zeit um rund 46 Prozent, binnen einer Stunde nach dem gemeldeten Beginn des Angriffs, und hatten sich bis neun Uhr nicht erholt. NetBlocks bezifferte die Konnektivität von VK auf 56 Prozent des Üblichen. Cloudflare Radar sah aus demselben Netz ein Viertel weniger Verkehr als in denselben Stunden eine Woche zuvor. Der Störungsmelder Sboi.rf verzeichnete 918 Meldungen gegenüber 571 am Vortag, mit Spitze zwischen vier und sechs Uhr und überwiegend aus Sankt Petersburg: Nachrichten gingen nicht raus, Medien luden nicht, Logins scheiterten. Die BGP-Routen von VK blieben die ganze Zeit angekündigt, Stunden später fehlte nur noch ein kleiner Block von Odnoklassniki. Leser des ersten Teils erkennen die Signatur: Routen oben, Hosts dunkel, genau das Bild der Yandex-Angriffe und nichts, was nach gezielter Zensur aussieht. Eine ehrliche Einschränkung: Das benachbarte Umspannwerk wurde Berichten zufolge in derselben Nacht getroffen, und ein lokaler Provider aus demselben Bezirk verschwand eine ganze Stunde, sodass öffentliche Daten den direkten Schaden des Einschlags nicht vom Stromausfall ringsum trennen können.
Es zählt auch, welche Dienste hinter dem verdunkelten Netz stehen. Unsere eigene Auflösung der öffentlichen VK-Adressen am 18. Oktober verortet vk.com selbst, VK Video und Sferum, die Schulplattform, auf die russische Klassenzimmer umgezogen werden, im getroffenen Petersburger Netz, während MAX, der staatlich geförderte Messenger, Odnoklassniki, Mail.ru und Dsen über das Moskauer VK-Netz laufen, das keine Verluste zeigte. Ein Ausfall von Sferum oder MAX wurde nicht gemeldet, und eine Frontend-Adresse verrät nicht, in welchem Gebäude die Server stehen. Aber der Konzern, der Russlands einzigen gelisteten Messenger, beide gelisteten sozialen Netzwerke und die Schulplattform betreibt, hat nun ein brennendes Rechenzentrum erlebt, und seine eigene Mitteilung dazu umfasste im russischen Original 16 Wörter.
Wo steht die Yandex Cloud eine Woche später?
Keinen Schritt weiter, und das ist die stille Schlagzeile der Woche. Am 18. Oktober ist der Vorfall auf der Statusseite der Yandex Cloud weiter offen, neue Kontingente bleiben eingefroren, und einen Wiederherstellungstermin nennt das Unternehmen weiter nicht. Alle Cloud-Dienste in den russischen Zonen sind für Bestandskunden vom 8. bis 31. Oktober kostenlos, und zwischen dem zweiten und dritten Angriff hat Yandex seine Nutzungsbedingungen umgeschrieben und Drohnen- und Raketenangriffe zur höheren Gewalt erklärt. Die Verbraucher-Apps erholten sich binnen Tagen; die Cloud nicht.
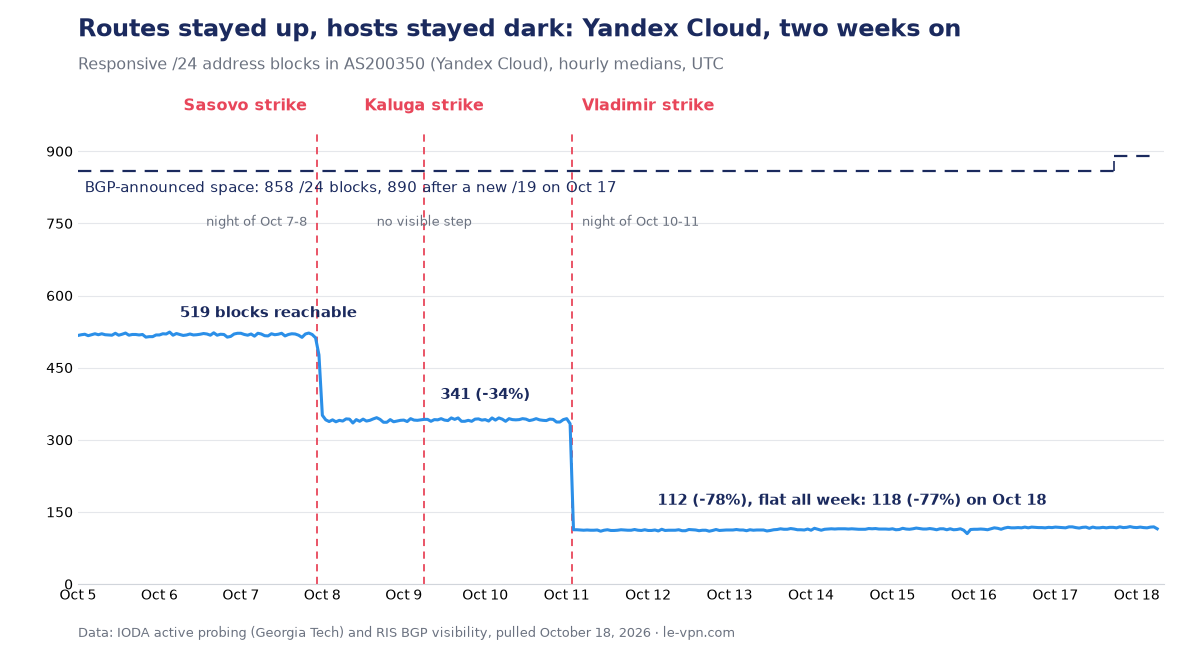
Am 18. Oktober haben wir die Messungen aus Teil eins wiederholt. Das Netz der Yandex Cloud antwortet aus 118 /24-Blöcken gegenüber 519 vor den Angriffen, 77 Prozent unter normal, ein Zugewinn von sechs Blöcken in einer Woche. Das laute Routenflattern, das 16 Stunden vor dem ersten Angriff begonnen hatte, endete am 12. Oktober nach sechs Tagen, ohne dass Anfang oder Ende zu irgendeinem öffentlichen Ereignis passten. Die eine neue Bewegung: Am 17. Oktober begann die Yandex Cloud, einen frischen eigenen Adressblock anzukündigen, registriert schon im Mai; ob Wiederaufbau oder Umzug, verraten die Routingdaten nicht. Unabhängige Schätzungen veranschlagen für die Wiederherstellung der Hardware sechs Monate bis mehrere Jahre.
Welcher Teil der weißen Liste gehört diesen drei Konzernen?
Russlands weiße Liste, das Verzeichnis der Dienste, die erreichbar bleiben, während das mobile Internet gekappt ist, wurde nie als ein einziges offizielles Dokument veröffentlicht; das Digitalministerium gibt Ergänzungen in Tranchen bekannt und sprach im April 2026 von über 500 Einträgen. Die vollständigste Medienzusammenstellung nennt rund 175. Zählt man die Einträge von VK, Yandex und Sber, kommt man auf 15, unter 9 Prozent. Diese Zahl ist ehrlich und völlig irreführend zugleich.
Irreführend, weil zwei dieser Einträge, "Yandex-Dienste" und "Mail.ru-Dienste", Sammeleinträge sind, die jeweils Dutzende Produkte abdecken. Und weil den drei Gruppen alles gehört, was einen ummauerten Garten wie ein Internet aussehen lässt: beide gelisteten sozialen Netzwerke, VK und Odnoklassniki; der einzige gelistete Messenger MAX mit rund 110 Millionen registrierten Nutzern; die dominierende Suche, Mail und Karten; der wichtigste Taxidienst; und Sbers Verbrauchermarken von Megamarket über Samokat bis Domclick. Streicht man diese 15 Einträge, bleibt die weiße Liste im Wesentlichen aus Behördenportalen, Bankseiten, den eigenen Seiten der Mobilfunker und Fernsehsendern und zwei Dutzend Blutzucker-Apps bestehen. Das Ausweichinternet des Staates besteht funktional aus drei Konzernen.
Zwei Details schärfen das Bild. Erstens steht Sberbanks eigene Banking-App in keiner veröffentlichten Tranche der weißen Liste: Anfang 2026 berichteten Medien, der FSB halte Banken fern, die die geforderte Überwachungstechnik nicht installiert hätten, und die Zentralbank verbrachte das Frühjahr damit, die Aufnahme aller lizenzierten Banken zu fordern. Zweitens fielen gelistete Dienste während der Angriffe tatsächlich aus. Yandex Taxi fiel landesweit aus; Störungsmelder verzeichneten Probleme bei RZD, MegaFon und Avito am 8. Oktober und bei Magnit, Dodo Pizza, Wkusno i totschka, Delimobil und Dom.ru am 11. Oktober, alles Namen aus den Whitelist-Zusammenstellungen. Ob irgendetwas davon mit einer tatsächlichen Abschaltung im Whitelist-Modus zusammenfiel, kann keine öffentliche Datenquelle sagen, weil Störungsmelder diese Nutzer nicht sehen. Was die Daten zeigen: Im Juli 2026 liefen nach von Kommersant berichteten Messungen kaum die Hälfte der mobilen Sitzungen in Moskau und Umland ohne Einschränkung, die ausgefallenen Dienste sind also genau die, auf die Millionen routinemäßig reduziert werden.
Und die Tools, die VPN-Verkehr als Anrufe tarnen?
Seit Ende 2025 kursieren in Russland Open-Source-Projekte, die VPN-Verkehr in dem verstecken, was das Netz als Videoanruf auf einer gelisteten einheimischen Plattform sieht, allen voran dem Anrufdienst von VK. Für die Filtertechnik sieht die Verbindung wie Anrufmedien zu einer genehmigten russischen Adresse aus und übersteht deshalb Whitelist-Abschaltungen, die gewöhnliche VPN-Verbindungen kappen. Der Ansatz verbreitete sich im März und April 2026 in einer Welle von Projekten über russische Technikforen, unmittelbar nach der Ausweitung des Whitelist-Regimes; die Autoren beschreiben die Technik als fragil und bannanfällig, und die Tools brachen wiederholt, wenn VK die Verifizierungsschritte seiner Anrufplattform änderte, ohne dass VK je sagte, ob das die Absicht war. Wir bleiben bewusst auf Kategorieebene: keine Toolnamen, keine Mechanik, und nichts hiervon ist eine Empfehlung. Wie unser Verzeichnis der russischen VPN-Regeln dokumentiert, zielen die veröffentlichten Gegenmaßnahmen des Staates bislang auf Nutzer, die über VPN auf Plattformen zugreifen, und auf gemietete Server mit gelisteten Adressen, nicht auf diese anrufförmigen Routen.
Hat der Angriff vom 18. Oktober diesen Fluchtweg zerstört? Nein, und die Kartierung verdient Präzision, denn die Frage stellt sich von selbst. Die Anruf-Relays, über die solche Tools laufen, liegen im Moskauer VK-Netz, dem, das am 18. Oktober keine Verluste zeigte, und nach dem Angriff wurden keine Ausfälle von Anrufen oder Tunneln gemeldet. Das verdunkelte Petersburger Netz beherbergt stattdessen VKs Web-Frontend und Login-Schicht. Angriff und Tunnel haben sich diesmal also nicht gekreuzt. Der strukturelle Befund bleibt trotzdem: Jede dieser Routen lebt in den Serverräumen derselben drei Konzerne wie die weiße Liste selbst, überlebt nach dem Gutdünken der VK-Ingenieure und teilt nun deren Verwundbarkeit gegenüber einer Drohnenkampagne. Eine Luke, die in die Mauer des ummauerten Gartens geschnitten wurde, brennt mit der Mauer.
Sieht der Staat diese Zerbrechlichkeit?
In Teilen ja, und zwar schriftlich. Tage vor dem Angriff auf VK warnte eine Arbeitsgruppe der Regierungssubkommission, in einem von Forbes berichteten Papier, dass die Whitelist-Filterung Cloud-Plattformen von ihren eigenen Komponenten abschneiden kann: Ausweichstandorten, Verwaltungssystemen, Speichern. Das ist die schonungsloseste Bewertung des Regimes, die bisher aus dem System selbst kam: Nach ihrer Logik kann ein Server leben und eine Anwendung laufen, ohne dass Nutzer ihn erreichen, und ein Ausweichstandort, der sich aus dem externen Netz nicht öffnen lässt, ist kein Ausweichstandort. Der Branchenrat, der die Vorschläge ausarbeitete, ein Rechenzentrumsverband, zu dessen Gründern die Yandex Cloud gehört, forderte eine geschützte Liste von der Isolation ausgenommener Cloud-Plattformen und ein formales Verfahren für Aufnahme in die und Ausschluss aus der weißen Liste, das es weiter nicht gibt. Das Digitalministerium erklärte, die Position zu kennen. Keines der beiden Gremien erwähnte die Angriffe; das war nicht nötig.
Die offizielle Antwort auf die Angriffe selbst besteht derweil aus Diskussionen in beide Richtungen und Entscheidungen in keine. Digitalminister Maksut Schadajew sagte am 12. Oktober, sein Ministerium und das Verteidigungsministerium diskutierten eine militärische Abdeckung der Rechenzentren, und rief am selben Tag dazu auf, den Bau im Ural und in Ostsibirien anzukurbeln, nannte 42 laufende Projekte und räumte ein, dass über 80 Prozent aller Ressourcen in der Moskauer Agglomeration sitzen. Eine Woche später gibt es kein Dekret, kein Gesetz und keine angekündigte Flugabwehr, nur Vorschläge: Rechenzentren unter der Erde, ein Ausweichstandort "für den Jüngsten Tag", zinsverbilligte Kredite bis Jahresende. Das schärfste bereits existierende Instrument ist ein Präsidialdekret vom August, das dem Staat erlaubt, Unternehmen, die sich nach Behördeneinschätzung schlecht gegen Drohnen verteidigt haben, unter vorübergehende Verwaltung zu stellen, was die Fachpresse als auf Rechenzentren anwendbar lesen.
Und die Zensoren? Unberührt, wie Teil eins vorhersagte, und beim Anziehen der Schrauben. Das Filtersystem sitzt in den Netzen der Provider, auf staatlich gelieferter Technik, die es nirgendwo sonst gibt, und kein Angriff auf ein Rechenzentrum berührt es. Die einzige Sperrnachricht der Woche zeigt in die Gegenrichtung: Kommersant fand im Entwurf eines nationalen Plans das Ziel, die VPN-Sperrung auf "95 Prozent Wirksamkeit" zu heben, das laut Ministerium in der aktuellen Fassung nicht mehr steht, neben einem Budget für die Filterinfrastruktur von knapp 90 Milliarden Rubel bis 2029.
Das Fazit
Russlands weiße Liste wurde als Ausweichinternet verkauft. In der Praxis sind es die Serverräume dreier Konzerne mit staatlichem Siegel, und in elf Oktobertagen wurden alle drei getroffen. Die Sperrmaschine verlor nichts; der ummauerte Garten verlor zwei Zonen der Yandex Cloud, einen Teil einer Baustelle für Russlands größten Supercomputer und das, was in Nowosergijewka verbrannte und was VK nicht beschreiben will. Selbst der eine Fluchtweg, der sich in der Infrastruktur des Gartens versteckt, überlebte nur, weil die Drohnen ein anderes Gebäude desselben Konzerns trafen. Für russische Nutzer ist die Lektion der Woche dieselbe wie in der Vorwoche, mit zwei Namen mehr: Jede Abschaltung reicht ihnen nun ein Ausweichinternet, das selbst unter Beschuss steht. Die Durchsetzungsseite verfolgen wir in unserer Referenz zu allen russischen VPN-Gesetzen und Sperren seit 2017, die praktische Seite in unserem Bericht über die Sperrwelle vom September und das Länderbild auf unserer Russland-Seite.
Über den Autor
Nachrichtenredaktion von Le VPN
Das Le VPN Research Team ist die Nachrichtenredaktion des Le VPN Blogs. Es verfolgt Internetabschaltungen, Zensur, neue Datenschutzgesetze und Cybersicherheitsvorfälle, während sie sich entwickeln, und macht daraus klare, mit Quellen belegte Berichte. Jeder Artikel entsteht auf Basis von Primärquellen, wird anhand dieser Quellen einem Faktencheck unterzogen und vor der Veröffentlichung nach den redaktionellen Richtlinien von Le VPN gegengelesen.
Artikel von Le VPN Research Team →
