Yandexの次はSberとVK:攻撃はロシアのホワイトリストの全支柱に到達した
2026年10月18日の朝、ロシア最大のSNSを運営するVKは、わずか2文の声明を出した。レニングラード州のVKのデータセンターがドローン攻撃を受けた、VKのサービスは通常どおり利用できる、というものだ。施設名もなく、被害の説明もなく、負傷者への言及もない。その時点で、当社自身の測定では、VKのペテルブルク網のアドレスブロックの半数近くが応答を止めていた。
この声明が、ロシアのテック業界の誰も備えていなかった11日間の連鎖を締めくくった。10月8日から11日にかけてドローンはYandexの3つのデータセンターを停止させた。経路データと法的な見取り図を添えた当社の第1回リポートの主題である。10月14日夜には、バラコヴォで建設中のSberの巨大データセンターに到達した。10月18日夜にはVKへ。5つのデータセンター、3つの企業、11日間。
第1回で当社は、攻撃は通信事業者の網内のフィルタリング装置に宿るロシアの検閲マシンには届かず、囲われた庭、すなわちモバイル遮断中にほとんどのロシア人に残される国産サービスのホワイトリストを直撃する、と論じた。新たな2つの攻撃は、その議論をホワイトリストの残りの所有者で試すものだ。本稿では、何が撃たれたか、当社の測定が何を示すか、ホワイトリストのどれだけがこの3社の上で動いているか、そして3社自身のインフラの中に隠れた唯一の抜け道がどうなったかを扱う。
SberとVKのデータセンターに何が起きたのか?
先に来たのはバラコヴォへの攻撃で、10月13日から14日にかけての夜だった。標的は古びたサーバールームではなく、サラトフ州におけるSberの旗艦地域プロジェクトである。1222億ルーブルをかけ、まだ建設中のキャンパスで、2021年の設計では最大82MW、3,000ラック以上、最大12万台のサーバーを収め、一部はすでに稼働し、ロシア最大のスーパーコンピューターの設置が予定されていた。Sberのヴェジャーヒン第一副頭取は攻撃を認めた上で、Sberbankの全システムと全サービスは正常に動いていると述べた。州知事は市内で女性1人が死亡したと報告したが、Sberの名は出さなかった。ドローン製造者Fire PointはTelegramで犯行を認め、SberbankがYandexから「バトンを受け取る」と皮肉った。そして初めて、実名のウクライナ高官がデータセンター攻撃を正面から認めた。大統領顧問ドミトロ・リトヴィンは、データセンターが攻撃された、「それも成功裏に」と述べた。Yandexの拠点についてキーウは今も公式には沈黙しており、VKへの攻撃は10月18日時点で誰も名乗り出ていない。
VKへの攻撃は4夜後に続いた。OSINTプロジェクトのASTRAは目撃者の映像を、ペテルブルク東縁の村ノヴォセルギエフカに位置づけた。VKが2011年から自社データセンターを運営する場所で、隣には330kVの変電所「ヴォストーチナヤ」があり、同じ映像からはそこも撃たれたとみられる。レニングラード州知事は、撃墜したドローン135機、落下物による住宅火災での4人の入院、隣接するヤニノの約2万人の停電を報告した。VKには一言も触れず、VKも施設名を明かさなかった。同じ夜、ドローンはペテルブルク石油ターミナルを炎上させ、プルコヴォ空港を数時間閉鎖させた。データセンターは数ある標的のひとつだったのだ。ここは覚えておく価値がある。これはひとつのクラウドを狙った外科手術ではなく、ロシアの国内インターネットが住む建物群への、広がり続ける作戦である。
VKのサービスは本当に「通常どおり」だったのか?
VKの最大規模の網は持ちこたえたので、この言い回しは擁護できる。しかし着弾点に最も近い網について、当社の測定が示すのは別のものだ。
IODAの能動探査データでは、VKのペテルブルク網で応答するアドレスブロックが、モスクワ時間の3時20分から3時40分の間、報告された攻撃開始から1時間以内に約46%減り、9時になっても回復しなかった。NetBlocksはVKの接続性を通常の56%と評価した。Cloudflare Radarは同じ網からのトラフィックが1週間前の同時間帯より4分の1少ないのを観測した。Sboi.rfは前日の571件に対し918件の苦情を記録し、ピークは午前4時から6時、大半はペテルブルクからだった。メッセージが送れない、メディアが読み込めない、ログインできない、という症状である。VKのBGP経路は終始広告されたままで、数時間後に欠けていたのはオドノクラスニキの小さなブロックひとつだけだった。第1回の読者ならこの署名に見覚えがあるだろう。経路は立ち、ホストは沈黙する。Yandexへの攻撃がまさにそう見えたのであって、意図的な検閲はまったくそうは見えない。正直な留保をひとつ。同じ夜に隣の変電所も撃たれたと報じられ、同じ地区の地元プロバイダーが丸1時間消えたため、公開データでは着弾の直接被害と周囲の停電を切り分けられない。
暗転した網の背後にどのサービスがいるかも重要だ。10月18日に当社がVKの公開ホスト名を自ら解決したところ、vk.com本体、VK Video、そしてロシアの教室が移行させられている学校プラットフォームSferumは被弾したペテルブルク網に、国家が推すメッセンジャーMAX、オドノクラスニキ、Mail.ru、Dzenは損失を示さなかったVKのモスクワ網に、それぞれ正面を向けていた。SferumやMAXの障害報告はなく、フロントのアドレスはサーバーがどの建物にあるかまでは明かさない。それでも、ロシアで唯一リスト入りしたメッセンジャーと、リスト入りした両SNSと、学校プラットフォームを運営する企業のデータセンターが燃え、その企業自身の声明は、ロシア語原文で16語だった。
1週間後、Yandex Cloudはどこにいるのか?
同じ場所にいる。それが今週の静かなトップニュースだ。10月18日時点でYandex Cloudのステータスページのインシデントは開いたまま、新規クォータは凍結されたまま、復旧日はいまだ示されない。ロシアのゾーンの全クラウドサービスは既存顧客向けに10月8日から31日まで無料化され、2回目と3回目の攻撃の間には利用規約を書き換え、ドローンとミサイルの攻撃を不可抗力に分類した。消費者向けアプリは数日で立ち直ったが、クラウドは戻らなかった。
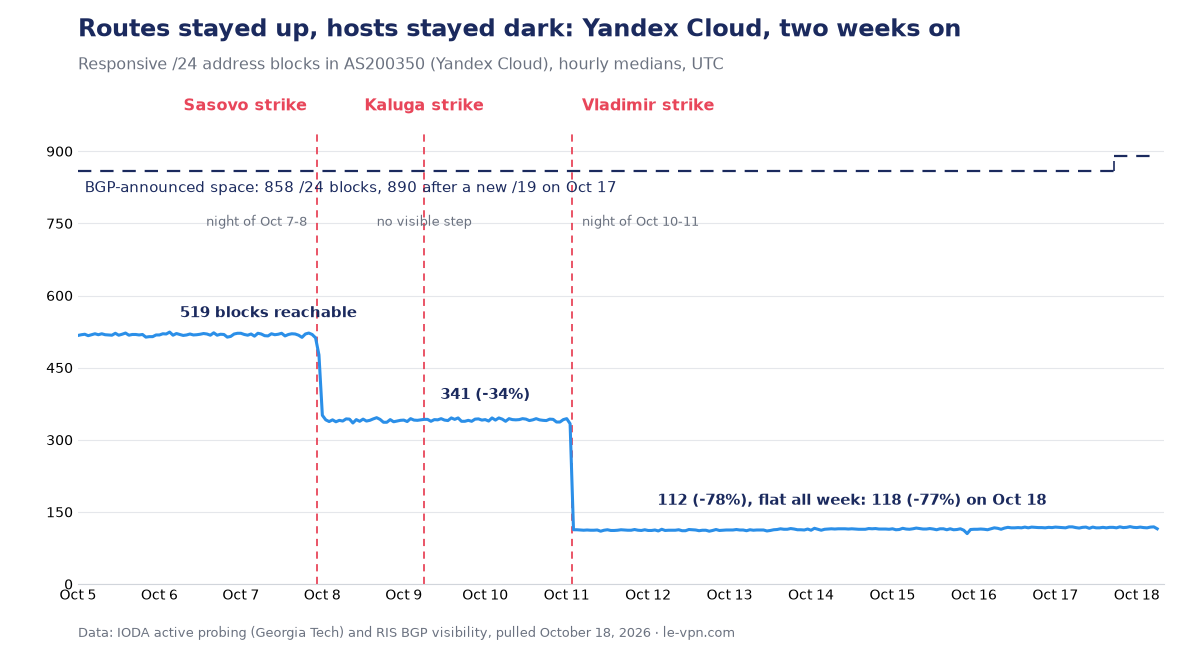
10月18日、当社は第1回の測定をやり直した。Yandex Cloudの網は、攻撃前の基準519に対し118の/24ブロックから応答している。通常より77%低く、1週間での増加は6ブロックである。最初の攻撃の16時間前に始まっていた騒がしい経路の揺れは、6日間続いた末に10月12日に収まり、始まりも終わりもいかなる公開の出来事とも一致しなかった。唯一の新しい動きとして、10月17日にYandex Cloudは5月に登録済みだった自社の新しいアドレスブロックの広告を始めた。再建なのか移転なのか、経路データは語らない。独立系の見積もりはハードウェアの復旧に半年から数年を見込む。
ホワイトリストのどれだけがこの3社のものか?
モバイルインターネットが切られている間も到達可能なサービスの台帳であるロシアのホワイトリストは、単一の公式文書としては一度も公表されていない。デジタル省は追加分を小出しに発表し、2026年4月には500件を超えたと述べた。メディアによる最も完全な集計は約175件を挙げる。VK、Yandex、Sberの項目を数えると15件、9%未満だ。この数字は正直であると同時に、完全に人を欺く。
欺くというのは、そのうち「Yandexのサービス」と「Mail.ruのサービス」の2件が、それぞれ数十の製品を覆う包括項目だからだ。そして囲われた庭をインターネットらしく見せるものすべてをこの3グループが持っているからだ。リスト入りした両SNSのVKとオドノクラスニキ。唯一リスト入りしたメッセンジャーで登録ユーザー約1億1000万のMAX。支配的な検索、メール、地図。主要なタクシー。MegamarketからSamokat、DomclickまでのSberの消費者ブランド群。この15件を取り除けば、ホワイトリストに残るのは主に政府ポータル、銀行サイト、通信事業者自身のページ、テレビチャンネル、そして二十数本の血糖値計アプリである。国家の予備インターネットは、機能的には3つの企業なのだ。
2つの細部が絵を鋭くする。第一に、Sberbank自身の銀行アプリは公表されたどの追加分にも載っていない。2026年初頭の報道では、FSBが所定の監視機器の設置を始めていない銀行を締め出したとされ、中央銀行は春の間、全認可銀行の追加を求め続けた。第二に、リスト入りしたサービスは攻撃の間、実際に止まった。Yandex Taxiは全国で落ち、苦情トラッカーは10月8日にRZD、MegaFon、Avitoの、10月11日にはMagnit、Dodo Pizza、Vkusno i tochka、Delimobil、Dom.ruの不具合を記録した。いずれもホワイトリスト集計に載る名前だ。これがホワイトリストモードの実際の遮断と重なったかどうかは、公開データでは分からない。トラッカーにはその利用者が見えないからだ。データが示すのは、コメルサントが報じた測定によれば2026年7月時点でモスクワとその周辺州のモバイルセッションのうち制限なしで動いていたのは半分ほどだったということで、止まったサービスとは、数百万人が日常的にそこへ切り詰められるサービスそのものである。
VPNトラフィックを通話に偽装するツールはどうなったのか?
2025年末から、リスト入りした国産プラットフォームへのビデオ通話として網に見えるものの中にVPNトラフィックを隠すオープンソースのプロジェクトがロシアで出回っている。筆頭はVKの通話サービスだ。フィルタリング装置から見れば、接続は承認済みのロシアのアドレスへの通話メディアに見えるため、通常のVPN接続を殺すホワイトリストモードの遮断を生き延びる。この手法は、ホワイトリスト体制の拡大直後の2026年3月から4月、ロシアの技術フォーラムをプロジェクトの波となって広がった。作者たち自身がこの技法を壊れやすくアカウント停止を招きやすいと説明しており、VKが通話プラットフォームの認証手順を変えるたびにツールは繰り返し壊れた。それが狙いだったのかどうか、VKは一度も語っていない。当社は意図的にカテゴリーの水準でしか記述しない。ツール名も仕組みも書かず、ここにあるものは何ひとつ推奨ではない。当社のロシアVPN規制の台帳が記録するとおり、国家が公表した対抗措置はこれまで、VPN経由でプラットフォームに来る利用者と、リスト入りアドレス上の貸しサーバーを狙っており、この通話の形をした経路は狙っていない。
10月18日の攻撃はこの抜け道を殺したのか。いや、そして地図は正確に述べる価値がある。問いがひとりでに立ち上がるからだ。こうしたツールが乗る通話中継サーバーはVKのモスクワ網、つまり10月18日に損失を示さなかった網にあり、攻撃後に通話やトンネルの障害報告はなかった。暗転したペテルブルク網が抱えているのは、むしろVKのウェブの正面とログイン層である。つまり今回、攻撃とトンネルは交差しなかった。それでも構造的な論点は残る。これらの経路はどれも、ホワイトリストが住むのと同じ3社のサーバールームの中に生き、VKの技術者たちの黙認の上に存続し、いまやドローン作戦への露出を3社と分かち合っている。囲われた庭の塀に切られた抜け穴は、塀とともに燃える。
国家はこの脆さを見ているのか?
一部は見ている。それも文書でだ。VKへの攻撃の数日前、政府のAI小委員会の作業部会は、Forbesが報じた文書の中で、ホワイトリストによるフィルタリングがクラウドプラットフォームを自らの構成要素、すなわち予備拠点、管理システム、ストレージから切り離しかねないと警告した。体制の内側から出たものとしては最も率直な評価である。その論理では、サーバーは生きてアプリケーションは動いているのに利用者はそこに届けず、外部網から開けない予備拠点は予備ではない。提案を起草した業界団体、Yandex Cloudを設立者に含むデータセンター協議会は、隔離を免除されるクラウドプラットフォームの保護リストと、ホワイトリストへの掲載と除外の正式な手続きを求めた。その手続きは今も存在しない。デジタル省は、その立場は承知していると述べた。どちらの組織も攻撃には触れなかった。触れる必要がなかったのだ。
一方、攻撃そのものへの公式の反応は、両方向への議論とどちらへの決定もなし、で構成されている。シャダエフ・デジタル発展相は10月12日、同省と国防省がデータセンターの軍による掩護を協議していると述べ、同じ日にウラルと東シベリアでの建設促進を唱えた。進行中の42件を挙げ、全リソースの80%超がモスクワ都市圏に集まっていると認めながらである。1週間たっても政令も法案も発表された防空もなく、あるのは提案だけだ。地下のデータセンター、「最後の審判の日」の予備拠点、年内の優遇融資。すでに帳簿にある最も鋭い道具は8月の大統領令で、ドローンへの防御が不十分と当局が判断した企業に一時的な管理を課すことを国家に許すもので、業界紙はデータセンターにも及ぶと読む。
では検閲者は。第1回が予測したとおり無傷で、締め付けを強めている。フィルタリングシステムは通信事業者の網の中、他のどこにも存在しない国家供給の機器の上にあり、データセンターへのどんな攻撃もそれに触れない。今週の遮断関連のただひとつのニュースは正反対の方向を指す。コメルサントは国家計画の草案の中に、VPN遮断を「95%の有効性」へ引き上げる目標を見つけた。省は現行の草案にその数字はないと言うが、その隣には2029年までで900億ルーブル近いフィルタリングインフラの予算が並ぶ。
結論
ロシアのホワイトリストは予備のインターネットとして売り込まれた。実際には国家の印章を押された3社のサーバールームであり、10月の11日間で3社すべてが撃たれた。遮断マシンは何も失わなかった。囲われた庭は、Yandex Cloudの2つのゾーンと、ロシア最大のスーパーコンピューターを担うはずだった建設現場の一部と、ノヴォセルギエフカで燃えたままVKが説明を拒む何かを失った。庭自身のインフラに隠れた唯一の抜け道でさえ、ドローンが同じ会社の別の建物に当たったから生き残ったにすぎない。ロシアの利用者にとって今週の教訓は先週と同じで、名前が2つ増えただけだ。遮断のたびに手渡される予備のインターネットは、それ自体が砲火の下にある。取り締まりの側は2017年以降のロシアの全VPN法と遮断のリファレンスで、実際の影響は9月の遮断の波のリポートで、国全体の状況はロシアのページで追い続けている。
執筆者について
Le VPN ニュースデスク
Le VPN Research Team は Le VPN ブログのニュースデスクです。インターネット遮断、検閲、新しいプライバシー法、サイバーセキュリティインシデントの動きを追い、出典の明確なわかりやすい報道に仕上げています。すべての記事は一次情報源に基づいて作成され、その情報源と照らし合わせてファクトチェックを行ったうえで、公開前に Le VPN の編集ルールに沿ってレビューされます。
Le VPN Research Team の記事 →
