Dopo Yandex, Sber e VK: gli attacchi raggiungono tutti i pilastri della lista bianca russa
La mattina del 18 ottobre 2026, VK, l’azienda dietro il più grande social network russo, ha pubblicato un comunicato lungo due frasi: un drone aveva attaccato un data center di VK nella regione di Leningrado, e i servizi di VK restavano disponibili normalmente. Nessun sito indicato, nessun danno descritto, nessun accenno a feriti. A quel punto, secondo le nostre misurazioni, quasi metà dei blocchi di indirizzi della rete di VK a San Pietroburgo aveva smesso di rispondere.
Quel comunicato chiudeva una sequenza di undici giorni che nessuno, nella tecnologia russa, aveva messo in conto. Tra l’8 e l’11 ottobre i droni hanno fermato tre data center di Yandex, il tema del nostro primo rapporto, con i dati di instradamento e la mappa giuridica. Nella notte del 14 ottobre hanno raggiunto il gigantesco data center di Sber in costruzione a Balakovo. Nella notte del 18, VK. Cinque data center, tre aziende, undici giorni.
Nella prima parte abbiamo sostenuto che gli attacchi non possono toccare la macchina della censura russa, che vive in apparati di filtraggio dentro le reti degli operatori, ma colpiscono in pieno il giardino recintato, la lista bianca di servizi nazionali che è tutto l’internet della maggior parte dei russi durante i blackout dell’internet mobile. I due nuovi attacchi mettono alla prova quell’argomento sugli altri proprietari della lista bianca. Questo rapporto copre cosa è stato colpito, cosa mostrano le nostre misurazioni, quanta parte della lista bianca gira su queste tre aziende e cosa è successo all’unica via di fuga che si nasconde nella loro stessa infrastruttura.
Cosa è successo ai data center di Sber e VK?
L'attacco a Balakovo è arrivato per primo, nella notte tra il 13 e il 14 ottobre. Il bersaglio non era una vecchia sala server ma il progetto regionale di punta di Sber nella regione di Saratov: un campus da 122,2 miliardi di rubli ancora in costruzione, progettato nel 2021 per 82 MW, almeno 3.000 rack e fino a 120.000 server, in parte già operativo e destinato a ospitare il più grande supercomputer della Russia. Il primo vicepresidente di Sber, Alexander Vedyakhin, ha confermato l'attacco dicendo che tutti i sistemi e i servizi di Sberbank funzionavano regolarmente; il governatore regionale ha riferito di una donna uccisa in città, senza nominare Sber. Il produttore di droni Fire Point ha rivendicato l'attacco su Telegram, con la battuta che Sberbank 'prendeva il testimone' da Yandex. E per la prima volta un funzionario ucraino con nome e cognome ha confermato senza giri di parole un attacco a un data center: il consigliere presidenziale Dmytro Lytvyn ha detto che il data center è stato attaccato, 'e con successo'. Sui siti di Yandex, Kyiv tace ufficialmente, e al 18 ottobre nessuno aveva rivendicato l'attacco a VK.
L'attacco a VK è seguito quattro notti dopo. Il progetto OSINT ASTRA ha geolocalizzato i video dei testimoni a Novosergievka, un villaggio al margine orientale di San Pietroburgo dove VK gestisce un proprio data center dal 2011, accanto alla sottostazione elettrica Vostochnaya da 330 kV, che gli stessi video suggeriscono sia stata colpita anch'essa. Il governatore della regione di Leningrado ha riferito di 135 droni abbattuti, quattro ricoverati dopo l'incendio di una casa provocato dai detriti e circa 20.000 abitanti della vicina Yanino senza corrente. Non ha menzionato VK; VK non ha indicato il sito. La stessa notte i droni hanno incendiato il Terminal petrolifero di Pietroburgo e chiuso per ore l'aeroporto di Pulkovo: il data center era un bersaglio tra tanti. Vale la pena fissarlo: non è un'operazione chirurgica contro un cloud, è una campagna che si allarga contro gli edifici in cui vive l'internet domestico russo.
I servizi di VK hanno davvero funzionato 'normalmente'?
Le reti più grandi di VK hanno retto, quindi la formula è difendibile. Ma non è ciò che mostrano le nostre misurazioni per la rete più vicina all'impatto.
Nei dati di sondaggio attivo di IODA, i blocchi di indirizzi che rispondevano nella rete di VK a San Pietroburgo sono calati di circa il 46% tra le 3:20 e le 3:40 ora di Mosca, entro un'ora dall'inizio riferito dell'attacco, senza riprendersi entro le nove. NetBlocks ha misurato la connettività di VK al 56% del consueto. Cloudflare Radar ha visto dalla stessa rete un quarto di traffico in meno rispetto alle stesse ore di una settimana prima. Il tracker Sboi.rf ha registrato 918 segnalazioni contro 571 del giorno precedente, con picco tra le quattro e le sei e soprattutto da San Pietroburgo: messaggi che non partivano, media che non si caricavano, accessi falliti. Le rotte BGP di VK sono rimaste annunciate per tutto il tempo, e ore dopo mancava solo un piccolo blocco di Odnoklassniki. I lettori della prima parte riconosceranno la firma: rotte in piedi, host al buio, esattamente l'aspetto degli attacchi a Yandex e niente che somigli a una censura deliberata. Una riserva onesta: la sottostazione vicina sarebbe stata colpita la stessa notte e un provider locale dello stesso distretto è sparito per un'ora intera, quindi i dati pubblici non possono separare il danno diretto dell'impatto dal blackout elettrico circostante.
Conta anche quali servizi stanno dietro quella rete oscurata. La nostra risoluzione degli indirizzi pubblici di VK il 18 ottobre colloca lo stesso vk.com, VK Video e Sferum, la piattaforma scolastica su cui vengono trasferite le classi russe, sulla rete colpita di San Pietroburgo, mentre MAX, il servizio di messaggistica sostenuto dallo Stato, Odnoklassniki, Mail.ru e Dzen passano dalla rete moscovita di VK, rimasta indenne. Non è stato segnalato alcun guasto di Sferum o MAX, e un indirizzo di facciata non rivela in quale edificio stiano i server. Ma l'azienda che gestisce l'unico servizio di messaggistica in lista, entrambi i social network in lista e la piattaforma scolastica ha appena visto bruciare un data center, e il suo comunicato in merito contava 16 parole nell'originale russo.
A che punto è Yandex Cloud una settimana dopo?
Allo stesso punto, ed è la notizia silenziosa della settimana. Al 18 ottobre l'incidente sulla pagina di stato di Yandex Cloud è ancora aperto, le nuove quote ancora congelate, e l'azienda continua a non indicare una data di ripristino. Ha reso gratuiti tutti i servizi cloud delle zone russe per i clienti esistenti dall'8 al 31 ottobre e, tra il secondo e il terzo attacco, ha riscritto le condizioni d'uso classificando gli attacchi con droni e missili come forza maggiore. Le app consumer si sono riprese in pochi giorni; il cloud no.
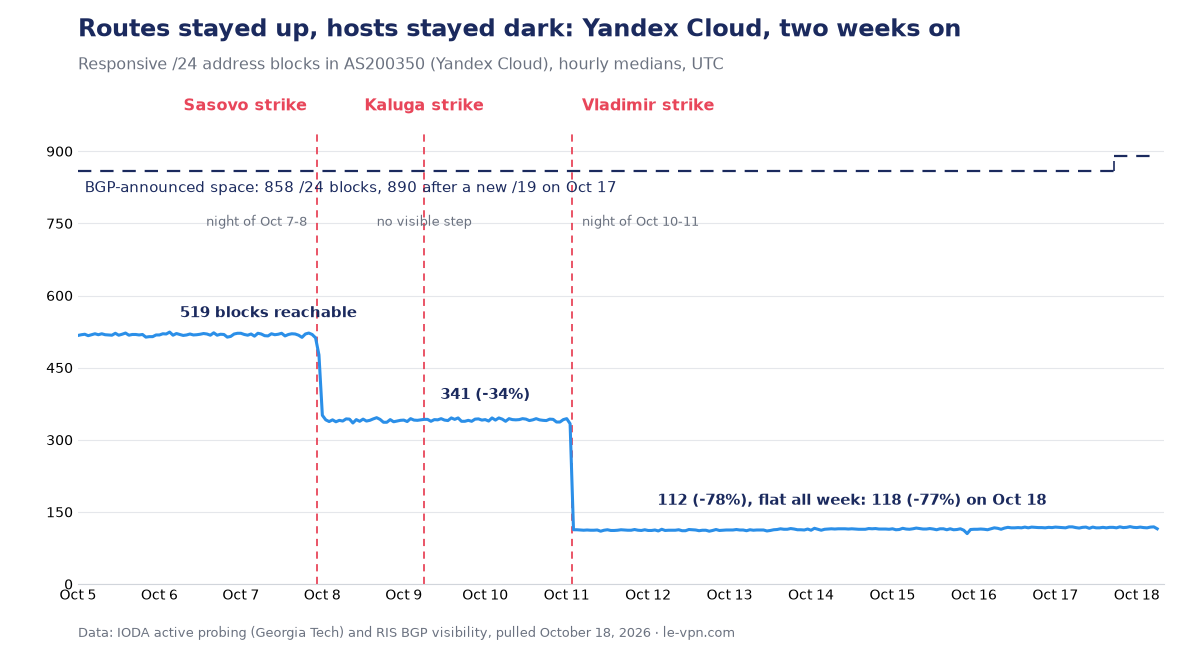
Il 18 ottobre abbiamo ripetuto le misurazioni della prima parte. La rete di Yandex Cloud risponde da 118 blocchi /24 contro i 519 precedenti agli attacchi, il 77% sotto il normale, con un guadagno di sei blocchi in una settimana. Il rumoroso sfarfallio delle rotte iniziato 16 ore prima del primo attacco si è spento il 12 ottobre dopo sei giorni, senza coincidere con alcun evento pubblico né all'inizio né alla fine. L'unico movimento nuovo: il 17 ottobre Yandex Cloud ha iniziato ad annunciare un blocco fresco di indirizzi propri, registrato già a maggio; ricostruzione o trasloco, i dati di instradamento non lo dicono. Stime indipendenti collocano il ripristino dell'hardware tra sei mesi e diversi anni.
Quanta parte della lista bianca appartiene a queste tre aziende?
La lista bianca russa, il registro dei servizi che restano raggiungibili mentre l'internet mobile è tagliato, non è mai stata pubblicata come un unico documento ufficiale; il ministero del digitale diffonde le aggiunte a lotti e ad aprile 2026 parlava di oltre 500 voci. La raccolta giornalistica più completa ne nomina circa 175. Contate le voci di VK, Yandex e Sber e arrivate a 15, meno del 9%. Quel numero è onesto e completamente fuorviante allo stesso tempo.
Fuorviante, perché due di quelle voci, 'servizi Yandex' e 'servizi Mail.ru', sono ombrelli che coprono decine di prodotti ciascuna. E perché i tre gruppi possiedono tutto ciò che fa sembrare un internet un giardino recintato: i due social network in lista, VK e Odnoklassniki; l'unico servizio di messaggistica in lista, MAX, con circa 110 milioni di utenti registrati; la ricerca, la posta e le mappe dominanti; il principale servizio di taxi; e i marchi consumer di Sber, da Megamarket a Samokat a Domclick. Togliete quelle 15 voci e la lista bianca resta fatta soprattutto di portali governativi, siti di banche, pagine degli stessi operatori e canali televisivi e un paio di decine di app per glucometri. L'internet di riserva dello Stato è, in termini funzionali, tre società.
Due dettagli affilano il quadro. Primo: la stessa app bancaria di Sberbank non figura in alcun lotto pubblicato della lista bianca; a inizio 2026 la stampa riferiva che l'FSB teneva fuori le banche che non avevano installato le apparecchiature di sorveglianza richieste, e la banca centrale ha passato la primavera a chiedere l'aggiunta di tutte le banche autorizzate. Secondo: servizi in lista sono davvero caduti durante gli attacchi. Yandex Taxi è caduto in tutto il paese; i tracker delle segnalazioni hanno rilevato problemi a RZD, MegaFon e Avito l'8 ottobre e a Magnit, Dodo Pizza, Vkusno i tochka, Delimobil e Dom.ru l'11 ottobre, tutti nomi delle raccolte della lista bianca. Se qualcosa di tutto ciò sia coinciso con un vero blackout in modalità lista bianca, nessun dato pubblico può dirlo, perché i tracker non vedono quegli utenti. Ciò che i dati mostrano è che a luglio 2026, secondo misurazioni riportate da Kommersant, appena metà delle sessioni mobili di Mosca e regione girava senza restrizioni: i servizi caduti sono quelli a cui milioni di persone vengono regolarmente ridotte.
E gli strumenti che travestono il traffico VPN da chiamate?
Da fine 2025 circolano in Russia progetti open source che nascondono il traffico VPN dentro ciò che la rete vede come una videochiamata verso una piattaforma nazionale in lista, in primo luogo il servizio di chiamate di VK. Per le apparecchiature di filtraggio la connessione sembra il flusso di una chiamata verso un indirizzo russo approvato, e quindi sopravvive ai blackout in modalità lista bianca che uccidono le connessioni VPN ordinarie. L'approccio si è diffuso sui forum tecnici russi con un'ondata di progetti a marzo e aprile 2026, subito dopo l'estensione del regime delle liste bianche; gli autori lo descrivono come fragile e soggetto a ban, e gli strumenti si sono rotti più volte quando VK ha cambiato i passaggi di verifica della sua piattaforma di chiamate, senza che VK dicesse mai se fosse quello lo scopo. Restiamo volutamente al livello della categoria: niente nomi di strumenti, niente meccanica, e nulla di tutto questo è una raccomandazione. Come documenta il nostro registro delle regole russe sulle VPN, le contromisure pubblicate dallo Stato finora puntano agli utenti che arrivano alle piattaforme via VPN e ai server affittati su indirizzi in lista, non a queste rotte a forma di chiamata.
L'attacco del 18 ottobre ha ucciso quella via di fuga? No, e la mappa merita precisione, perché la domanda si scrive da sola. I relay delle chiamate usati da questi strumenti stanno sulla rete moscovita di VK, quella che il 18 ottobre non ha mostrato perdite, e dopo l'attacco non sono stati segnalati guasti a chiamate o tunnel. La rete di San Pietroburgo finita al buio ospita invece la facciata web e lo strato di accesso di VK. Attacco e tunnel, questa volta, non si sono incrociati. Il punto strutturale resta comunque: ognuna di queste rotte vive nelle sale server delle stesse tre aziende in cui vive la lista bianca, sopravvive finché lo tollerano gli ingegneri di VK e ora ne condivide l'esposizione a una campagna di droni. Una botola ritagliata nel muro del giardino recintato brucia insieme al muro.
Lo Stato vede questa fragilità?
In parte sì, e per iscritto. Pochi giorni prima dell'attacco a VK, un gruppo di lavoro della sottocommissione governativa ha avvertito, in un documento riportato da Forbes, che il filtraggio per lista bianca può tagliare fuori le piattaforme cloud dai loro stessi componenti: siti di riserva, sistemi di gestione, storage. È la valutazione più cruda del regime arrivata dall'interno del sistema: secondo la sua logica un server può essere vivo e un'applicazione in funzione senza che gli utenti lo raggiungano, e un sito di riserva che non si apre dalla rete esterna non è una riserva. Il consiglio di settore che ha redatto le proposte, un organismo dei data center tra i cui fondatori c'è Yandex Cloud, ha chiesto una lista protetta di piattaforme cloud esentate dall'isolamento e una procedura formale di ingresso e uscita dalla lista bianca, che ancora non esiste. Il ministero del digitale si è detto a conoscenza della posizione. Nessuno dei due organismi ha menzionato gli attacchi; non ne avevano bisogno.
La risposta ufficiale agli attacchi, intanto, consiste in discussioni in entrambe le direzioni e decisioni in nessuna. Il ministro del digitale Maksut Shadaev ha detto il 12 ottobre che il suo ministero e quello della Difesa discutevano una copertura militare dei data center, e lo stesso giorno ha chiesto di stimolare la costruzione negli Urali e nella Siberia orientale, citando 42 progetti in corso e ammettendo che oltre l'80% di tutte le risorse sta nell'agglomerato di Mosca. Una settimana dopo non ci sono decreti, né disegni di legge, né difesa antiaerea annunciata, solo proposte: data center sotterranei, un sito di riserva 'del giorno del giudizio', prestiti agevolati entro fine anno. Lo strumento più affilato già in vigore è un decreto presidenziale di agosto che consente allo Stato di imporre l'amministrazione temporanea delle aziende giudicate mal difese dai droni, che la stampa di settore legge come applicabile ai data center.
E i censori? Intatti, come prevedeva la prima parte, e in fase di stretta. Il sistema di filtraggio sta dentro le reti degli operatori, su apparecchiature fornite dallo Stato che non esistono altrove, e nessun attacco a un data center lo tocca. L'unica notizia della settimana sui blocchi punta nella direzione opposta: Kommersant ha trovato nella bozza di un piano nazionale l'obiettivo di portare il blocco delle VPN al '95% di efficacia', che il ministero dice assente dalla versione attuale, accanto a un bilancio per l'infrastruttura di filtraggio di quasi 90 miliardi di rubli fino al 2029.
In sintesi
La lista bianca russa è stata venduta come un internet di riserva. In pratica sono le sale server di tre aziende con un sigillo statale, e in undici giorni di ottobre tutte e tre sono state colpite. La macchina dei blocchi non ha perso nulla; il giardino recintato ha perso due zone di Yandex Cloud, parte di un cantiere destinato al più grande supercomputer russo e ciò che è bruciato a Novosergievka e che VK si rifiuta di descrivere. Perfino l'unica via di fuga nascosta nell'infrastruttura del giardino è sopravvissuta solo perché i droni hanno colpito un altro edificio della stessa azienda. Per gli utenti russi la lezione della settimana è quella della settimana scorsa, con due nomi in più: ogni blackout consegna loro un internet di riserva a sua volta sotto tiro. Seguiamo il lato repressivo nel nostro riferimento su tutte le leggi e i blocchi russi contro le VPN dal 2017, il lato pratico nel nostro rapporto sull'ondata di blocchi di settembre e il quadro del paese sulla nostra pagina Russia.
Sull'autore
Redazione news di Le VPN
Il Le VPN Research Team è la redazione news del blog di Le VPN. Il team segue in tempo reale i blackout di internet, la censura, le nuove leggi sulla privacy e gli incidenti di sicurezza informatica, e li trasforma in articoli chiari e documentati con le fonti. Ogni articolo nasce da fonti primarie, viene sottoposto a verifica dei fatti su quelle stesse fonti e viene rivisto secondo le regole editoriali di Le VPN prima della pubblicazione.
Articoli di Le VPN Research Team →
