Po Yandexie Sber i VK: ataki sięgają wszystkich filarów rosyjskiej białej listy
Rankiem 18 października 2026 roku VK, firma stojąca za największą rosyjską siecią społecznościową, opublikowała komunikat długości dwóch zdań: dron zaatakował centrum danych VK w obwodzie leningradzkim, a usługi VK pozostają dostępne dla użytkowników normalnie. Żadnego wskazanego obiektu, żadnego opisu zniszczeń, żadnej wzmianki o rannych. Do tego czasu, według naszych własnych pomiarów, niemal połowa bloków adresowych petersburskiej sieci VK przestała odpowiadać.
Ten komunikat domknął jedenastodniową sekwencję, na którą nikt w rosyjskiej branży technologicznej się nie przygotowywał. Między 8 a 11 października drony zatrzymały trzy centra danych Yandexu, temat naszego pierwszego raportu, z danymi routingu i mapą prawną. W nocy 14 października dosięgły gigantycznego, budowanego centrum danych Sbera w Bałakowie. W nocy 18 października VK. Pięć centrów danych, trzy firmy, jedenaście dni.
W pierwszej części dowodziliśmy, że ataki nie mogą tknąć rosyjskiej maszyny cenzury, która mieszka w urządzeniach filtrujących wewnątrz sieci operatorów, za to trafiają prosto w ogrodzony ogród, białą listę krajowych usług, która podczas wyłączeń mobilnego internetu stanowi cały internet większości Rosjan. Dwa nowe ataki testują ten argument na pozostałych właścicielach białej listy. Ten raport opisuje, co zostało trafione, co pokazują nasze pomiary, jaka część białej listy działa na tych trzech firmach i co stało się z jedyną drogą ucieczki ukrytą w ich własnej infrastrukturze.
Co stało się z centrami danych Sbera i VK?
Atak na Bałakowo przyszedł pierwszy, w nocy z 13 na 14 października. Celem nie była stara serwerownia, lecz flagowy regionalny projekt Sbera w obwodzie saratowskim: kampus za 122,2 mld rubli, wciąż w budowie, zaprojektowany w 2021 roku na 82 MW, co najmniej 3000 szaf i do 120 000 serwerów, częściowo już działający i przewidziany na największy superkomputer Rosji. Pierwszy wiceprezes Sbera Aleksandr Wiediachin potwierdził atak i oświadczył, że wszystkie systemy i usługi Sberbanku działają normalnie; gubernator regionu poinformował o kobiecie zabitej w mieście, nie wymieniając Sbera. Producent dronów Fire Point przyznał się do ataku na Telegramie, kpiąc, że Sberbank 'przejmuje pałeczkę' od Yandexu. I po raz pierwszy ukraiński urzędnik z nazwiska wprost potwierdził atak na centrum danych: doradca prezydenta Dmytro Łytwyn powiedział, że centrum danych zaatakowano, 'i to skutecznie'. O obiektach Yandexu Kijów oficjalnie milczy, a do ataku na VK do 18 października nie przyznał się nikt.
Atak na VK nastąpił cztery noce później. Projekt OSINT ASTRA zgeolokalizował nagrania świadków w Nowosergijewce, wsi na wschodnim skraju Petersburga, gdzie VK od 2011 roku prowadzi własne centrum danych, obok podstacji elektrycznej Wostocznaja 330 kV, którą według tych samych nagrań również trafiono. Gubernator obwodu leningradzkiego poinformował o 135 zestrzelonych dronach, czterech hospitalizowanych po pożarze domu wywołanym przez spadające szczątki i około 20 000 mieszkańcach sąsiedniego Janina bez prądu. VK nie wspomniał ani słowem; VK nie wskazała obiektu. Tej samej nocy drony podpaliły Petersburski Terminal Naftowy i na wiele godzin zamknęły lotnisko Pułkowo, więc centrum danych było jednym celem z wielu. Warto to zapamiętać: to nie chirurgiczna operacja przeciw jednej chmurze, lecz rozszerzająca się kampania przeciw budynkom, w których mieszka rosyjski wewnętrzny internet.
Czy usługi VK naprawdę działały 'normalnie'?
Największe sieci VK wytrzymały, więc sformułowanie da się obronić. Nie to jednak pokazują nasze pomiary dla sieci położonej najbliżej uderzenia.
W danych aktywnego sondowania IODA odpowiadające bloki adresowe petersburskiej sieci VK spadły o około 46% między 3:20 a 3:40 czasu moskiewskiego, w ciągu godziny od zgłoszonego początku ataku, i nie odbudowały się do dziewiątej. NetBlocks ocenił łączność VK na 56% normy. Cloudflare Radar zobaczył z tej samej sieci o jedną czwartą mniej ruchu niż w tych samych godzinach tydzień wcześniej. Tracker Sboi.rf zarejestrował 918 zgłoszeń wobec 571 dzień wcześniej, ze szczytem między czwartą a szóstą i głównie z Petersburga: wiadomości nie wychodziły, media się nie ładowały, logowania zawodziły. Trasy BGP VK przez cały czas pozostawały rozgłaszane, a po godzinach brakowało już tylko jednego małego bloku Odnoklassników. Czytelnicy pierwszej części rozpoznają sygnaturę: trasy stoją, hosty ciemne, dokładnie tak wyglądały ataki na Yandex i zupełnie nie tak wygląda celowa cenzura. Jedno uczciwe zastrzeżenie: sąsiednią podstację według doniesień trafiono tej samej nocy, a lokalny dostawca z tego samego rejonu zniknął na całą godzinę, więc publiczne dane nie potrafią oddzielić bezpośrednich zniszczeń od otaczającej awarii zasilania.
Liczy się też, jakie usługi stoją za pociemniałą siecią. Nasze własne rozwiązanie publicznych adresów VK 18 października umieszcza sam vk.com, VK Video i Sferum, platformę szkolną, na którą przenosi się rosyjskie klasy, w trafionej sieci petersburskiej, podczas gdy MAX, wspierany przez państwo komunikator, Odnoklassniki, Mail.ru i Dzen wychodzą przez moskiewską sieć VK, która strat nie wykazała. Nie zgłoszono awarii Sferum ani MAX, a adres frontowy nie zdradza, w którym budynku stoją serwery. Ale firma prowadząca jedyny komunikator z listy, obie sieci społecznościowe z listy i platformę szkolną właśnie zobaczyła płonące centrum danych, a jej własny komunikat na ten temat liczył w rosyjskim oryginale 16 słów.
Gdzie jest Yandex Cloud tydzień później?
W tym samym miejscu, i to jest cicha wiadomość tygodnia. Na 18 października incydent na stronie statusu Yandex Cloud wciąż jest otwarty, nowe limity wciąż zamrożone, a firma wciąż nie podaje daty odbudowy. Wszystkie usługi chmurowe w rosyjskich strefach uczyniła darmowymi dla obecnych klientów od 8 do 31 października, a między drugim a trzecim atakiem przepisała regulamin, zaliczając ataki dronów i rakiet do siły wyższej. Aplikacje konsumenckie odbudowały się w kilka dni; chmura nie.
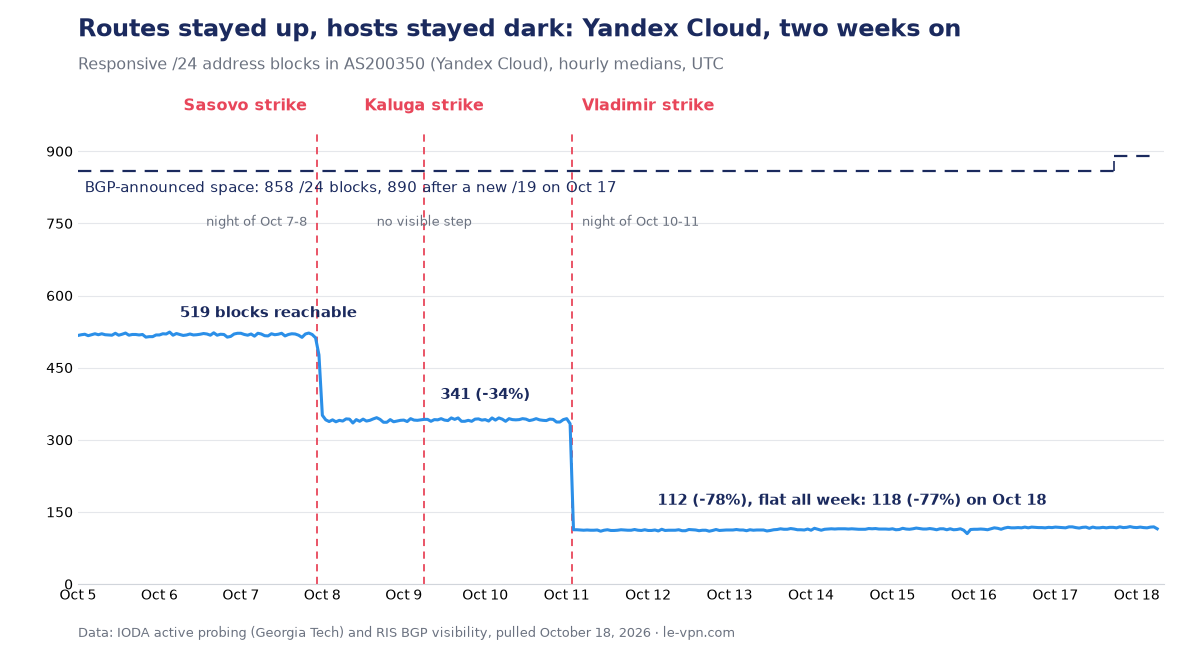
18 października powtórzyliśmy pomiary z pierwszej części. Sieć Yandex Cloud odpowiada ze 118 bloków /24 wobec 519 przed atakami, czyli 77% poniżej normy, z zyskiem sześciu bloków w tydzień. Głośne trzepotanie tras, które zaczęło się 16 godzin przed pierwszym atakiem, wygasło 12 października po sześciu dniach, nie pokrywając się z żadnym publicznym wydarzeniem ani na początku, ani na końcu. Jedyny nowy ruch: 17 października Yandex Cloud zaczął rozgłaszać świeży blok własnych adresów, zarejestrowany już w maju; odbudowa to czy przeprowadzka, dane routingu nie mówią. Niezależne szacunki określają odbudowę sprzętu na od pół roku do kilku lat.
Jaka część białej listy należy do tych trzech firm?
Rosyjska biała lista, rejestr usług pozostających osiągalnymi, gdy mobilny internet jest odcięty, nigdy nie została opublikowana jako jeden oficjalny dokument; ministerstwo cyfryzacji ogłasza uzupełnienia partiami i w kwietniu 2026 roku mówiło o ponad 500 pozycjach. Najpełniejsze zestawienie medialne wymienia około 175. Policzcie pozycje VK, Yandexu i Sbera, a wyjdzie 15, poniżej 9%. Ta liczba jest uczciwa i całkowicie myląca zarazem.
Myląca, bo dwie z tych pozycji, 'usługi Yandexu' i 'usługi Mail.ru', to parasole obejmujące po kilkadziesiąt produktów. I dlatego, że do trzech grup należy wszystko, co sprawia, że ogrodzony ogród wygląda jak internet: obie sieci społecznościowe z listy, VK i Odnoklassniki; jedyny komunikator z listy, MAX, z około 110 milionami zarejestrowanych użytkowników; dominujące wyszukiwanie, poczta i mapy; główna usługa taxi; i konsumenckie marki Sbera, od Megamarketu przez Samokat po Domclick. Usuńcie te 15 pozycji, a biała lista zostanie głównie z portali rządowych, stron banków, własnych stron operatorów i kanałów telewizyjnych i dwudziestu kilku aplikacji do glukometrów. Zapasowy internet państwa to, funkcjonalnie, trzy korporacje.
Dwa szczegóły wyostrzają obraz. Po pierwsze, sama aplikacja bankowa Sberbanku nie figuruje w żadnej opublikowanej partii białej listy: na początku 2026 roku media pisały, że FSB nie wpuszczała banków, które nie zainstalowały wymaganego sprzętu nadzoru, a bank centralny spędził wiosnę na prośbach o dodanie wszystkich licencjonowanych banków. Po drugie, usługi z listy naprawdę zawodziły podczas ataków. Yandex Taxi padło w całym kraju; trackery zgłoszeń odnotowały problemy u RZD, MegaFonu i Avito 8 października oraz u Magnitu, Dodo Pizzy, Wkusno i toczka, Delimobila i Dom.ru 11 października, a wszystkie te nazwy pochodzą z zestawień białej listy. Czy cokolwiek z tego zbiegło się z rzeczywistym wyłączeniem w trybie białej listy, żadne publiczne dane nie powiedzą, bo trackery nie widzą tych użytkowników. Dane pokazują za to, że w lipcu 2026 roku, według pomiarów przytaczanych przez Kommiersanta, bez ograniczeń działała ledwie połowa sesji mobilnych w Moskwie i obwodzie, więc usługi, które zawiodły, to te, do których miliony bywają rutynowo zredukowane.
A narzędzia maskujące ruch VPN jako połączenia?
Od końca 2025 roku krążą w Rosji projekty open source, które ukrywają ruch VPN w tym, co sieć widzi jako wideorozmowę na krajowej platformie z listy, przede wszystkim w usłudze połączeń VK. Dla sprzętu filtrującego połączenie wygląda jak strumień rozmowy do zatwierdzonego rosyjskiego adresu i dlatego przeżywa wyłączenia w trybie białej listy, które zabijają zwykłe połączenia VPN. Podejście rozeszło się po rosyjskich forach technicznych falą projektów w marcu i kwietniu 2026 roku, zaraz po rozszerzeniu reżimu białych list; autorzy opisują technikę jako kruchą i narażoną na bany, a narzędzia wielokrotnie się psuły, gdy VK zmieniała kroki weryfikacji na platformie połączeń, przy czym VK nigdy nie powiedziała, czy taki był cel. Celowo pozostajemy na poziomie kategorii: bez nazw narzędzi, bez mechaniki, i nic tutaj nie jest rekomendacją. Jak dokumentuje nasz rejestr rosyjskich przepisów o VPN, opublikowane środki zaradcze państwa celują dotąd w użytkowników przychodzących na platformy przez VPN i w wynajmowane serwery na adresach z listy, nie w te trasy w kształcie połączeń.
Czy atak z 18 października zabił tę drogę ucieczki? Nie, a mapę warto wyłożyć precyzyjnie, bo pytanie nasuwa się samo. Przekaźniki połączeń, z których korzystają takie narzędzia, stoją w moskiewskiej sieci VK, tej, która 18 października nie wykazała strat, a po ataku nie zgłoszono awarii połączeń ani tuneli. Pociemniała sieć petersburska gości za to webowy front i warstwę logowania VK. Atak i tunele tym razem się nie przecięły. Wniosek strukturalny i tak zostaje: każda z tych tras żyje w serwerowniach tych samych trzech firm co biała lista, przetrwa, póki tolerują ją inżynierowie VK, i dzieli teraz ich wystawienie na kampanię dronów. Właz wycięty we własnym murze ogrodzonego ogrodu płonie razem z murem.
Czy państwo widzi tę kruchość?
Częściowo tak, i to na piśmie. Kilka dni przed atakiem na VK grupa robocza rządowej podkomisji ostrzegła, w dokumencie opisanym przez Forbesa, że filtrowanie po białej liście może odciąć platformy chmurowe od ich własnych komponentów: ośrodków zapasowych, systemów zarządzania, magazynów danych. To najostrzejsza dotąd ocena reżimu z wnętrza systemu: według jej logiki serwer może żyć, a aplikacja działać, choć użytkownicy do niego nie docierają, a ośrodek zapasowy, którego nie da się otworzyć z sieci zewnętrznej, w ogóle nie jest zapasowy. Rada branżowa, która przygotowała propozycje, organizacja centrów danych, wśród której założycieli jest Yandex Cloud, poprosiła o chronioną listę platform chmurowych wyłączonych z izolacji i o formalną procedurę wchodzenia na białą listę i schodzenia z niej, której wciąż nie ma. Ministerstwo cyfryzacji odpowiedziało, że zna to stanowisko. Żadne z tych gremiów nie wspomniało o atakach; nie musiało.
Oficjalna odpowiedź na same ataki składa się tymczasem z dyskusji w obu kierunkach i decyzji w żadnym. Minister cyfryzacji Maksut Szadajew powiedział 12 października, że jego resort i ministerstwo obrony omawiają wojskową osłonę centrów danych, i tego samego dnia wezwał do pobudzenia budowy na Uralu i we wschodniej Syberii, wymieniając 42 trwające projekty i przyznając, że ponad 80% wszystkich zasobów skupia się w aglomeracji moskiewskiej. Tydzień później nie ma dekretu, ustawy ani ogłoszonej obrony przeciwlotniczej, tylko propozycje: centra danych pod ziemią, zapasowy ośrodek 'dnia sądu', preferencyjne kredyty do końca roku. Najostrzejszy już istniejący instrument to sierpniowy dekret prezydencki pozwalający państwu wprowadzać tymczasowy zarząd nad firmami, które zdaniem władz słabo broniły się przed dronami, a prasa branżowa czyta go jako obejmujący centra danych.
A cenzorzy? Nietknięci, jak przewidywała pierwsza część, i dokręcający śrubę. System filtrowania siedzi w sieciach operatorów, na dostarczanym przez państwo sprzęcie, którego nigdzie indziej nie ma, i żaden atak na centrum danych go nie dotyka. Jedyna wiadomość tygodnia o blokadach wskazuje w przeciwną stronę: Kommiersant znalazł w projekcie planu krajowego cel podniesienia blokowania VPN do '95% skuteczności', którego według ministerstwa w aktualnej wersji już nie ma, obok budżetu infrastruktury filtrowania na prawie 90 mld rubli do 2029 roku.
Podsumowanie
Rosyjską białą listę sprzedawano jako zapasowy internet. W praktyce to serwerownie trzech firm z państwową pieczęcią, i w jedenaście październikowych dni trafiono wszystkie trzy. Maszyna blokad nie straciła nic; ogrodzony ogród stracił dwie strefy Yandex Cloud, część budowy przeznaczonej na największy superkomputer Rosji i to, co spłonęło w Nowosergijewce, a czego VK nie chce opisać. Nawet jedyna droga ucieczki ukryta w infrastrukturze samego ogrodu przetrwała tylko dlatego, że drony trafiły inny budynek tej samej firmy. Dla rosyjskich użytkowników lekcja tygodnia jest ta sama co przed tygodniem, z dwoma nazwami więcej: każde wyłączenie wręcza im teraz zapasowy internet, który sam jest pod ostrzałem. Stronę egzekwowania śledzimy w naszym przewodniku po wszystkich rosyjskich przepisach i blokadach VPN od 2017 roku, stronę praktyczną w raporcie o wrześniowej fali blokad, a obraz kraju na naszej stronie o Rosji.
O autorze
Dział newsowy Le VPN
Le VPN Research Team to dział newsowy bloga Le VPN. Zespół na bieżąco śledzi wyłączenia internetu, cenzurę, nowe przepisy o prywatności i incydenty cyberbezpieczeństwa oraz przekształca je w przejrzyste materiały oparte na źródłach. Każdy artykuł powstaje na podstawie źródeł pierwotnych, jest z nimi weryfikowany pod kątem faktów i przed publikacją przechodzi kontrolę zgodnie z redakcyjnymi zasadami Le VPN.
Artykuły autorstwa Le VPN Research Team →
