继Yandex之后是Sber和VK:打击波及俄罗斯白名单的全部支柱
2026年10月18日早晨,运营俄罗斯最大社交网络的VK发布了一份只有两句话的声明:一架无人机袭击了VK位于列宁格勒州的数据中心,VK的服务照常向用户开放。没有点名设施,没有描述损失,没有提及伤亡。而在那一刻,按照我们自己的测量,VK圣彼得堡网络近一半的地址块已经停止应答。
这份声明为一段俄罗斯科技行业无人预料的十一天画上了句号。10月8日至11日,无人机让Yandex的三座数据中心停摆,这是我们第一篇报告的主题,附有路由数据和法律版图。10月14日夜间,无人机抵达Sber在巴拉科沃在建的巨型数据中心。10月18日夜间,轮到VK。五座数据中心,三家公司,十一天。
在第一篇中我们论证过:打击够不到俄罗斯的审查机器,它安置在运营商网络内部的过滤设备里;打击砸中的是围墙花园,即移动断网期间大多数俄罗斯人仅剩的国产服务白名单。两次新的打击把这一论点放到了白名单其余所有者身上检验。本篇报告涵盖:什么被击中,我们的测量显示什么,白名单有多大一部分跑在这三家公司之上,以及藏在它们自家基础设施里的那条唯一出路发生了什么。
Sber和VK的数据中心发生了什么?
巴拉科沃的打击先到,发生在10月13日至14日夜间。目标不是一间老机房,而是Sber在萨拉托夫州的旗舰区域项目:一座耗资1222亿卢布、仍在建设中的园区,2021年的设计为最高82兆瓦、至少3000个机架、最多12万台服务器,部分已投入运行,并计划安放俄罗斯最大的超级计算机。Sber第一副行长韦佳欣确认了袭击,并称Sberbank的所有系统和服务运转正常;州长通报市内一名妇女遇难,但没有提到Sber。无人机制造商Fire Point在Telegram上认领了这次打击,嘲讽Sberbank从Yandex手中'接过接力棒'。而且,首次有具名的乌克兰官员直截了当地确认了对数据中心的打击:总统顾问利特温表示数据中心遭到了攻击,'而且成功了'。对于Yandex的站点,基辅至今官方沉默;对VK的打击截至10月18日无人认领。
对VK的打击在四个夜晚之后到来。开源情报项目ASTRA根据目击者视频将其定位在诺沃谢尔吉耶夫卡,圣彼得堡东缘的一个村庄,VK自2011年起在那里运营自有数据中心,旁边是330千伏的'东方'变电站,同样的视频显示它可能也被击中。列宁格勒州州长通报击落135架无人机,4人因坠落残骸引发的住宅火灾入院,邻近的亚尼诺约2万居民断电。他只字未提VK;VK也没有点名设施。同一夜,无人机点燃了圣彼得堡石油码头,并让普尔科沃机场关闭数小时,数据中心只是众多目标之一。这一点值得记住:这不是针对某一朵云的外科手术,而是一场不断扩大的、针对俄罗斯国内互联网栖身建筑的行动。
VK的服务真是'照常运行'吗?
VK最大的几张网络撑住了,所以这个说法站得住。但对于离落点最近的那张网络,我们的测量给出的是另一幅图景。
在IODA的主动探测数据中,VK圣彼得堡网络里有应答的地址块在莫斯科时间3点20分至3点40分之间,即报道的袭击开始后一小时内,下降了约46%,到九点仍未恢复。NetBlocks把VK的连通性评估为平时的56%。Cloudflare Radar看到同一网络的流量比一周前同时段少了四分之一。Sboi.rf记录到918条投诉,前一天为571条,高峰在凌晨四点到六点,大多来自圣彼得堡:消息发不出去,媒体加载不出,登录失败。VK的BGP路由全程保持通告,数小时后缺失的只有Odnoklassniki的一个小地址块。读过第一篇的读者会认出这个签名:路由挺立,主机沉默,这正是Yandex遇袭时的样子,而蓄意审查完全不是这个样子。一点诚实的保留:据报道,邻近的变电站同夜被击中,同一区的一家本地运营商整整消失了一个小时,所以公开数据无法把打击的直接破坏与周边停电区分开。
变暗的网络背后是哪些服务,同样重要。我们10月18日自行解析VK的公开域名后发现,vk.com本身、VK视频,以及俄罗斯课堂正被迁往的学校平台Sferum,前端都在被击中的圣彼得堡网络上;而国家力推的通讯应用MAX、Odnoklassniki、Mail.ru和Dzen走的是未显示损失的VK莫斯科网络。没有Sferum或MAX故障的报告,而且前端地址并不能说明服务器在哪栋楼里。但是,这家运营着俄罗斯唯一上榜通讯应用、两个上榜社交网络和学校平台的公司,刚刚有一座数据中心起火,而它自己的声明按俄语原文数只有16个词。
一周之后,Yandex Cloud在哪里?
原地未动,这是本周安静的头条。截至10月18日,Yandex Cloud状态页上的事故仍然开放,新配额仍被冻结,公司仍未给出恢复日期。俄罗斯区域的全部云服务已对现有客户从10月8日至31日免费开放,而在第二次与第三次打击之间,公司改写了用户协议,把无人机和导弹袭击列为不可抗力。消费类应用几天内缓了过来;云没有。
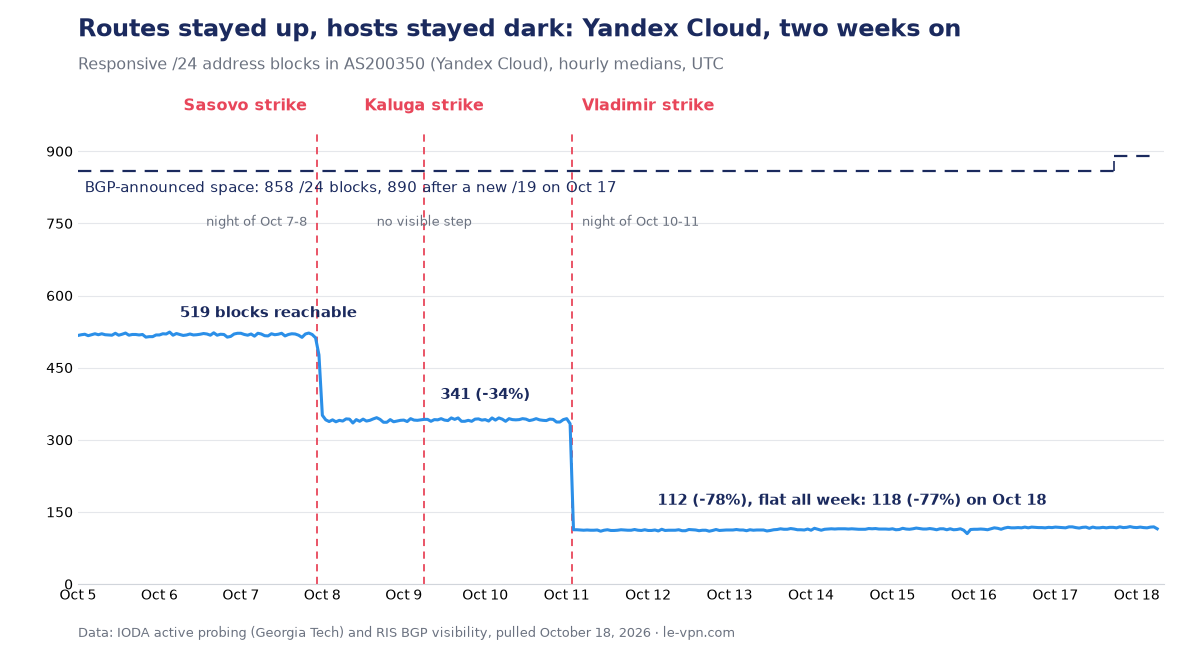
10月18日,我们重做了第一篇中的测量。Yandex Cloud的网络从118个/24地址块应答,打击前的基准是519,低于正常水平77%,一周只增加了6个块。在第一次打击前16小时就开始的嘈杂路由震荡,持续六天后于10月12日平息,起点和终点都对不上任何公开事件。唯一的新动向:10月17日,Yandex Cloud开始通告一个今年5月就已注册的自有新地址块;是重建还是搬迁,路由数据说不出来。独立估计认为硬件恢复需要半年到数年。
白名单有多大一部分属于这三家公司?
俄罗斯的白名单,即移动互联网被切断时仍可访问的服务清单,从未作为一份统一的官方文件公布;数字发展部分批发布新增条目,并在2026年4月称已超过500项。媒体最完整的汇总列出约175项。数一数属于VK、Yandex和Sber的条目,是15项,不到9%。这个数字既诚实,又完全误导。
误导,是因为其中'Yandex服务'和'Mail.ru服务'两项是伞形条目,各自覆盖几十个产品。也因为让围墙花园看起来像互联网的一切都归这三家所有:两个上榜社交网络VK和Odnoklassniki;唯一上榜的通讯应用MAX,注册用户约1.1亿;占主导的搜索、邮箱和地图;主要的打车服务;以及从Megamarket到Samokat再到Domclick的Sber消费品牌。把这15项拿掉,白名单剩下的主要是政府门户、银行网站、运营商自己的页面、电视频道和二十来个血糖仪应用。国家的备用互联网,在功能上就是三家公司。
两个细节让图景更锐利。其一,Sberbank自己的银行应用不在任何已公布的白名单批次里:2026年初的报道称,联邦安全局把尚未开始安装规定监控设备的银行挡在门外,央行整个春天都在请求加入所有持牌银行。其二,上榜服务在打击期间确实瘫痪过。Yandex打车在全国范围掉线;投诉追踪平台在10月8日记录到俄铁、MegaFon和Avito的故障,在10月11日记录到Magnit、Dodo披萨、Vkusno i tochka、Delimobil和Dom.ru的故障,这些名字都来自白名单汇总。其中是否有哪一次恰逢真正的白名单模式断网,公开数据无从判断,因为追踪平台看不到那些用户。数据能说明的是:据'生意人报'转述的测量,到2026年7月,莫斯科及其周边州只有约一半的移动会话不受限制地运行,所以瘫痪的服务,正是数百万人被日常压缩到的那些服务。
那些把VPN流量伪装成通话的工具呢?
自2025年底以来,俄罗斯流传着一些开源项目,它们把VPN流量藏进网络眼中对某个上榜国产平台的视频通话里,首当其冲的是VK的通话服务。在过滤设备看来,这个连接就像是流向获批俄罗斯地址的通话媒体流,因此能挺过杀死普通VPN连接的白名单模式断网。这一做法在2026年3月和4月,即白名单制度扩张之后,以一波项目的形式传遍俄罗斯技术论坛;作者们自己都把这种技术描述为脆弱且容易招致封号,而每当VK更改其通话平台的验证步骤,这些工具就会反复失灵,VK从未说明那是否出于本意。我们刻意只在类别层面描述:不提工具名,不讲机制,此处没有任何内容构成推荐。正如我们的俄罗斯VPN规则台账所记录的,国家已公布的反制措施迄今针对的是经由VPN访问平台的用户和白名单地址上的租用服务器,而不是这些通话形状的通道。
10月18日的打击杀死这条出路了吗?没有,而这张地图值得精确铺开,因为问题会自己冒出来。这类工具所依赖的通话中继服务器位于VK的莫斯科网络,也就是10月18日未显示损失的那张网;打击之后没有通话或隧道故障的报告。陷入黑暗的圣彼得堡网络承载的是VK的网页前端和登录层。所以这一次,打击与隧道没有相交。但结构性的要点仍然成立:每一条这样的通道都活在与白名单相同的三家公司的机房里,存续与否取决于VK工程师的容忍,如今还与它们一同暴露在无人机行动之下。在围墙花园自家墙上凿出的暗门,会和墙一起燃烧。
国家看到这种脆弱了吗?
部分看到了,而且落在纸面上。VK遇袭前几天,政府人工智能小组委员会下属的一个工作组在福布斯报道的一份文件中警告:白名单过滤可能把云平台与其自身组件切断,包括备份站点、管理系统和存储。这是迄今来自体制内部对该制度最直白的评估:按它的逻辑,服务器活着、应用在跑,用户却到不了那里;一个无法从外部网络打开的备份站点根本算不上备份。起草这些提案的行业理事会,一家创始方包括Yandex Cloud的数据中心机构,要求设立一份免于隔离的云平台保护名单,以及一套进出白名单的正式程序,而这套程序至今不存在。数字发展部表示对该立场'已有了解'。两个机构都没有提打击;也无需提。
与此同时,对打击本身的官方回应由朝两个方向的讨论和零个方向的决定构成。数字发展部长沙达耶夫10月12日表示,他的部门与国防部在讨论为数据中心提供军事掩护,同一天又呼吁刺激在乌拉尔和东西伯利亚的建设,列举42个在建项目,并承认超过80%的资源集中在莫斯科都市圈。一周过去,没有法令,没有法案,没有宣布的防空,只有提案:地下数据中心、'末日'备份站点、年底前的贴息贷款。已经写进法典的最锋利工具,是8月的一道总统令,允许国家对当局认定抗无人机不力的企业实施临时接管,行业媒体解读其适用于数据中心。
那么审查者呢?正如第一篇预测的那样毫发无损,而且在继续收紧。过滤系统位于运营商网络内部,安装在别处不存在的国家配发设备上,对数据中心的任何打击都碰不到它。本周唯一一条有关封锁的新闻指向完全相反的方向:'生意人报'在一份国家计划草案中发现了把VPN封锁提高到'95%有效率'的目标,部里说现行草案中已无此数字,但旁边躺着2029年前近900亿卢布的过滤基础设施预算。
结语
俄罗斯的白名单被当作备用互联网来兜售。实际上,它是盖着国家印章的三家公司的机房,而在10月的十一天里,三家全部遇袭。封锁机器毫无损失;围墙花园失去了Yandex Cloud的两个区域、本应承载俄罗斯最大超级计算机的一部分工地,以及在诺沃谢尔吉耶夫卡烧掉的、VK拒绝描述的东西。就连藏在花园自家基础设施里的那条唯一出路,也只是因为无人机击中了同一家公司的另一栋楼才得以幸存。对俄罗斯用户来说,本周的教训与上周相同,只是多了两个名字:每一次断网递到他们手里的备用互联网,本身正处在火线上。执法一侧我们在2017年以来俄罗斯全部VPN法律与封锁的参考页持续跟踪,实际影响见9月封锁潮的报告,全国图景见我们的俄罗斯页面。
关于作者
Le VPN 新闻编辑部
Le VPN Research Team 是 Le VPN 博客的新闻编辑部。团队实时跟踪各地断网、网络审查、新出台的隐私法律以及网络安全事件,并将其转化为条理清晰、来源明确的报道。每篇文章均基于第一手来源撰写,经过与这些来源的事实核查,并在发布前按照 Le VPN 的编辑规范进行审核。
Le VPN Research Team 的文章 →
