Po Yandexu Sber a VK: útoky dosáhly na všechny pilíře ruského bílého seznamu
Ráno 18. října 2026 zveřejnila VK, firma stojící za největší ruskou sociální sítí, prohlášení o dvou větách: dron zaútočil na datové centrum VK v Leningradské oblasti a služby VK zůstávají uživatelům dostupné normálně. Žádný jmenovaný areál, žádný popis škod, žádná zmínka o zraněných. V tu chvíli podle našich vlastních měření přestala odpovídat téměř polovina adresních bloků petrohradské sítě VK.
To prohlášení uzavřelo jedenáctidenní sekvenci, na kterou se v ruském technologickém průmyslu nikdo nepřipravoval. Mezi 8. a 11. říjnem drony zastavily tři datová centra Yandexu, téma naší první zprávy s routingovými daty a právní mapou. V noci na 14. října dosáhly obřího rozestavěného datového centra Sberu v Balakovu. V noci na 18. října VK. Pět datových center, tři firmy, jedenáct dní.
V první části jsme dokazovali, že útoky nemohou zasáhnout ruský cenzurní stroj, který bydlí ve filtračních zařízeních uvnitř sítí operátorů, zato dopadají přímo na ohrazenou zahradu, bílý seznam domácích služeb, který je během vypínání mobilního internetu celým internetem většiny Rusů. Dva nové útoky tento argument testují na zbylých majitelích bílého seznamu. Tato zpráva popisuje, co bylo zasaženo, co ukazují naše měření, jaká část bílého seznamu běží na těchto třech firmách a co se stalo s jedinou únikovou cestou skrytou v jejich vlastní infrastruktuře.
Co se stalo s datovými centry Sberu a VK?
Útok na Balakovo přišel první, v noci z 13. na 14. října. Cílem nebyla stará serverovna, nýbrž vlajkový regionální projekt Sberu v Saratovské oblasti: kampus za 122,2 miliardy rublů, stále ve výstavbě, navržený v roce 2021 až na 82 MW, nejméně 3 000 racků a až 120 000 serverů, zčásti už v provozu a určený pro největší ruský superpočítač. První místopředseda představenstva Sberu Alexandr Veďachin útok potvrdil s tím, že všechny systémy a služby Sberbank fungují normálně; gubernátor regionu oznámil ženu zabitou ve městě, aniž Sber jmenoval. Výrobce dronů Fire Point se k útoku přihlásil na Telegramu s posměškem, že Sberbank 'přebírá štafetu' po Yandexu. A poprvé útok na datové centrum bez obalu potvrdil jmenovaný ukrajinský činitel: prezidentský poradce Dmytro Lytvyn řekl, že datové centrum bylo napadeno, 'a úspěšně'. O areálech Yandexu Kyjev oficiálně mlčí a k útoku na VK se do 18. října nepřihlásil nikdo.
Útok na VK následoval o čtyři noci později. OSINT projekt ASTRA geolokalizoval záběry svědků do Novosergijevky, vsi na východním okraji Petrohradu, kde VK od roku 2011 provozuje vlastní datové centrum, vedle elektrické rozvodny Vostočnaja 330 kV, kterou podle týchž záběrů zásah postihl také. Gubernátor Leningradské oblasti ohlásil 135 sestřelených dronů, čtyři hospitalizované po požáru domu způsobeném padajícími troskami a zhruba 20 000 obyvatel sousedního Janina bez proudu. VK nezmínil ani slovem; VK areál nejmenovala. Téže noci drony zapálily Petrohradský ropný terminál a na hodiny uzavřely letiště Pulkovo, datové centrum tedy bylo jedním cílem z mnoha. To stojí za zapamatování: nejde o chirurgickou operaci proti jednomu cloudu, ale o rozšiřující se kampaň proti budovám, v nichž bydlí ruský vnitřní internet.
Běžely služby VK opravdu 'normálně'?
Největší sítě VK vydržely, formulace se tedy dá hájit. Pro síť nejblíže zásahu však naše měření ukazují něco jiného.
V datech aktivního sondování IODA spadly odpovídající adresní bloky petrohradské sítě VK zhruba o 46 % mezi 3:20 a 3:40 moskevského času, do hodiny od hlášeného začátku útoku, a do devíti se nevzpamatovaly. NetBlocks odhadl konektivitu VK na 56 % běžné úrovně. Cloudflare Radar viděl z téže sítě o čtvrtinu méně provozu než ve stejných hodinách o týden dřív. Tracker Sboi.rf zaznamenal 918 stížností proti 571 o den dřív, s vrcholem mezi čtvrtou a šestou a hlavně z Petrohradu: zprávy neodcházely, média se nenačítala, přihlášení selhávala. BGP trasy VK zůstaly celou dobu ohlašované a po hodinách chyběl už jen jeden malý blok Odnoklassniki. Čtenáři první části poznají podpis: trasy stojí, hosty potemnělé, přesně tak vypadaly útoky na Yandex a vůbec ne tak vypadá záměrná cenzura. Jedna poctivá výhrada: sousední rozvodna byla podle zpráv zasažena téže noci a místní poskytovatel ze stejného okresu na celou hodinu zmizel, takže veřejná data neumějí oddělit přímé škody od okolního výpadku proudu.
Záleží i na tom, jaké služby za potemnělou sítí stojí. Naše vlastní překlad veřejných adres VK z 18. října umisťuje samotný vk.com, VK Video a Sferum, školní platformu, na niž se převádějí ruské třídy, do zasažené petrohradské sítě, zatímco MAX, státem podporovaný messenger, Odnoklassniki, Mail.ru a Dzen vedou přes moskevskou síť VK, která ztráty nevykázala. Výpadek Sferum ani MAX hlášen nebyl a adresa průčelí neprozradí, v které budově servery stojí. Ale firma provozující jediný messenger ze seznamu, obě sociální sítě ze seznamu a školní platformu právě zažila hořící datové centrum, a její vlastní prohlášení k tomu mělo v ruském originále 16 slov.
Kde je Yandex Cloud o týden později?
Na stejném místě, a to je tichá zpráva týdne. K 18. říjnu je incident na stavové stránce Yandex Cloudu stále otevřený, nové kvóty stále zmrazené a firma stále neudává termín obnovy. Všechny cloudové služby v ruských zónách zpřístupnila stávajícím klientům zdarma od 8. do 31. října a mezi druhým a třetím útokem přepsala podmínky užívání a zařadila útoky dronů a raket mezi vyšší moc. Spotřebitelské aplikace se vzpamatovaly během dnů; cloud ne.
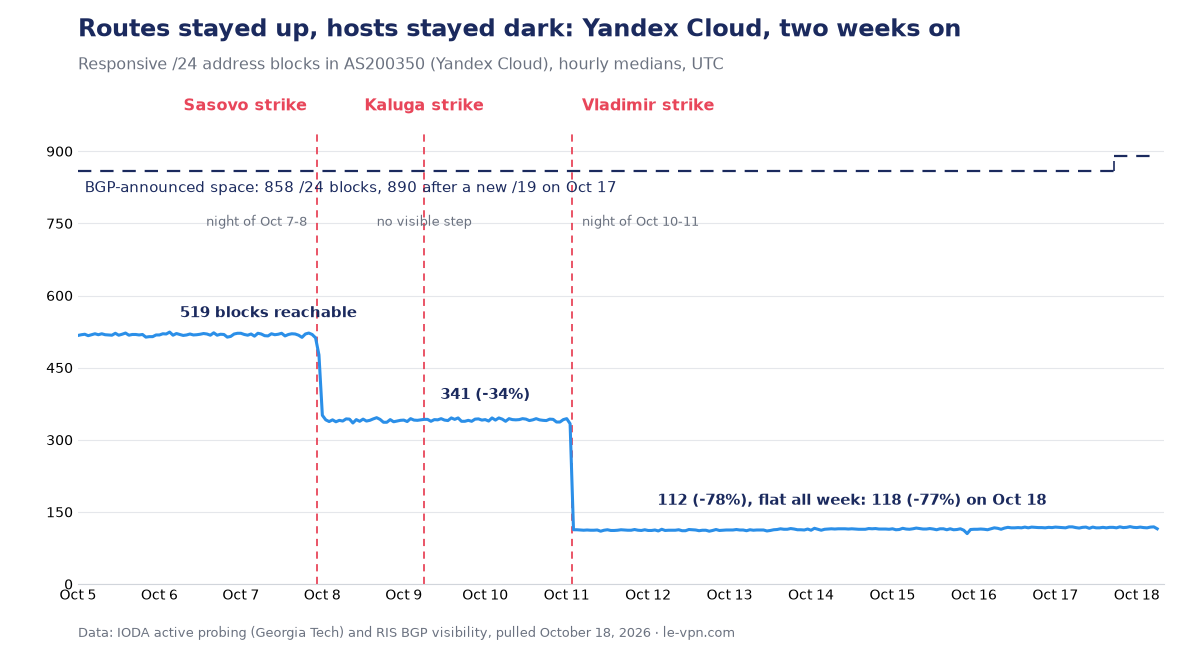
18. října jsme zopakovali měření z první části. Síť Yandex Cloudu odpovídá ze 118 bloků /24 proti 519 před útoky, tedy 77 % pod normálem, se ziskem šesti bloků za týden. Hlučné kmitání tras, které začalo 16 hodin před prvním útokem, utichlo 12. října po šesti dnech, aniž se jeho začátek či konec kryl s jakoukoli veřejnou událostí. Jediný nový pohyb: 17. října začal Yandex Cloud ohlašovat čerstvý blok vlastních adres, registrovaný už v květnu; zda jde o obnovu, nebo stěhování, routingová data neřeknou. Nezávislé odhady počítají s obnovou hardwaru od půl roku do několika let.
Jaká část bílého seznamu patří těmto třem firmám?
Ruský bílý seznam, rejstřík služeb, které zůstávají dosažitelné, zatímco mobilní internet je odpojen, nebyl nikdy zveřejněn jako jediný oficiální dokument; ministerstvo digitálního rozvoje ohlašuje doplňky po dávkách a v dubnu 2026 mluvilo o více než 500 položkách. Nejúplnější mediální přehled jich jmenuje asi 175. Spočítejte položky VK, Yandexu a Sberu a vyjde 15, pod 9 %. To číslo je poctivé a naprosto zavádějící zároveň.
Zavádějící proto, že dvě z těchto položek, 'služby Yandexu' a 'služby Mail.ru', jsou deštníky pokrývající po desítkách produktů. A proto, že třem skupinám patří vše, co dává ohrazené zahradě vzhled internetu: obě sociální sítě ze seznamu, VK a Odnoklassniki; jediný messenger ze seznamu, MAX, s asi 110 miliony registrovaných uživatelů; dominantní vyhledávání, pošta a mapy; hlavní taxislužba; a spotřebitelské značky Sberu od Megamarketu přes Samokat po Domclick. Odeberte těch 15 položek a bílý seznam zůstane hlavně z vládních portálů, stránek bank, vlastních stránek operátorů a televizních kanálů a dvou desítek aplikací pro glukometry. Záložní internet státu jsou funkčně tři korporace.
Dva detaily obraz zaostřují. Zaprvé, samotná bankovní aplikace Sberbank nefiguruje v žádné publikované dávce bílého seznamu: začátkem roku 2026 média psala, že FSB nepouštěla banky, které nenainstalovaly požadovanou sledovací techniku, a centrální banka strávila jaro žádostmi o přidání všech licencovaných bank. Zadruhé, služby ze seznamu během útoků skutečně padaly. Yandex Taxi padlo po celé zemi; trackery stížností zaznamenaly potíže u RZD, MegaFonu a Avita 8. října a u Magnitu, Dodo Pizzy, Vkusno i točka, Delimobilu a Dom.ru 11. října, vše jména z přehledů bílého seznamu. Zda se něco z toho krylo se skutečným vypnutím v režimu bílého seznamu, žádná veřejná data neřeknou, protože trackery tyto uživatele nevidí. Data však ukazují, že v červenci 2026 podle měření citovaných Kommersantem běžela bez omezení sotva polovina mobilních relací v Moskvě a okolí, takže služby, které selhaly, jsou právě ty, na něž bývají miliony lidí rutinně zredukovány.
A nástroje maskující VPN provoz jako hovory?
Od konce roku 2025 kolují Ruskem open source projekty, které schovávají VPN provoz do toho, co síť vidí jako videohovor na domácí platformě ze seznamu, především ve službě hovorů VK. Pro filtrační techniku vypadá spojení jako tok hovoru na schválenou ruskou adresu, a proto přežívá vypnutí v režimu bílého seznamu, která zabíjejí obyčejná VPN spojení. Přístup se rozšířil po ruských technických fórech vlnou projektů v březnu a dubnu 2026, hned po rozšíření režimu bílých seznamů; autoři techniku popisují jako křehkou a náchylnou k banům a nástroje se opakovaně rozbily, když VK změnila ověřovací kroky své platformy hovorů, přičemž VK nikdy neřekla, zda to byl záměr. Záměrně zůstáváme na úrovni kategorie: žádná jména nástrojů, žádná mechanika, a nic z toho není doporučení. Jak dokumentuje náš přehled ruských pravidel o VPN, zveřejněná protiopatření státu dosud míří na uživatele přicházející na platformy přes VPN a na pronajaté servery na adresách ze seznamu, ne na tyto cesty ve tvaru hovorů.
Zabil útok z 18. října tuto únikovou cestu? Ne, a mapu stojí za to vyložit přesně, protože otázka se nabízí sama. Relé hovorů, po nichž takové nástroje jedou, stojí v moskevské síti VK, té, která 18. října žádné ztráty nevykázala, a po útoku nebyly hlášeny výpadky hovorů ani tunelů. Potemnělá petrohradská síť hostí místo toho webové průčelí a přihlašovací vrstvu VK. Útok a tunely se tentokrát neprotnuly. Strukturální závěr přesto platí: každá z těchto cest žije v serverovnách týchž tří firem jako bílý seznam sám, přežívá, dokud ji inženýři VK trpí, a nyní sdílí jejich vystavení kampani dronů. Poklop vyříznutý do zdi ohrazené zahrady hoří se zdí.
Vidí stát tuto křehkost?
Zčásti ano, a písemně. Pár dní před útokem na VK varovala pracovní skupina vládní subkomise, v dokumentu popsaném Forbesem, že filtrování po bílém seznamu může odříznout cloudové platformy od jejich vlastních komponent: záložních lokalit, systémů správy, úložišť. Je to nejsyrovější hodnocení režimu, jaké dosud zaznělo zevnitř systému: podle jeho logiky může server žít a aplikace běžet, aniž by se k nim uživatelé dostali, a záložní lokalita, kterou nelze otevřít z vnější sítě, vůbec není zálohou. Oborová rada, která návrhy připravila, sdružení datových center, mezi jehož zakladateli je Yandex Cloud, požádala o chráněný seznam cloudových platforem vyňatých z izolace a o formální proceduru vstupu na bílý seznam a výstupu z něj, která dosud neexistuje. Ministerstvo digitálního rozvoje odpovědělo, že stanovisko zná. Žádný z těchto orgánů útoky nezmínil; nebylo třeba.
Oficiální odpověď na samotné útoky zatím sestává z diskusí oběma směry a rozhodnutí žádným. Ministr digitálního rozvoje Maksut Šadajev 12. října řekl, že jeho resort a ministerstvo obrany projednávají vojenské krytí datových center, a týž den vyzval k podpoře výstavby na Urale a ve východní Sibiři, jmenoval 42 běžících projektů a přiznal, že přes 80 % všech zdrojů sedí v moskevské aglomeraci. O týden později není dekret, není zákon, není ohlášená protivzdušná obrana, jen návrhy: datová centra pod zemí, záložní lokalita 'soudného dne', zvýhodněné úvěry do konce roku. Nejostřejší už existující nástroj je srpnový prezidentský dekret, který státu dovoluje zavést dočasnou správu firem, jež se podle úřadů bránily dronům špatně, a oborový tisk jej čte jako dopadající na datová centra.
A cenzoři? Nedotčeni, jak předpovídala první část, a utahují šrouby. Filtrační systém sedí v sítích operátorů, na státem dodané technice, která nikde jinde není, a žádný útok na datové centrum se ho nedotkne. Jediná zpráva týdne o blokádách ukazuje přesně opačným směrem: Kommersant našel v návrhu národního plánu cíl zvednout blokování VPN na '95% účinnost', který podle ministerstva v aktuální verzi už není, vedle rozpočtu filtrační infrastruktury bezmála 90 miliard rublů do roku 2029.
Shrnutí
Ruský bílý seznam se prodával jako záložní internet. V praxi jsou to serverovny tří firem se státní pečetí a za jedenáct říjnových dní byly zasaženy všechny tři. Blokovací stroj neztratil nic; ohrazená zahrada ztratila dvě zóny Yandex Cloudu, část stavby určené pro největší ruský superpočítač a to, co shořelo v Novosergijevce a co VK odmítá popsat. I jediná úniková cesta skrytá v infrastruktuře samotné zahrady přežila jen proto, že drony zasáhly jinou budovu téže firmy. Pro ruské uživatele je lekce týdne stejná jako před týdnem, jen se dvěma jmény navíc: každé vypnutí jim teď podává záložní internet, který je sám pod palbou. Stránku vymáhání sledujeme v našem přehledu všech ruských zákonů a blokád VPN od roku 2017, praktickou stránku ve zprávě o zářijové vlně blokád a obraz země na naší stránce o Rusku.
O autorovi
Zpravodajská redakce Le VPN
Le VPN Research Team je zpravodajská redakce blogu Le VPN. Tým průběžně sleduje vypínání internetu, cenzuru, nové zákony o ochraně soukromí a kyberbezpečnostní incidenty a převádí je do srozumitelných článků podložených zdroji. Každý článek vzniká na základě primárních zdrojů, prochází ověřením faktů podle těchto zdrojů a před zveřejněním je zkontrolován podle redakčních pravidel Le VPN.
Články od Le VPN Research Team →
