Útoky na datová centra Yandexu: co se v ruském internetu rozbilo a co ne
Mezi nocí ze 7. na 8. října a ránem 11. října 2026 zasáhly drony tři datová centra Yandexu: Sasovo v Rjazaňské oblasti, Kalugu a Vladimir. Reuters označil první z nich za první velký dronový útok na ruský datový uzel. V neděli už Yandex Cloud běžel v nouzovém režimu na dvou ze svých čtyř hlavních zón, taxislužby selhávaly od Moskvy po Almaty a ruský ministr digitálního rozvoje na zasedání výboru Dumy označoval útok za bezprecedentní.
Během několika hodin si komentátoři začali klást lákavou otázku: když hoří ruský výpočetní výkon, hoří s ním i ruská cenzura? Někteří šli dál a naznačovali, že služby donucené uprchnout do zahraničí učiní blokování Roskomnadzoru neproveditelným a pohřbí proslýchaný poplatek za zahraniční provoz.
Strávili jsme víkend ověřováním této hypotézy proti směrovacím datům, archivům měření, ruským zákonům a záznamům oficiálních prohlášení. Krátká odpověď: útoky dosáhly na servery, které Rusové denně používají, ale nedosáhly na krabice, které je cenzurují. Delší odpověď je zajímavější, protože útoky ve skutečnosti zasáhly fyzický základ ruského internetu uzavřené zahrady, a ten je soustředěný kolem jediného města, téměř plný a ze zákona nesmí opustit zemi.
Co se stalo s datovými centry Yandexu v říjnu 2026?
Tři útoky během čtyř dnů, každý potvrzený samotným Yandexem.
| Datum (místní čas) | Místo | Vlastní formulace Yandexu | Postižená cloudová zóna |
|---|---|---|---|
| Noc ze 7. na 8. října | Sasovo, Rjazaňská oblast (otevřeno 2014) | Požár po útoku dronu; „provoz datového centra je zcela zastaven“ | ru-central1-b, offline zhruba od 01:30 MSK |
| Ráno 9. října | Kaluga, průmyslový park Grabcevo | „Několik modulů datového centra je zcela vyřazeno“ | Viditelně žádná; žádná zóna nespadla |
| Noc z 10. na 11. října | Vladimir, čtvrť Energetik | Poškozená infrastruktura; „provoz datového centra je zcela zastaven“ | ru-central1-a, offline zhruba od 04:00 MSK |
Kalužské centrum je na papíře nejtěžší ztrátou: projektované na 63 MW a více než 3 800 racků podle Interfaxu a samotným Yandexem v roce 2022 popisované jako jeho největší. Gubernátor oblasti toho rána ohlásil devět zraněných v celém regionu, byť přímo z areálu nebyl hlášen nikdo, a Yandex uvádí, že na žádném místě nebyl zraněn žádný zaměstnanec. Ruský Vyšetřovací výbor po Sasovu zahájil trestní řízení kvůli terorismu. K 9. říjnu Yandex novinářům řekl, že nedokáže určit termíny obnovy, a Reuters informoval, že firma nemůže potvrdit, zda je sasovské vybavení vůbec obnovitelné.
Nikdo v Kyjevě se k útokům formálně nepřihlásil. Prezident Zelenskyj 8. října řekl, že Ukrajina „odpověděla úderem“ po týdnech ruských útoků na ukrajinská datová centra, které od konce září poškodily zařízení nejméně osmi firem, píše Meduza. Výrobce dronů Fire Point se na Telegramu přihlásil k útokům na Kalugu a Vladimir; generální štáb Ukrajiny mlčí.
Které služby vypadly a na jak dlouho?
První útok byl především záležitostí firemního světa. Zóna b hostila spravované databáze, úložiště a výpočty pro část z asi 64 000 klientů Yandex Cloudu, takže 8. říjen patřil rozbitým firemním systémům: realitní portál CIAN potvrdil incident u „infrastrukturního partnera“, web Ruských železnic klopýtal a byznysová média informovala o narušených interních systémech bank a obchodních řetězců. Spotřebitelské aplikace Yandexu vesměs vydržely a firma zdůrazňovala, že její hlavní služby běží normálně.
Jedenáctý říjen byl jiný. Když vypadla zóna a, zatímco zóna b byla stále potmě, vyhlásil Yandex Cloud nouzový režim: jeho stavová stránka uváděla přes 80 postižených služeb, část databází spadla do režimu jen pro čtení, zápisy do úložišť přerušovaně selhávaly a vydávání nových kvót zdrojů bylo pozastaveno. Tentokrát s ním selhaly i vlastní aplikace Yandexu. Sledovač výpadků Detector404 zaznamenal k 07:00 moskevského času kolem 2 100 stížností za hodinu na Yandex Go, těsně za ním Yandex Pay, Music, chytré reproduktory Alice a Telemost, a agentura Associated Press informovala o selháních v desítkách ruských měst i v Kazachstánu, Bělorusku a Arménii; ruská média přidala Srbsko, kde Yandex Go také působí. Dodo Pizza, Magnit, M.Video a další řetězce hlásily potíže totéž ráno.
Dvě široce opakovaná tvrzení z těch dnů ověření nepřežijí. Masivní výpadek Runetu odpoledne 8. října, který položil weby velkých médií a bank, nebyl důsledkem útoku: firma Curator zabývající se ochranou proti DDoS ho veřejně přičetla konfigurační chybě vlastního inženýra. A virální statistika, že „provoz ruských botů se po útocích propadl na 0,4 %“, špatně čte kategorii v přehledu Cloudflare, která počítá automatizované požadavky typu crawlerů, nikoli propagandistické účty.
Nejpozoruhodnější reakce přišla od samotného Yandexu: zákazníkům cloudu doporučil aktivovat plány obnovy po havárii „neomezené na“ jeho vlastní zóny a podle RBC domluvil pro své klienty zrychlené migrační dohody s konkurenty Selectel, K2Cloud a VK Cloud. Poskytovatel cloudu strávil víkend tím, že pomáhal zákazníkům odejít.
Vyřadily útoky Rusko z internetu?
Ne, a způsob, jakým se to nestalo, je nejpoučnějším měřením týdne. Směrovací data a data o dosažitelnosti jsme si stáhli sami.
V BGP, globální směrovací tabulce, se nestalo téměř nic. Síť Yandex Cloudu po celé období ohlašovala stejných 53 IPv4 prefixů; v hodinách kolem útoku na Vladimir byl stažen přesně jeden konkrétnější blok a i ten prostor zůstal pokrytý větší ohlášenou trasou. Změnilo se to, co odpovídalo: v datech aktivního sondování IODA klesl počet dosažitelných bloků hostů /24 v síti Yandex Cloudu ze základní úrovně 519 na asi 341 po Sasovu, tedy o 34 %, a na asi 112 po Vladimiru, 78 % pod základní úroveň. Pokles odpovědí na sondy může v zásadě odrážet i změny filtrování, ale oba schody padnou do oken útoků s přesností na hodinu. V hodinách po prvním útoku naměřil Cloudflare Radar provoz Yandex Cloudu zhruba o třetinu pod úrovní předchozího týdne. Trasy zůstaly nahoře; hostitelé za nimi zhasli.
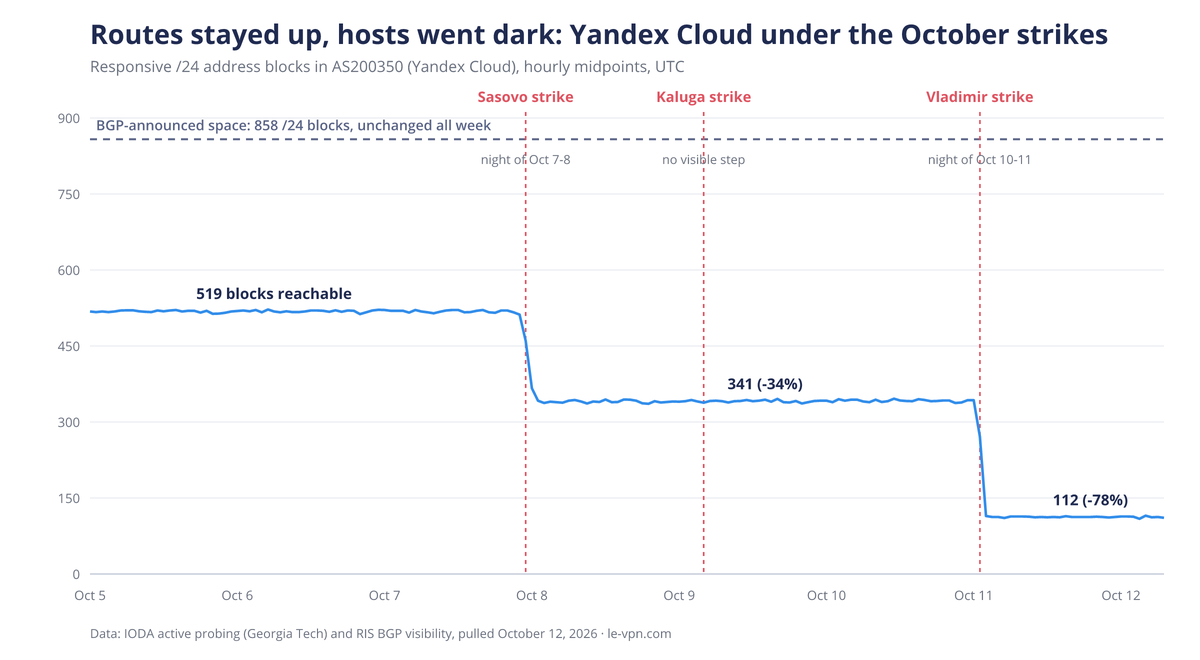
Všimněte si prostřední značky: útok na Kalugu, největší zařízení ze všech tří, nevyvolal vůbec žádný viditelný schod. Největší areál Yandexu byl zasažen a ručička na úrovni sítě se sotva pohnula, protože škody uvnitř datového centra jsou pro globální směrování neviditelné, dokud nespadne celá zóna dostupnosti. Selhání infrastruktury a záměrná cenzura vypadají v těchto datech úplně jinak, a právě proto je měřicí projekty obvykle dokážou rozlišit.
Mohly útoky oslabit blokování VPN Roskomnadzorem?
Tohle je hypotéza, která se šířila nejrychleji, a technické záznamy říkají ne. Ruské blokování nežije v datových centrech. Žije v TSPU, státem dodávaných filtrovacích jednotkách, které zákon o suverénním internetu z roku 2019 ukládá nainstalovat každému většímu poskytovateli, umístěných tam, kam určí Roskomnadzor, a centrálně spravovaných jeho řídicím centrem. Výzkumníci, kteří systém změřili v recenzované studii, našli zařízení zapojená přímo v cestě uvnitř sítí operátorů, většinou do dvou skoků od koncových uživatelů. Technické křídlo samotného Roskomnadzoru koncem roku 2025 uvedlo, že více než 1 400 jednotek TSPU přenáší 132,3 Tbit/s provozu, a vláda plánuje tuto kapacitu do roku 2030 zvýšit na 954 Tbit/s. Nic ve veřejných záznamech nic z toho nespojuje s datovými centry Yandexu a vyhoření jednoho z nich se nedotkne jediného filtru.
Ani provoz prchající do zahraničí cenzory nepřetíží: TSPU už dnes kontroluje provoz účastníků bez ohledu na jeho cíl, s deklarovaným cílem pokrýt v roce 2026 100 % provozu Runetu. Jedno zrnko pravdy v té myšlence je. Několik nedávných blokovacích heuristik považuje zahraniční hosting za podezřelý sám o sobě, od škrcení webů obsluhovaných přes Cloudflare po tiché zamrazování mobilních spojení do zahraničních datových center po prvních kilobajtech. Kdyby velké ruské služby obsluhovaly uživatele ze zahraničních adres, tato pravidla by selhávala častěji. Jenže Roskomnadzor na to už provozuje proces výjimek, s více než 12 000 IP adresami na bílém seznamu do roku 2025. Pro cenzora jde o náklady na údržbu, ne o ztrátu schopnosti.
Žádný analytik, kterého jsme v ruském či anglickém zpravodajství našli, netvrdí, že útoky blokování oslabují. Nejbližší expertní komentář míří opačným směrem: právník pro digitální práva Sarkis Darbinjan varoval, že úřady útoky nejspíš využijí jako záminku k dalším omezením ve jménu bezpečnosti.
Co tedy útoky skutečně ohrožují? Bílý seznam.
Ruská cenzura má dvě vrstvy. Blokování, na které útoky nedosáhnou, a uzavřenou zahradu, kterou právě zapálily. Během vypnutí mobilního internetu, která ruské regiony zažívají už denně, operátoři přepínají do režimu bílého seznamu: dostupný zůstává seznam více než 500 schválených ruských služeb a všechno ostatní zhasne. Deklarovaná podmínka ministerstva digitálního rozvoje pro zařazení na seznam je neomalená: veškerá výpočetní kapacita služby musí ležet na ruském území.
Tato podmínka je pantem celého příběhu. Režim bílého seznamu funguje jen proto, že schválené služby, Yandex mezi prvními, běží na domácí infrastruktuře, kterou stát umí ověřit a kontrolovat. A režim bílého seznamu už není okrajový případ: k červenci 2026 měření, o nichž informoval Kommersant, ukázala 51 % mobilních relací v Moskvě a jejím okolí běžících výhradně v režimu bílého seznamu, přes 60 % napříč Centrálním federálním okruhem a téměř 90 % v pohraničních regionech. Rusko v roce 2025 zaznamenalo více než 11 900 vypnutí mobilního internetu.
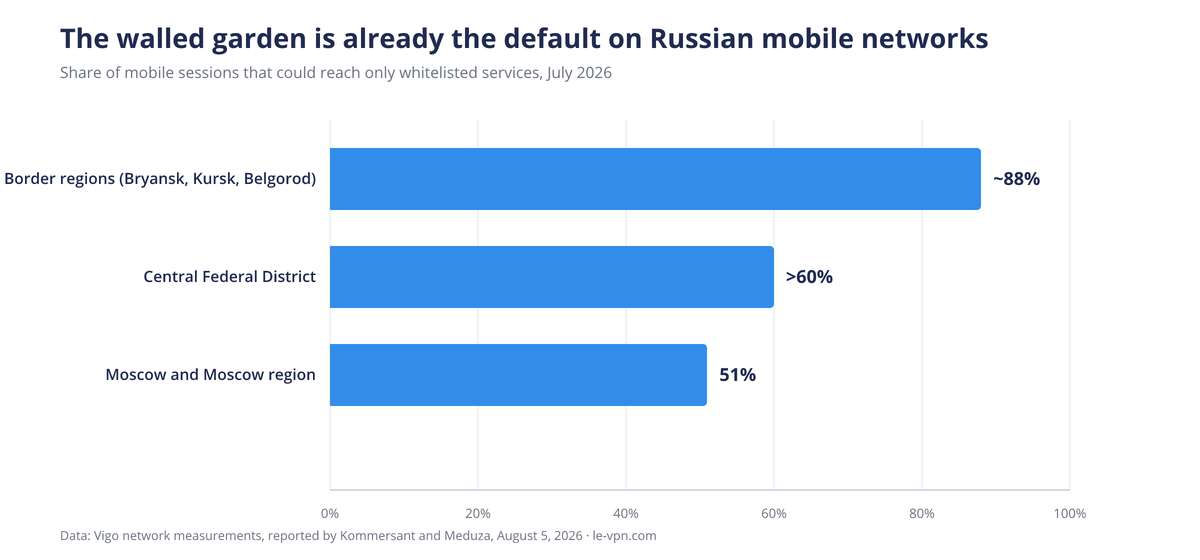
Teď postavte útoky proti této architektuře. Režim, který tlačí polovinu mobilních relací v zemi na úzký výběr doma hostovaných služeb, udělal z těchto služeb, a z hrstky cloudů za nimi, kritickou infrastrukturu. Dvě ze čtyř zón jednoho z těchto cloudů jsou offline. Každá hodina vypnutí teď stojí víc, protože záložní internet se sám stal nespolehlivým. Útoky neosvobodí jediný blokovaný web, ale měřitelně zhoršují model uzavřené zahrady v té jediné věci, kterou slibuje: udržet schválené služby v chodu, zatímco všechno ostatní je odříznuté.
A co poplatek za zahraniční provoz?
Myšlenka, že Rusové mají za zahraniční internetový provoz platit navíc, byla v průběhu roku 2026 nadhozena, odložena, popřena i oživena a nikdy nebyla realizována. Na pořadí záleží: navržena v březnu s limitem 15 GB měsíčně a asi 150 rubly za gigabajt navíc, v květnu odložena až po zářijové volby do Dumy, v červenci veřejně zavržena náměstkem ministra, po hlasování potichu oživena a k 5. říjnu scvrklá, podle Kommersantu, na debatu pouze o 5G provozu nad 50 GB měsíčně. Operátoři listu řekli, že i tato verze je dnes technicky nemožná, protože ruské 5G běží na jádrech LTE, která ho neumějí účtovat odděleně. Žádný zákon neexistuje a v Dumě neleží žádný návrh.
Podstatná je tu vlastní jarní námitka operátorů: „zahraniční“ a „domácí“ provoz nedokážou čistě oddělit už v základu, zčásti proto, že ruské služby používají zahraniční adresy a CDN, zatímco zahraniční provoz už dnes tvoří asi 30 % objemu ruských sítí a dál roste. Jakákoli migrace ruských služeb do zahraničí by tento podíl zvedla a poplatek by učinila ještě méně funkčním, účtoval by uživatelům přístup k jejich vlastní bance. Jenže kauzalita, kterou hypotéza potřebuje, běží pozpátku: poplatek se nehroutí proto, že služby prchají do zahraničí. Vězí na místě, protože byl vždycky technicky i politicky nešikovný, a ruské služby do zahraničí neprchají vůbec, protože nemohou.
Mohou ruské služby přesunout zpracování dat mimo zemi?
Tady scénář „všichni se prostě přestěhují“ umírá, hned třikrát.
Právně: od 1. července 2025 novelizovaný federální zákon zakazuje shromažďovat osobní údaje Rusů do databází umístěných mimo Rusko, čímž uzavřel mezeru, která kdysi umožňovala primární zpracování v zahraničí. Vládní nařízení vyžadují, aby státní informační systémy seděly na ruském území. Od března 2027 musí velké modely umělé inteligence podle nového zákona běžet v rusky vlastněných datových centrech na ruské půdě. A služba z bílého seznamu, která by přesunula výpočty do zahraničí, by podle vlastního deklarovaného kritéria ministerstva přišla o místo v jediném internetu, který během vypnutí funguje.
Fyzicky: ruský Yandex nemá žádné zahraniční útočiště. Jeho slavné finské datové centrum v Mäntsälä připadlo při korporátním rozdělení v roce 2024 firmě Nebius, nesouvisející společnosti se sídlem v Amsterdamu. Naše vlastní analýza dat směrovacích registrů ukazuje, že více než 98 % adresního prostoru Yandexu, VK, Sberu a Selectelu se geolokalizuje do Ruska, přičemž zahraniční zbytek tvoří malé okrajové bloky CDN a skromné kazašské cloudové regiony, nic dimenzovaného na to, aby to uneslo celonárodní službu. Při té kontrole vyplavala jedna skutečná kuriozita: každý základní prefix spotřebitelské sítě Yandexu je také ohlašován, s vlastní směrovací autorizací Yandexu a od poloviny roku 2023, malou sítí registrovanou v Srbsku, která nakupuje tranzit od západních a čínských operátorů. Toto uspořádání dává vyhledávání a poště Yandexu odolné mezinárodní přední dveře, ale ohlášení není hosting: prostor se dál geolokalizuje do Ruska a Yandex Cloud, síť, která skutečně přišla o dvě zóny, žádné takové dvojče nemá.
Ekonomicky: ani uvnitř země není kam jít. Zhruba 76 % komerční kapacity ruských datových center sedí v Moskvě a jejím okolí a moskevská centra jsou zaplněná asi z 95 %, v celé metropolitní oblasti zbývá nějakých 1 400 volných racků a zhruba 50 MW volného příkonu ze sítě, proti neuspokojené poptávce odhadované na 200 až 300 MW. Pro měřítko: jediný hyperscale areál Yandexu toho typu, který byl právě poškozen, je projektovaný na 40 až 63 MW, tedy přibližně celá zbývající moskevská energetická rezerva. Vytlačené zátěže vstřebává tentýž napjatý fond; konkurenti, k nimž Yandex posílá zákazníky, si pronajímají kapacitu v témže regionu. Srovnejte s Ukrajinou, která týden před invazí změnila zákon, aby státní data směla do zahraničních cloudů, a přesunula více než 15 petabajtů od více než 60 státních institucí do AWS. Rusko napsalo opačný zákon a teď je v něm zamčené: data nesmějí odejít a budovy, v nichž žijí, se legislativou ubránit nedají.
Co se stane, pokud budou útoky pokračovat?
Žádné veřejné modelování neřekne, co bude zasaženo příště, a spekulovat nebudeme. Co tržní data podporují, je střízlivý pohled na tlakové body.
Zranitelností je koncentrace. Tři čtvrtiny komerční kapacity kolem jednoho města, pětice největších poskytovatelů držící asi 64 % racků a všechny čtyři obecné zóny Yandex Cloudu uvnitř Centrálního federálního okruhu, dvě z nich podle popisu samotného Yandexu méně než milisekundu od sebe. Každá další ztráta dopadá na trh se zhruba 2 % volné kapacity a víceletými pořadníky na připojení k elektrické síti.
Rozptýlení už bylo nařízeno a zrychluje. Dva dny před prvním útokem náměstek ministra digitálního rozvoje vyzval k přesunu výpočetních kapacit „za Ural“ a prezidentský pokyn z prosince 2025 uložil vládě navrhnout umisťování datových center do regionů s přebytkem energie. Oznámení nových projektů se už naklánějí k Jekatěrinburgu, Novosibirsku a Kazani a analytici předpovídají, že moskevský podíl do roku 2030 klesne k polovině trhu. Útoky mění tuto pomalou ekonomickou migraci v bezpečnostní program, včetně dodavatelů nabízejících znepokojeným operátorům mobilní kontejnerová datová centra. Odpověď ministra digitálního rozvoje Maksuta Šadajeva z 12. října nebyla přesun, ale ochrana: jeho ministerstvo a ministerstvo obrany jednají o vojenském krytí datových center.
Cenzura tvrdne, neměkne. Oficiální zdůvodnění váže vypínání mobilního internetu na obranu proti dronům, přestože výzkumníci zjistili, že jen 78 z 230 potvrzených vypnutí v květnu a červnu 2025 se krylo s aktivitou dronů. Více dronů nad datovými centry znamená více záminek k vypínání, více hodin na bílém seznamu a větší tlak na dokončení projektů, jako je plán ze srpna 2026 izolovat služby z bílého seznamu do vyhrazených podsítí. Rozpočtová položka cenzora nikdy nebyla cílem a nikdy nebyla ohrožena.
Pro běžné uživatele ukazuje tohle všechno stejným směrem jako celý letošní rok: když se otevřený internet scvrkne na bílý seznam, roste poptávka po cestě ven. Tuto dynamiku, nikoli nějaké poškození blokovací mašinerie, útoky živí. Vynucovací stranu sledujeme v našem přehledu všech ruských zákonů a blokování VPN z let 2017 až 2026, praktickou stranu v reportáži o zářijové povolební vlně blokování a obraz země na naší stránce o Rusku.
Sečteno a podtrženo
Ruská cenzura v datových centrech nežije, takže ji útoky spálit nemohou. Ruská uzavřená zahrada v datových centrech žije, ze tří čtvrtin kolem Moskvy, téměř plná, právně připoutaná k ruské půdě a nyní prokazatelně v dosahu války, kterou její země začala. Model bílého seznamu předpokládal, že domácí cloud je to bezpečné místo. V říjnu 2026 jím poprvé viditelně nebyl.
O autorovi
Zpravodajská redakce Le VPN
Le VPN Research Team je zpravodajská redakce blogu Le VPN. Tým průběžně sleduje vypínání internetu, cenzuru, nové zákony o ochraně soukromí a kyberbezpečnostní incidenty a převádí je do srozumitelných článků podložených zdroji. Každý článek vzniká na základě primárních zdrojů, prochází ověřením faktů podle těchto zdrojů a před zveřejněním je zkontrolován podle redakčních pravidel Le VPN.
Články od Le VPN Research Team →
