Yandex veri merkezlerine saldırılar: Rusya internetinde ne bozuldu, ne bozulmadı
7 Ekim gecesi ile 11 Ekim 2026 sabahı arasında insansız hava araçları üç Yandex veri merkezini vurdu: Ryazan bölgesindeki Sasovo, Kaluga ve Vladimir. Reuters bunların ilkini bir Rus veri merkezine yönelik ilk büyük insansız hava aracı saldırısı olarak niteledi. Pazar gününe gelindiğinde Yandex Cloud, dört ana alanından ikisiyle acil durum modunda çalışıyordu, taksi uygulamaları Moskova’dan Almatı’ya kadar arızalanıyordu ve Rusya’nın dijital kalkınma bakanı bir Duma komisyonu oturumunda saldırıyı emsalsiz olarak tanımlıyordu.
Saatler içinde yorumcular cazip bir soru sormaya başladı: Rusya’nın kendi bilişimi yanıyorsa, Rusya’nın sansürü de onunla birlikte yanar mı? Bazıları daha da ileri gitti ve yurt dışına kaçmak zorunda kalan hizmetlerin Roskomnadzor’un engellemesini işlemez hale getireceğini ve söylentisi dolaşan yabancı trafik ücretini öldüreceğini öne sürdü.
Hafta sonunu bu fikri yönlendirme verileriyle, ölçüm arşivleriyle, Rus yasalarıyla ve resmi açıklamaların kaydıyla sınayarak geçirdik. Kısa yanıt: saldırılar Rusların her gün kullandığı sunuculara ulaştı, ancak onları sansürleyen kutulara ulaşmadı. Uzun yanıt daha ilginç, çünkü saldırıların gerçekte vurduğu şey Rusya’nın kapalı bahçe internetinin fiziksel temeli; o temel tek bir şehrin çevresinde yoğunlaşmış, neredeyse dolu ve ülkeyi terk etmesi yasayla yasaklanmış durumda.
Ekim 2026'da Yandex'in veri merkezlerine ne oldu?
Dört günde üç saldırı, her biri bizzat Yandex tarafından doğrulandı.
| Tarih (yerel) | Tesis | Yandex'in kendi ifadesi | Etkilenen bulut alanı |
|---|---|---|---|
| 7-8 Ekim gecesi | Sasovo, Ryazan bölgesi (2014'te açıldı) | İnsansız hava aracı saldırısı sonrası yangın; "veri merkezinin faaliyeti tamamen durdu" | ru-central1-b, yaklaşık 01:30 MSK'den itibaren çevrimdışı |
| 9 Ekim sabahı | Kaluga, Grabtsevo sanayi parkı | "Veri merkezinin birkaç modülü tamamen devre dışı" | Görünürde hiçbiri; hiçbir alan çökmedi |
| 10-11 Ekim gecesi | Vladimir, Energetik semti | Altyapı hasar gördü; "veri merkezinin faaliyeti tamamen durdu" | ru-central1-a, yaklaşık 04:00 MSK'den itibaren çevrimdışı |
Kağıt üzerinde en ağır kayıp Kaluga tesisi: Interfax'a göre 63 MW ve 3.800'den fazla raf için tasarlandı ve Yandex 2022'de burayı kendi en büyük tesisi olarak tanımlamıştı. Bölge valisi o sabah bölge genelinde dokuz kişinin yaralandığını bildirdi, ancak tesisin kendisinde yaralanan bildirilmedi ve Yandex hiçbir lokasyonda çalışanlarının zarar görmediğini söylüyor. Rusya Soruşturma Komitesi, Sasovo'nun ardından terör suçlamasıyla soruşturma açtı. 9 Ekim itibarıyla Yandex gazetecilere onarım takvimi veremediğini söyledi ve Reuters, şirketin Sasovo'daki ekipmanın kurtarılabilir olduğunu dahi doğrulayamadığını aktardı.
Kiev'de kimse saldırıları resmen üstlenmedi. Devlet Başkanı Zelenskiy 8 Ekim'de, Eylül sonundan bu yana en az sekiz şirketin tesislerine hasar veren, Rusya'nın Ukrayna veri merkezlerine haftalardır süren saldırılarının ardından Ukrayna'nın "karşılık verdiğini" söyledi; aktaran Meduza. İnsansız hava aracı üreticisi Fire Point, Kaluga ve Vladimir saldırılarını Telegram'da üstlendi; Ukrayna Genelkurmayı ise hiçbir şey söylemedi.
Hangi hizmetler çöktü ve ne kadar süreyle?
İlk saldırı büyük ölçüde şirketler arası bir olaydı. b alanı, Yandex Cloud'un yaklaşık 64.000 müşterisinin bir bölümü için yönetilen veri tabanlarını, depolamayı ve işlem gücünü barındırıyordu; bu yüzden 8 Ekim bozulan kurumsal sistemlerin günüydü: emlak portalı CIAN bir "altyapı ortağında" yaşanan olayı doğruladı, Rusya Demiryolları'nın sitesi tökezledi ve ekonomi basını bankalarla perakendecilerde aksayan iç sistemler bildirdi. Yandex'in tüketici uygulamaları büyük ölçüde ayakta kaldı ve şirket ana hizmetlerinin normal çalıştığını vurguladı.
11 Ekim farklıydı. b alanı hala karanlıktayken a alanı da gidince Yandex Cloud acil durum modu ilan etti: durum sayfası 80'den fazla etkilenen hizmet listeledi, bazı veri tabanları salt okunur moda düştü, depolama yazmaları aralıklı olarak başarısız oldu ve yeni kaynak kotalarının verilmesi askıya alındı. Bu kez Yandex'in kendi uygulamaları da onunla birlikte çöktü. Kesinti takipçisi Detector404, Moskova saatiyle 07:00 itibarıyla Yandex Go için saatte yaklaşık 2.100 şikayet kaydetti; Yandex Pay, Music, Alice akıllı hoparlörleri ve Telemost hemen arkasındaydı. Associated Press, onlarca Rus şehrinin yanı sıra Kazakistan, Belarus ve Ermenistan'da arızalar bildirdi; Rus yayın organları, Yandex Go'nun faaliyet gösterdiği Sırbistan'ı da ekledi. Dodo Pizza, Magnit, M.Video ve diğer zincirler aynı sabah sorun bildirdi.
O günlerde yaygın biçimde yinelenen iki iddia doğrulamadan geçemiyor. 8 Ekim öğleden sonrasında büyük medya ve banka sitelerini çökerten devasa Runet kesintisi saldırı değildi: DDoS koruma şirketi Curator bunu kamuoyu önünde kendi mühendisinin yapılandırma hatasına bağladı. Saldırılardan sonra "Rus bot trafiğinin yüzde 0,4'e çöktüğü" yolundaki viral istatistik ise, propaganda hesaplarını değil tarama botları gibi otomatik istekleri sayan bir Cloudflare panosu kategorisini yanlış okuyor.
En dikkat çekici tepki Yandex'in kendisinden geldi: bulut müşterilerine, kendi alanlarıyla "sınırlı olmayan" felaket kurtarma planlarını devreye almalarını önerdi ve RBC'ye göre müşterileri için rakipleri Selectel, K2Cloud ve VK Cloud ile hızlandırılmış geçiş anlaşmaları ayarladı. Bir bulut sağlayıcısı, hafta sonunu müşterilerinin ayrılmasına yardım ederek geçirdi.
Saldırılar Rusya'yı internetten düşürdü mü?
Hayır, ve düşürmeme biçimleri haftanın en öğretici ölçümü. Yönlendirme ve erişilebilirlik verilerini kendimiz çektik.
Küresel yönlendirme tablosu BGP'de neredeyse hiçbir şey olmadı. Yandex Cloud'un ağı tüm dönem boyunca aynı 53 IPv4 önekini duyurmaya devam etti; Vladimir saldırısının çevresindeki saatlerde yalnızca tek bir daha spesifik blok geri çekildi ve o alan bile duyurulan daha büyük bir rota tarafından kapsanmaya devam etti. Değişen şey, yanıt verenlerdi: IODA'nın aktif sondaj verilerinde Yandex Cloud ağındaki erişilebilir /24 ana makine blokları 519'luk taban çizgisinden Sasovo'dan sonra yaklaşık 341'e, yani yüzde 34'lük bir düşüşe, Vladimir'den sonra ise taban çizgisinin yüzde 78 altına, yaklaşık 112'ye geriledi. Sondaj yanıtlarındaki bir düşüş ilke olarak filtreleme değişikliklerini de yansıtabilir, ancak her iki basamak da saati saatine saldırı pencerelerine denk düşüyor. İlk saldırıdan sonraki saatlerde Cloudflare Radar, Yandex Cloud'un trafiğini önceki haftanın kabaca üçte bir altında ölçtü. Rotalar ayakta kaldı; arkalarındaki ana makineler karardı.
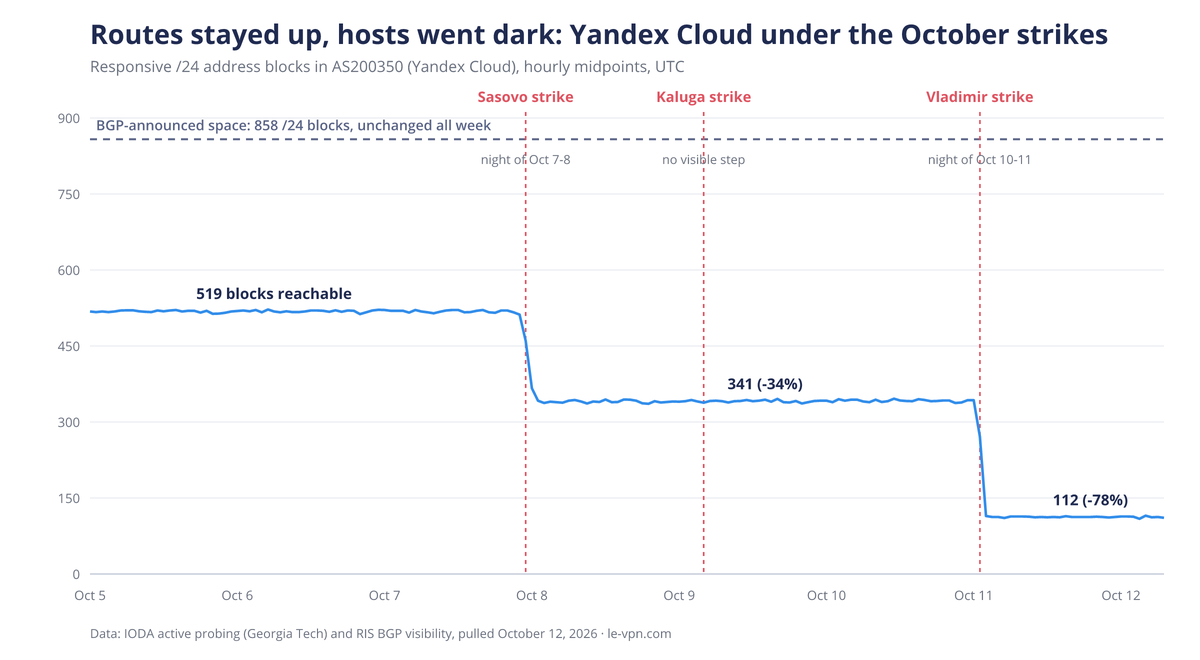
Ortadaki işarete dikkat: üçünün en büyüğü olan tesise yönelik Kaluga saldırısı görünür hiçbir basamak üretmedi. Yandex'in en büyük tesisi vuruldu ve ağ düzeyindeki ibre zar zor kıpırdadı, çünkü bir veri merkezinin içindeki hasar, bütün bir kullanılabilirlik alanı düşene kadar küresel yönlendirmeye görünmezdir. Altyapı arızaları ile kasıtlı sansür bu veride tamamen farklı görünür; ölçüm projelerinin birini diğerinden genellikle ayırt edebilmesinin nedeni tam da bu.
Saldırılar Roskomnadzor'un VPN engellemesini zayıflatabilir mi?
En hızlı yayılan hipotez buydu ve teknik kayıt hayır diyor. Rusya'nın engellemesi veri merkezlerinde yaşamıyor. TSPU'da yaşıyor: 2019 tarihli egemen internet yasasının her büyük internet servis sağlayıcısını kurmakla yükümlü kıldığı, Roskomnadzor'un gösterdiği yerlere yerleştirilen ve kontrol merkezi tarafından merkezi olarak yönetilen, devletin sağladığı filtreleme üniteleri. Sistemi hakemli bir çalışmada ölçen araştırmacılar, cihazları operatör ağlarının içinde, hattın üzerinde ve çoğunlukla son kullanıcılara iki atlama mesafesinde buldu. Roskomnadzor'un kendi teknik kolu 2025 sonlarında 1.400'den fazla TSPU ünitesinin 132,3 Tbit/s trafik taşıdığını söyledi ve hükümet bu kapasiteyi 2030'a kadar 954 Tbit/s düzeyine çıkarmayı planlıyor. Kamuya açık kayıtlarda bunların herhangi birini Yandex'in veri merkezlerine bağlayan hiçbir şey yok ve birini yakmak tek bir filtreye bile dokunmuyor.
Yurt dışına kaçan trafik de sansürcüleri aşırı yüklemiyor: TSPU, hedefi ne olursa olsun abone trafiğini zaten inceliyor ve açıklanmış hedef, 2026'da Runet trafiğinin yüzde 100'ünü kapsamak. Fikirde bir doğruluk payı var. Son dönemdeki birkaç engelleme kuralı, Cloudflare üzerinden sunulan sitelerin yavaşlatılmasından yabancı veri merkezlerine giden mobil bağlantıların ilk kilobaytlardan sonra sessizce dondurulmasına kadar, yabancı barındırmayı başlı başına şüpheli sayıyor. Büyük Rus hizmetleri kullanıcılara yabancı adreslerden hizmet verseydi, bu kurallar daha sık yanlış tetiklenirdi. Ancak Roskomnadzor bunun için zaten bir istisna süreci işletiyor; 2025 itibarıyla beyaz listeye alınmış 12.000'den fazla IP adresi var. Sansürcü için bu bir bakım maliyeti, bir yetenek kaybı değil.
Rusça veya İngilizce yayınlarda saldırıların engellemeyi zayıflattığını savunan bir analist bulamadık. En yakın uzman yorumu tersi yönde: dijital haklar avukatı Sarkis Darbinyan, yetkililerin saldırıları büyük olasılıkla güvenlik adına yeni kısıtlamalar için bahane olarak kullanacağı uyarısında bulundu.
Peki saldırılar gerçekte neyi tehdit ediyor? Beyaz listeyi.
Rusya'nın sansürünün iki katmanı var. Saldırıların ulaşamadığı engelleme ve az önce ateşe verdikleri kapalı bahçe. Rus bölgelerinin artık her gün yaşadığı mobil internet kesintileri sırasında operatörler beyaz liste moduna geçiyor: 500'den fazla onaylı Rus hizmetinden oluşan bir izin listesi erişilebilir kalıyor ve geri kalan her şey kararıyor. Dijital kalkınma bakanlığının listeye katılım için açıkladığı koşul açık: bir hizmetin tüm bilişim kapasitesi Rusya topraklarında bulunmalı.
Bu koşul bütün hikayenin kilit noktası. Beyaz liste modu yalnızca, aralarında ilk sıralarda Yandex'in de bulunduğu onaylı hizmetler, devletin doğrulayıp denetleyebildiği yerli altyapıda çalıştığı için işliyor. Ve beyaz liste modu artık istisnai bir durum değil: Temmuz 2026 itibarıyla Kommersant'ın aktardığı ölçümler, Moskova ve çevresindeki mobil oturumların yüzde 51'inin yalnızca beyaz liste modunda çalıştığını, Merkezi Federal Bölge genelinde bu oranın yüzde 60'ı aştığını ve sınır bölgelerinde yüzde 90'a yaklaştığını gösterdi. Rusya 2025'te 11.900'den fazla mobil kesinti kaydetti.
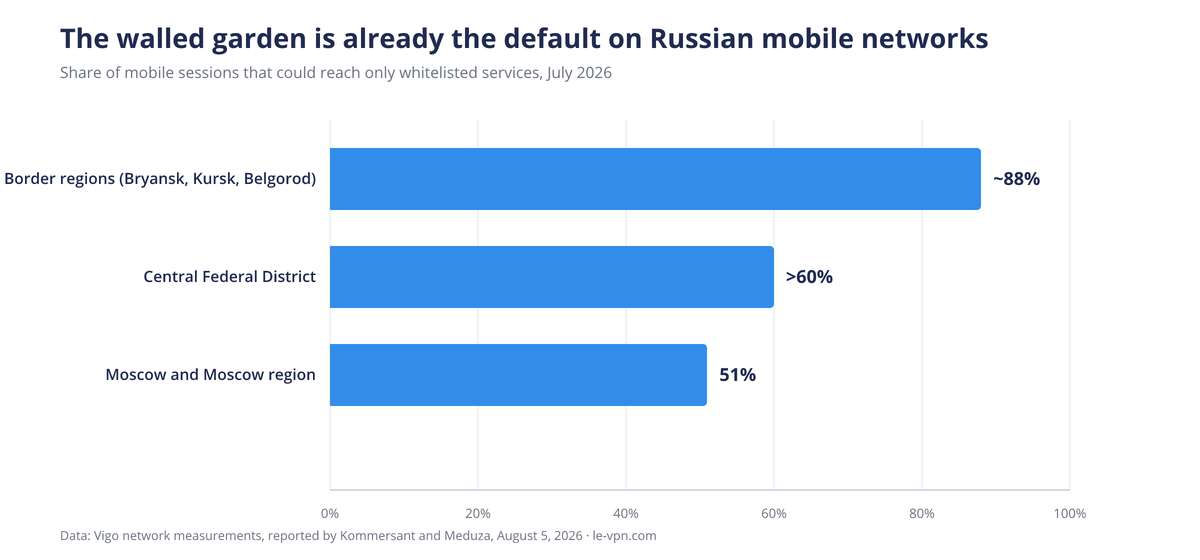
Şimdi saldırıları bu mimariyle yan yana koyun. Ülkenin mobil oturumlarının yarısını yurt içinde barındırılan kısa bir hizmet listesine iten bir rejim, o hizmetleri ve arkalarındaki bir avuç bulutu kritik altyapı haline getirmiştir. O bulutlardan birinin dört alanından ikisi çevrimdışı. Her kesinti saati artık daha pahalıya mal oluyor, çünkü yedek internetin kendisi güvenilmez hale geldi. Saldırılar tek bir engelli siteyi bile serbest bırakmıyor, ama kapalı bahçe modelini vaat ettiği tek şeyde ölçülebilir biçimde kötüleştiriyor: geri kalan her şey kesilirken onaylı hizmetleri ayakta tutmak.
Peki yabancı trafiğe ek ücret ne olacak?
Rusların yabancı internet trafiği için ek ödeme yapması fikri 2026 boyunca ortaya atıldı, ertelendi, yalanlandı ve yeniden canlandırıldı, ama hiçbir zaman hayata geçmedi. Sıralama önemli: Mart'ta ayda 15 GB ve fazladan gigabayt başına yaklaşık 150 ruble olarak önerildi, Mayıs'ta Eylül'deki Duma seçimlerinin sonrasına ertelendi, Temmuz'da bir bakan yardımcısı tarafından kamuoyu önünde reddedildi, oylamadan sonra sessizce yeniden gündeme geldi ve Kommersant'a göre 5 Ekim itibarıyla yalnızca ayda 50 GB'ın üzerindeki 5G trafiğine ilişkin bir tartışmaya küçüldü. Operatörler gazeteye bu sürümün bile bugün teknik olarak imkansız olduğunu söyledi, çünkü Rus 5G'si trafiği ayrı faturalandıramayan LTE çekirdekleri üzerinde çalışıyor. Ortada ne bir yasa var ne de Duma'da bir tasarı.
Burada asıl önemli olan, operatörlerin bahardaki kendi itirazı: "yabancı" trafiği "yerli" trafikten en başta temiz biçimde ayıramıyorlar; bunun bir nedeni Rus hizmetlerinin yabancı adresler ve CDN'ler kullanması, üstelik yabancı trafik halihazırda Rus ağ hacminin yaklaşık yüzde 30'unu oluşturuyor ve büyümeye devam ediyor. Rus hizmetlerinin yurt dışına herhangi bir göçü bu payı yukarı iter ve kullanıcılara kendi bankalarına erişimi faturalandıran ücreti daha da işlemez kılardı. Ancak hipotezin ihtiyaç duyduğu nedensellik tersine akıyor: ücret, hizmetler yurt dışına kaçtığı için çökmüyor. Baştan beri teknik ve siyasi açıdan sakil olduğu için takılı kaldı ve Rus hizmetleri yurt dışına hiç kaçmıyor, çünkü kaçamıyorlar.
Rus hizmetleri veri işleme kapasitelerini ülke dışına taşıyabilir mi?
"Herkes yurt dışına taşınır" senaryosunun öldüğü yer burası, hem de üç kez.
Hukuken: 1 Temmuz 2025'ten bu yana değiştirilen federal yasa, Rusların kişisel verilerinin Rusya dışında bulunan veri tabanlarında toplanmasını yasaklıyor ve bir zamanlar birincil işlemenin yurt dışında yapılmasına izin veren boşluğu kapatıyor. Hükümet kararnameleri, devlet bilgi sistemlerinin Rusya topraklarında bulunmasını zorunlu kılıyor. Mart 2027'den itibaren, yeni yasa kapsamındaki büyük yapay zeka modellerinin Rus topraklarında, Ruslara ait veri merkezlerinde çalışması gerekecek. Ve bilişimini yurt dışına taşıyan beyaz listedeki bir hizmet, bakanlığın kendi açıkladığı ölçüte göre, kesintiler sırasında çalışan tek internetteki yerini kaybederdi.
Fiziksel olarak: Rus Yandex'in yabancı bir sığınağı yok. Mäntsälä'daki ünlü Finlandiya veri merkezi, 2024 kurumsal bölünmesinde ilgisiz, Amsterdam merkezli şirket Nebius'a geçti. Yönlendirme kayıtları verileri üzerine kendi analizimiz, Yandex, VK, Sber ve Selectel'in adres alanının yüzde 98'inden fazlasının Rusya'da konumlandığını gösteriyor; yabancı kalan kısım ise küçük CDN uç blokları ile mütevazı Kazak bulut bölgelerinden ibaret, hiçbiri ulusal bir hizmeti taşıyacak boyutta değil. Bu kontrolde gerçek bir tuhaflık da yüzeye çıktı: Yandex'in tüketici ağının her çekirdek öneki, Yandex'in kendi yönlendirme yetkilendirmesiyle ve 2023 ortasından bu yana, Batılı ve Çinli taşıyıcılardan transit satın alan Sırbistan'da kayıtlı küçük bir ağ tarafından da duyuruluyor. Bu düzenleme Yandex'in arama ve posta hizmetlerine dayanıklı bir uluslararası giriş kapısı sağlıyor, ama duyuru barındırma değildir: alan hala Rusya'da konumlanıyor ve fiilen iki alan kaybeden ağ olan Yandex Cloud'un böyle bir ikizi yok.
Ekonomik olarak: ülke içinde de gidilecek yer yok. Rusya'nın ticari veri merkezi kapasitesinin yaklaşık yüzde 76'sı Moskova ve çevresinde ve Moskova'daki tesisler yaklaşık yüzde 95 dolu; bütün metropol alanında yaklaşık 1.400 boş raf ve kabaca 50 MW boş şebeke gücü kaldı, buna karşılık karşılanmamış talep 200 ila 300 MW olarak tahmin ediliyor. Ölçek için: az önce hasar gören türden tek bir Yandex hiper ölçekli tesisi 40 ila 63 MW için tasarlanıyor, yani aşağı yukarı Moskova'nın kalan güç rezervinin tamamı kadar. Yerinden olan iş yükleri aynı zorlanmış havuz tarafından emiliyor; Yandex'in müşterilerini yönlendirdiği rakipler aynı bölgede kapasite kiralıyor. Bunu, işgalden bir hafta önce yasasını değiştirerek devlet verilerinin yabancı bulutlara taşınmasına izin veren ve 60'tan fazla kamu kurumundan 15 petabayttan fazla veriyi AWS'ye taşıyan Ukrayna ile karşılaştırın. Rusya bunun tersi yasayı yazdı ve şimdi onun içine kilitlenmiş durumda: veri ülkeyi terk edemiyor ve içinde yaşadığı binalar yasayla savunulamıyor.
Saldırılar sürerse ne olur?
Hiçbir kamuya açık modelleme bundan sonra neyin vurulacağını söyleyemez ve biz de spekülasyon yapmayacağız. Piyasa verilerinin desteklediği şey, basınç noktalarına soğukkanlı bir bakış.
Zafiyet, yoğunlaşmanın kendisi. Ticari kapasitenin dörtte üçü tek bir şehrin çevresinde, ilk beş sağlayıcı rafların yaklaşık yüzde 64'ünü elinde tutuyor ve Yandex Cloud'un dört genel amaçlı alanının tamamı Merkezi Federal Bölge'nin içinde; üstelik Yandex'in kendi tarifiyle ikisi birbirine bir milisaniyeden daha yakın. Bundan sonraki her kayıp, kabaca yüzde 2 yedek kapasitesi ve şebeke bağlantıları için çok yıllı bekleme listeleri olan bir pazarın üzerine biniyor.
Dağıtım zaten emredilmişti ve hızlanıyor. İlk saldırıdan iki gün önce bir dijital kalkınma bakan yardımcısı, bilişim kapasitesinin "Uralların ötesine" taşınması çağrısı yaptı ve Aralık 2025 tarihli bir devlet başkanlığı talimatı, hükümete veri merkezlerinin enerji fazlası olan bölgelerde konumlandırılmasına yönelik öneriler hazırlamasını söyledi. Yeni proje duyuruları şimdiden Yekaterinburg, Novosibirsk ve Kazan'a kayıyor ve analistler Moskova'nın payının 2030'a doğru pazarın yarısına inmesini öngörüyor. Saldırılar bu yavaş ekonomik göçü, endişeli operatörlere mobil konteyner veri merkezleri pazarlayan satıcılarıyla birlikte, bir güvenlik programına dönüştürüyor. Dijital Kalkınma Bakanı Maksut Shadaev'in 12 Ekim'deki yanıtı taşınma değil koruma oldu: bakanlığı ve Savunma Bakanlığı veri merkezlerine askeri koruma sağlanmasını görüşüyor.
Sansür yumuşamıyor, sertleşiyor. Resmi gerekçe mobil kesintileri insansız hava aracı savunmasına bağlıyor; oysa araştırmacılar, Mayıs ve Haziran 2025'teki 230 doğrulanmış kesintiden yalnızca 78'inin insansız hava aracı etkinliğiyle çakıştığını buldu. Veri merkezlerinin üzerinde daha fazla insansız hava aracı, daha fazla kesinti gerekçesi, daha fazla beyaz liste saati ve beyaz listedeki hizmetleri ayrılmış alt ağlara izole etmeye yönelik Ağustos 2026 planı gibi projeleri bitirme yönünde daha fazla baskı demek. Sansürcünün bütçe kalemi hiçbir zaman hedef değildi ve hiçbir zaman risk altında olmadı.
Sıradan kullanıcılar için bütün bunlar, yıl boyunca işaret ettiği yönün aynısını gösteriyor: açık internet bir beyaz listeye daraldığında, bir çıkış yoluna talep büyür. Saldırıların beslediği şey, engelleme makinesine verilen herhangi bir hasar değil, bu dinamik. Uygulama tarafını 2017'den 2026'ya her Rus VPN yasasını ve engelini içeren başvuru kaynağımızda, pratik tarafı Eylül'deki seçim sonrası engelleme dalgası raporumuzda, ülke tablosunu ise Rusya sayfamızda ele alıyoruz.
Sonuç
Rusya'nın sansürü veri merkezlerinde yaşamıyor, bu yüzden saldırılar onu yakamaz. Rusya'nın kapalı bahçesi ise veri merkezlerinde yaşıyor: dörtte üçü Moskova çevresinde, neredeyse dolu, yasayla Rus toprağına zincirlenmiş ve artık, ülkelerinin başlattığı savaşın gözle görülür biçimde menzilinde. Beyaz liste modeli, yerli bulutun güvenli yer olduğunu varsayıyordu. Ekim 2026'da, ilk kez, öyle olmadığı görüldü.
Yazar hakkında
Le VPN Haber Masası
Le VPN Research Team, Le VPN blogunun haber masasıdır. Ekip internet kesintilerini, sansürü, yeni gizlilik yasalarını ve siber güvenlik olaylarını gelişirken takip eder ve bunları kaynaklara dayanan anlaşılır haberlere dönüştürür. Her makale birincil kaynaklardan yola çıkılarak hazırlanır, bu kaynaklarla karşılaştırılarak doğrulanır ve yayımlanmadan önce Le VPN'in editoryal kurallarına göre gözden geçirilir.
Le VPN Research Team tarafından yazılan makaleler →
