Angriffe auf Yandex-Rechenzentren: Was in Russlands Internet zusammenbrach und was nicht
Zwischen der Nacht des 7. Oktober und dem Morgen des 11. Oktober 2026 trafen Drohnen drei Yandex-Rechenzentren: Sassowo in der Oblast Rjasan, Kaluga und Wladimir. Reuters nannte den ersten dieser Angriffe die erste große Drohnenattacke auf einen russischen Datenknoten. Am Sonntag lief Yandex Cloud im Notbetrieb auf zwei seiner vier Hauptzonen, Taxi-Apps fielen von Moskau bis Almaty aus, und Russlands Digitalminister nannte den Angriff in einer Sitzung des Duma-Ausschusses beispiellos.
Binnen Stunden stellten Kommentatoren eine verführerische Frage: Wenn Russlands eigene Rechenleistung brennt, brennt dann Russlands Zensur mit? Manche gingen weiter und meinten, ins Ausland gedrängte Dienste würden die Sperren von Roskomnadsor unbrauchbar machen und die gemunkelte Gebühr auf Auslandsverkehr erledigen.
Wir haben das Wochenende damit verbracht, diese Idee an Routing-Daten, Messarchiven, russischem Recht und der Chronik offizieller Aussagen zu prüfen. Die kurze Antwort: Die Angriffe erreichten die Server, die Russen täglich nutzen, aber nicht die Geräte, die sie zensieren. Die längere Antwort ist interessanter, denn was die Angriffe tatsächlich trafen, ist das physische Fundament von Russlands Walled-Garden-Internet, und dieses Fundament konzentriert sich um eine einzige Stadt, ist fast voll ausgelastet und darf das Land von Rechts wegen nicht verlassen.
Was geschah im Oktober 2026 mit den Rechenzentren von Yandex?
Drei Angriffe in vier Tagen, jeder von Yandex selbst bestätigt.
| Datum (Ortszeit) | Standort | Wortlaut von Yandex | Betroffene Cloud-Zone |
|---|---|---|---|
| Nacht vom 7. auf den 8. Oktober | Sassowo, Oblast Rjasan (eröffnet 2014) | Brand nach einem Drohnenangriff; "der Betrieb des Rechenzentrums ist vollständig eingestellt" | ru-central1-b, offline ab etwa 01:30 Uhr MSK |
| Morgen des 9. Oktober | Kaluga, Industriepark Grabzewo | "Mehrere Module des Rechenzentrums sind vollständig außer Betrieb" | Keine sichtbar; keine Zone fiel aus |
| Nacht vom 10. auf den 11. Oktober | Wladimir, Stadtteil Energetik | Infrastruktur beschädigt; "der Betrieb des Rechenzentrums ist vollständig eingestellt" | ru-central1-a, offline ab ca. 04:00 Uhr MSK |
Der Standort Kaluga ist auf dem Papier der schwerste Verlust: ausgelegt auf 63 MW und mehr als 3.800 Racks laut Interfax und von Yandex selbst 2022 als sein größter beschrieben. Der Gouverneur der Region meldete an jenem Morgen neun Verletzte in der Region, allerdings keine am Standort selbst, und Yandex erklärt, an keinem Standort seien Mitarbeiter verletzt worden. Russlands Ermittlungskomitee eröffnete nach Sassowo ein Terrorismusverfahren. Am 9. Oktober erklärte Yandex gegenüber Reportern, keine Fristen für die Wiederherstellung nennen zu können, und Reuters berichtete, das Unternehmen könne nicht einmal bestätigen, dass die Ausrüstung in Sassowo überhaupt wiederherstellbar sei.
Niemand in Kiew hat die Angriffe förmlich für sich reklamiert. Präsident Selenskyj sagte am 8. Oktober, die Ukraine habe nach wochenlangen russischen Angriffen auf ukrainische Rechenzentren, die seit Ende September Anlagen von mindestens acht Unternehmen beschädigt haben, "zurückgeschlagen", so Meduza. Der Drohnenhersteller Fire Point reklamierte die Angriffe auf Kaluga und Wladimir auf Telegram für sich; der ukrainische Generalstab hat sich nicht geäußert.
Welche Dienste fielen aus, und für wie lange?
Der erste Angriff war vor allem ein Ereignis für Geschäftskunden. Zone b beherbergte verwaltete Datenbanken, Speicher und Rechenleistung für einen Teil der rund 64.000 Kunden von Yandex Cloud, der 8. Oktober gehörte also den kaputten Firmensystemen: Das Immobilienportal CIAN bestätigte einen Vorfall bei einem "Infrastrukturpartner", die Website der Russischen Eisenbahnen stolperte, und Wirtschaftsmedien berichteten über gestörte interne Systeme bei Banken und Handelsketten. Die Verbraucher-Apps von Yandex hielten weitgehend, und das Unternehmen betonte, seine Hauptdienste liefen normal.
Der 11. Oktober war anders. Mit dem Ausfall von Zone a, während Zone b noch dunkel war, rief Yandex Cloud den Notbetrieb aus: Die Statusseite listete mehr als 80 betroffene Dienste, einige Datenbanken fielen auf Nur-Lese-Betrieb zurück, Schreibzugriffe auf den Speicher schlugen zeitweise fehl, und die Vergabe neuer Ressourcenkontingente wurde ausgesetzt. Diesmal fielen Yandex' eigene Apps mit aus. Der Störungstracker Detector404 verzeichnete bis 07:00 Uhr Moskauer Zeit rund 2.100 Beschwerden pro Stunde zu Yandex Go, mit Yandex Pay, Music, den Alice-Smartspeakern und Telemost dicht dahinter, und die Associated Press berichtete über Ausfälle in Dutzenden russischen Städten sowie in Kasachstan, Belarus und Armenien; russische Medien ergänzten Serbien, wo Yandex Go ebenfalls aktiv ist. Dodo Pizza, Magnit, M.Video und andere Ketten meldeten am selben Morgen Probleme.
Zwei viel wiederholte Behauptungen aus jenen Tagen halten der Prüfung nicht stand. Der massive Runet-Ausfall am Nachmittag des 8. Oktober, der große Medien- und Bankseiten lahmlegte, war nicht der Angriff: Die DDoS-Schutzfirma Curator führte ihn öffentlich auf den Konfigurationsfehler eines eigenen Technikers zurück. Und die virale Statistik, wonach "russischer Bot-Traffic auf 0,4% eingebrochen" sei, missdeutet eine Kategorie des Cloudflare-Dashboards, die automatisierte Anfragen wie Crawler zählt, nicht Propaganda-Konten.
Die bemerkenswerteste Reaktion kam von Yandex selbst: Das Unternehmen riet Cloud-Kunden, Notfallpläne zu aktivieren, die sich "nicht auf" die eigenen Zonen "beschränken", und vereinbarte laut RBC für seine Kunden beschleunigte Migrationsangebote bei den Konkurrenten Selectel, K2Cloud und VK Cloud. Ein Cloud-Anbieter verbrachte das Wochenende damit, seinen Kunden beim Auszug zu helfen.
Haben die Angriffe Russland vom Internet getrennt?
Nein, und die Art, wie sie es nicht taten, ist die lehrreichste Messung der Woche. Wir haben die Routing- und Erreichbarkeitsdaten selbst gezogen.
In BGP, der globalen Routingtabelle, geschah fast nichts. Das Netz von Yandex Cloud kündigte über den gesamten Zeitraum dieselben 53 IPv4-Präfixe an; genau ein spezifischerer Block wurde in den Stunden um den Angriff auf Wladimir zurückgezogen, und selbst dieser Adressraum blieb von einer größeren angekündigten Route abgedeckt. Was sich änderte, war, was antwortete: In den aktiven Messdaten von IODA fielen die erreichbaren /24-Hostblöcke im Netz von Yandex Cloud von einem Ausgangswert von 519 auf etwa 341 nach Sassowo, ein Rückgang um 34%, und auf etwa 112 nach Wladimir, 78% unter dem Ausgangswert. Ein Rückgang der Antworten auf Messsonden kann im Prinzip auch veränderte Filterung widerspiegeln, aber beide Stufen fallen auf die Stunde genau in die Zeitfenster der Angriffe. In den Stunden nach dem ersten Angriff maß Cloudflare Radar den Verkehr von Yandex Cloud bei rund einem Drittel unter der Vorwoche. Die Routen blieben oben; die Hosts dahinter gingen vom Netz.
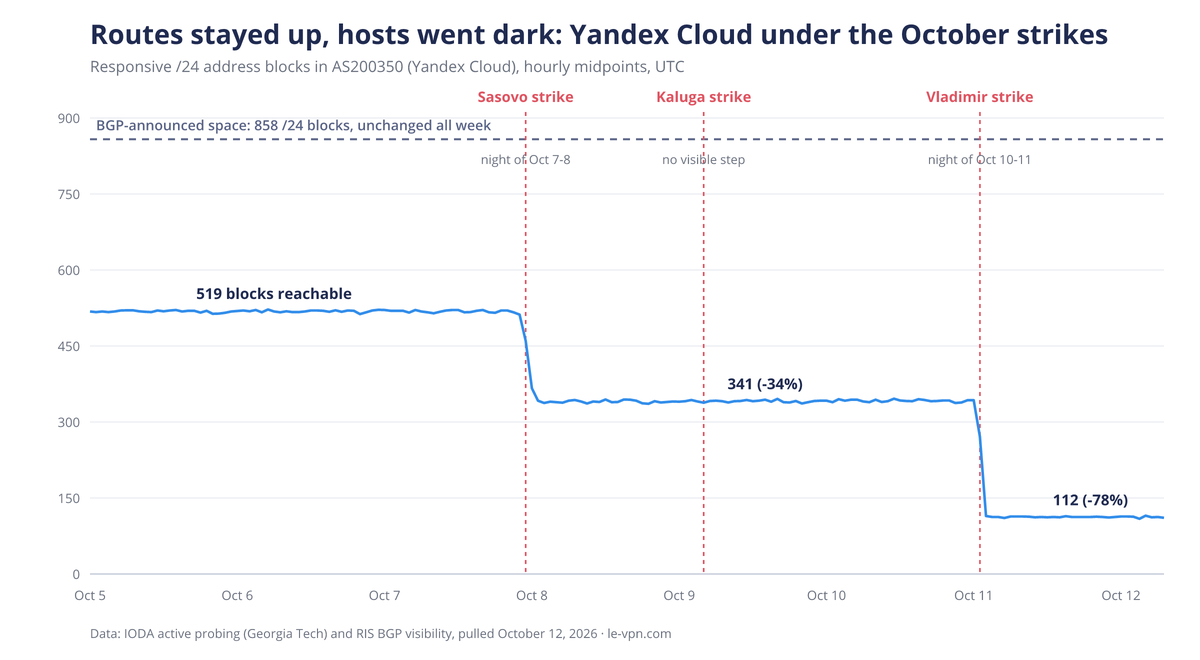
Man beachte die mittlere Markierung: Der Angriff auf Kaluga, gegen die größte Anlage der drei, erzeugte überhaupt keine sichtbare Stufe. Yandex' größter Standort wurde getroffen, und der Zeiger auf Netzebene bewegte sich kaum, denn Schäden im Inneren eines Rechenzentrums sind für das globale Routing unsichtbar, bis eine ganze Verfügbarkeitszone ausfällt. Infrastrukturausfälle und gezielte Zensur sehen in diesen Daten völlig verschieden aus, und genau deshalb können Messprojekte das eine meist vom anderen unterscheiden.
Könnten die Angriffe die VPN-Sperren von Roskomnadsor schwächen?
Das ist die Hypothese, die sich am schnellsten verbreitete, und der technische Befund sagt Nein. Russlands Sperren leben nicht in Rechenzentren. Sie leben in TSPU, den staatlich gelieferten Filtereinheiten, zu deren Einbau das Souveränes-Internet-Gesetz von 2019 jeden größeren Internetanbieter verpflichtet, platziert, wo Roskomnadsor es anordnet, und zentral von dessen Kontrollzentrum verwaltet. Forscher, die das System in einer begutachteten Studie vermessen haben, fanden die Geräte im Datenpfad in den Netzen der Provider, meist höchstens zwei Hops von den Endnutzern entfernt. Der technische Arm von Roskomnadsor erklärte Ende 2025, mehr als 1.400 TSPU-Einheiten trügen 132,3 Tbit/s Verkehr, und die Regierung plant, diese Kapazität bis 2030 auf 954 Tbit/s auszubauen. Nichts im öffentlichen Befund verbindet irgendetwas davon mit den Rechenzentren von Yandex, und ein brennendes Rechenzentrum berührt keinen einzigen Filter.
Auch ins Ausland abwandernder Verkehr überlastet die Zensoren nicht: TSPU inspiziert den Teilnehmerverkehr schon heute unabhängig vom Ziel, mit dem erklärten Ziel, im Jahr 2026 100% des Runet-Verkehrs abzudecken. Ein Körnchen Wahrheit steckt in der Idee. Mehrere neuere Sperr-Heuristiken behandeln ausländisches Hosting als per se verdächtig, vom Drosseln der über Cloudflare ausgelieferten Seiten bis zum stillen Einfrieren mobiler Verbindungen zu ausländischen Rechenzentren nach den ersten Kilobytes. Würden große russische Dienste ihre Nutzer von ausländischen Adressen aus bedienen, würden diese Regeln öfter fehlzünden. Aber Roskomnadsor betreibt dafür längst ein Ausnahmeverfahren, mit über 12.000 IP-Adressen auf der weißen Liste bis 2025. Für den Zensor ist das ein Wartungsaufwand, kein Fähigkeitsverlust.
Kein Analyst, den wir in russischer oder englischer Berichterstattung finden konnten, argumentiert, die Angriffe schwächten die Sperren. Der nächstliegende Expertenkommentar läuft in die Gegenrichtung: Der auf digitale Rechte spezialisierte Anwalt Sarkis Darbinjan warnte, die Behörden würden die Angriffe wahrscheinlich als Vorwand nutzen, um im Namen der Sicherheit weitere Beschränkungen durchzusetzen.
Was bedrohen die Angriffe dann tatsächlich? Die weiße Liste.
Russlands Zensur hat zwei Schichten. Die Sperren, die die Angriffe nicht erreichen können, und den Walled Garden, den sie gerade in Brand gesetzt haben. Während mobiler Internetabschaltungen, die russische Regionen inzwischen täglich erleben, schalten die Netzbetreiber in den Whitelist-Modus: Eine Positivliste von mehr als 500 genehmigten russischen Diensten bleibt erreichbar, und alles andere wird dunkel. Die erklärte Bedingung des Digitalministeriums für die Aufnahme in die Liste ist unverblümt: Die gesamte Rechenkapazität eines Dienstes muss auf russischem Staatsgebiet liegen.
Diese Bedingung ist das Scharnier der ganzen Geschichte. Der Whitelist-Modus funktioniert nur, weil die genehmigten Dienste, Yandex unter den ersten, auf inländischer Infrastruktur laufen, die der Staat prüfen und kontrollieren kann. Und der Whitelist-Modus ist längst kein Randfall mehr: Im Juli 2026 zeigten von Kommersant berichtete Messungen, dass 51% der mobilen Sitzungen in Moskau und seiner Oblast im reinen Whitelist-Modus liefen, mehr als 60% im Zentralen Föderationskreis und fast 90% in den Grenzregionen. Russland verzeichnete mehr als 11.900 mobile Abschaltungen im Jahr 2025.
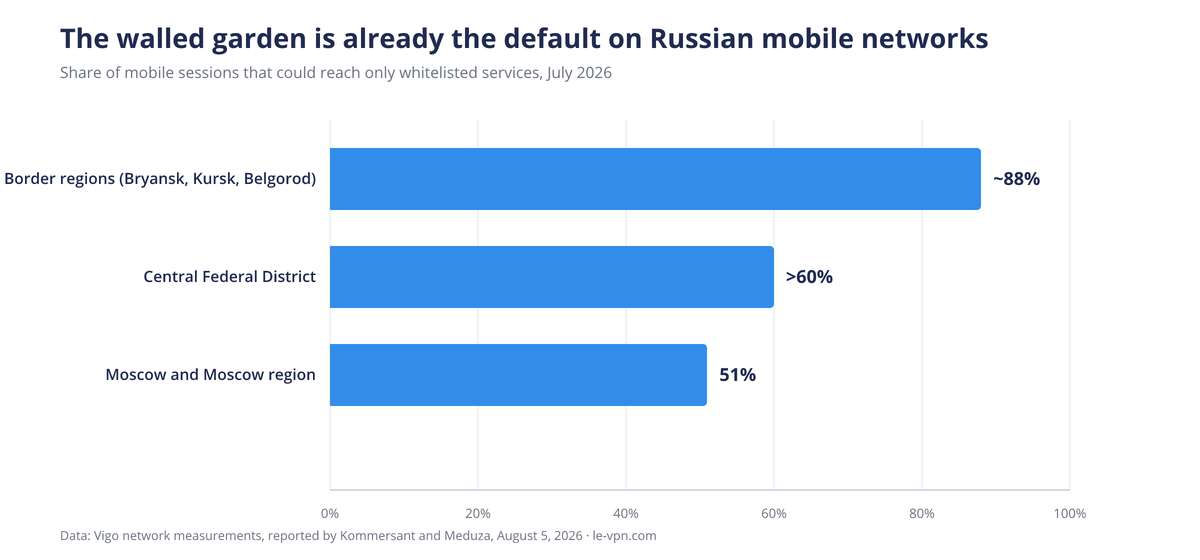
Nun halte man die Angriffe gegen diese Architektur. Ein Regime, das die Hälfte der mobilen Sitzungen des Landes auf eine kurze Liste im Inland gehosteter Dienste drängt, hat diese Dienste, und die Handvoll Clouds dahinter, zu kritischer Infrastruktur gemacht. Zwei der vier Zonen einer dieser Clouds sind offline. Jede Abschaltungsstunde kostet jetzt mehr, weil das Ausweich-Internet selbst unzuverlässig geworden ist. Die Angriffe befreien keine einzige gesperrte Seite, aber sie machen das Walled-Garden-Modell messbar schlechter in dem einen, was es verspricht: die genehmigten Dienste am Laufen zu halten, während alles andere gekappt wird.
Was ist mit der Gebühr auf internationalen Datenverkehr?
Die Idee, dass Russen für ausländischen Internetverkehr extra zahlen sollen, wurde über das Jahr 2026 hinweg lanciert, verschoben, dementiert und wiederbelebt, und sie wurde nie umgesetzt. Die Abfolge zählt: im März vorgeschlagen mit 15 GB im Monat und etwa 150 Rubel pro zusätzlichem Gigabyte, im Mai bis nach der Dumawahl im September verschoben, im Juli von einem Vizeminister öffentlich dementiert, nach der Abstimmung still wiederbelebt und zum 5. Oktober, laut Kommersant, auf eine Diskussion allein über 5G-Verkehr über 50 GB im Monat geschrumpft. Netzbetreiber sagten der Zeitung, selbst diese Version sei heute technisch unmöglich, da russisches 5G auf LTE-Kernen läuft, die ihn nicht separat abrechnen können. Es gibt kein Gesetz und keinen Entwurf in der Duma.
Der eigene Einwand der Netzbetreiber aus dem Frühjahr ist hier der entscheidende: Sie können "ausländischen" von "inländischem" Verkehr gar nicht sauber trennen, auch weil russische Dienste ausländische Adressen und CDNs nutzen, während ausländischer Verkehr bereits rund 30% des russischen Netzvolumens ausmacht und weiter wächst. Jede Abwanderung russischer Dienste ins Ausland würde diesen Anteil erhöhen und die Gebühr noch unpraktikabler machen, weil Nutzern der Weg zur eigenen Bank in Rechnung gestellt würde. Aber die Kausalität, die die Hypothese braucht, läuft rückwärts: Die Gebühr scheitert nicht, weil Dienste ins Ausland fliehen. Sie steckt fest, weil sie immer technisch und politisch heikel war, und russische Dienste fliehen überhaupt nicht ins Ausland, weil sie es nicht können.
Können russische Dienste ihre Datenverarbeitung ins Ausland verlagern?
Hier stirbt das Szenario "alle ziehen einfach um", und zwar gleich dreifach.
Rechtlich: Seit dem 1. Juli 2025 verbietet das geänderte föderale Gesetz, personenbezogene Daten von Russen in Datenbanken außerhalb Russlands zu erfassen, und schließt damit das Schlupfloch, das einst die primäre Verarbeitung im Ausland erlaubte. Regierungsverordnungen verlangen, dass staatliche Informationssysteme auf russischem Staatsgebiet stehen. Ab März 2027 müssen große KI-Modelle nach dem neuen Gesetz in Rechenzentren in russischem Eigentum auf russischem Boden laufen. Und ein Dienst auf der weißen Liste, der seine Rechenleistung ins Ausland verlagerte, verlöre nach dem erklärten Kriterium des Ministeriums seinen Platz in dem einzigen Internet, das während der Abschaltungen funktioniert.
Physisch: Das russische Yandex hat keinen Zufluchtsort im Ausland. Sein berühmtes finnisches Rechenzentrum in Mäntsälä ging bei der Konzernaufspaltung 2024 an Nebius, das nicht verbundene Unternehmen mit Sitz in Amsterdam. Unsere eigene Analyse von Routing-Registry-Daten zeigt, dass mehr als 98% des Adressraums von Yandex, VK, Sber und Selectel nach Russland geolokalisiert wird, während der ausländische Rest aus kleinen CDN-Edge-Blöcken und bescheidenen kasachischen Cloud-Regionen besteht, nichts davon groß genug, um einen nationalen Dienst zu tragen. Eine echte Kuriosität tauchte bei dieser Prüfung auf: Jedes Kernpräfix von Yandex' Verbrauchernetz wird zusätzlich, mit Yandex' eigener Routing-Autorisierung und seit Mitte 2023, von einem kleinen in Serbien registrierten Netz angekündigt, das Transit von westlichen und chinesischen Carriern einkauft. Diese Konstruktion gibt Yandex' Suche und Mail eine widerstandsfähige internationale Vordertür, aber Ankündigung ist nicht Hosting: Der Adressraum wird weiter nach Russland geolokalisiert, und Yandex Cloud, das Netz, das tatsächlich zwei Zonen verlor, hat keinen solchen Zwilling.
Ökonomisch: Auch im Inland gibt es kein Ausweichziel. Rund 76% der kommerziellen Rechenzentrumskapazität Russlands stehen in Moskau und seiner Oblast, und Moskaus Standorte sind zu etwa 95% belegt, mit noch rund 1.400 freien Racks und etwa 50 MW freier Netzleistung im gesamten Ballungsraum, gegenüber einem ungedeckten Bedarf von geschätzt 200 bis 300 MW. Zur Einordnung: Ein einziger Yandex-Hyperscale-Standort der gerade beschädigten Art ist auf 40 bis 63 MW ausgelegt, ungefähr die Größe von Moskaus gesamter verbleibender Leistungsreserve. Verdrängte Arbeitslasten werden vom selben angespannten Pool aufgefangen; die Konkurrenten, zu denen Yandex seine Kunden schickt, mieten Kapazität in derselben Region. Man vergleiche die Ukraine, die ihr Gesetz eine Woche vor der Invasion änderte, um Staatsdaten in ausländischen Clouds zu erlauben, und mehr als 15 Petabyte von über 60 Behörden zu AWS verlagerte. Russland schrieb das entgegengesetzte Gesetz, und nun ist es darin eingeschlossen: Die Daten können nicht gehen, und die Gebäude, in denen sie wohnen, lassen sich nicht per Gesetzgebung verteidigen.
Was passiert, wenn die Angriffe weitergehen?
Keine öffentliche Modellierung kann sagen, was als Nächstes getroffen wird, und wir werden nicht spekulieren. Was die Marktdaten tragen, ist ein nüchterner Blick auf die Druckpunkte.
Die Konzentration ist die Schwachstelle. Drei Viertel der kommerziellen Kapazität rund um eine einzige Stadt, fünf führende Anbieter mit etwa 64% der Racks, und alle vier Allzweck-Zonen von Yandex Cloud im Zentralen Föderationskreis, zwei davon nach Yandex' eigener Beschreibung weniger als eine Millisekunde voneinander entfernt. Jeder weitere Verlust trifft einen Markt mit rund 2% freier Kapazität und mehrjährigen Wartelisten für Netzanschlüsse.
Die Streuung war bereits angeordnet, und sie beschleunigt sich. Zwei Tage vor dem ersten Angriff drängte ein stellvertretender Digitalminister darauf, Rechenkapazität "hinter den Ural" zu verlegen, und eine Präsidentenweisung vom Dezember 2025 beauftragte die Regierung, Rechenzentrumsstandorte in Regionen mit Energieüberschuss vorzuschlagen. Neue Projektankündigungen neigen sich bereits Richtung Jekaterinburg, Nowosibirsk und Kasan, und Analysten erwarten, dass Moskaus Anteil bis 2030 auf etwa die Hälfte des Marktes fällt. Die Angriffe verwandeln diese langsame ökonomische Wanderung in ein Sicherheitsprogramm, komplett mit Anbietern, die besorgten Betreibern mobile Container-Rechenzentren anpreisen. Die Antwort von Digitalminister Maksut Schadajew am 12. Oktober war nicht Verlagerung, sondern Schutz: Sein Ministerium und das Verteidigungsministerium erörtern militärischen Schutz für Rechenzentren.
Die Zensur wird härter, nicht weicher. Die offizielle Begründung knüpft mobile Abschaltungen an die Drohnenabwehr, obwohl Forscher fanden, dass nur 78 von 230 bestätigten Abschaltungen im Mai und Juni 2025 mit Drohnenaktivität zusammenfielen. Mehr Drohnen über Rechenzentren bedeuten mehr Abschaltungsvorwände, mehr Whitelist-Stunden und mehr Druck, Projekte wie den Plan vom August 2026 abzuschließen, die Dienste der weißen Liste in eigene Subnetze zu isolieren. Der Haushaltsposten des Zensors war nie das Ziel und nie in Gefahr.
Für gewöhnliche Nutzer zeigt all das in dieselbe Richtung wie das ganze Jahr: Wenn das offene Internet auf eine weiße Liste schrumpft, wächst die Nachfrage nach einem Ausweg. Diese Dynamik, nicht irgendein Schaden an der Sperrmaschine, ist es, was die Angriffe nähren. Die Vollzugsseite verfolgen wir in unserer Referenz zu jedem russischen VPN-Gesetz und jeder Sperre von 2017 bis 2026, die praktische Seite in unserem Bericht über die Nachwahl-Sperrwelle vom September und das Länderbild auf unserer Russland-Seite.
Unterm Strich
Russlands Zensur lebt nicht in Rechenzentren, also können die Angriffe sie nicht niederbrennen. Russlands Walled Garden lebt sehr wohl in Rechenzentren, drei Viertel davon rund um Moskau, fast voll belegt, rechtlich an russischen Boden gekettet und nun nachweislich in Reichweite des Krieges, den das eigene Land begonnen hat. Das Whitelist-Modell nahm an, die heimische Cloud sei der sichere Ort. Im Oktober 2026 war sie es zum ersten Mal sichtbar nicht.
Über den Autor
Nachrichtenredaktion von Le VPN
Das Le VPN Research Team ist die Nachrichtenredaktion des Le VPN Blogs. Es verfolgt Internetabschaltungen, Zensur, neue Datenschutzgesetze und Cybersicherheitsvorfälle, während sie sich entwickeln, und macht daraus klare, mit Quellen belegte Berichte. Jeder Artikel entsteht auf Basis von Primärquellen, wird anhand dieser Quellen einem Faktencheck unterzogen und vor der Veröffentlichung nach den redaktionellen Richtlinien von Le VPN gegengelesen.
Artikel von Le VPN Research Team →
