Yandex数据中心遇袭:俄罗斯互联网哪些坏了,哪些没坏
2026年10月7日夜间至10月11日清晨,无人机先后击中了三座Yandex数据中心:梁赞州的萨索沃、卡卢加和弗拉基米尔。路透社称其中第一次是针对俄罗斯数据枢纽的首次重大无人机袭击。到周日,Yandex Cloud只剩四个主要可用区中的两个,以紧急模式运转;从莫斯科到阿拉木图,打车应用接连失灵;俄罗斯数字发展部长则在杜马委员会会议上称这次袭击史无前例。
几个小时内,评论者就提出了一个诱人的问题:如果俄罗斯自己的算力被烧毁,俄罗斯的审查机器会跟着一起烧毁吗?有人更进一步,提出被迫外迁的服务将令Roskomnadzor的封锁难以为继,并终结传闻中的境外流量附加费。
我们用整个周末对照路由数据、测量档案、俄罗斯法律和官方表态记录来检验这个想法。简短的答案是:打击够到了俄罗斯人每天使用的服务器,却没有够到审查这些服务器的那些盒子。更长的答案则更有意思,因为打击真正命中的,是俄罗斯“围墙花园”式互联网的物理地基,而这个地基集中在一座城市周围、几乎满载,并且被法律禁止离开这个国家。
2026年10月,Yandex的数据中心发生了什么?
四天内三次打击,每一次都得到Yandex自己的确认。
| 日期(当地时间) | 地点 | Yandex自己的表述 | 受影响的云可用区 |
|---|---|---|---|
| 10月7日至8日夜间 | 梁赞州萨索沃(2014年启用) | 无人机袭击后起火;“数据中心的运行已完全停止” | ru-central1-b,自莫斯科时间约01:30起离线 |
| 10月9日上午 | 卡卢加,格拉布采沃工业园 | “数据中心的若干模块已完全失效” | 表面上无;没有可用区下线 |
| 10月10日至11日夜间 | 弗拉基米尔,埃涅尔格季克区 | 基础设施受损;“数据中心的运行已完全停止” | ru-central1-a,自莫斯科时间约04:00起离线 |
账面上损失最重的是卡卢加站点:据国际文传电讯社报道,其设计容量为63兆瓦、3800多个机架,Yandex自己在2022年称其为旗下最大的数据中心。该州州长通报当天上午全州有九人受伤,但没有报告称伤者在站点内,Yandex也表示各地均无员工受伤。萨索沃遇袭后,俄罗斯侦查委员会以恐怖主义罪名立案。到10月9日,Yandex告诉记者无法给出恢复时间表,路透社则报道该公司无法确认萨索沃的设备是否还能修复。
基辅方面没有任何人正式宣布对打击负责。泽连斯基总统10月8日表示,在俄罗斯连续数周打击乌克兰数据中心之后,乌克兰已经“还手”;据Meduza报道,自9月下旬以来,俄方袭击已损毁至少八家公司的设施。无人机制造商Fire Point在Telegram上宣称实施了卡卢加和弗拉基米尔的打击;乌克兰总参谋部则未发一言。
哪些服务瘫痪了,瘫痪了多久?
第一次打击基本上是一场企业间事件。b区托管着Yandex Cloud约6.4万家客户中一部分的托管数据库、存储和计算资源,所以10月8日属于瘫痪的企业系统:房地产门户CIAN确认其“基础设施合作方”出现事故,俄罗斯铁路公司的网站运行不稳,商业媒体则报道银行和零售商的内部系统受到干扰。Yandex面向消费者的应用基本撑住了,公司也强调其主要服务运行正常。
10月11日则不同。a区倒下时b区仍在黑暗之中,Yandex Cloud宣布进入紧急模式:其状态页列出了80多项受影响的服务,部分数据库降为只读,存储写入间歇性失败,新资源配额的发放被暂停。这一次,Yandex自家的应用也跟着失灵。故障追踪平台Detector404记录到,到莫斯科时间07:00,Yandex Go的投诉达到每小时约2100条,Yandex Pay、Music、Alice智能音箱和Telemost紧随其后;美联社报道俄罗斯数十个城市以及哈萨克斯坦、白俄罗斯和亚美尼亚出现故障,俄罗斯媒体又补充了塞尔维亚,Yandex Go在那里同样运营。Dodo Pizza、Magnit、M.Video等连锁企业当天上午也报告了问题。
那几天被广泛转述的两个说法经不起核查。10月8日下午令各大媒体和银行网站瘫痪的大规模Runet故障并不是打击所致:DDoS防护公司Curator公开表示,那是其自家工程师的配置错误。而疯传的“袭击后俄罗斯机器人流量暴跌至0.4%”的统计,则是误读了Cloudflare仪表盘上的一个类别,该类别统计的是爬虫等自动化请求,而不是宣传账号。
最耐人寻味的反应来自Yandex自己:它建议云客户启动“不限于”其自家可用区的灾备方案,并且据RBC报道,为客户与竞争对手Selectel、K2Cloud和VK Cloud安排了快速迁移通道。一家云服务商花了整个周末帮自己的客户搬家离开。
打击让俄罗斯掉线了吗?
没有,而“没有”的方式正是本周最有启发性的测量结果。我们亲自调取了路由和可达性数据。
在全球路由表BGP中,几乎什么都没发生。整个期间,Yandex Cloud的网络一直在通告同样的53个IPv4前缀;只有一个更精细的地址块在弗拉基米尔遇袭前后的几个小时内被撤回,而且那段地址空间仍被一条更大的已通告路由覆盖。变化的是谁在应答:在IODA的主动探测数据中,Yandex Cloud网络中可达的/24地址块从基线的519个跌到萨索沃遇袭后的约341个,下降34%,再跌到弗拉基米尔遇袭后的约112个,比基线低78%。探测应答的下降原则上也可能反映过滤策略的变化,但两次陡降都精确落在打击的时间窗内,误差以小时计。第一次打击后的几个小时里,Cloudflare Radar测得Yandex Cloud的流量比前一周低了大约三分之一。路由还在,路由背后的主机却黑了。
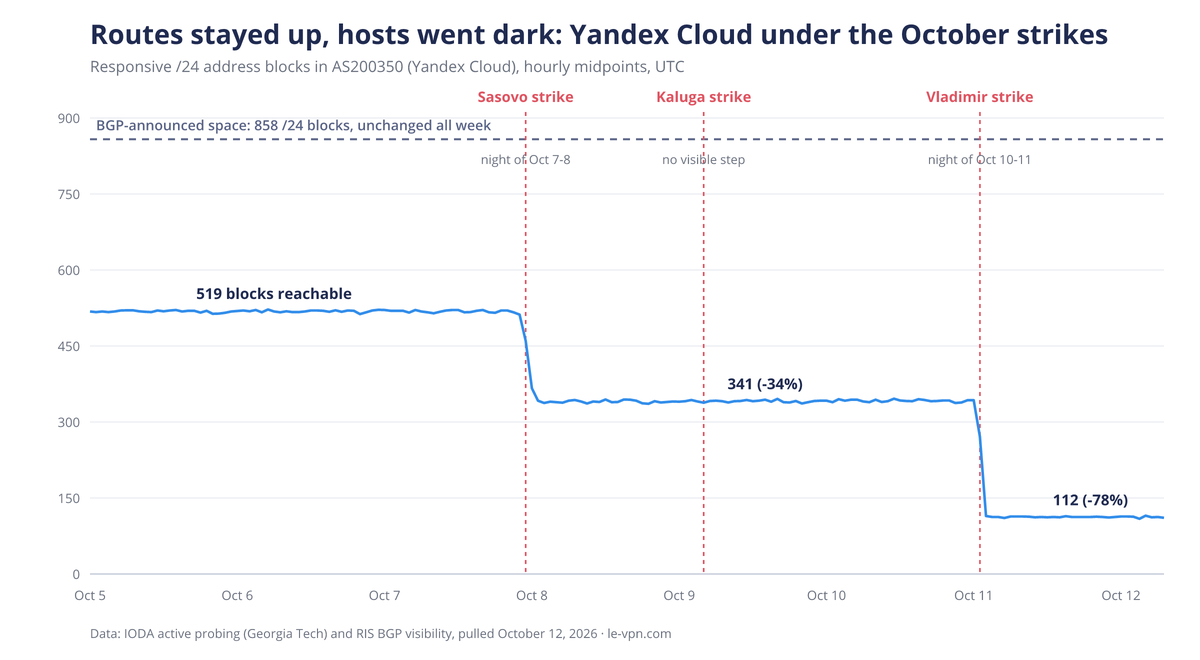
注意中间那个标记:针对三座设施中最大一座的卡卢加打击,没有产生任何可见的台阶。Yandex最大的站点被击中,而网络层面的指针几乎没动,因为数据中心内部的损坏对全球路由是不可见的,除非整个可用区垮掉。在这类数据中,基础设施故障和蓄意审查的样子完全不同,这正是测量项目通常能把两者区分开来的原因。
打击会削弱Roskomnadzor的VPN封锁吗?
这是传播最快的假说,而技术记录的回答是否定的。俄罗斯的封锁并不住在数据中心里。它住在TSPU里,即2019年主权互联网法强制每家规模以上ISP安装的国家供应过滤设备,安装位置由Roskomnadzor指定,并由其控制中心集中管理。在同行评审研究中测量过该系统的研究人员发现,这些设备串接在运营商网络内部,大多距离终端用户不超过两跳。Roskomnadzor自己的技术部门在2025年底表示,1400多台TSPU设备承载着132.3 Tbit/s的流量,政府还计划到2030年将这一容量扩展到954 Tbit/s。公开记录中没有任何东西把这套系统与Yandex的数据中心联系起来,烧掉一座数据中心碰不到任何一台过滤器。
流量外逃也不会压垮审查者:TSPU本来就检查用户的全部流量,无论其目的地在哪里,其宣称的目标是在2026年覆盖100%的Runet流量。这个想法里倒有一粒真实的内核。近期的几条封锁启发式规则把境外托管本身视为可疑,从对经Cloudflare分发的网站限速,到移动网络连接境外数据中心时在最初几千字节后被悄悄冻结。如果俄罗斯的主要服务改从境外地址向用户提供服务,这些规则的误伤会更频繁。但Roskomnadzor早已为此设有豁免流程,到2025年白名单IP地址已超过1.2万个。对审查者来说,这是一笔维护成本,而不是能力损失。
在俄文和英文报道中,我们找不到任何一位分析人士主张打击会削弱封锁。最接近的专家评论方向恰恰相反:数字权利律师萨尔基斯·达尔比尼扬(Sarkis Darbinyan)警告说,当局很可能以袭击为借口,以安全之名实施进一步限制。
那么打击真正威胁的是什么?是白名单。
俄罗斯的审查有两层。一层是封锁,打击够不到它;另一层是围墙花园,而打击刚刚把它点着了。在移动互联网关停期间(如今俄罗斯各地区天天都在经历关停),运营商会切换到白名单模式:一份500多项获批俄罗斯服务的名单保持可达,其余一切陷入黑暗。数字发展部公开说明的入列条件直截了当:服务的全部计算能力必须位于俄罗斯境内。
这个条件是整个故事的枢纽。白名单模式之所以行得通,是因为获批的服务(Yandex位列最早一批)运行在国家能够核查和控制的国内基础设施上。而白名单模式早已不是边缘情形:据《生意人报》报道的测量数据,到2026年7月,莫斯科及莫斯科州51%的移动会话运行在纯白名单模式下,整个中央联邦区超过60%,边境地区接近90%。俄罗斯在2025年记录了超过11900次移动网络关停。
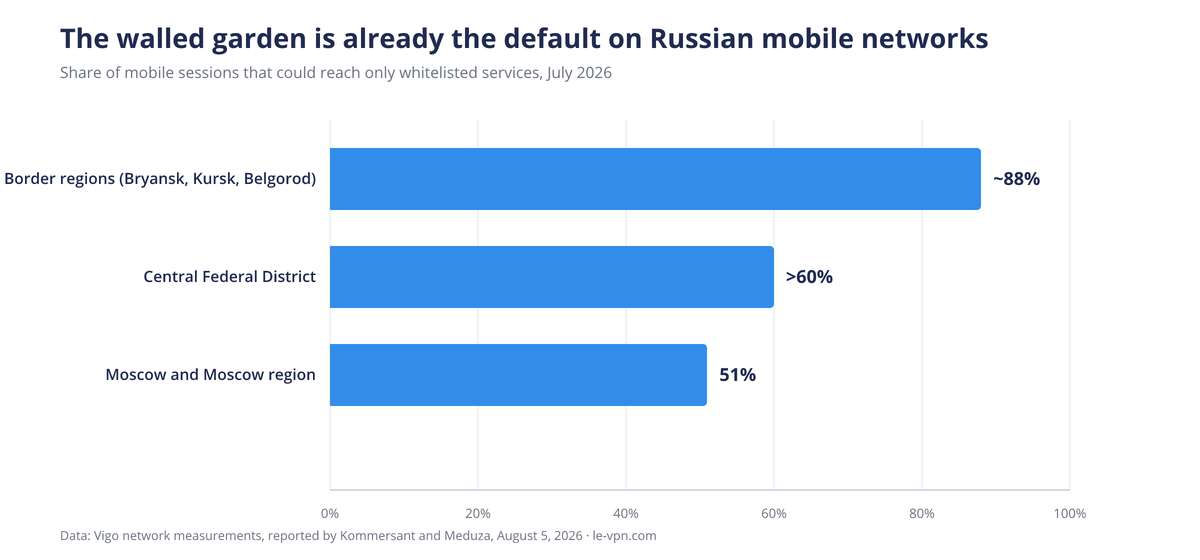
现在把打击放到这套架构面前。一个把全国一半移动会话推上一张国内托管服务短名单的政权,已经把这些服务以及它们背后为数不多的几朵云变成了关键基础设施。其中一朵云的四个可用区,如今有两个离线。每一个关停小时的代价都变得更高,因为那个作为后备的互联网本身也变得不可靠了。打击没有解封任何一个被封锁的网站,但它让围墙花园模式在其唯一承诺的事情上变得明显更差:在其余一切被切断时,让获批的服务继续运转。
那笔境外流量附加费呢?
让俄罗斯人为境外互联网流量额外付费的想法,在2026年一整年里被提出、推迟、否认又重提,但从未落地。先后顺序很重要:3月提出,门槛为每月15 GB,超出部分每GB约150卢布;5月被推迟到9月杜马选举之后;7月被一位副部长公开否认;投票结束后悄悄重提;到10月5日,据《生意人报》报道,已缩水成只针对每月50 GB以上5G流量的一场讨论。运营商告诉该报,即便这个版本今天在技术上也不可行,因为俄罗斯的5G运行在无法对其单独计费的LTE核心网上。目前既没有法律,杜马也没有任何法案。
运营商春天提出的反对意见才是这里的关键:他们本来就无法把“境外”流量与“境内”流量干净地分开,部分原因是俄罗斯的服务也在使用境外地址和CDN,而境外流量已占俄罗斯网络流量的约30%并持续增长。俄罗斯服务的任何外迁都会推高这一比例,使附加费更加不可行,变成向用户访问自家银行收钱。但这个假说需要的因果关系是倒着的:附加费并不是因为服务外逃才濒临流产,而是因为它从一开始就在技术上和政治上都很别扭;而俄罗斯的服务根本没有外逃,因为它们逃不了。
俄罗斯的服务能把数据处理迁出国外吗?
“大家干脆都搬走”的设想就死在这里,而且死了三次。
法律上:自2025年7月1日起,修订后的联邦法律禁止把俄罗斯人的个人数据收集进位于俄罗斯境外的数据库,堵死了曾经允许在境外进行初次处理的漏洞。政府法令要求国家信息系统必须设在俄罗斯境内。自2027年3月起,新法律规定的大型AI模型必须在俄罗斯本土、俄资数据中心内运行。而一项已列入白名单的服务一旦把算力迁到境外,按数字发展部自己公开的标准,就会失去它在关停期间唯一还能用的那个互联网中的位置。
物理上:俄罗斯的Yandex没有海外退路。它那座著名的芬兰曼萨拉(Mäntsälä)数据中心在2024年公司分拆时归了Nebius,一家与其无关的阿姆斯特丹公司。我们自己对路由注册数据的分析显示,Yandex、VK、Sber和Selectel超过98%的地址空间地理定位在俄罗斯,境外的那一小部分是小型CDN边缘地址块和规模有限的哈萨克斯坦云区域,没有任何一块的体量足以承载一项全国性服务。这次核查中倒浮出一个真正的奇特之处:Yandex消费者网络的每一个核心前缀,自2023年年中起还由一家注册在塞尔维亚的小型网络在Yandex自己的路由授权下同步通告,该网络从西方和中国的运营商购买中转。这一安排给Yandex的搜索和邮箱提供了一扇有韧性的国际前门,但通告不等于托管:这些地址空间的地理定位仍在俄罗斯,而真正丢掉两个可用区的那个网络Yandex Cloud,并没有这样的孪生。
经济上:国内也无处可去。俄罗斯约76%的商业数据中心容量位于莫斯科及莫斯科州,而莫斯科的站点已满约95%,整个都会区只剩约1400个空余机架和大约50兆瓦的空余电力,而未被满足的需求估计在200至300兆瓦之间。做个对比:一座刚刚受损的那种Yandex超大规模站点,设计容量就是40至63兆瓦,大约相当于莫斯科全部剩余电力储备的规模。被挤出的工作负载正由同一个紧绷的资源池吸收;Yandex把客户送去的那些竞争对手,租用的正是同一地区的容量。对照乌克兰:它在开战前一周修改法律,允许国家数据进入外国云,并把60多个政府机构的超过15 PB数据迁移到了AWS。俄罗斯写下的是相反的法律,如今被锁在了里面:数据出不去,而装着数据的建筑无法靠立法来防守。
如果打击继续,会发生什么?
没有任何公开模型能说出下一个被击中的是什么,我们也不会去猜。市场数据能够支撑的,是对几个压力点的冷静审视。
集中就是软肋。四分之三的商业容量围着一座城市,前五大服务商握着约64%的机架,Yandex Cloud全部四个通用可用区都在中央联邦区内,其中两个按Yandex自己的描述相距不到一毫秒。此后的每一次损失,都会落在一个空余容量只剩约2%、电网接入要排几年队的市场上。
分散早已被下令,而且在加速。第一次打击的两天前,一位数字发展部副部长敦促把算力迁往“乌拉尔山以东”;2025年12月的一项总统指示要求政府提出在电力过剩地区布局数据中心的方案。新项目的公告已经向叶卡捷琳堡、新西伯利亚和喀山倾斜,分析师预测到2030年莫斯科的份额将降到市场的一半左右。打击把这场缓慢的经济迁徙变成了一项安全工程,连带着有厂商向忧心忡忡的运营商推销移动集装箱式数据中心。数字发展部长马克苏特·沙达耶夫(Maksut Shadaev)10月12日给出的答案不是搬迁,而是保护:他的部门正与国防部讨论为数据中心提供军事掩护。
审查只会更硬,不会更软。官方口径把移动网络关停与无人机防御挂钩,尽管研究人员发现,2025年5月和6月的230次已证实关停中,只有78次与无人机活动在时间上重合。更多飞向数据中心的无人机,意味着更多关停借口、更多白名单小时,以及更大的压力去完成诸如2026年8月那项把白名单服务隔离进专用子网的计划。审查者的预算从来不是打击目标,也从来没有风险。
对普通用户来说,这一切指向的方向与全年一致:当开放互联网收缩成一张白名单,对出路的需求就会增长。滋养这股势头的正是这种态势,而不是封锁机器受到的任何损伤。我们在2017年至2026年俄罗斯每一项VPN法律与封锁的参考页中追踪执法侧,在9月选后封锁潮的报道中追踪实际影响,并在俄罗斯页面上呈现该国的整体图景。
最终结论
俄罗斯的审查不住在数据中心里,所以打击烧不掉它。俄罗斯的围墙花园确实住在数据中心里,其中四分之三围着莫斯科,几乎满载,被法律锁在俄罗斯的土地上,如今还被证明处在他们国家发动的那场战争的射程之内。白名单模式的前提是国内云是安全的所在。2026年10月,它第一次被看见不是。
关于作者
Le VPN 新闻编辑部
Le VPN Research Team 是 Le VPN 博客的新闻编辑部。团队实时跟踪各地断网、网络审查、新出台的隐私法律以及网络安全事件,并将其转化为条理清晰、来源明确的报道。每篇文章均基于第一手来源撰写,经过与这些来源的事实核查,并在发布前按照 Le VPN 的编辑规范进行审核。
Le VPN Research Team 的文章 →
