Ataques a los centros de datos de Yandex: qué se rompió en el internet ruso y qué no
Entre la noche del 7 de octubre y la mañana del 11 de octubre de 2026, los drones alcanzaron tres centros de datos de Yandex: Sasovo, en la provincia de Riazán, Kaluga y Vladimir. Reuters llamó al primero de ellos el primer gran ataque con drones contra un nodo de datos ruso. Para el domingo, Yandex Cloud funcionaba en modo de emergencia sobre dos de sus cuatro zonas principales, las aplicaciones de taxi fallaban de Moscú a Almatý y el ministro digital ruso calificaba el ataque de algo sin precedentes en una sesión de comité de la Duma.
En cuestión de horas, los comentaristas se hacían una pregunta tentadora: si arde el cómputo propio de Rusia, ¿arde con él la censura rusa? Algunos fueron más lejos y sugirieron que los servicios obligados a huir al extranjero harían inviable el bloqueo de Roskomnadzor y acabarían con el rumoreado recargo al tráfico internacional.
Pasamos el fin de semana contrastando esa idea con datos de enrutamiento, archivos de mediciones, la ley rusa y el registro de declaraciones oficiales. La respuesta corta: los ataques llegaron a los servidores que los rusos usan a diario, pero no llegaron a las cajas que los censuran. La respuesta larga es más interesante, porque lo que los ataques golpearon de verdad es el cimiento físico del internet amurallado de Rusia, y ese cimiento está concentrado en torno a una ciudad, casi lleno y con prohibición legal de salir del país.
¿Qué les pasó a los centros de datos de Yandex en octubre de 2026?
Tres ataques en cuatro días, cada uno confirmado por el propio Yandex.
| Fecha (local) | Emplazamiento | Palabras del propio Yandex | Zona de la nube afectada |
|---|---|---|---|
| Noche del 7 al 8 de octubre | Sasovo, provincia de Riazán (abierto en 2014) | Incendio tras un ataque con drones; "la operación del centro de datos está totalmente detenida" | ru-central1-b, fuera de servicio desde alrededor de la 01:30 MSK |
| Mañana del 9 de octubre | Kaluga, parque industrial de Grabtsevo | "Varios módulos del centro de datos están completamente inutilizados" | Ninguna visible; ninguna zona cayó |
| Noche del 10 al 11 de octubre | Vladimir, distrito de Energetik | Infraestructura dañada; "la operación del centro de datos está totalmente detenida" | ru-central1-a, fuera de servicio desde ~04:00 MSK |
El emplazamiento de Kaluga es la pérdida más pesada sobre el papel: diseñado para 63 MW y más de 3.800 racks según Interfax, y descrito por el propio Yandex en 2022 como el mayor de los suyos. El gobernador regional informó de nueve heridos en la provincia esa mañana, aunque ninguno en el propio emplazamiento, y Yandex dice que ningún empleado resultó herido en ninguna ubicación. El Comité de Instrucción de Rusia abrió una causa por terrorismo tras Sasovo. Para el 9 de octubre, Yandex dijo a los periodistas que no podía dar plazos de restauración, y Reuters informó de que la empresa no podía confirmar siquiera que el equipamiento de Sasovo fuera recuperable.
Nadie en Kiev ha reivindicado formalmente los ataques. El presidente Zelensky dijo el 8 de octubre que Ucrania había "devuelto el golpe" tras semanas de ataques rusos contra centros de datos ucranianos, que han dañado instalaciones de al menos ocho empresas desde finales de septiembre, según Meduza. El fabricante de drones Fire Point reivindicó los ataques de Kaluga y Vladimir en Telegram; el Estado Mayor de Ucrania no ha dicho nada.
¿Qué servicios cayeron y por cuánto tiempo?
El primer ataque fue sobre todo un suceso de empresa a empresa. La zona b alojaba bases de datos gestionadas, almacenamiento y cómputo para parte de los aproximadamente 64.000 clientes de Yandex Cloud, así que el 8 de octubre perteneció a los sistemas corporativos rotos: el portal inmobiliario CIAN confirmó un incidente en un "socio de infraestructura", el sitio de los Ferrocarriles Rusos tropezó y los medios económicos informaron de sistemas internos perturbados en bancos y minoristas. Las aplicaciones de consumo de Yandex aguantaron en general, y la empresa subrayó que sus servicios principales funcionaban con normalidad.
El 11 de octubre fue distinto. Con la zona a caída mientras la zona b seguía a oscuras, Yandex Cloud declaró el modo de emergencia: su página de estado listaba más de 80 servicios afectados, algunas bases de datos pasaron a solo lectura, las escrituras en el almacenamiento fallaban de forma intermitente y se suspendió la emisión de nuevas cuotas de recursos. Esta vez las propias aplicaciones de Yandex cayeron con él. El rastreador de incidencias Detector404 registró unas 2.100 quejas por hora sobre Yandex Go hacia las 07:00 hora de Moscú, con Yandex Pay, Music, los altavoces inteligentes Alice y Telemost justo detrás, y Associated Press informó de fallos en decenas de ciudades rusas y también en Kazajistán, Bielorrusia y Armenia; los medios rusos añadieron Serbia, donde Yandex Go también opera. Dodo Pizza, Magnit, M.Video y otras cadenas reportaron problemas esa misma mañana.
Dos afirmaciones muy repetidas de esos días no sobreviven a la comprobación. El apagón masivo del Runet en la tarde del 8 de octubre, que tumbó grandes medios y sitios bancarios, no fue el ataque: la firma de protección DDoS Curator lo atribuyó públicamente a un error de configuración de su propio ingeniero. Y la estadística viral de que "el tráfico de bots ruso se desplomó al 0,4%" tras los ataques malinterpreta una categoría del panel de Cloudflare que cuenta peticiones automatizadas como los rastreadores, no cuentas de propaganda.
La respuesta más notable vino del propio Yandex: aconsejó a los clientes de la nube activar planes de recuperación ante desastres "no limitados a" sus propias zonas y, según RBC, pactó migraciones por vía rápida para sus clientes con los competidores Selectel, K2Cloud y VK Cloud. Un proveedor de nube pasó el fin de semana ayudando a sus clientes a marcharse.
¿Sacaron los ataques a Rusia de internet?
No, y la forma en que no lo hicieron es la medición más instructiva de la semana. Nosotros mismos extrajimos los datos de enrutamiento y alcanzabilidad.
En BGP, la tabla global de enrutamiento, no pasó casi nada. La red de Yandex Cloud siguió anunciando los mismos 53 prefijos IPv4 durante todo el periodo; exactamente un bloque más específico fue retirado en las horas en torno al ataque de Vladimir, e incluso ese espacio siguió cubierto por una ruta anunciada mayor. Lo que cambió es lo que respondía: en los datos de sondeo activo de IODA, los bloques de hosts /24 alcanzables en la red de Yandex Cloud cayeron de una línea base de 519 a unos 341 tras Sasovo, una caída del 34%, y a unos 112 tras Vladimir, un 78% por debajo de la línea base. Una caída en las respuestas a los sondeos puede en principio reflejar también cambios de filtrado, pero ambos escalones caen en las ventanas de los ataques con precisión de horas. En las horas posteriores al primer ataque, Cloudflare Radar midió el tráfico de Yandex Cloud aproximadamente un tercio por debajo de la semana anterior. Las rutas siguieron en pie; los hosts detrás de ellas se apagaron.
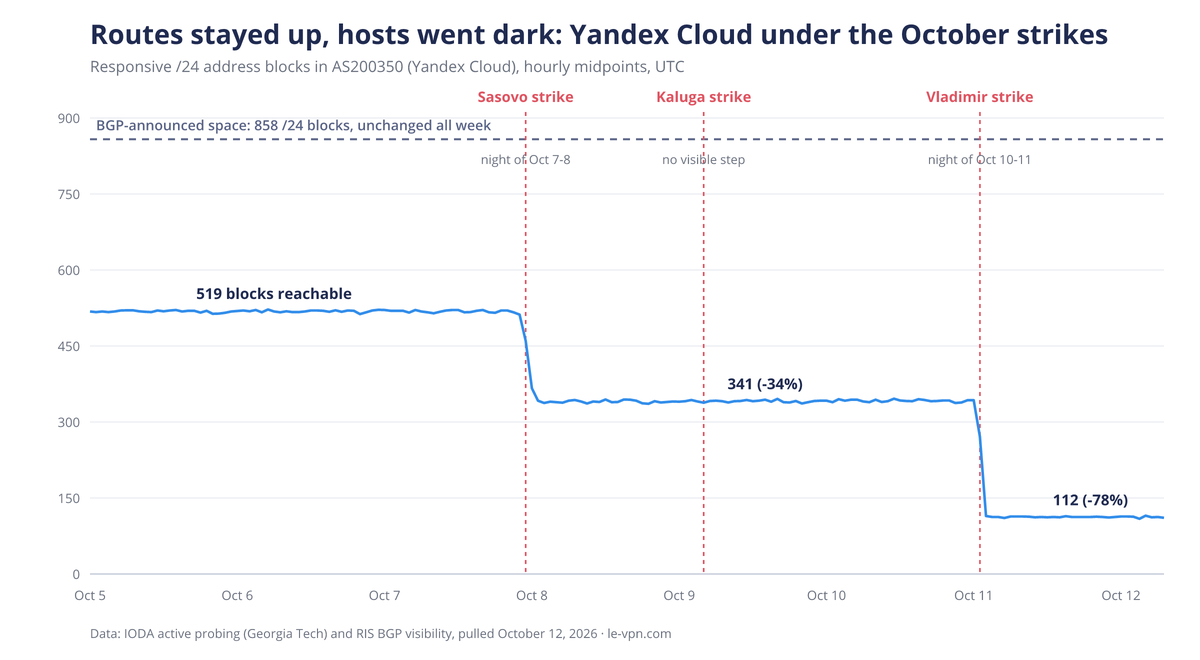
Fíjate en el marcador central: el ataque de Kaluga, contra la mayor instalación de las tres, no produjo ningún escalón visible. El mayor emplazamiento de Yandex fue alcanzado y la aguja a nivel de red apenas se movió, porque el daño dentro de un centro de datos es invisible para el enrutamiento global hasta que cae una zona de disponibilidad entera. Los fallos de infraestructura y la censura deliberada se ven completamente distintos en estos datos, y esa es exactamente la razón por la que los proyectos de medición suelen poder distinguir una cosa de la otra.
¿Podrían los ataques debilitar el bloqueo de VPN de Roskomnadzor?
Esta es la hipótesis que más rápido se extendió, y el registro técnico dice que no. El bloqueo ruso no vive en los centros de datos. Vive en los TSPU, las unidades de filtrado suministradas por el Estado que la ley de internet soberano de 2019 obliga a instalar a todos los ISP de cierto tamaño, colocadas donde indica Roskomnadzor y gestionadas de forma centralizada por su centro de control. Los investigadores que midieron el sistema en un estudio revisado por pares encontraron los dispositivos en medio de la ruta dentro de las redes de los operadores, en su mayoría a menos de dos saltos de los usuarios finales. El propio brazo técnico de Roskomnadzor dijo a finales de 2025 que más de 1.400 unidades TSPU cursan 132,3 Tbit/s de tráfico, y el gobierno planea ampliar esa capacidad hasta 954 Tbit/s en 2030. Nada en el registro público vincula nada de esto a los centros de datos de Yandex, y quemar uno no toca un solo filtro.
Tampoco el tráfico que huye al extranjero sobrecarga a los censores: los TSPU ya inspeccionan el tráfico de los abonados sea cual sea su destino, con el objetivo declarado de cubrir el 100% del tráfico del Runet en 2026. Hay un grano de verdad en la idea. Varias heurísticas de bloqueo recientes tratan el alojamiento extranjero como inherentemente sospechoso, desde la ralentización de los sitios servidos por Cloudflare hasta la congelación silenciosa de las conexiones móviles a centros de datos extranjeros tras los primeros kilobytes. Si los grandes servicios rusos sirvieran a sus usuarios desde direcciones extranjeras, esas reglas fallarían más a menudo. Pero Roskomnadzor ya gestiona un proceso de excepciones para eso, con más de 12.000 direcciones IP en lista blanca en 2025. Para el censor es un coste de mantenimiento, no una pérdida de capacidad.
Ningún analista que hayamos podido encontrar en la cobertura en ruso o en inglés sostiene que los ataques debiliten el bloqueo. El comentario experto más cercano va en sentido contrario: el abogado de derechos digitales Sarkis Darbinyan advirtió de que las autoridades probablemente usarán los ataques como pretexto para nuevas restricciones en nombre de la seguridad.
Entonces, ¿qué amenazan de verdad los ataques? La lista blanca.
La censura rusa tiene dos capas. El bloqueo, al que los ataques no pueden llegar, y el jardín amurallado, al que acaban de prender fuego. Durante los apagones de internet móvil, que las regiones rusas viven ya a diario, los operadores pasan al modo de lista blanca: una lista de más de 500 servicios rusos aprobados sigue accesible y todo lo demás se apaga. La condición declarada por el ministerio digital para entrar en la lista es tajante: toda la capacidad de cómputo de un servicio debe estar ubicada en territorio ruso.
Esa condición es el gozne de toda la historia. El modo de lista blanca solo funciona porque los servicios aprobados, Yandex entre los primeros, corren sobre infraestructura nacional que el Estado puede verificar y controlar. Y el modo de lista blanca ya no es un caso marginal: en julio de 2026, las mediciones recogidas por Kommersant mostraban el 51% de las sesiones móviles de Moscú y su provincia funcionando solo con lista blanca, más del 60% en el Distrito Federal Central y casi el 90% en las regiones fronterizas. Rusia registró más de 11.900 apagones móviles en 2025.
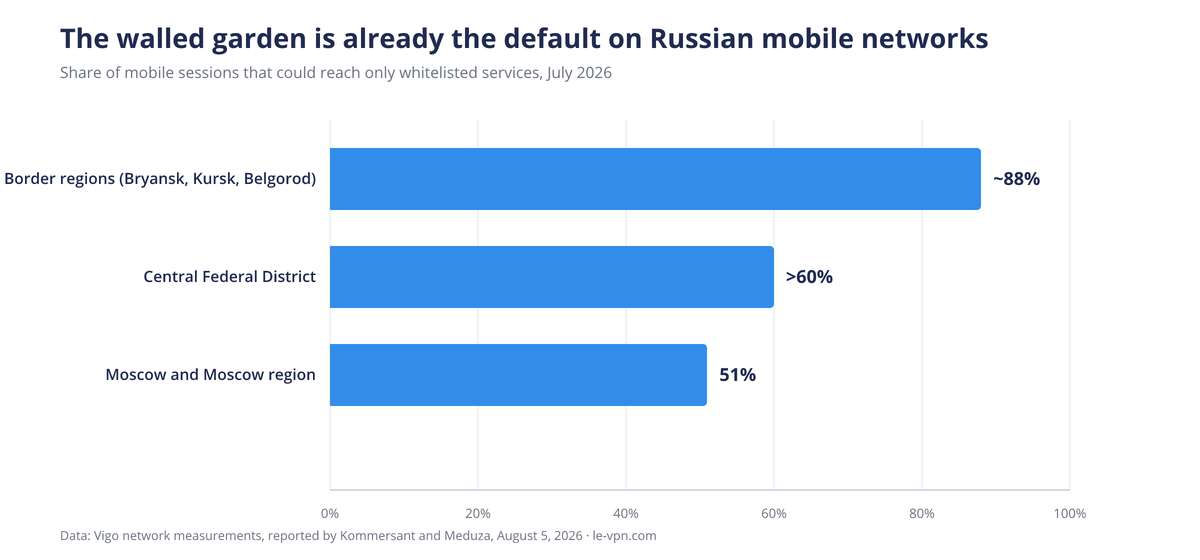
Ahora contrasta los ataques con esa arquitectura. Un régimen que empuja la mitad de las sesiones móviles del país hacia una lista corta de servicios alojados en el propio país ha convertido esos servicios, y el puñado de nubes que hay detrás, en infraestructura crítica. Dos de las cuatro zonas de una de esas nubes están fuera de servicio. Cada hora de apagón cuesta ahora más, porque el propio internet de reserva se ha vuelto poco fiable. Los ataques no liberan un solo sitio bloqueado, pero hacen que el modelo de jardín amurallado sea mediblemente peor en lo único que promete: mantener en marcha los servicios aprobados mientras todo lo demás se corta.
¿Y el recargo al tráfico internacional?
La idea de que los rusos paguen un extra por el tráfico extranjero de internet se ha lanzado, aplazado, negado y reactivado a lo largo de 2026, y nunca se materializó. La secuencia importa: propuesta en marzo con 15 GB al mes y unos 150 rublos por gigabyte adicional, aplazada en mayo hasta después de las elecciones a la Duma de septiembre, desautorizada públicamente por un viceministro en julio, reactivada discretamente tras la votación y, para el 5 de octubre, reducida, según Kommersant, a una discusión solo sobre el tráfico 5G por encima de 50 GB al mes. Los operadores dijeron al diario que incluso esa versión es técnicamente imposible hoy, porque el 5G ruso funciona sobre núcleos LTE que no pueden facturarlo por separado. No hay ley ni proyecto de ley en la Duma.
La objeción de los propios operadores desde la primavera es la relevante aquí: para empezar, no pueden separar limpiamente el tráfico "extranjero" del "nacional", en parte porque los servicios rusos usan direcciones y CDN extranjeras, mientras que el tráfico extranjero ya ronda el 30% del volumen de las redes rusas y sigue creciendo. Cualquier migración de servicios rusos al extranjero elevaría esa cuota y haría el recargo aún menos viable, cobrando a los usuarios por llegar a su propio banco. Pero la causalidad que necesita la hipótesis corre al revés: el recargo no se hunde porque los servicios estén huyendo al extranjero. Está atascado porque siempre fue técnica y políticamente incómodo, y los servicios rusos no están huyendo al extranjero en absoluto, porque no pueden.
¿Pueden los servicios rusos sacar su procesamiento de datos del país?
Aquí es donde muere el escenario de "todos se trasladarán sin más", tres veces seguidas.
Legalmente: desde el 1 de julio de 2025, la ley federal enmendada prohíbe recopilar datos personales de los rusos en bases de datos ubicadas fuera de Rusia, cerrando el resquicio que antes permitía el procesamiento primario en el extranjero. Los decretos gubernamentales exigen que los sistemas estatales de información estén en territorio ruso. Desde marzo de 2027, los grandes modelos de IA bajo la nueva ley deberán funcionar en centros de datos de propiedad rusa en suelo ruso. Y un servicio de la lista blanca que trasladara su cómputo al extranjero perdería, según el criterio declarado del propio ministerio, su plaza en el único internet que funciona durante los apagones.
Físicamente: el Yandex ruso no tiene refugio en el extranjero. Su famoso centro de datos finlandés de Mäntsälä pasó a Nebius, la empresa sin relación con sede en Ámsterdam, en la escisión corporativa de 2024. Nuestro propio análisis de los datos de los registros de enrutamiento muestra que más del 98% del espacio de direcciones de Yandex, VK, Sber y Selectel se geolocaliza en Rusia, y el resto extranjero son pequeños bloques de borde de CDN y modestas regiones de nube kazajas, nada dimensionado para sostener un servicio nacional. En esa comprobación afloró una curiosidad genuina: cada prefijo troncal de la red de consumo de Yandex lo anuncia también, con la propia autorización de enrutamiento de Yandex y desde mediados de 2023, una pequeña red registrada en Serbia que compra tránsito a operadores occidentales y chinos. Ese arreglo da al buscador y al correo de Yandex una puerta internacional resistente, pero anunciar no es alojar: el espacio sigue geolocalizándose en Rusia, y Yandex Cloud, la red que de verdad perdió dos zonas, no tiene un gemelo así.
Económicamente: tampoco hay adónde ir dentro del país. Alrededor del 76% de la capacidad comercial rusa de centros de datos está en Moscú y su provincia, y los emplazamientos de Moscú están llenos en torno al 95%, con unos 1.400 racks libres y aproximadamente 50 MW de potencia eléctrica disponible en toda el área metropolitana, frente a una demanda insatisfecha estimada en 200 a 300 MW. Para hacerse una idea de la escala: un solo emplazamiento hiperescala de Yandex del tipo que acaba de resultar dañado está diseñado para 40 a 63 MW, aproximadamente el tamaño de toda la reserva de potencia que le queda a Moscú. Las cargas desplazadas las está absorbiendo el mismo parque tensionado; los competidores a los que Yandex envía a sus clientes alquilan capacidad en la misma región. Contrástese con Ucrania, que cambió su ley una semana antes de la invasión para permitir los datos estatales en nubes extranjeras y trasladó más de 15 petabytes de más de 60 organismos públicos a AWS. Rusia escribió la ley contraria, y ahora está encerrada dentro de ella: los datos no pueden salir, y los edificios en los que viven no pueden defenderse por legislación.
¿Qué pasa si los ataques continúan?
Ningún modelo público puede decir qué será alcanzado a continuación, y no vamos a especular. Lo que los datos de mercado sí permiten es una mirada sobria a los puntos de presión.
La concentración es la vulnerabilidad. Tres cuartas partes de la capacidad comercial en torno a una ciudad, un top cinco de proveedores que concentra cerca del 64% de los racks, y las cuatro zonas de propósito general de Yandex Cloud dentro del Distrito Federal Central, dos de ellas, según la propia descripción de Yandex, a menos de un milisegundo de distancia. Cada nueva pérdida cae sobre un mercado con aproximadamente un 2% de capacidad libre y listas de espera de varios años para las conexiones a la red eléctrica.
La dispersión ya estaba ordenada, y se acelera. Dos días antes del primer ataque, un viceministro digital instó a trasladar capacidad de cómputo "más allá de los Urales", y una instrucción presidencial de diciembre de 2025 encargó al gobierno proponer la ubicación de centros de datos en regiones con excedente energético. Los anuncios de nuevos proyectos ya se inclinan hacia Ekaterimburgo, Novosibirsk y Kazán, y los analistas prevén que la cuota de Moscú caiga hacia la mitad del mercado en 2030. Los ataques convierten esa lenta migración económica en un programa de seguridad, hasta con proveedores ofreciendo a los operadores preocupados centros de datos móviles en contenedores. La respuesta del ministro digital Maksut Shadaev el 12 de octubre no fue la reubicación sino la protección: su ministerio y el Ministerio de Defensa están discutiendo cobertura militar para los centros de datos.
La censura se endurece, no se suaviza. La justificación oficial liga los apagones móviles a la defensa contra drones, aunque los investigadores encontraron que solo 78 de 230 apagones confirmados en mayo y junio de 2025 coincidieron con actividad de drones. Más drones sobre los centros de datos significan más pretextos de apagón, más horas de lista blanca y más presión para rematar proyectos como el plan de agosto de 2026 de aislar los servicios de la lista blanca en subredes dedicadas. La partida presupuestaria del censor nunca fue el objetivo y nunca estuvo en riesgo.
Para los usuarios corrientes, todo esto apunta en la misma dirección en la que ha apuntado todo el año: cuando el internet abierto se encoge hasta una lista blanca, crece la demanda de una salida. Esa dinámica, y no ningún daño a la máquina de bloqueo, es lo que alimentan los ataques. Seguimos el lado de la aplicación en nuestra referencia sobre cada ley y cada bloqueo de VPN en Rusia de 2017 a 2026, el lado práctico en nuestro informe sobre la ola de bloqueos poselectoral de septiembre y el panorama del país en nuestra página de Rusia.
La conclusión
La censura rusa no vive en los centros de datos, así que los ataques no pueden quemarla. El jardín amurallado ruso sí vive en los centros de datos, tres cuartas partes de ellos en torno a Moscú, casi llenos, legalmente encadenados al suelo ruso y ahora, de forma demostrable, al alcance de la guerra que su país empezó. El modelo de lista blanca daba por hecho que la nube nacional era el lugar seguro. En octubre de 2026, por primera vez, visiblemente no lo fue.
Sobre el autor
Mesa de noticias de Le VPN
Le VPN Research Team es la mesa de noticias del blog de Le VPN. El equipo sigue en tiempo real los cortes de internet, la censura, las nuevas leyes de privacidad y los incidentes de ciberseguridad, y los convierte en artículos claros y con fuentes verificables. Cada artículo se elabora a partir de fuentes primarias, se contrasta con ellas y se revisa según las normas editoriales de Le VPN antes de publicarse.
Artículos de Le VPN Research Team →
