Attacchi ai data center di Yandex: cosa si è rotto nell'internet russa, e cosa no
Tra la notte del 7 ottobre e la mattina dell’11 ottobre 2026, i droni hanno colpito tre data center di Yandex: Sasovo nella regione di Ryazan, Kaluga e Vladimir. Reuters ha definito il primo di questi il primo grande attacco di droni a un polo dati russo. Entro domenica, Yandex Cloud funzionava in modalità di emergenza su due delle sue quattro zone principali, le app dei taxi fallivano da Mosca ad Almaty e il ministro russo del digitale definiva l’attacco senza precedenti in una seduta di commissione della Duma.
Nel giro di poche ore, i commentatori si ponevano una domanda allettante: se brucia la capacità di calcolo russa, brucia con essa anche la censura russa? Alcuni sono andati oltre, suggerendo che i servizi costretti a fuggire all’estero avrebbero reso impraticabile il blocco di Roskomnadzor e affossato il vociferato sovrapprezzo sul traffico internazionale.
Abbiamo passato il fine settimana a verificare quell’idea su dati di routing, archivi di misurazione, legge russa e registro delle dichiarazioni ufficiali. La risposta breve: gli attacchi hanno raggiunto i server che i russi usano ogni giorno, ma non hanno raggiunto le scatole che li censurano. La risposta lunga è più interessante, perché ciò che gli attacchi hanno davvero colpito è il fondamento fisico dell’internet russa a giardino recintato, e quel fondamento è concentrato intorno a una sola città, quasi al completo e con il divieto legale di lasciare il paese.
Cosa è successo ai data center di Yandex nell'ottobre 2026?
Tre attacchi in quattro giorni, ciascuno confermato dalla stessa Yandex.
| Data (locale) | Sito | Le parole della stessa Yandex | Zona cloud colpita |
|---|---|---|---|
| Notte tra il 7 e l'8 ottobre | Sasovo, regione di Ryazan (aperto nel 2014) | Incendio dopo un attacco di droni; "l'attività del data center è completamente ferma" | ru-central1-b, offline dalle 01:30 MSK circa |
| Mattina del 9 ottobre | Kaluga, parco industriale di Grabtsevo | "Diversi moduli del data center sono completamente disattivati" | Nessuna visibilmente; nessuna zona è caduta |
| Notte tra il 10 e l'11 ottobre | Vladimir, quartiere Energetik | Infrastruttura danneggiata; "l'attività del data center è completamente ferma" | ru-central1-a, offline dalle ~04:00 MSK |
Il sito di Kaluga è la perdita più pesante sulla carta: progettato per 63 MW e più di 3.800 rack secondo Interfax, e descritto dalla stessa Yandex nel 2022 come il suo più grande. Il governatore regionale ha riferito di nove feriti nella regione quella mattina, anche se nessuno è stato segnalato nel sito stesso, e Yandex afferma che nessun dipendente è rimasto ferito in alcuna sede. Il Comitato investigativo russo ha aperto un fascicolo per terrorismo dopo Sasovo. Il 9 ottobre Yandex ha detto ai giornalisti di non poter indicare tempi di ripristino, e Reuters ha riferito che l'azienda non poteva confermare che le apparecchiature di Sasovo fossero recuperabili.
Nessuno a Kiev ha rivendicato formalmente gli attacchi. Il presidente Zelensky ha detto l'8 ottobre che l'Ucraina aveva "risposto ai colpi" dopo settimane di attacchi russi ai data center ucraini, che da fine settembre hanno danneggiato strutture di almeno otto aziende, secondo Meduza. Il produttore di droni Fire Point ha rivendicato gli attacchi di Kaluga e Vladimir su Telegram; lo Stato Maggiore ucraino non ha detto nulla.
Quali servizi sono caduti, e per quanto tempo?
Il primo attacco è stato soprattutto un evento business-to-business. La zona b ospitava database gestiti, storage e capacità di calcolo per una parte dei circa 64.000 clienti di Yandex Cloud, quindi l'8 ottobre è stato il giorno dei sistemi aziendali rotti: il portale immobiliare CIAN ha confermato un incidente presso un "partner infrastrutturale", il sito delle Ferrovie russe ha vacillato e i media economici hanno riferito di sistemi interni in tilt presso banche e catene di distribuzione. Le app consumer di Yandex hanno in gran parte retto, e l'azienda ha sottolineato che i suoi servizi principali funzionavano normalmente.
L'11 ottobre è stato diverso. Con la zona a persa mentre la zona b era ancora al buio, Yandex Cloud ha dichiarato la modalità di emergenza: la sua pagina di stato elencava più di 80 servizi colpiti, alcuni database sono passati in sola lettura, le scritture sullo storage fallivano a intermittenza e l'emissione di nuove quote di risorse è stata sospesa. Questa volta sono cadute anche le app della stessa Yandex. Il tracker di guasti Detector404 ha registrato circa 2.100 segnalazioni all'ora per Yandex Go entro le 07:00 ora di Mosca, con Yandex Pay, Music, gli smart speaker Alice e Telemost subito dietro, e l'Associated Press ha riferito guasti in decine di città russe oltre che in Kazakistan, Bielorussia e Armenia; le testate russe hanno aggiunto la Serbia, dove opera anche Yandex Go. Dodo Pizza, Magnit, M.Video e altre catene hanno segnalato problemi la stessa mattina.
Due affermazioni molto ripetute di quei giorni non reggono alla verifica. Il massiccio guasto della Runet nel pomeriggio dell'8 ottobre, che ha messo fuori uso grandi siti di media e banche, non è stato l'attacco: l'azienda di protezione DDoS Curator lo ha attribuito pubblicamente a un errore di configurazione di un proprio ingegnere. E la statistica virale secondo cui "il traffico bot russo è crollato allo 0,4%" dopo gli attacchi fraintende una categoria della dashboard di Cloudflare che conta le richieste automatizzate come i crawler, non gli account di propaganda.
La risposta più notevole è arrivata dalla stessa Yandex: ha consigliato ai clienti cloud di attivare piani di disaster recovery "non limitati" alle proprie zone e, secondo RBC, ha organizzato per i suoi clienti accordi di migrazione accelerata con i concorrenti Selectel, K2Cloud e VK Cloud. Un fornitore cloud ha passato il fine settimana ad aiutare i propri clienti ad andarsene.
Gli attacchi hanno staccato la Russia da internet?
No, e il modo in cui non lo hanno fatto è la misurazione più istruttiva della settimana. Abbiamo estratto noi stessi i dati di routing e di raggiungibilità.
In BGP, la tabella di routing globale, non è successo quasi nulla. La rete di Yandex Cloud ha continuato ad annunciare gli stessi 53 prefissi IPv4 per tutto il periodo; esattamente un blocco più specifico è stato ritirato nelle ore intorno all'attacco di Vladimir, e perfino quello spazio è rimasto coperto da una rotta annunciata più ampia. Ciò che è cambiato è ciò che rispondeva: nei dati di sondaggio attivo di IODA, i blocchi di host /24 raggiungibili nella rete di Yandex Cloud sono scesi da una base di 519 a circa 341 dopo Sasovo, un calo del 34%, e a circa 112 dopo Vladimir, il 78% sotto la base. Un calo nelle risposte alle sonde può in linea di principio riflettere anche cambiamenti nel filtraggio, ma entrambi i gradini cadono nelle finestre degli attacchi con precisione oraria. Nelle ore successive al primo attacco, Cloudflare Radar ha misurato il traffico di Yandex Cloud a circa un terzo sotto la settimana precedente. Le rotte sono rimaste in piedi; gli host dietro di esse si sono spenti.
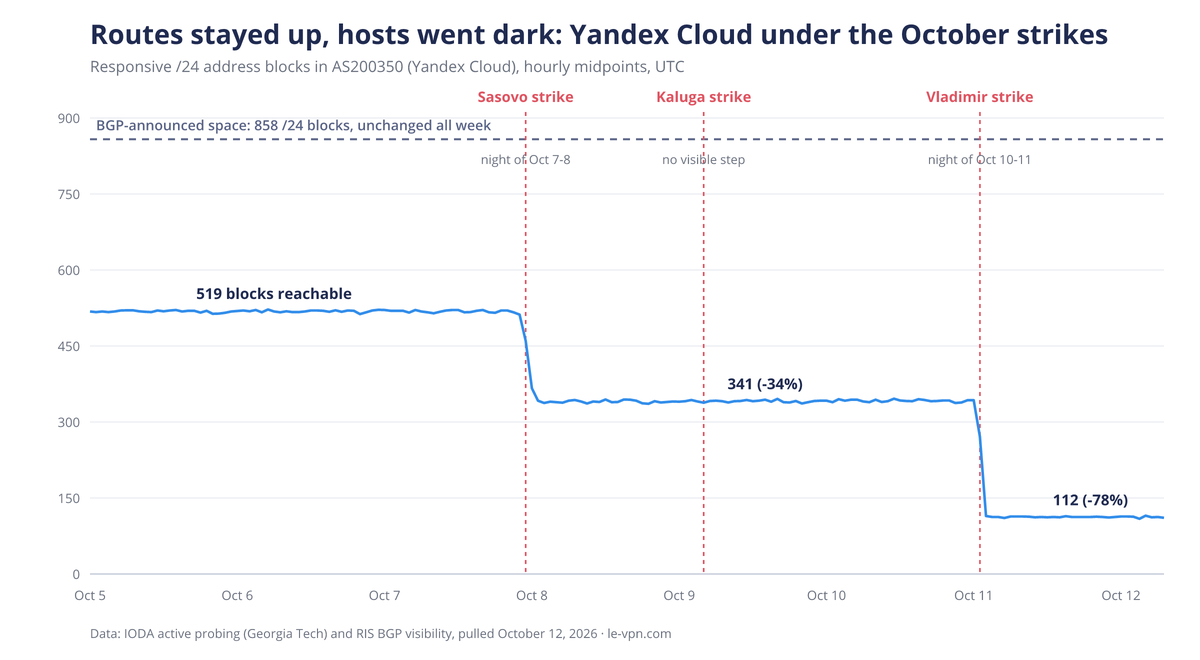
Si noti il marcatore centrale: l'attacco di Kaluga, contro la struttura più grande delle tre, non ha prodotto alcun gradino visibile. Il sito più grande di Yandex è stato colpito e l'ago a livello di rete si è mosso appena, perché i danni dentro un data center sono invisibili al routing globale finché non cade un'intera zona di disponibilità. I guasti infrastrutturali e la censura deliberata appaiono completamente diversi in questi dati, ed è esattamente per questo che i progetti di misurazione sanno di solito distinguere gli uni dall'altra.
Gli attacchi potrebbero indebolire il blocco delle VPN di Roskomnadzor?
È l'ipotesi che si è diffusa più in fretta, e il quadro tecnico dice di no. Il blocco russo non vive nei data center. Vive nei TSPU, le unità di filtraggio fornite dallo Stato che la legge del 2019 sull'internet sovrana obbliga ogni ISP di dimensioni rilevanti a installare, collocate dove indica Roskomnadzor e gestite centralmente dal suo centro di controllo. I ricercatori che hanno misurato il sistema in uno studio sottoposto a revisione paritaria hanno trovato i dispositivi collocati lungo il percorso all'interno delle reti degli operatori, per lo più entro due hop dagli utenti finali. Il braccio tecnico di Roskomnadzor ha detto a fine 2025 che più di 1.400 unità TSPU trasportano 132,3 Tbit/s di traffico, e il governo prevede di far crescere quella capacità a 954 Tbit/s entro il 2030. Nulla nei documenti pubblici lega qualcosa di tutto ciò ai data center di Yandex, e bruciarne uno non tocca un solo filtro.
Né il traffico in fuga all'estero sovraccarica i censori: i TSPU ispezionano già il traffico degli abbonati qualunque sia la destinazione, con l'obiettivo dichiarato di coprire il 100% del traffico della Runet nel 2026. C'è un nucleo di verità nell'idea. Diverse euristiche di blocco recenti trattano l'hosting estero come intrinsecamente sospetto, dal rallentamento dei siti serviti da Cloudflare al congelamento silenzioso delle connessioni mobili verso data center esteri dopo i primi kilobyte. Se i grandi servizi russi servissero gli utenti da indirizzi esteri, quelle regole sbaglierebbero più spesso. Ma Roskomnadzor gestisce già un processo di eccezioni per questo, con oltre 12.000 indirizzi IP in lista bianca al 2025. Per il censore è un costo di manutenzione, non una perdita di capacità.
Nessun analista che abbiamo trovato nella copertura in russo o in inglese sostiene che gli attacchi indeboliscano il blocco. Il commento esperto più vicino va nella direzione opposta: l'avvocato per i diritti digitali Sarkis Darbinyan ha avvertito che le autorità useranno probabilmente gli attacchi come pretesto per ulteriori restrizioni in nome della sicurezza.
Cosa minacciano davvero gli attacchi, allora? La lista bianca.
La censura russa ha due strati. Il blocco, che gli attacchi non possono raggiungere, e il giardino recintato, a cui hanno appena dato fuoco. Durante le interruzioni dell'internet mobile, che le regioni russe ormai vivono quotidianamente, gli operatori passano alla modalità lista bianca: una allowlist di oltre 500 servizi russi approvati resta raggiungibile e tutto il resto si spegne. La condizione dichiarata dal ministero dello sviluppo digitale per entrare nella lista è brutale: tutta la capacità di calcolo di un servizio deve trovarsi sul territorio russo.
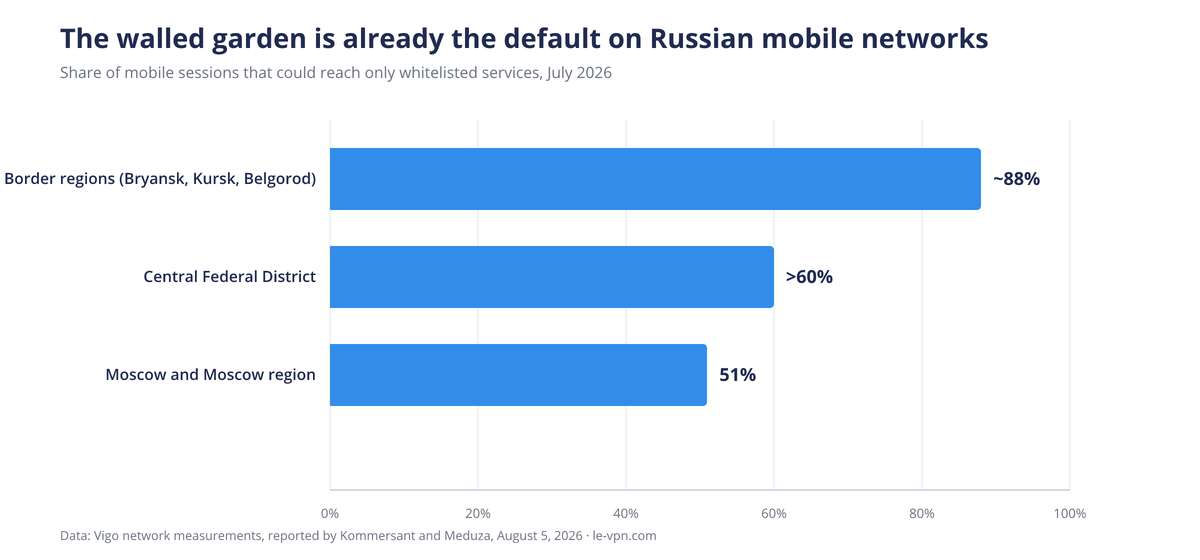
Quella condizione è il cardine dell'intera storia. La modalità lista bianca funziona solo perché i servizi approvati, Yandex tra i primi, girano su infrastrutture nazionali che lo Stato può verificare e controllare. E la modalità lista bianca non è più un caso limite: a luglio 2026, le misurazioni riportate da Kommersant mostravano il 51% delle sessioni mobili a Mosca e nella sua regione in modalità di sola lista bianca, più del 60% nel Distretto Federale Centrale e quasi il 90% nelle regioni di confine. La Russia ha registrato più di 11.900 interruzioni mobili nel 2025.
Ora si mettano gli attacchi contro quell'architettura. Un regime che spinge metà delle sessioni mobili del paese su una rosa ristretta di servizi ospitati in patria ha reso quei servizi, e la manciata di cloud dietro di essi, infrastruttura critica. Due delle quattro zone di uno di quei cloud sono offline. Ogni ora di interruzione ora costa di più, perché l'internet di riserva è diventata essa stessa inaffidabile. Gli attacchi non liberano un solo sito bloccato, ma rendono il modello a giardino recintato misurabilmente peggiore nell'unica cosa che promette: tenere in funzione i servizi approvati mentre tutto il resto viene tagliato.
E il sovrapprezzo sul traffico internazionale?
L'idea che i russi debbano pagare un extra per il traffico internet estero è stata lanciata, rinviata, smentita e rilanciata lungo tutto il 2026, e non è mai stata realizzata. La sequenza conta: proposta a marzo con 15 GB al mese e circa 150 rubli per gigabyte aggiuntivo, rinviata a maggio a dopo le elezioni della Duma di settembre, sconfessata pubblicamente da un viceministro a luglio, rilanciata in sordina dopo il voto e al 5 ottobre ridotta, secondo Kommersant, a una discussione sul solo traffico 5G oltre i 50 GB al mese. Gli operatori hanno detto al giornale che perfino quella versione è tecnicamente impossibile oggi, perché il 5G russo gira su core LTE che non possono fatturarlo separatamente. Non c'è nessuna legge e nessun disegno di legge alla Duma.
L'obiezione degli stessi operatori risalente alla primavera è quella rilevante qui: non riescono in primo luogo a separare in modo pulito il traffico "estero" da quello "nazionale", in parte perché i servizi russi usano indirizzi e CDN esteri, mentre il traffico estero arriva già a circa il 30% del volume di rete russo e continua a crescere. Qualsiasi migrazione dei servizi russi all'estero spingerebbe quella quota verso l'alto e renderebbe il sovrapprezzo ancora meno praticabile, fatturando agli utenti l'accesso alla propria banca. Ma la causalità di cui l'ipotesi ha bisogno corre al contrario: il sovrapprezzo non sta crollando perché i servizi fuggono all'estero. È bloccato perché è sempre stato tecnicamente e politicamente scomodo, e i servizi russi non stanno affatto fuggendo all'estero, perché non possono.
I servizi russi possono spostare l'elaborazione dei dati fuori dal paese?
È qui che lo scenario "si trasferiranno tutti" muore, tre volte di seguito.
Legalmente: dal 1 luglio 2025 la legge federale modificata vieta di raccogliere i dati personali dei russi in banche dati situate fuori dalla Russia, chiudendo la scappatoia che un tempo consentiva l'elaborazione primaria all'estero. I decreti governativi impongono che i sistemi informativi statali risiedano sul territorio russo. Da marzo 2027, per la nuova legge i grandi modelli di IA dovranno girare in data center di proprietà russa su suolo russo. E un servizio in lista bianca che spostasse la sua capacità di calcolo all'estero perderebbe, per il criterio dichiarato dallo stesso ministero, il suo posto nell'unica internet che funziona durante le interruzioni.
Fisicamente: la Yandex russa non ha rifugi esteri. Il suo famoso data center finlandese di Mäntsälä è andato a Nebius, la società non collegata con sede ad Amsterdam, nella scissione societaria del 2024. La nostra analisi dei dati dei registri di routing mostra che più del 98% dello spazio di indirizzi di Yandex, VK, Sber e Selectel geolocalizza in Russia, con il resto estero fatto di piccoli blocchi edge di CDN e di modeste regioni cloud kazake, nulla di dimensionato per reggere un servizio nazionale. In quel controllo è emersa una curiosità autentica: ogni prefisso core della rete consumer di Yandex è annunciato anche, con l'autorizzazione di routing della stessa Yandex e da metà 2023, da una piccola rete registrata in Serbia che compra transito da operatori occidentali e cinesi. Quell'assetto dà alla ricerca e alla posta di Yandex una porta d'ingresso internazionale resiliente, ma annunciare non è ospitare: lo spazio geolocalizza ancora in Russia, e Yandex Cloud, la rete che ha davvero perso due zone, non ha un gemello simile.
Economicamente: non c'è dove andare nemmeno dentro il paese. Circa il 76% della capacità commerciale russa di data center si trova a Mosca e nella sua regione, e i siti di Mosca sono pieni al 95% circa, con circa 1.400 rack liberi e all'incirca 50 MW di potenza di rete libera rimasti nell'intera area metropolitana, contro una domanda insoddisfatta stimata tra 200 e 300 MW. Per dare la scala: un singolo sito hyperscale di Yandex del tipo appena danneggiato è progettato per una potenza da 40 a 63 MW, più o meno la dimensione dell'intera riserva di potenza rimasta a Mosca. I carichi di lavoro sfollati vengono assorbiti dallo stesso bacino sotto pressione; i concorrenti a cui Yandex sta mandando i clienti affittano capacità nella stessa regione. Si confronti l'Ucraina, che ha cambiato la sua legge una settimana prima dell'invasione per consentire i dati statali nei cloud esteri e ha spostato più di 15 petabyte da oltre 60 enti governativi su AWS. La Russia ha scritto la legge opposta, e ora ci è rinchiusa dentro: i dati non possono uscire, e gli edifici in cui vivono non si possono difendere per legge.
Cosa succede se gli attacchi continuano?
Nessuna modellazione pubblica può dire cosa verrà colpito dopo, e non faremo speculazioni. Ciò che i dati di mercato sostengono è uno sguardo sobrio ai punti di pressione.
La concentrazione è la vulnerabilità. Tre quarti della capacità commerciale intorno a una sola città, una top five di fornitori che detiene circa il 64% dei rack e tutte e quattro le zone general-purpose di Yandex Cloud dentro il Distretto Federale Centrale, due delle quali, per descrizione della stessa Yandex, a meno di un millisecondo l'una dall'altra. Ogni ulteriore perdita cade su un mercato con circa il 2% di capacità libera e liste d'attesa pluriennali per gli allacciamenti alla rete elettrica.
La dispersione era già stata ordinata, e accelera. Due giorni prima del primo attacco, un viceministro dello sviluppo digitale ha esortato a spostare la capacità di calcolo "oltre gli Urali", e un'istruzione presidenziale del dicembre 2025 ha incaricato il governo di proporre la collocazione dei data center nelle regioni con surplus energetico. Gli annunci di nuovi progetti pendono già verso Ekaterinburg, Novosibirsk e Kazan, e gli analisti prevedono che la quota di Mosca scenda verso metà del mercato entro il 2030. Gli attacchi trasformano quella lenta migrazione economica in un programma di sicurezza, completo di fornitori che propongono data center mobili containerizzati a operatori preoccupati. La risposta del ministro del digitale Maksut Shadaev il 12 ottobre non è stata la delocalizzazione ma la protezione: il suo ministero e il Ministero della Difesa stanno discutendo una copertura militare per i data center.
La censura si fa più dura, non più morbida. La motivazione ufficiale lega le interruzioni mobili alla difesa dai droni, anche se i ricercatori hanno rilevato che solo 78 delle 230 interruzioni confermate di maggio e giugno 2025 coincidevano con attività di droni. Più droni sopra i data center significano più pretesti per le interruzioni, più ore di lista bianca e più pressione per completare progetti come il piano dell'agosto 2026 di isolare i servizi in lista bianca in sottoreti dedicate. La voce di bilancio del censore non è mai stata il bersaglio e non è mai stata a rischio.
Per gli utenti comuni, tutto questo punta nella stessa direzione in cui punta da un anno: quando l'internet aperta si restringe a una lista bianca, la domanda di una via d'uscita cresce. È quella dinamica, non un qualche danno alla macchina dei blocchi, ciò che gli attacchi alimentano. Seguiamo il lato dell'applicazione nel nostro riferimento su ogni legge e blocco russo sulle VPN dal 2017 al 2026, il lato pratico nel nostro resoconto sull'ondata di blocchi post-elettorale di settembre e il quadro del paese nella nostra pagina sulla Russia.
In sintesi
La censura russa non vive nei data center, quindi gli attacchi non possono bruciarla. Il giardino recintato russo nei data center invece vive, per tre quarti intorno a Mosca, quasi pieni, legalmente incatenati al suolo russo e ora dimostrabilmente alla portata della guerra che il loro paese ha iniziato. Il modello della lista bianca presumeva che il cloud domestico fosse il posto sicuro. Nell'ottobre 2026, per la prima volta, visibilmente non lo è stato.
Sull'autore
Redazione news di Le VPN
Il Le VPN Research Team è la redazione news del blog di Le VPN. Il team segue in tempo reale i blackout di internet, la censura, le nuove leggi sulla privacy e gli incidenti di sicurezza informatica, e li trasforma in articoli chiari e documentati con le fonti. Ogni articolo nasce da fonti primarie, viene sottoposto a verifica dei fatti su quelle stesse fonti e viene rivisto secondo le regole editoriali di Le VPN prima della pubblicazione.
Articoli di Le VPN Research Team →
