Frappes sur les data centers de Yandex : ce qui a cassé dans l'internet russe, et ce qui a tenu
Entre la nuit du 7 octobre et le matin du 11 octobre 2026, des drones ont frappé trois data centers de Yandex : Sassovo dans la région de Riazan, Kalouga et Vladimir. Reuters a qualifié la première de ces frappes de première attaque majeure de drones contre un centre de données russe. Dimanche, Yandex Cloud fonctionnait en mode d’urgence sur deux de ses quatre zones principales, les applications de taxi tombaient en panne de Moscou à Almaty, et le ministre russe du numérique qualifiait l’attaque de sans précédent devant une commission de la Douma.
En quelques heures, les commentateurs posaient une question tentante : si l’informatique russe brûle, la censure russe brûle-t-elle avec elle ? Certains sont allés plus loin, suggérant que des services contraints de fuir à l’étranger rendraient le blocage de Roskomnadzor inopérant et enterreraient la surtaxe pressentie sur le trafic international.
Nous avons passé le week-end à confronter cette idée aux données de routage, aux archives de mesure, au droit russe et au registre des déclarations officielles. La réponse courte : les frappes ont atteint les serveurs que les Russes utilisent chaque jour, mais pas les boîtiers qui les censurent. La réponse longue est plus intéressante, parce que ce que les frappes ont réellement touché, c’est le socle physique de l’internet russe en jardin clos, et ce socle est concentré autour d’une seule ville, presque saturé, et légalement interdit de quitter le pays.
Qu'est-il arrivé aux data centers de Yandex en octobre 2026 ?
Trois frappes en quatre jours, chacune confirmée par Yandex lui-même.
| Date (heure locale) | Site | Les mots de Yandex | Zone cloud affectée |
|---|---|---|---|
| Nuit du 7 au 8 octobre | Sassovo, région de Riazan (ouvert en 2014) | Incendie après une attaque de drone ; « le fonctionnement du data center est totalement arrêté » | ru-central1-b, hors ligne à partir d'environ 01h30 heure de Moscou |
| Matin du 9 octobre | Kalouga, parc industriel de Grabtsevo | « Plusieurs modules du data center sont complètement hors service » | Aucune visiblement ; aucune zone n'est tombée |
| Nuit du 10 au 11 octobre | Vladimir, quartier Energetik | Infrastructures endommagées ; « le fonctionnement du data center est totalement arrêté » | ru-central1-a, hors ligne à partir d'environ 04h00 heure de Moscou |
Le site de Kalouga est la perte la plus lourde sur le papier : conçu pour 63 MW et plus de 3 800 baies selon Interfax, et décrit par Yandex lui-même en 2022 comme son plus grand. Le gouverneur régional a fait état de neuf blessés dans la région ce matin-là, aucun n'ayant toutefois été signalé sur le site lui-même, et Yandex affirme qu'aucun employé n'a été blessé sur aucun des sites. Le Comité d'enquête russe a ouvert une affaire de terrorisme après Sassovo. Le 9 octobre, Yandex déclarait aux journalistes ne pas pouvoir donner de délais de rétablissement, et Reuters rapportait que l'entreprise ne pouvait pas confirmer que les équipements de Sassovo étaient récupérables.
Personne à Kyiv n'a formellement revendiqué les frappes. Le président Zelensky a déclaré le 8 octobre que l'Ukraine avait « riposté » après des semaines de frappes russes contre des data centers ukrainiens, qui ont endommagé les installations d'au moins huit entreprises depuis fin septembre, selon Meduza. Le fabricant de drones Fire Point a revendiqué les frappes de Kalouga et de Vladimir sur Telegram ; l'état-major ukrainien n'a rien dit.
Quels services sont tombés, et pour combien de temps ?
La première frappe a surtout été un événement interentreprises. La zone b hébergeait des bases de données managées, du stockage et du calcul pour une partie des quelque 64 000 clients de Yandex Cloud, le 8 octobre a donc appartenu aux systèmes d'entreprise cassés : le portail immobilier CIAN a confirmé un incident chez un « partenaire d'infrastructure », le site des chemins de fer russes a trébuché, et la presse économique a rapporté des systèmes internes perturbés dans des banques et des enseignes de distribution. Les applications grand public de Yandex ont largement tenu, et l'entreprise a souligné que ses services principaux fonctionnaient normalement.
Le 11 octobre a été différent. Avec la zone a perdue pendant que la zone b restait dans le noir, Yandex Cloud a déclaré le mode d'urgence : sa page d'état listait plus de 80 services affectés, certaines bases de données sont passées en lecture seule, les écritures de stockage échouaient par intermittence, et l'attribution de nouveaux quotas de ressources a été suspendue. Cette fois, les propres applications de Yandex sont tombées avec lui. Le tracker de pannes Detector404 a enregistré environ 2 100 signalements par heure pour Yandex Go à 07h00 heure de Moscou, avec Yandex Pay, Music, les enceintes connectées Alice et Telemost juste derrière, et l'Associated Press a rapporté des défaillances dans des dizaines de villes russes ainsi qu'au Kazakhstan, en Biélorussie et en Arménie ; des médias russes ont ajouté la Serbie, où Yandex Go opère aussi. Dodo Pizza, Magnit, M.Video et d'autres chaînes ont signalé des problèmes le même matin.
Deux affirmations largement répétées ces jours-là ne résistent pas à la vérification. La panne massive du Runet dans l'après-midi du 8 octobre, qui a fait tomber de grands sites de médias et de banques, n'était pas la frappe : la société de protection anti-DDoS Curator l'a publiquement attribuée à une erreur de configuration de son propre ingénieur. Et la statistique virale selon laquelle « le trafic de bots russes s'est effondré à 0,4 % » après les frappes est une mauvaise lecture d'une catégorie du tableau de bord de Cloudflare qui compte les requêtes automatisées comme les robots d'indexation, pas les comptes de propagande.
La réponse la plus remarquable est venue de Yandex lui-même : il a conseillé à ses clients cloud d'activer des plans de reprise après sinistre « ne se limitant pas » à ses propres zones et, selon RBC, a organisé des accords de migration accélérée pour ses clients avec ses concurrents Selectel, K2Cloud et VK Cloud. Un fournisseur de cloud a passé le week-end à aider ses clients à partir.
Les frappes ont-elles déconnecté la Russie d'internet ?
Non, et la manière dont elles ne l'ont pas fait est la mesure la plus instructive de la semaine. Nous avons extrait nous-mêmes les données de routage et de joignabilité.
Dans BGP, la table de routage mondiale, il ne s'est presque rien passé. Le réseau de Yandex Cloud a continué d'annoncer les mêmes 53 préfixes IPv4 pendant toute la période ; exactement un bloc plus spécifique a été retiré dans les heures entourant la frappe de Vladimir, et même cet espace est resté couvert par une route annoncée plus large. Ce qui a changé, c'est ce qui répondait : dans les données de sondage actif d'IODA, les blocs d'hôtes /24 joignables du réseau de Yandex Cloud sont passés d'une base de 519 à environ 341 après Sassovo, une chute de 34 %, et à environ 112 après Vladimir, 78 % sous la base. Une baisse des réponses aux sondes peut en principe refléter aussi des changements de filtrage, mais les deux paliers tombent dans les fenêtres des frappes à l'heure près. Dans les heures qui ont suivi la première frappe, Cloudflare Radar a mesuré le trafic de Yandex Cloud à environ un tiers sous celui de la semaine précédente. Les routes sont restées en place ; les hôtes derrière elles se sont éteints.
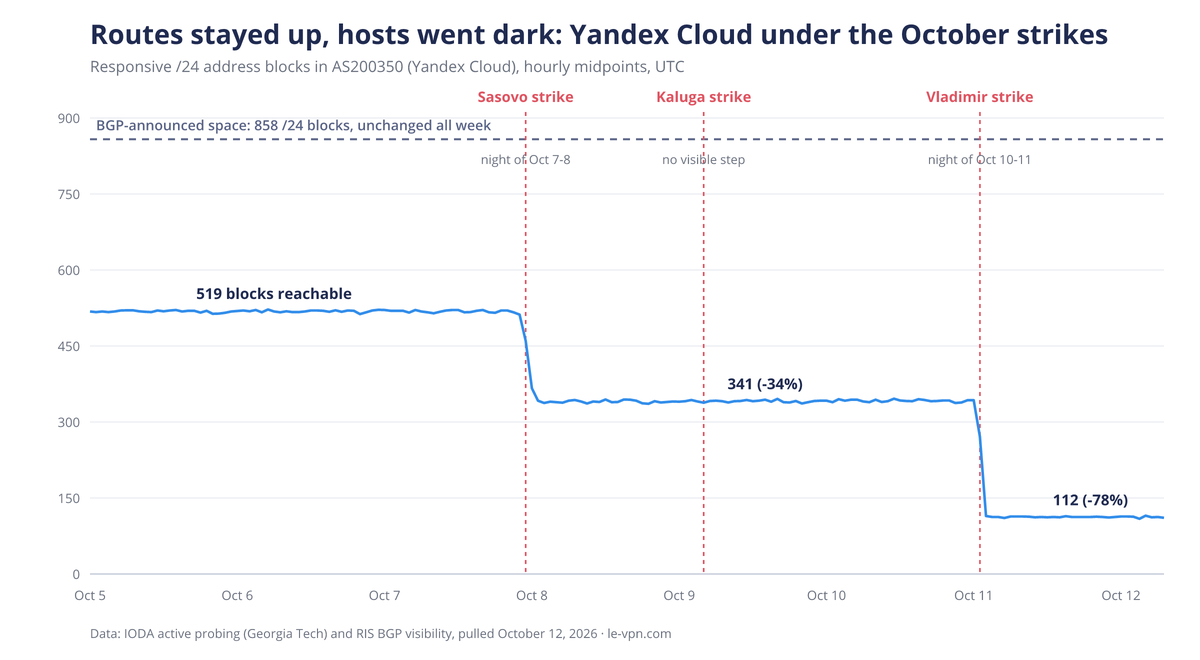
Notez le repère du milieu : la frappe de Kalouga, contre la plus grande installation des trois, n'a produit aucun palier visible. Le plus grand site de Yandex a été touché et l'aiguille au niveau du réseau a à peine bougé, parce que les dégâts à l'intérieur d'un data center sont invisibles pour le routage mondial tant qu'une zone de disponibilité entière ne tombe pas. Les défaillances d'infrastructure et la censure délibérée ont des allures complètement différentes dans ces données, et c'est exactement pourquoi les projets de mesure savent en général distinguer l'une de l'autre.
Les frappes pourraient-elles affaiblir le blocage des VPN par Roskomnadzor ?
C'est l'hypothèse qui s'est répandue le plus vite, et le dossier technique dit non. Le blocage russe ne vit pas dans les data centers. Il vit dans les TSPU, les unités de filtrage fournies par l'État que la loi de 2019 sur l'internet souverain oblige tout FAI d'une certaine taille à installer, placées là où Roskomnadzor l'ordonne et gérées de façon centralisée par son centre de contrôle. Les chercheurs qui ont mesuré le système dans une étude évaluée par les pairs ont trouvé les appareils placés sur le chemin du trafic au sein des réseaux des opérateurs, pour la plupart à moins de deux sauts des utilisateurs finaux. La branche technique de Roskomnadzor a elle-même indiqué fin 2025 que plus de 1 400 unités TSPU traitent 132,3 Tbit/s de trafic, et le gouvernement prévoit de porter cette capacité à 954 Tbit/s d'ici 2030. Rien dans le dossier public ne relie quoi que ce soit de tout cela aux data centers de Yandex, et en brûler un ne touche pas un seul filtre.
Un trafic fuyant à l'étranger ne surchargerait pas non plus les censeurs : les TSPU inspectent déjà le trafic des abonnés quelle que soit sa destination, avec l'objectif affiché de couvrir 100 % du trafic du Runet en 2026. Il y a un noyau de vérité dans l'idée. Plusieurs heuristiques de blocage récentes traitent l'hébergement étranger comme suspect par nature, du bridage des sites servis par Cloudflare au gel silencieux des connexions mobiles vers les data centers étrangers après les premiers kilooctets. Si de grands services russes servaient leurs utilisateurs depuis des adresses étrangères, ces règles se tromperaient plus souvent. Mais Roskomnadzor gère déjà un processus d'exception pour cela, avec plus de 12 000 adresses IP en liste blanche en 2025. Pour le censeur, c'est un coût d'entretien, pas une perte de capacité.
Aucun analyste que nous ayons pu trouver dans la couverture russe ou anglophone ne soutient que les frappes affaiblissent le blocage. Le commentaire d'expert le plus proche va dans l'autre sens : l'avocat des droits numériques Sarkis Darbinyan a averti que les autorités utiliseront probablement les attaques comme prétexte à de nouvelles restrictions au nom de la sécurité.
Que menacent donc réellement les frappes ? La liste blanche.
La censure russe a deux couches. Le blocage, que les frappes ne peuvent pas atteindre, et le jardin clos, auquel elles viennent de mettre le feu. Pendant les coupures d'internet mobile, que les régions russes vivent désormais quotidiennement, les opérateurs passent en mode liste blanche : une liste de plus de 500 services russes approuvés reste joignable et tout le reste s'éteint. La condition affichée par le ministère du numérique pour rejoindre la liste est brutale : toute la capacité de calcul d'un service doit se trouver sur le territoire russe.
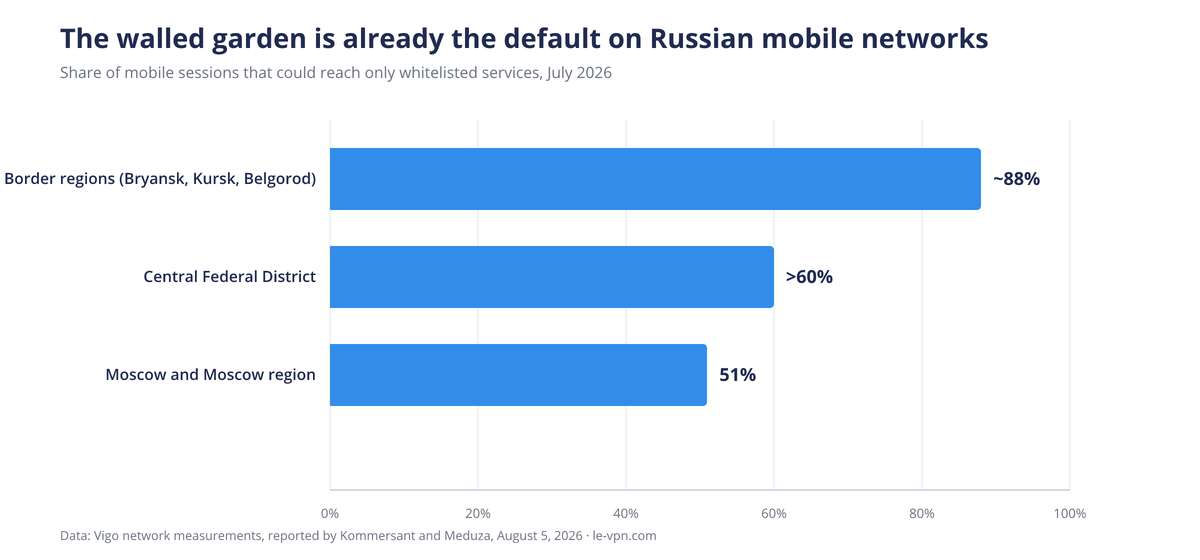
Cette condition est la charnière de toute l'histoire. Le mode liste blanche ne fonctionne que parce que les services approuvés, Yandex parmi les premiers, tournent sur une infrastructure nationale que l'État peut vérifier et contrôler. Et le mode liste blanche n'est plus un cas marginal : en juillet 2026, des mesures rapportées par Kommersant montraient 51 % des sessions mobiles de Moscou et sa région fonctionnant en mode liste blanche seule, plus de 60 % dans le District fédéral central, et près de 90 % dans les régions frontalières. La Russie a enregistré plus de 11 900 coupures d'internet mobile en 2025.
Confrontez maintenant les frappes à cette architecture. Un régime qui pousse la moitié des sessions mobiles du pays vers une courte liste de services hébergés dans le pays a fait de ces services, et de la poignée de clouds derrière eux, des infrastructures critiques. Deux des quatre zones de l'un de ces clouds sont hors ligne. Chaque heure de coupure coûte désormais plus cher, parce que l'internet de repli est lui-même devenu peu fiable. Les frappes ne libèrent pas un seul site bloqué, mais elles rendent le modèle du jardin clos mesurablement moins bon à la seule chose qu'il promet : garder les services approuvés en marche pendant que tout le reste est coupé.
Et la surtaxe sur le trafic international ?
L'idée que les Russes devraient payer un supplément pour le trafic internet étranger a été lancée, reportée, démentie et relancée tout au long de 2026, et elle ne s'est jamais concrétisée. La séquence compte : proposée en mars à 15 Go par mois avec environ 150 roubles par gigaoctet supplémentaire, reportée en mai jusqu'après les élections à la Douma de septembre, publiquement désavouée par un vice-ministre en juillet, discrètement relancée après le vote, et le 5 octobre réduite, selon Kommersant, à une discussion sur le seul trafic 5G au-delà de 50 Go par mois. Les opérateurs ont déclaré au journal que même cette version est techniquement impossible aujourd'hui, la 5G russe fonctionnant sur des cœurs LTE qui ne peuvent pas la facturer séparément. Il n'y a ni loi ni projet de loi à la Douma.
L'objection des opérateurs eux-mêmes, formulée au printemps, est celle qui compte ici : ils ne peuvent déjà pas séparer proprement le trafic « étranger » du trafic « national », en partie parce que les services russes utilisent des adresses et des CDN étrangers, tandis que le trafic étranger représente déjà environ 30 % du volume des réseaux russes et continue de croître. Toute migration de services russes à l'étranger pousserait cette part vers le haut et rendrait la surtaxe encore moins praticable, en facturant les utilisateurs pour joindre leur propre banque. Mais la causalité dont l'hypothèse a besoin va à rebours : la surtaxe ne s'effondre pas parce que les services fuient à l'étranger. Elle est au point mort parce qu'elle a toujours été techniquement et politiquement bancale, et les services russes ne fuient pas du tout à l'étranger, parce qu'ils ne le peuvent pas.
Les services russes peuvent-ils sortir leur traitement de données du pays ?
C'est ici que le scénario « tout le monde n'aura qu'à se délocaliser » meurt, trois fois plutôt qu'une.
Juridiquement : depuis le 1er juillet 2025, la loi fédérale amendée interdit de collecter les données personnelles des Russes dans des bases de données situées hors de Russie, fermant la brèche qui autorisait autrefois le traitement primaire à l'étranger. Des décrets gouvernementaux exigent que les systèmes d'information de l'État se trouvent sur le territoire russe. À partir de mars 2027, les grands modèles d'IA relevant de la nouvelle loi devront tourner dans des data centers de propriété russe sur le sol russe. Et un service en liste blanche qui déplacerait son informatique à l'étranger perdrait, selon le critère affiché du ministère lui-même, sa place dans le seul internet qui fonctionne pendant les coupures.
Physiquement : le Yandex russe n'a pas de refuge à l'étranger. Son célèbre data center finlandais de Mäntsälä est passé à Nebius, la société d'Amsterdam sans lien avec lui, lors de la scission de 2024. Notre propre analyse des registres de routage montre que plus de 98 % de l'espace d'adressage de Yandex, VK, Sber et Selectel se géolocalise en Russie, le reliquat étranger se composant de petits blocs de bordure CDN et de modestes régions cloud kazakhes, rien qui soit dimensionné pour porter un service national. Une vraie curiosité est apparue dans cette vérification : chaque préfixe central du réseau grand public de Yandex est aussi annoncé, avec l'autorisation de routage de Yandex lui-même et depuis la mi-2023, par un petit réseau immatriculé en Serbie qui achète du transit à des opérateurs occidentaux et chinois. Cet arrangement donne au moteur de recherche et à la messagerie de Yandex une porte d'entrée internationale résiliente, mais annoncer n'est pas héberger : l'espace se géolocalise toujours en Russie, et Yandex Cloud, le réseau qui a réellement perdu deux zones, n'a pas de tel jumeau.
Économiquement : il n'y a nulle part où aller à l'intérieur du pays non plus. Environ 76 % de la capacité commerciale russe de data centers se trouve à Moscou et dans sa région, et les sites moscovites sont pleins à environ 95 %, avec quelque 1 400 baies libres et à peu près 50 MW de puissance électrique disponible dans toute l'agglomération, face à une demande insatisfaite estimée entre 200 et 300 MW. Pour donner l'échelle : un seul site hyperscale de Yandex du type de ceux qui viennent d'être endommagés est conçu pour 40 à 63 MW, à peu près la taille de toute la réserve électrique restante de Moscou. Les charges déplacées sont absorbées par le même parc sous tension ; les concurrents vers lesquels Yandex envoie ses clients louent de la capacité dans la même région. Comparez avec l'Ukraine, qui a changé sa loi une semaine avant l'invasion pour autoriser les données d'État dans des clouds étrangers et a déplacé plus de 15 pétaoctets de plus de 60 organismes publics vers AWS. La Russie a écrit la loi inverse, et elle y est maintenant enfermée : les données ne peuvent pas partir, et les bâtiments où elles vivent ne peuvent pas être défendus par la législation.
Que se passe-t-il si les frappes continuent ?
Aucune modélisation publique ne peut dire ce qui sera touché ensuite, et nous ne spéculerons pas. Ce que les données de marché permettent, c'est un regard sobre sur les points de pression.
La concentration est la vulnérabilité. Les trois quarts de la capacité commerciale autour d'une seule ville, un top 5 de fournisseurs détenant environ 64 % des baies, et les quatre zones généralistes de Yandex Cloud dans le District fédéral central, dont deux, selon la propre description de Yandex, à moins d'une milliseconde l'une de l'autre. Chaque perte supplémentaire atterrit sur un marché avec à peu près 2 % de capacité libre et des listes d'attente de plusieurs années pour les raccordements au réseau électrique.
La dispersion était déjà ordonnée, et elle s'accélère. Deux jours avant la première frappe, un vice-ministre du numérique appelait à déplacer la capacité de calcul « au-delà de l'Oural », et une instruction présidentielle de décembre 2025 demandait au gouvernement de proposer l'implantation de data centers dans les régions excédentaires en énergie. Les annonces de nouveaux projets penchent déjà vers Iekaterinbourg, Novossibirsk et Kazan, et les analystes prévoient que la part de Moscou tombera vers la moitié du marché d'ici 2030. Les frappes transforment cette lente migration économique en programme de sécurité, avec des fournisseurs qui proposent des data centers mobiles conteneurisés à des opérateurs inquiets. La réponse du ministre du numérique Maksut Shadaev le 12 octobre n'a pas été la délocalisation mais la protection : son ministère et le ministère de la Défense discutent d'une couverture militaire pour les data centers.
La censure se durcit, elle ne s'adoucit pas. Le discours officiel relie les coupures d'internet mobile à la défense antidrones, même si des chercheurs ont constaté que seules 78 des 230 coupures confirmées de mai et juin 2025 coïncidaient avec une activité de drones. Plus de drones au-dessus des data centers, c'est plus de prétextes à coupures, plus d'heures de liste blanche, et plus de pression pour achever des projets comme le plan d'août 2026 visant à isoler les services de la liste blanche dans des sous-réseaux dédiés. La ligne budgétaire du censeur n'a jamais été la cible et n'a jamais été menacée.
Pour les utilisateurs ordinaires, tout cela pointe dans la direction que l'année entière a déjà indiquée : quand l'internet ouvert se réduit à une liste blanche, la demande d'une porte de sortie grandit. C'est cette dynamique, et non un quelconque dégât à la machine de blocage, que les frappes alimentent. Nous suivons le volet répressif dans notre référence sur chaque loi et chaque blocage russes des VPN de 2017 à 2026, le volet pratique dans notre dossier sur la vague de blocages post-électorale de septembre, et le tableau du pays sur notre page Russie.
L'essentiel
La censure russe ne vit pas dans les data centers, les frappes ne peuvent donc pas la réduire en cendres. Le jardin clos russe, lui, vit bien dans les data centers, aux trois quarts autour de Moscou, presque pleins, juridiquement enchaînés au sol russe, et désormais manifestement à portée de la guerre que leur pays a déclenchée. Le modèle de la liste blanche supposait que le cloud national était l'endroit sûr. En octobre 2026, pour la première fois, il ne l'était visiblement pas.
À propos de l'auteur
Service actualités de Le VPN
Le VPN Research Team est le service actualités du blog Le VPN. L'équipe suit, au moment où ils se produisent, les coupures d'Internet, la censure, les nouvelles lois sur la vie privée et les incidents de cybersécurité, puis en tire des articles clairs et appuyés sur des sources. Chaque article est construit à partir de sources primaires, vérifié par rapport à ces sources et relu selon les règles éditoriales de Le VPN avant publication.
Articles par Le VPN Research Team →
