Yandexデータセンターへの攻撃:ロシアのインターネットで壊れたもの、壊れなかったもの
2026年10月7日の夜から10月11日の朝にかけて、無人機が3つのYandexデータセンターを直撃しました。リャザン州のサソヴォ、カルーガ、そしてウラジーミルです。ロイターはその最初の攻撃を、ロシアのデータ拠点に対する初めての大規模な無人機攻撃と呼びました。日曜日までにYandex Cloudは4つの主要ゾーンのうち2つで非常モードに入り、タクシーアプリはモスクワからアルマトイまで各地で機能停止し、ロシアのデジタル発展相は国家院 (ロシア下院) の委員会でこの攻撃を前例のないものだと述べていました。
数時間のうちに、評論家たちは魅力的な問いを口にし始めました。ロシア自身のコンピューティングが燃えるなら、ロシアの検閲も一緒に燃えるのではないか?さらに踏み込んで、国外への移転を余儀なくされたサービスがRoskomnadzorのブロックを機能不全にし、噂される国際トラフィックへの追加料金も葬り去るだろうと示唆する者もいました。
私たちはこの週末を使い、ルーティングデータ、測定アーカイブ、ロシアの法律、そして公式発言の記録に照らしてこの仮説を検証しました。短い答えはこうです。攻撃はロシア人が毎日使うサーバーには届きましたが、彼らを検閲する装置には届きませんでした。長い答えのほうが興味深いものです。攻撃が実際に直撃したのは、ロシアの囲い込まれたインターネット、すなわちウォールドガーデンの物理的な土台であり、その土台は一つの都市の周りに集中し、ほぼ満杯で、法律によって国外へ出ることを禁じられているからです。
2026年10月、Yandexのデータセンターに何が起きたのか?
4日間で3度の攻撃。いずれもYandex自身が確認しています。
| 日付 (現地時間) | 施設 | Yandex自身の表現 | 影響を受けたクラウドゾーン |
|---|---|---|---|
| 10月7日から8日にかけての夜 | リャザン州サソヴォ (2014年開設) | 無人機攻撃後の火災。「データセンターの稼働は完全に停止」 | ru-central1-b、モスクワ時間1時30分頃からオフライン |
| 10月9日朝 | カルーガ、グラブツェヴォ工業団地 | 「データセンターの複数のモジュールが完全に使用不能」 | 目に見える影響なし。停止したゾーンはなし |
| 10月10日から11日にかけての夜 | ウラジーミル、エネルゲチク地区 | インフラが損傷。「データセンターの稼働は完全に停止」 | ru-central1-a、モスクワ時間4時頃からオフライン |
書類の上で最も重い損失はカルーガの施設です。Interfaxによれば63MW、3,800超のラック向けに設計され、2022年にはYandex自身が自社最大の施設と説明していました。州知事はその朝、州全体で9人の負傷を報告しましたが、施設そのものでの負傷者は報告されておらず、Yandexはどの拠点でも従業員に負傷はなかったとしています。ロシア連邦捜査委員会はサソヴォの後、テロ事件として捜査を開始しました。10月9日までに、Yandexは復旧の時期を示せないと記者団に述べ、ロイターは同社がサソヴォの機器が回復可能かどうかすら確認できていないと報じました。
キーウの誰も、攻撃を公式に認めていません。ゼレンスキー大統領は10月8日、ウクライナのデータセンターへの数週間に及ぶロシアの攻撃の後、ウクライナは「やり返した」と述べました。Meduzaによれば、ロシアの攻撃は9月下旬以降、少なくとも8社の施設に損害を与えています。無人機メーカーのFire PointはTelegram上でカルーガとウラジーミルの攻撃を自らのものと主張しましたが、ウクライナ軍参謀本部は何も述べていません。
どのサービスが、どれだけの間停止したのか?
最初の攻撃は主に企業間の出来事でした。ゾーンbはYandex Cloudの約64,000のクライアントの一部のために、マネージドデータベース、ストレージ、コンピューティングをホストしていたため、10月8日は壊れた企業システムの日になりました。不動産ポータルのCIANは「インフラパートナー」でのインシデントを確認し、ロシア鉄道のサイトは不調になり、ビジネス系メディアは銀行や小売業者の内部システムの障害を報じました。Yandexの消費者向けアプリはおおむね持ちこたえ、同社は主要サービスは正常に稼働していると強調しました。
10月11日は違いました。ゾーンbが依然として停止したままゾーンaが失われたことで、Yandex Cloudは非常モードを宣言しました。ステータスページには80を超える影響を受けたサービスが並び、一部のデータベースは読み取り専用に落ち、ストレージへの書き込みは断続的に失敗し、新しいリソースクォータの発行は停止されました。今回はYandex自身のアプリも一緒に機能停止しました。障害トラッカーのDetector404は、モスクワ時間7時までにYandex Goについて1時間あたり約2,100件の苦情を記録し、Yandex Pay、Music、スマートスピーカーのAlice、Telemostがそれに続きました。AP通信はロシアの数十の都市に加え、カザフスタン、ベラルーシ、アルメニアでの障害を報じ、ロシアの媒体はYandex Goが営業するセルビアもリストに加えました。Dodo Pizza、Magnit、M.Videoなどのチェーンも同じ朝に問題を報告しました。
この数日間に広く繰り返された二つの主張は、検証に耐えません。主要メディアや銀行のサイトを落とした10月8日午後の大規模なRunet障害は、攻撃によるものではありません。DDoS対策企業のCuratorが、自社エンジニアの設定ミスが原因だと公に認めました。また、攻撃後に「ロシアのボットトラフィックが0.4%に崩壊した」という拡散された統計は、Cloudflareのダッシュボードでクローラーなどの自動リクエストを数えるカテゴリーを読み違えたものであり、プロパガンダアカウントの数ではありません。
最も注目すべき対応はYandex自身から来ました。同社はクラウド顧客に対し、自社ゾーンに「限定されない」災害復旧計画を発動するよう助言し、RBCによれば、競合のSelectel、K2Cloud、VK Cloudへクライアントが迅速に移行できる特別な取り決めまで用意しました。クラウド事業者が、顧客の退去を手伝いながら週末を過ごしたのです。
攻撃はロシアをインターネットから切り離したのか?
いいえ。そして「切り離さなかった」そのあり方こそ、この週で最も示唆に富む測定結果です。私たちはルーティングと到達可能性のデータを自分たちで取得しました。
世界のルーティングテーブルであるBGPでは、ほとんど何も起きませんでした。Yandex Cloudのネットワークは全期間を通じて同じ53のIPv4プレフィックスを広告し続け、ウラジーミル攻撃前後の数時間に取り下げられたより詳細なブロックはちょうど一つだけで、その空間すら、より大きな広告済みルートにカバーされたままでした。変わったのは、何が応答するかです。IODAのアクティブプロービングデータでは、Yandex Cloudのネットワークで到達可能な/24ホストブロックが、基準値の519からサソヴォ後に約341へと34%下落し、ウラジーミル後には約112、基準値を78%下回る水準まで落ち込みました。プローブ応答の減少は原理的にはフィルタリングの変更を反映する可能性もありますが、二つの段差はいずれも時間単位で攻撃の時間帯に一致します。最初の攻撃後の数時間で、Cloudflare RadarはYandex Cloudのトラフィックを前週よりおよそ3分の1低い水準と測定しました。ルートは維持され、その先のホストが闇に落ちたのです。
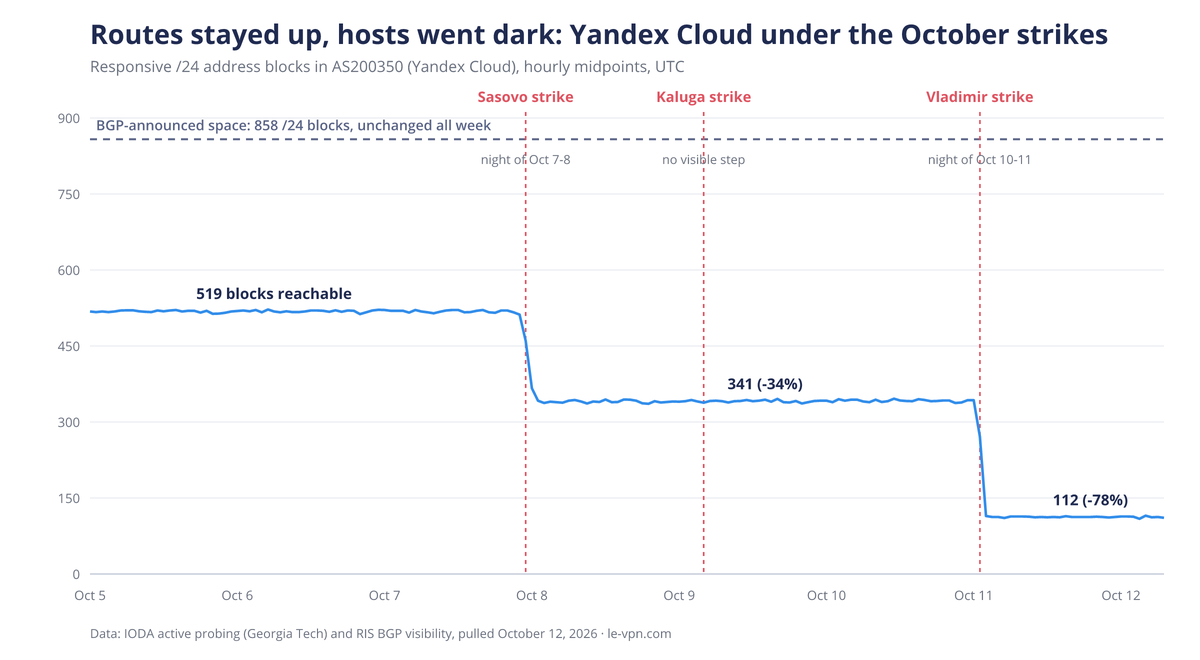
真ん中のマーカーに注目してください。3つの中で最大の施設に対するカルーガ攻撃は、目に見える段差をまったく生みませんでした。Yandex最大の拠点が直撃されても、ネットワークレベルの針はほとんど動かなかったのです。データセンター内部の損傷は、アベイラビリティゾーン全体が落ちるまでグローバルルーティングからは見えないからです。インフラ障害と意図的な検閲は、このデータの中でまったく違う姿を見せます。測定プロジェクトがたいてい両者を区別できるのは、まさにそのためです。
攻撃はRoskomnadzorのVPNブロックを弱めうるのか?
これは最も速く広まった仮説ですが、技術的な記録の答えはノーです。ロシアのブロックはデータセンターの中にはありません。TSPUの中にあります。2019年の主権インターネット法がすべての一定規模のISPに設置を義務付けた国家供給のフィルタリング装置であり、Roskomnadzorが指示した場所に置かれ、その管制センターによって中央集権的に管理されています。査読付き研究でこのシステムを測定した研究者たちは、装置が通信事業者のネットワーク内部の経路上、ほとんどはエンドユーザーから2ホップ以内に設置されているのを確認しました。Roskomnadzor自身の技術部門は2025年末、1,400を超えるTSPU装置が132.3Tbit/sのトラフィックを処理していると述べ、政府は2030年までにその容量を954Tbit/sへ拡大する計画です。公的な記録の中に、その一つでもYandexのデータセンターに結びつけるものはなく、データセンターを一つ燃やしても、フィルターには指一本触れられません。
トラフィックが国外へ逃げれば検閲装置が過負荷になる、ということもありません。TSPUは宛先がどこであれ、既に契約者のトラフィックを検査しており、2026年にはRunetトラフィックの100%をカバーするという目標が公言されています。この考えにも一粒の真実はあります。最近のいくつかのブロックのヒューリスティックは、Cloudflare経由で配信されるサイトへの速度制限から、外国のデータセンターへのモバイル接続を最初の数キロバイトの後に静かに凍結する手法まで、外国ホスティングをそれ自体で疑わしいものとして扱います。もしロシアの主要サービスが外国のアドレスからユーザーにサービスを提供すれば、こうしたルールの誤作動は増えるでしょう。しかしRoskomnadzorはそのための例外手続きを既に運用しており、2025年までにホワイトリスト登録されたIPアドレスは12,000を超えています。検閲側にとってそれは保守コストであって、能力の喪失ではありません。
ロシア語でも英語でも、攻撃がブロックを弱めると論じるアナリストは見つかりませんでした。最も近い専門家のコメントは逆方向を向いています。デジタル権利派の弁護士サルキス・ダルビニャンは、当局がこの攻撃を安全の名の下のさらなる規制の口実として使う可能性が高いと警告しました。
では、攻撃が実際に脅かしているのは何か?ホワイトリストです。
ロシアの検閲には二つの層があります。攻撃が届かないブロックと、攻撃がいままさに火を付けたウォールドガーデンです。ロシアの地域がいまや日常的に経験しているモバイルインターネット遮断の間、通信事業者はホワイトリストモードに切り替わります。承認された500超のロシアのサービスの許可リストだけが到達可能なままになり、それ以外はすべて闇に落ちます。リストに加わるためにデジタル発展省が公言する条件は率直です。サービスのすべてのコンピューティング能力がロシア領内に置かれていることです。
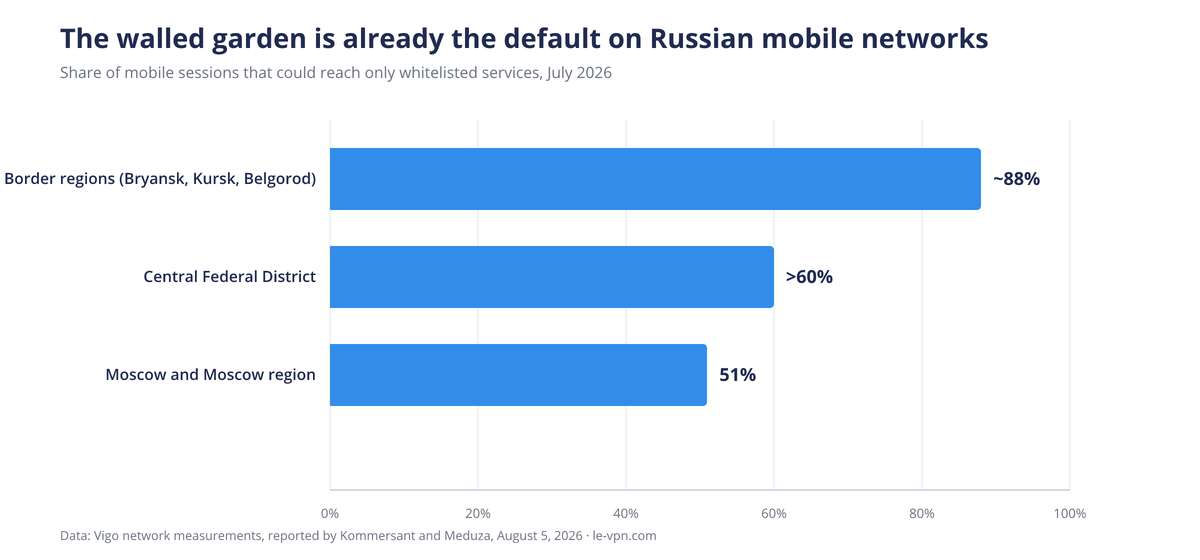
この条件こそ、物語全体の蝶番です。ホワイトリストモードが機能するのは、承認されたサービスが、その筆頭格のYandexを含めて、国家が検証し管理できる国内インフラの上で動いているからにほかなりません。そしてホワイトリストモードは、もはや例外的な事態ではありません。2026年7月までに、Kommersantが報じた測定は、モスクワとモスクワ州のモバイルセッションの51%がホワイトリスト限定モードで動作し、中央連邦管区全体では60%超、国境地域では90%近くに達していることを示しました。ロシアは2025年に11,900回を超えるモバイル遮断を記録しています。
この構造に攻撃を重ねてみてください。国のモバイルセッションの半分を、国内でホストされたサービスの短いリストへ押し込む体制は、それらのサービスと、その背後にある一握りのクラウドを重要インフラにしてしまいました。そのクラウドの一つで、4つのゾーンのうち2つがオフラインです。遮断の1時間ごとの代償はいまや大きくなっています。逃げ込み先のインターネットそのものが信頼できなくなったからです。攻撃はブロックされたサイトを一つも解放しませんが、ウォールドガーデンモデルがただ一つ約束していること、つまり他のすべてを切断しながら承認済みサービスを動かし続けることについて、このモデルを測定可能なかたちで下手にしたのです。
国際トラフィックへの追加料金はどうなるのか?
ロシア人は外国のインターネットトラフィックに追加料金を払うべきだという構想は、2026年を通じて浮上し、延期され、否定され、復活しましたが、一度も実現していません。順序が重要です。3月に月15GB、超過1ギガバイトあたり約150ルーブルという形で提案され、5月に9月の国家院選挙の後へ延期され、7月に次官が公に否定し、投票後に静かに復活し、10月5日までにはKommersantによれば、月50GBを超える5Gトラフィックのみに関する議論へと縮みました。通信事業者は同紙に対し、そのバージョンですら今日では技術的に不可能だと述べています。ロシアの5GはLTEコアの上で動いており、それを別建てで課金できないからです。法律はなく、下院に法案もありません。
ここで重要なのは、事業者たち自身が春に示した反対理由です。そもそも「外国」トラフィックと「国内」トラフィックをきれいに分離できないのです。理由の一つはロシアのサービスが外国のアドレスやCDNを使っていることで、外国トラフィックは既にロシアのネットワーク量の約30%を占め、伸び続けています。ロシアのサービスの国外移転が進めばその割合はさらに押し上げられ、自分の銀行に届くだけで課金されることになり、料金はいっそう機能しなくなるでしょう。しかし、この仮説が必要とする因果は逆向きです。料金はサービスが国外へ逃げているから崩れているのではありません。最初から技術的にも政治的にも厄介だったから止まっているのであり、そしてロシアのサービスはまったく国外へ逃げていません。逃げられないからです。
ロシアのサービスはデータ処理を国外に移せるのか?
「みんな移転すればいい」というシナリオは、ここで三重に死にます。
法的に:2025年7月1日以降、改正された連邦法はロシア人の個人データをロシア国外にあるデータベースへ収集することを禁じており、かつて一次処理を国外で行うことを許していた抜け穴を塞ぎました。政府の政令は国家情報システムをロシア領内に置くよう義務付けています。2027年3月からは、新しい法律の下で大規模AIモデルはロシア資本のデータセンターで、ロシア国内で稼働しなければなりません。そしてコンピューティングを国外へ移したホワイトリスト掲載サービスは、同省自身が公言する基準により、遮断の間も機能する唯一のインターネットでの地位を失うことになります。
物理的に:ロシアのYandexには国外の避難先がありません。有名なフィンランドのマンツァラのデータセンターは、2024年の企業分割で、アムステルダムに本拠を置く無関係の企業Nebiusのものになりました。ルーティングレジストリーのデータに対する私たち自身の分析では、Yandex、VK、Sber、Selectelのアドレス空間の98%超がロシアにジオロケーションされ、国外に残る部分は小さなCDNエッジブロックと、ささやかなカザフスタンのクラウドリージョンであり、全国規模のサービスを支えられる規模のものはありません。この確認作業では、純粋に興味深い事実も一つ浮かび上がりました。Yandexの消費者向けネットワークの中核プレフィックスはすべて、Yandex自身のルーティング承認を得て、2023年半ば以降、西側と中国のキャリアからトランジットを買うセルビア登記の小さなネットワークからも広告されているのです。この仕組みはYandexの検索とメールに強靭な国際的な正面玄関を与えますが、広告はホスティングではありません。アドレス空間は依然としてロシアにジオロケーションされ、実際に2つのゾーンを失ったネットワークであるYandex Cloudには、そうした分身は存在しません。
経済的に:国内にも行き場がありません。ロシアの商用データセンター容量の約76%はモスクワとモスクワ州に集中し、モスクワの施設は約95%埋まっており、首都圏全体に残っているのは約1,400の空きラックとおよそ50MWの余剰電力だけで、満たされない需要は200から300MWと見積もられています。規模感のために言えば、いままさに損傷したようなYandexのハイパースケール施設一つが40から63MW向けに設計されており、これはモスクワ全体に残る電力余力とほぼ同じ大きさです。押し出されたワークロードは同じ逼迫したプールに吸収されつつあり、Yandexが顧客を送り込んでいる競合他社も同じ地域で容量を借りています。対照的なのがウクライナです。同国は侵攻の一週間前に法律を変えて国家データを外国のクラウドに置けるようにし、60を超える政府機関の15ペタバイト超をAWSへ移しました。ロシアは正反対の法律を書き、いまやその中に閉じ込められています。データは国を出られず、データが住む建物は法律では守れないのです。
攻撃が続けばどうなるのか?
次に何が狙われるかを語れる公開のモデルはなく、私たちも憶測はしません。市場データが裏付けるのは、圧力のかかる点を冷静に見ることです。
集中こそが脆弱性です。商用容量の4分の3が一つの都市の周りにあり、上位5社がラックの約64%を握り、Yandex Cloudの汎用ゾーン4つはすべて中央連邦管区の中にあり、そのうち2つはYandex自身の説明によれば1ミリ秒未満の距離にあります。これ以上の損失はすべて、空き容量がおよそ2%しかなく、電力網への接続に複数年の待ち行列がある市場へ落ちてきます。
分散は既に命じられており、加速します。最初の攻撃の二日前、デジタル発展省の次官はコンピューティング能力を「ウラルの向こうへ」移すよう促し、2025年12月の大統領指示は、電力余剰地域へのデータセンター立地を提案するよう政府に命じていました。新規プロジェクトの発表は既にエカテリンブルク、ノヴォシビルスク、カザンへ傾き、アナリストはモスクワのシェアが2030年までに市場の半分へ向けて低下すると予測しています。攻撃はこの緩慢な経済的移転を安全保障プログラムへと変え、不安を抱える事業者に移動式コンテナ型データセンターを売り込むベンダーまで現れました。デジタル発展相マクスト・シャダエフの10月12日の答えは、移転ではなく防護でした。同省と国防省はデータセンターへの軍事的な防護を協議しています。
検閲は緩むのではなく、硬くなります。公式の論理はモバイル遮断をドローン防衛に結びつけていますが、研究者が確認した2025年5月と6月の230件の遮断のうち、ドローン活動と重なったのは78件だけでした。データセンターの上空を飛ぶドローンが増えれば、遮断の口実が増え、ホワイトリストの時間が増え、ホワイトリスト掲載サービスを専用サブネットへ隔離する2026年8月の計画のようなプロジェクトを完成させる圧力が増します。検閲の予算項目は一度も標的になっておらず、一度も危険にさらされていません。
普通の利用者にとって、これらすべてが指し示す方向は、今年ずっと同じです。開かれたインターネットがホワイトリストへと縮むとき、外への出口を求める需要は伸びます。攻撃が養うのはその力学であって、ブロック装置への損害ではありません。執行の側は2017年から2026年までのロシアのすべてのVPN法とブロックをまとめた資料で、実際の利用の側は選挙後の9月のブロックの波に関するレポートで、国の全体像はロシアのページで追跡しています。
結論
ロシアの検閲はデータセンターの中にはなく、だから攻撃がそれを焼き払うことはできません。ロシアのウォールドガーデンはデータセンターの中にあります。その4分の3はモスクワの周りに集まり、ほぼ満杯で、法律によってロシアの土地に鎖でつながれ、そしていまや、自国が始めた戦争の射程内にあることが実証されました。ホワイトリストモデルは、国内クラウドこそ安全な場所だと想定していました。2026年10月、初めて、そうでないことが目に見えるかたちになったのです。
執筆者について
Le VPN ニュースデスク
Le VPN Research Team は Le VPN ブログのニュースデスクです。インターネット遮断、検閲、新しいプライバシー法、サイバーセキュリティインシデントの動きを追い、出典の明確なわかりやすい報道に仕上げています。すべての記事は一次情報源に基づいて作成され、その情報源と照らし合わせてファクトチェックを行ったうえで、公開前に Le VPN の編集ルールに沿ってレビューされます。
Le VPN Research Team の記事 →
