Ataki na centra danych Yandexa: co padło w rosyjskim internecie, a co nie
Między nocą z 7 na 8 października a rankiem 11 października 2026 roku drony uderzyły w trzy centra danych Yandexa: Sasowo w obwodzie riazańskim, Kaługę i Włodzimierz. Reuters nazwał pierwszy z nich pierwszym poważnym atakiem dronów na rosyjski węzeł danych. Do niedzieli Yandex Cloud działał w trybie awaryjnym na dwóch z czterech głównych stref, aplikacje taksówkowe zawodziły od Moskwy po Ałmaty, a rosyjski minister cyfryzacji nazywał atak bezprecedensowym na posiedzeniu komisji Dumy.
W ciągu kilku godzin komentatorzy zaczęli zadawać kuszące pytanie: jeśli płonie rosyjska infrastruktura obliczeniowa, czy płonie wraz z nią rosyjska cenzura? Niektórzy szli dalej, sugerując, że usługi zmuszone do ucieczki za granicę uczyniłyby blokady Roskomnadzoru niewykonalnymi i pogrzebałyby dopłatę za ruch zagraniczny, o której krążą pogłoski.
Spędziliśmy weekend, konfrontując tę tezę z danymi o routingu, archiwami pomiarów, rosyjskim prawem i zapisem oficjalnych wypowiedzi. Krótka odpowiedź: ataki sięgnęły serwerów, z których Rosjanie korzystają na co dzień, ale nie sięgnęły urządzeń, które ich cenzurują. Dłuższa odpowiedź jest ciekawsza, bo to, w co ataki naprawdę trafiły, to fizyczny fundament rosyjskiego internetu zamkniętego ogrodu, a ten fundament jest skupiony wokół jednego miasta, niemal zapełniony i prawnie pozbawiony możliwości opuszczenia kraju.
Co stało się z centrami danych Yandexa w październiku 2026 roku?
Trzy ataki w cztery dni, każdy potwierdzony przez samego Yandexa.
| Data (czasu lokalnego) | Obiekt | Sformułowanie samego Yandexa | Dotknięta strefa chmury |
|---|---|---|---|
| Noc z 7 na 8 października | Sasowo, obwód riazański (otwarte w 2014 roku) | Pożar po ataku dronów; "praca centrum danych jest całkowicie wstrzymana" | ru-central1-b, niedostępna od około 01:30 czasu moskiewskiego |
| Ranek 9 października | Kaługa, park przemysłowy Grabcewo | "Kilka modułów centrum danych jest całkowicie wyłączonych" | Brak widocznej; żadna strefa nie padła |
| Noc z 10 na 11 października | Włodzimierz, dzielnica Energetik | Uszkodzona infrastruktura; "praca centrum danych jest całkowicie wstrzymana" | ru-central1-a, niedostępna od ok. 04:00 czasu moskiewskiego |
Obiekt w Kałudze to na papierze największa strata: zaprojektowany na 63 MW i ponad 3800 szaf serwerowych według Interfaxu, a w 2022 roku opisany przez samego Yandexa jako jego największy. Gubernator regionu informował tego ranka o dziewięciu rannych w całym obwodzie, choć żadnych nie zgłoszono w samym obiekcie, a Yandex twierdzi, że w żadnej lokalizacji nie ucierpiał żaden pracownik. Rosyjski Komitet Śledczy wszczął po Sasowie sprawę o terroryzm. Do 9 października Yandex powiedział dziennikarzom, że nie jest w stanie podać terminów przywrócenia działania, a Reuters informował, że firma nie potrafiła potwierdzić, czy sprzęt z Sasowa w ogóle nadaje się do odzyskania.
Nikt w Kijowie formalnie nie przyznał się do ataków. Prezydent Zełenski powiedział 8 października, że Ukraina "odpowiedziała uderzeniem" po tygodniach rosyjskich ataków na ukraińskie centra danych, które od końca września uszkodziły obiekty co najmniej ośmiu firm, jak podaje Meduza. Producent dronów Fire Point przyznał się na Telegramie do ataków na Kaługę i Włodzimierz; Sztab Generalny Ukrainy nie powiedział nic.
Które usługi padły i na jak długo?
Pierwszy atak był przede wszystkim wydarzeniem z sektora firmowego. Strefa b hostowała zarządzane bazy danych, przestrzeń dyskową i moc obliczeniową dla części z około 64 000 klientów Yandex Cloud, więc 8 października należał do zepsutych systemów korporacyjnych: portal nieruchomości CIAN potwierdził incydent u "partnera infrastrukturalnego", strona Kolei Rosyjskich się zacinała, a media biznesowe donosiły o zakłóconych systemach wewnętrznych w bankach i sieciach handlowych. Konsumenckie aplikacje Yandexa w większości wytrzymały, a firma podkreślała, że jej główne usługi działają normalnie.
11 października wyglądał inaczej. Gdy strefa a padła, a strefa b wciąż była ciemna, Yandex Cloud ogłosił tryb awaryjny: jego strona statusu wymieniała ponad 80 dotkniętych usług, część baz danych przeszła w tryb tylko do odczytu, zapisy do przestrzeni dyskowej zawodziły z przerwami, a wydawanie nowych limitów zasobów zostało wstrzymane. Tym razem padły też własne aplikacje Yandexa. Tracker awarii Detector404 odnotował około 2100 skarg na godzinę na Yandex Go do 07:00 czasu moskiewskiego, z Yandex Pay, Music, inteligentnymi głośnikami Alice i Telemostem tuż za nim, a Associated Press informowała o awariach w dziesiątkach rosyjskich miast oraz w Kazachstanie, na Białorusi i w Armenii; rosyjskie media dodały Serbię, gdzie Yandex Go również działa. Dodo Pizza, Magnit, M.Video i inne sieci zgłaszały problemy tego samego ranka.
Dwa szeroko powtarzane twierdzenia z tamtych dni nie wytrzymują weryfikacji. Masowa awaria Runetu po południu 8 października, która wyłączyła duże serwisy medialne i bankowe, nie była skutkiem ataku: firma Curator, zajmująca się ochroną przed DDoS, publicznie przypisała ją błędowi konfiguracyjnemu własnego inżyniera. A wiralowa statystyka, że po atakach "rosyjski ruch botów spadł do 0,4%", błędnie odczytuje kategorię z panelu Cloudflare, która liczy zautomatyzowane zapytania, takie jak crawlery, a nie konta propagandowe.
Najbardziej niezwykła reakcja wyszła od samego Yandexa: poradził klientom chmury, by uruchomili plany odtwarzania awaryjnego "nieograniczone do" jego własnych stref, i, jak podaje RBC, załatwił swoim klientom przyspieszone umowy migracji do konkurentów Selectel, K2Cloud i VK Cloud. Dostawca chmury spędził weekend, pomagając swoim klientom odejść.
Czy ataki odcięły Rosję od internetu?
Nie, a sposób, w jaki tego nie zrobiły, to najbardziej pouczający pomiar tygodnia. Sami pobraliśmy dane o routingu i osiągalności.
W BGP, globalnej tablicy routingu, nie wydarzyło się prawie nic. Sieć Yandex Cloud przez cały ten okres ogłaszała te same 53 prefiksy IPv4; dokładnie jeden bardziej szczegółowy blok został wycofany w godzinach wokół ataku na Włodzimierz, a nawet ta przestrzeń pozostała pokryta większą ogłaszaną trasą. Zmieniło się to, co odpowiadało: w danych z aktywnego sondowania IODA osiągalne bloki hostów /24 w sieci Yandex Cloud spadły z poziomu bazowego 519 do około 341 po Sasowie, czyli o 34%, i do około 112 po Włodzimierzu, czyli 78% poniżej poziomu bazowego. Spadek odpowiedzi na sondy może w zasadzie odzwierciedlać także zmiany w filtrowaniu, ale oba uskoki trafiają w okna ataków co do godziny. W godzinach po pierwszym ataku Cloudflare Radar zmierzył ruch Yandex Cloud na poziomie mniej więcej o jedną trzecią niższym niż tydzień wcześniej. Trasy pozostały ogłoszone; hosty za nimi pogrążyły się w ciemności.
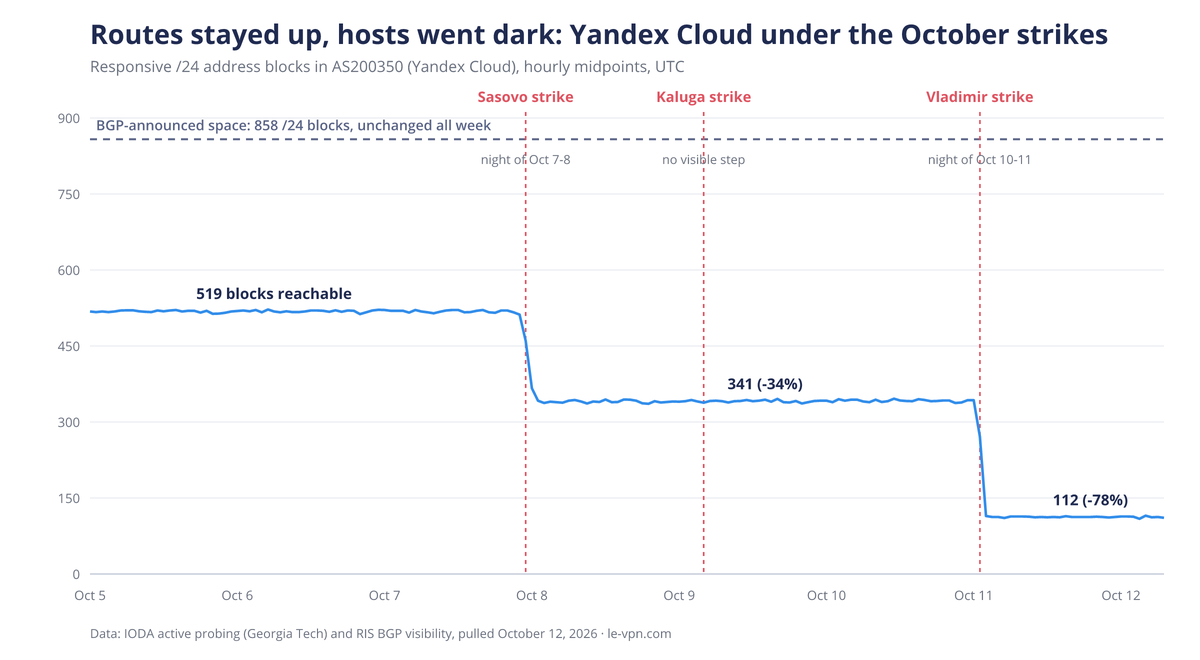
Zwróć uwagę na środkowy znacznik: atak na Kaługę, wymierzony w największy z trzech obiektów, nie wywołał żadnego widocznego uskoku. Największy obiekt Yandexa został trafiony, a wskaźnik na poziomie sieci ledwo drgnął, bo uszkodzenia wewnątrz centrum danych są niewidoczne dla globalnego routingu, dopóki nie padnie cała strefa dostępności. Awarie infrastruktury i celowa cenzura wyglądają w tych danych zupełnie inaczej, i właśnie dlatego projekty pomiarowe zwykle potrafią odróżnić jedno od drugiego.
Czy ataki mogłyby osłabić blokady VPN Roskomnadzoru?
To hipoteza, która rozeszła się najszybciej, a zapis techniczny mówi: nie. Rosyjskie blokady nie mieszkają w centrach danych. Mieszkają w TSPU, dostarczanych przez państwo urządzeniach filtrujących, które ustawa o suwerennym internecie z 2019 roku nakazuje instalować każdemu większemu dostawcy internetu, umieszczanych tam, gdzie wskaże Roskomnadzor, i zarządzanych centralnie przez jego centrum kontroli. Badacze, którzy zmierzyli ten system w recenzowanym badaniu, znaleźli urządzenia osadzone na ścieżce ruchu wewnątrz sieci operatorów, w większości w odległości dwóch przeskoków od użytkowników końcowych. Techniczne ramię samego Roskomnadzoru podało pod koniec 2025 roku, że ponad 1400 jednostek TSPU przenosi 132,3 Tbit/s ruchu, a rząd planuje zwiększyć tę przepustowość do 954 Tbit/s do 2030 roku. Nic w publicznym zapisie nie wiąże żadnego z tych elementów z centrami danych Yandexa, a spalenie jednego z nich nie dotyka ani jednego filtra.
Ucieczka ruchu za granicę też nie przeciąża cenzorów: TSPU już teraz inspekcjonuje ruch abonentów niezależnie od jego celu, z zadeklarowanym planem objęcia 100% ruchu Runetu w 2026 roku. W tej idei tkwi jedno ziarno prawdy. Kilka niedawnych heurystyk blokowania traktuje zagraniczny hosting jako z natury podejrzany, od dławienia stron serwowanych przez Cloudflare po ciche zamrażanie mobilnych połączeń z zagranicznymi centrami danych po pierwszych kilobajtach. Gdyby duże rosyjskie usługi obsługiwały użytkowników z zagranicznych adresów, te reguły myliłyby się częściej. Ale Roskomnadzor już prowadzi w tym celu proces wyjątków, z ponad 12 000 adresów IP na białej liście do 2025 roku. Dla cenzora to koszt utrzymania, nie utrata zdolności.
Żaden analityk, jakiego udało nam się znaleźć w rosyjskich lub angielskich publikacjach, nie twierdzi, że ataki osłabiają blokady. Najbliższy komentarz ekspercki idzie w drugą stronę: prawnik zajmujący się prawami cyfrowymi Sarkis Darbinian ostrzegł, że władze prawdopodobnie wykorzystają ataki jako pretekst do dalszych restrykcji w imię bezpieczeństwa.
Czemu więc ataki naprawdę zagrażają? Białej liście.
Rosyjska cenzura ma dwie warstwy. Blokady, do których ataki nie mogą sięgnąć, i zamknięty ogród, który właśnie podpaliły. Podczas wyłączeń mobilnego internetu, których rosyjskie regiony doświadczają już codziennie, operatorzy przechodzą w tryb białej listy: lista ponad 500 zatwierdzonych rosyjskich usług pozostaje osiągalna, a wszystko inne gaśnie. Podany przez ministerstwo cyfryzacji warunek wejścia na listę jest dosadny: cała moc obliczeniowa usługi musi znajdować się na terytorium Rosji.
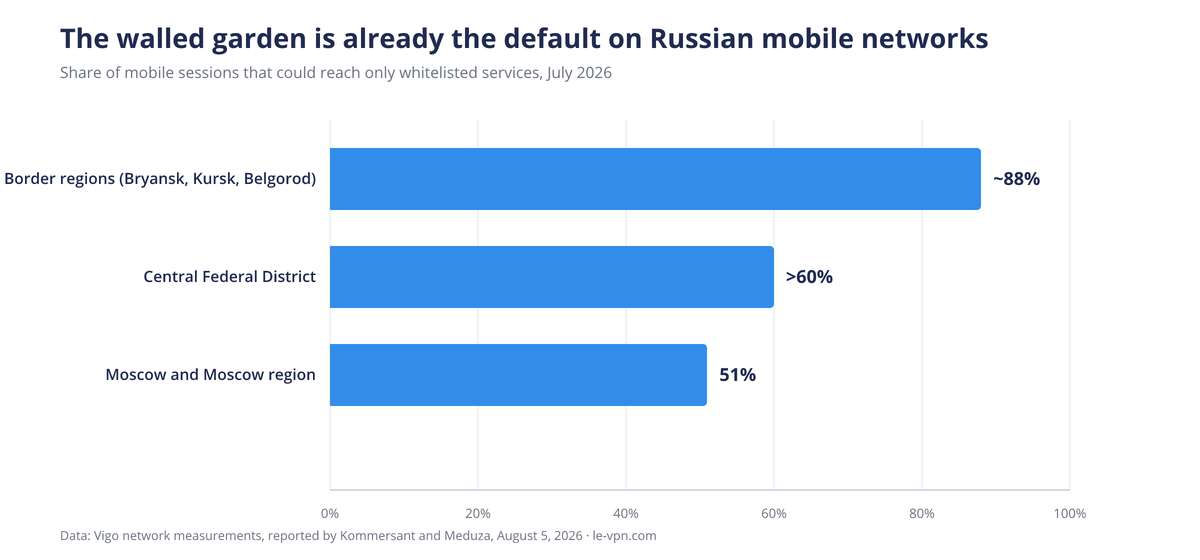
Ten warunek jest zawiasem całej tej historii. Tryb białej listy działa tylko dlatego, że zatwierdzone usługi, z Yandexem wśród pierwszych z nich, działają na krajowej infrastrukturze, którą państwo może zweryfikować i kontrolować. A tryb białej listy nie jest już przypadkiem brzegowym: do lipca 2026 roku pomiary opisane przez Kommiersanta pokazywały 51% sesji mobilnych w Moskwie i jej obwodzie działających wyłącznie w trybie białej listy, ponad 60% w całym Centralnym Okręgu Federalnym i blisko 90% w regionach przygranicznych. Rosja odnotowała ponad 11 900 wyłączeń mobilnego internetu w 2025 roku.
Teraz zestawmy ataki z tą architekturą. Reżim, który spycha połowę sesji mobilnych w kraju na krótką listę usług hostowanych w kraju, uczynił z tych usług, i z garstki chmur za nimi, infrastrukturę krytyczną. Dwie z czterech stref jednej z tych chmur są niedostępne. Każda godzina wyłączenia kosztuje teraz więcej, bo sam zapasowy internet stał się zawodny. Ataki nie uwalniają ani jednej zablokowanej strony, ale czynią model zamkniętego ogrodu mierzalnie gorszym w tym jednym, co obiecuje: utrzymywaniu zatwierdzonych usług przy życiu, gdy wszystko inne jest odcięte.
A co z dopłatą za ruch zagraniczny?
Pomysł, by Rosjanie płacili dodatkowo za zagraniczny ruch internetowy, był w 2026 roku wysuwany, odkładany, dementowany i wskrzeszany, i nigdy nie został zrealizowany. Sekwencja ma znaczenie: zaproponowany w marcu przy progu 15 GB miesięcznie i około 150 rublach za dodatkowy gigabajt, odłożony w maju do czasu po wrześniowych wyborach do Dumy, publicznie wyparty przez wiceministra w lipcu, po cichu wskrzeszony po głosowaniu, a do 5 października skurczony, jak podaje Kommiersant, do dyskusji wyłącznie o ruchu 5G powyżej 50 GB miesięcznie. Operatorzy powiedzieli gazecie, że nawet ta wersja jest dziś technicznie niemożliwa, bo rosyjskie 5G działa na rdzeniach LTE, które nie potrafią rozliczać go osobno. Nie ma ustawy i nie ma projektu w Dumie.
Istotny jest tu wiosenny zarzut samych operatorów: nie potrafią oni w ogóle czysto oddzielić ruchu "zagranicznego" od "krajowego", po części dlatego, że rosyjskie usługi używają zagranicznych adresów i sieci CDN, a ruch zagraniczny sięga już około 30% wolumenu rosyjskich sieci i dalej rośnie. Każda migracja rosyjskich usług za granicę podbiłaby ten udział i uczyniła dopłatę jeszcze mniej wykonalną, każąc użytkownikom płacić za dostęp do własnego banku. Ale związek przyczynowy, którego potrzebuje ta hipoteza, biegnie wstecz: dopłata nie upada dlatego, że usługi uciekają za granicę. Utknęła, bo zawsze była technicznie i politycznie niezręczna, a rosyjskie usługi wcale nie uciekają za granicę, bo nie mogą.
Czy rosyjskie usługi mogą przenieść przetwarzanie danych poza kraj?
To tutaj scenariusz "wszyscy po prostu się przeniosą" umiera, i to trzykrotnie.
Prawnie: od 1 lipca 2025 roku znowelizowana ustawa federalna zakazuje zbierania danych osobowych Rosjan do baz danych znajdujących się poza Rosją, zamykając furtkę, która kiedyś pozwalała na pierwotne przetwarzanie za granicą. Rządowe rozporządzenia wymagają, by państwowe systemy informacyjne stały na rosyjskim terytorium. Od marca 2027 roku duże modele AI muszą zgodnie z nową ustawą działać w centrach danych należących do Rosjan i na rosyjskiej ziemi. A usługa z białej listy, która przeniosłaby swoje obliczenia za granicę, straciłaby, według podanego przez samo ministerstwo kryterium, miejsce w jedynym internecie, który działa podczas wyłączeń.
Fizycznie: rosyjski Yandex nie ma zagranicznego schronienia. Jego słynne fińskie centrum danych w Mäntsälä przypadło Nebiusowi, niepowiązanej firmie z siedzibą w Amsterdamie, przy korporacyjnym podziale w 2024 roku. Nasza własna analiza danych z rejestrów routingu pokazuje, że ponad 98% przestrzeni adresowej Yandexa, VK, Sbera i Selectela geolokalizuje się w Rosji, a zagraniczna reszta to małe brzegowe bloki CDN i skromne kazachskie regiony chmurowe, nic w rozmiarze zdolnym unieść usługę krajową. W tej weryfikacji wypłynęła jedna autentyczna ciekawostka: każdy kluczowy prefiks konsumenckiej sieci Yandexa jest ogłaszany także, z własną autoryzacją routingu Yandexa i od połowy 2023 roku, przez małą zarejestrowaną w Serbii sieć, która kupuje tranzyt od zachodnich i chińskich operatorów. Ten układ daje wyszukiwarce i poczcie Yandexa odporne międzynarodowe drzwi frontowe, ale ogłaszanie to nie hosting: przestrzeń nadal geolokalizuje się w Rosji, a Yandex Cloud, czyli sieć, która faktycznie straciła dwie strefy, takiego bliźniaka nie ma.
Ekonomicznie: wewnątrz kraju też nie ma dokąd pójść. Około 76% rosyjskiej komercyjnej pojemności centrów danych znajduje się w Moskwie i jej obwodzie, a moskiewskie obiekty są zapełnione w około 95%, z jakimiś 1400 wolnymi szafami i mniej więcej 50 MW wolnej mocy sieciowej w całej aglomeracji, wobec niezaspokojonego popytu szacowanego na 200 do 300 MW. Dla skali: pojedynczy hiperskalowy obiekt Yandexa w rodzaju tych właśnie uszkodzonych jest projektowany na 40 do 63 MW, mniej więcej tyle, ile wynosi cała pozostała rezerwa mocy Moskwy. Wysiedlone obciążenia wchłania ta sama napięta pula; konkurenci, do których Yandex odsyła klientów, wynajmują pojemność w tym samym regionie. Dla kontrastu Ukraina tydzień przed inwazją zmieniła prawo, by dopuścić dane państwowe do zagranicznych chmur, i przeniosła ponad 15 petabajtów z ponad 60 instytucji państwowych do AWS. Rosja napisała prawo odwrotne i jest w nim teraz zamknięta: dane nie mogą wyjechać, a budynków, w których mieszkają, nie da się obronić ustawami.
Co się stanie, jeśli ataki będą trwać?
Żadne publiczne modelowanie nie powie, co zostanie trafione jako następne, i nie będziemy spekulować. Dane rynkowe pozwalają za to na trzeźwe spojrzenie na punkty nacisku.
Słabym punktem jest koncentracja. Trzy czwarte komercyjnej pojemności wokół jednego miasta, piątka największych dostawców trzymająca około 64% szaf i wszystkie cztery strefy ogólnego przeznaczenia Yandex Cloud wewnątrz Centralnego Okręgu Federalnego, z czego dwie, według opisu samego Yandexa, oddalone od siebie o mniej niż milisekundę. Każda kolejna strata spada na rynek z około 2% wolnej pojemności i wieloletnimi kolejkami po przyłącza energetyczne.
Rozproszenie już nakazano i właśnie przyspiesza. Dwa dni przed pierwszym atakiem wiceminister cyfryzacji wzywał do przenoszenia mocy obliczeniowych "za Ural", a prezydenckie polecenie z grudnia 2025 roku kazało rządowi zaproponować lokowanie centrów danych w regionach z nadwyżką energii. Zapowiedzi nowych projektów już przechylają się ku Jekaterynburgowi, Nowosybirskowi i Kazaniowi, a analitycy prognozują spadek udziału Moskwy w stronę połowy rynku do 2030 roku. Ataki zamieniają tę powolną migrację ekonomiczną w program bezpieczeństwa, z dostawcami oferującymi zaniepokojonym operatorom mobilne kontenerowe centra danych włącznie. Odpowiedzią ministra cyfryzacji Maksuta Szadajewa z 12 października nie była relokacja, lecz ochrona: jego resort i Ministerstwo Obrony rozmawiają o wojskowej osłonie centrów danych.
Cenzura staje się twardsza, nie łagodniejsza. Oficjalne uzasadnienie wiąże wyłączenia mobilnego internetu z obroną przed dronami, mimo że badacze ustalili, iż tylko 78 z 230 potwierdzonych wyłączeń w maju i czerwcu 2025 roku zbiegło się z aktywnością dronów. Więcej dronów nad centrami danych to więcej pretekstów do wyłączeń, więcej godzin białej listy i większa presja, by dokończyć projekty takie jak plan z sierpnia 2026 roku, zakładający wydzielenie usług z białej listy do osobnych podsieci. Linia budżetowa cenzora nigdy nie była celem i nigdy nie była zagrożona.
Dla zwykłych użytkowników wszystko to wskazuje ten sam kierunek, który wskazywało przez cały rok: gdy otwarty internet kurczy się do białej listy, rośnie popyt na drogę wyjścia. To tę dynamikę, a nie jakiekolwiek uszkodzenia machiny blokującej, karmią ataki. Stronę egzekucyjną śledzimy w naszym zestawieniu każdej rosyjskiej ustawy i blokady VPN od 2017 do 2026 roku, stronę praktyczną w naszym raporcie o wrześniowej powyborczej fali blokad, a obraz kraju na naszej stronie o Rosji.
Sedno sprawy
Rosyjska cenzura nie mieszka w centrach danych, więc ataki nie mogą jej spalić. Rosyjski zamknięty ogród mieszka w centrach danych, w trzech czwartych skupionych wokół Moskwy, niemal pełnych, prawnie przykutych do rosyjskiej ziemi i teraz dowodnie w zasięgu wojny, którą zaczął ich kraj. Model białej listy zakładał, że krajowa chmura jest tym bezpiecznym miejscem. W październiku 2026 roku po raz pierwszy widać było, że nie jest.
O autorze
Dział newsowy Le VPN
Le VPN Research Team to dział newsowy bloga Le VPN. Zespół na bieżąco śledzi wyłączenia internetu, cenzurę, nowe przepisy o prywatności i incydenty cyberbezpieczeństwa oraz przekształca je w przejrzyste materiały oparte na źródłach. Każdy artykuł powstaje na podstawie źródeł pierwotnych, jest z nimi weryfikowany pod kątem faktów i przed publikacją przechodzi kontrolę zgodnie z redakcyjnymi zasadami Le VPN.
Artykuły autorstwa Le VPN Research Team →
