حملات به مراکز داده Yandex: چه چیزی در اینترنت روسیه شکست و چه چیزی نشکست
میان شب 7 اکتبر تا صبح 11 اکتبر 2026، پهپادها به سه مرکز داده Yandex حمله کردند: ساسوو در استان ریازان، کالوگا و ولادیمیر. Reuters نخستینِ آنها را نخستین حمله پهپادی بزرگ به یک قطب داده روسیه نامید. تا یکشنبه، Yandex Cloud در حالت اضطراری روی دو ناحیه از چهار ناحیه اصلی خود کار میکرد، اپلیکیشنهای تاکسی از مسکو تا آلماتی از کار میافتادند، و وزیر دیجیتال روسیه در جلسه یکی از کمیتههای دوما این حمله را بیسابقه میخواند.
در عرض چند ساعت، تحلیلگران پرسشی وسوسهانگیز را مطرح میکردند: اگر رایانش خود روسیه بسوزد، آیا سانسور روسیه هم با آن میسوزد؟ برخی فراتر رفتند و گفتند سرویسهایی که ناچار به گریختن به خارج شوند مسدودسازی روسکامنادزور را ناکارآمد خواهند کرد و هزینه اضافی شایعهشده برای ترافیک بینالمللی را از میان خواهند برد.
ما آخر هفته را صرف آزمودن این ایده در برابر دادههای مسیریابی، آرشیوهای اندازهگیری، قوانین روسیه و سوابق اظهارات رسمی کردیم. پاسخ کوتاه: حملهها به سرورهایی رسیدند که روسها هر روز استفاده میکنند، اما به جعبههایی که آنها را سانسور میکنند نرسیدند. پاسخ بلندتر جالبتر است، چون آنچه حملهها واقعاً به آن اصابت کردند بنیان فیزیکی اینترنت باغ دیواردار روسیه است، و این بنیان گرد یک شهر متمرکز است، تقریباً پر است، و از نظر قانونی از ترک کشور منع شده است.
در اکتبر 2026 چه بر سر مراکز داده Yandex آمد؟
سه حمله در چهار روز، که هر یک را خود Yandex تأیید کرده است.
| تاریخ (به وقت محلی) | مکان | عبارت خود Yandex | ناحیه ابری آسیبدیده |
|---|---|---|---|
| شب 7 به 8 اکتبر | ساسوو، استان ریازان (افتتاح 2014) | آتشسوزی پس از حمله پهپادی؛ «فعالیت مرکز داده بهطور کامل متوقف شده است» | ru-central1-b، از حدود ساعت 01:30 به وقت مسکو از دسترس خارج شد |
| صبح 9 اکتبر | کالوگا، شهرک صنعتی گرابتسوو | «چند ماژول مرکز داده بهطور کامل از کار افتادهاند» | هیچ اثری نمایان نشد؛ هیچ ناحیهای از کار نیفتاد |
| شب 10 به 11 اکتبر | ولادیمیر، محله انرگتیک | زیرساخت آسیب دید؛ «فعالیت مرکز داده بهطور کامل متوقف شده است» | ru-central1-a، از حدود ساعت 04:00 به وقت مسکو از دسترس خارج شد |
مرکز کالوگا روی کاغذ سنگینترین خسارت است: به گزارش Interfax برای 63 مگاوات و بیش از 3,800 رک طراحی شده بود و خود Yandex در 2022 آن را بزرگترین مرکز خود توصیف کرده بود. فرماندار منطقه آن صبح از مجروح شدن نه نفر در سطح استان خبر داد، هرچند هیچ مجروحی در خود این مکان گزارش نشد، و Yandex میگوید در هیچیک از مکانها هیچ کارمندی آسیب ندیده است. کمیته تحقیقات روسیه پس از ساسوو پروندهای با عنوان تروریسم گشود. تا 9 اکتبر، Yandex به خبرنگاران گفت نمیتواند زمانبندی بازیابی را اعلام کند، و Reuters گزارش داد این شرکت حتی نمیتوانست تأیید کند که تجهیزات ساسوو اصلاً قابل بازیابی است.
هیچکس در کییف رسماً مسئولیت این حملهها را بر عهده نگرفته است. رئیسجمهور زلنسکی در 8 اکتبر گفت اوکراین پس از هفتهها حملات روسیه به مراکز داده اوکراین، که از اواخر سپتامبر به تأسیسات دستکم هشت شرکت آسیب زدهاند، «پاسخ داده است»، به گزارش Meduza. سازنده پهپاد Fire Point مسئولیت حملات کالوگا و ولادیمیر را در Telegram بر عهده گرفت؛ ستاد کل ارتش اوکراین هیچ چیزی نگفته است.
کدام سرویسها از کار افتادند و برای چه مدت؟
حمله نخست عمدتاً رویدادی در سطح کسبوکارها بود. ناحیه b پایگاههای داده مدیریتشده، فضای ذخیرهسازی و توان پردازشی بخشی از حدود 64,000 مشتری Yandex Cloud را میزبانی میکرد، پس 8 اکتبر روز سامانههای شرکتیِ ازکارافتاده بود: پورتال املاک CIAN رخدادی را نزد یک «شریک زیرساختی» تأیید کرد، سایت راهآهن روسیه لنگ زد، و رسانههای اقتصادی از اختلال در سامانههای داخلی بانکها و خردهفروشیها خبر دادند. اپلیکیشنهای مصرفی Yandex عمدتاً سر پا ماندند و شرکت تأکید کرد سرویسهای اصلیاش عادی کار میکنند.
11 اکتبر متفاوت بود. با از دست رفتن ناحیه a در حالی که ناحیه b هنوز خاموش بود، Yandex Cloud حالت اضطراری اعلام کرد: صفحه وضعیت آن بیش از 80 سرویس آسیبدیده را فهرست کرد، برخی پایگاههای داده به حالت فقطخواندنی افتادند، نوشتن در فضای ذخیرهسازی بهطور متناوب شکست میخورد، و صدور سهمیههای جدید منابع معلق شد. این بار اپلیکیشنهای خود Yandex هم با آن از کار افتادند. ردیاب قطعی Detector404 ثبت کرد که تا ساعت 07:00 به وقت مسکو حدود 2,100 شکایت در ساعت برای Yandex Go میرسید و Yandex Pay، Music، بلندگوهای هوشمند Alice و Telemost با فاصله اندکی پشت سر آن بودند، و Associated Press از خرابیها در دهها شهر روسیه و نیز در قزاقستان، بلاروس و ارمنستان گزارش داد؛ رسانههای روسی صربستان را هم افزودند، جایی که Yandex Go در آن نیز فعالیت میکند. Dodo Pizza، Magnit، M.Video و چند فروشگاه زنجیرهای دیگر همان صبح از بروز مشکل خبر دادند.
دو ادعای پرتکرار آن روزها در برابر راستیآزمایی دوام نمیآورند. قطعی گسترده Runet در بعدازظهر 8 اکتبر، که سایتهای رسانهای و بانکی بزرگ را از دسترس خارج کرد، کار حمله نبود: شرکت محافظت در برابر DDoS به نام Curator علناً آن را به خطای پیکربندی مهندس خودش نسبت داد. و آمار وایرال «سقوط ترافیک باتهای روسی به 0.4%» پس از حملهها، برداشتی نادرست از یکی از دستهبندیهای داشبورد Cloudflare است که درخواستهای خودکار مانند خزندهها را میشمارد، نه حسابهای پروپاگاندا را.
چشمگیرترین واکنش از خود Yandex آمد: به مشتریان ابری توصیه کرد برنامههای بازیابی از فاجعهای را فعال کنند که «محدود به» ناحیههای خودش نباشند و، به گزارش RBC، برای مشتریانش قراردادهای مهاجرت سریع با رقیبان Selectel، K2Cloud و VK Cloud ترتیب داد. یک ارائهدهنده ابری آخر هفته را صرف کمک به مشتریانش برای رفتن کرد.
آیا حملهها روسیه را از اینترنت جدا کردند؟
خیر، و شیوهای که این اتفاق نیفتاد آموزندهترین اندازهگیری هفته است. ما خودمان دادههای مسیریابی و دسترسپذیری را استخراج کردیم.
در BGP، جدول مسیریابی جهانی، تقریباً هیچ اتفاقی نیفتاد. شبکه Yandex Cloud در سراسر این دوره همان 53 پیشوند IPv4 را اعلام میکرد؛ دقیقاً یک بلوک جزئیتر در ساعات حوالی حمله ولادیمیر پس گرفته شد، و حتی همان فضا هم زیر پوشش یک مسیر اعلامشده بزرگتر باقی ماند. آنچه تغییر کرد این بود که چه چیزی پاسخ میداد: در دادههای کاوش فعال IODA، بلوکهای میزبان /24 قابلدسترس در شبکه Yandex Cloud از خط پایه 519 به حدود 341 پس از ساسوو رسید، افتی 34%، و به حدود 112 پس از ولادیمیر، یعنی 78% زیر خط پایه. کاهش پاسخ به کاوشها در اصل میتواند بازتاب تغییرات فیلترینگ هم باشد، اما هر دو پله، با دقت ساعت، در بازههای زمانی حملهها قرار میگیرند. در ساعات پس از حمله نخست، Cloudflare Radar اندازه گرفت که ترافیک Yandex Cloud تقریباً یکسوم کمتر از هفته قبل است. مسیرها بالا ماندند؛ میزبانهای پشت آنها خاموش شدند.
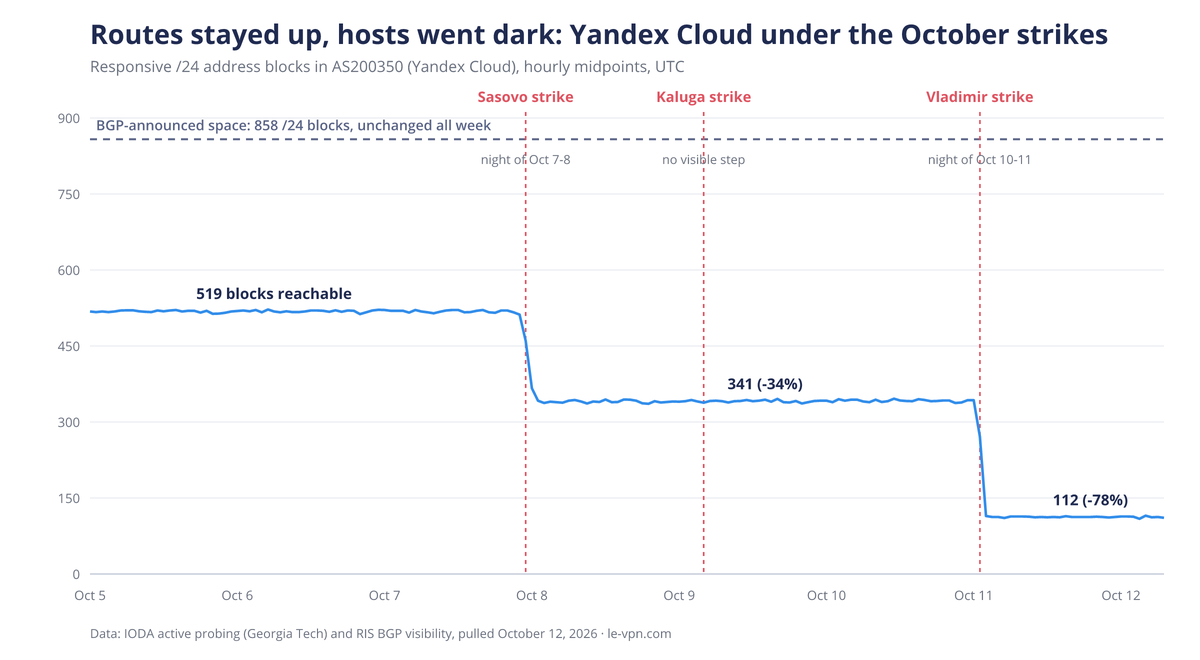
به نشانگر میانی توجه کنید: حمله کالوگا، علیه بزرگترین تأسیسات از این سه، هیچ پله قابلمشاهدهای ایجاد نکرد. بزرگترین سایت Yandex هدف قرار گرفت و عقربه در سطح شبکه بهسختی تکان خورد، چون آسیب درون یک مرکز داده تا وقتی یک ناحیه دسترسپذیری بهطور کامل از کار نیفتد، برای مسیریابی جهانی نامرئی است. خرابیهای زیرساختی و سانسور عمدی در این دادهها شکل کاملاً متفاوتی دارند، و دقیقاً به همین دلیل است که پروژههای اندازهگیری معمولاً میتوانند این دو را از هم تشخیص دهند.
آیا حملهها میتوانند مسدودسازی VPN روسکامنادزور را تضعیف کنند؟
این همان فرضیهای است که از همه سریعتر پخش شد، و سوابق فنی میگویند خیر. مسدودسازی روسیه در مراکز داده زندگی نمیکند. در TSPU زندگی میکند، واحدهای فیلترینگ دولتی که قانون اینترنت حاکمیتی 2019 هر ارائهدهنده اینترنت بزرگ را به نصب آنها ملزم میکند؛ در جایی نصب میشوند که روسکامنادزور تعیین میکند و بهطور متمرکز از مرکز کنترل آن مدیریت میشوند. پژوهشگرانی که این سامانه را در یک مطالعه داوریشده اندازهگیری کردند دریافتند این دستگاهها در مسیر ترافیک درون شبکههای اپراتورها نشستهاند، عمدتاً در فاصله دو گام شبکهای از کاربران نهایی. بازوی فنی خود روسکامنادزور در اواخر 2025 گفت بیش از 1,400 واحد TSPU معادل 132.3 ترابیت بر ثانیه ترافیک را حمل میکنند، و دولت برنامه دارد این ظرفیت را تا 2030 به 954 ترابیت بر ثانیه برساند. هیچ چیزی در اسناد عمومی هیچ بخشی از این سامانه را به مراکز داده Yandex گره نمیزند، و سوختن یک مرکز داده به هیچ فیلتری دست نمیزند.
گریختن ترافیک به خارج هم سانسورچیها را دچار اضافهبار نمیکند: TSPU همین حالا ترافیک مشترکان را فارغ از مقصد آن بازرسی میکند، با هدف اعلامشده پوشش 100% ترافیک Runet در 2026. یک هسته حقیقت در این ایده هست. چند روش مسدودسازی اخیر میزبانی خارجی را ذاتاً مشکوک تلقی میکنند، از کند کردن سایتهایی که از طریق Cloudflare سرو میشوند تا فریز بیصدای اتصالهای همراه به مراکز داده خارجی پس از نخستین کیلوبایتها. اگر سرویسهای بزرگ روسی کاربران را از آدرسهای خارجی سرویس میدادند، این قاعدهها بیشتر به خطا میافتادند. اما روسکامنادزور از قبل برای همین یک فرایند استثنا دارد، با بیش از 12,000 آدرس IP فهرستسفیدشده تا 2025. برای سانسورچی این یک هزینه نگهداری است، نه از دست رفتن توانایی.
در پوشش رسانهای روسی یا انگلیسی هیچ تحلیلگری پیدا نکردیم که استدلال کند حملهها مسدودسازی را تضعیف میکنند. نزدیکترین اظهارنظر کارشناسی در جهت مخالف است: وکیل حقوق دیجیتال سارکیس داربینیان هشدار داد که مقامها احتمالاً از این حملهها بهعنوان بهانهای برای محدودیتهای بیشتر به نام امنیت استفاده خواهند کرد.
پس حملهها واقعاً چه چیزی را تهدید میکنند؟ فهرست سفید را.
سانسور روسیه دو لایه دارد. مسدودسازی، که دست حملهها به آن نمیرسد، و باغ دیواردار، که حملهها همین حالا آن را به آتش کشیدند. در قطعیهای اینترنت همراه، که مناطق روسیه اکنون هر روز تجربه میکنند، اپراتورها به حالت فهرست سفید میروند: فهرست مجازی از بیش از 500 سرویس تأییدشده روسی در دسترس میماند و همه چیزهای دیگر خاموش میشود. شرط اعلامشده وزارت دیجیتال برای پیوستن به این فهرست صریح است: همه ظرفیت رایانشی یک سرویس باید در خاک روسیه قرار داشته باشد.
این شرط لولای کل ماجراست. حالت فهرست سفید فقط به این دلیل کار میکند که سرویسهای تأییدشده، و Yandex در صف نخست آنها، روی زیرساخت داخلیای اجرا میشوند که دولت میتواند آن را راستیآزمایی و کنترل کند. و حالت فهرست سفید دیگر یک وضعیت حاشیهای نیست: تا ژوئیه 2026، اندازهگیریهایی که Kommersant گزارش کرد نشان میداد 51% نشستهای اینترنت همراه در مسکو و استان آن در حالت فقطفهرستسفید اجرا میشوند، بیش از 60% در سراسر ناحیه فدرال مرکزی، و نزدیک به 90% در مناطق مرزی. روسیه در 2025 بیش از 11,900 قطعی اینترنت همراه ثبت کرد.
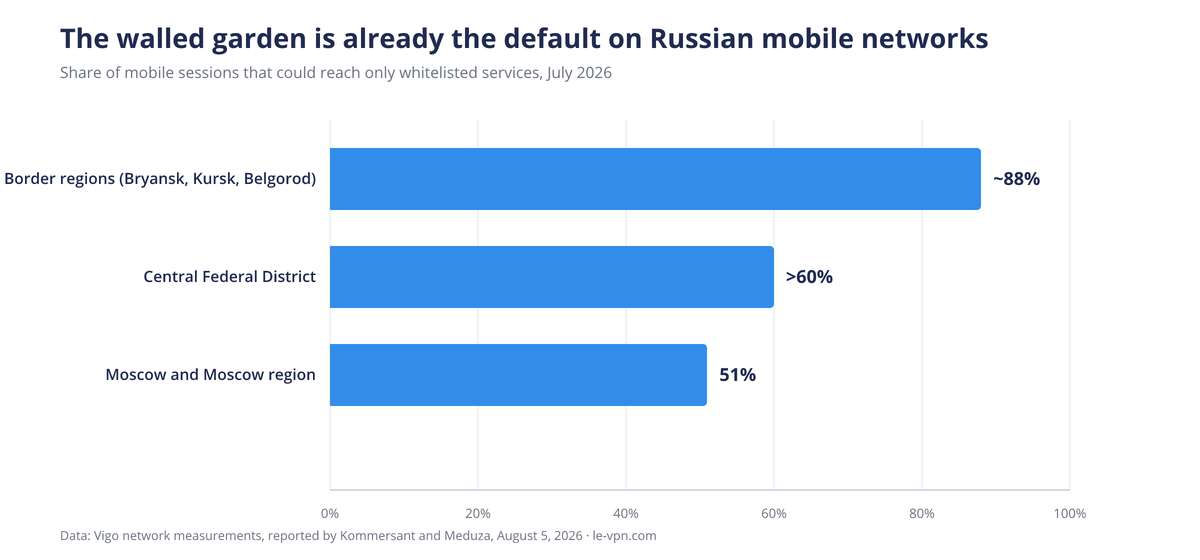
حالا حملهها را کنار این معماری بگذارید. حکومتی که نیمی از نشستهای همراه کشور را به فهرست کوتاهی از سرویسهای با میزبانی داخلی میراند، همان سرویسها و معدود ابرهای پشت آنها را به زیرساخت حیاتی تبدیل کرده است. دو ناحیه از چهار ناحیه یکی از همین ابرها از دسترس خارج است. هر ساعتِ قطعی حالا هزینه بیشتری دارد، چون خود اینترنتِ جایگزین غیرقابلاتکا شده است. حملهها حتی یک سایت مسدودشده را هم آزاد نمیکنند، اما مدل باغ دیواردار را در همان یک کاری که وعده میدهد بهطور قابلاندازهگیری بدتر میکنند: سر پا نگه داشتن سرویسهای تأییدشده در حالی که همه چیزهای دیگر قطع است.
هزینه اضافی ترافیک بینالمللی چه میشود؟
این ایده که روسها باید برای ترافیک اینترنت خارجی پول اضافه بدهند، در طول 2026 مطرح شد، به تعویق افتاد، تکذیب شد و دوباره زنده شد، و هیچگاه اجرا نشد. توالی رویدادها مهم است: در مارس با سقف 15 GB در ماه و حدود 150 روبل برای هر گیگابایت اضافه پیشنهاد شد، در مه تا پس از انتخابات سپتامبر دوما به تعویق افتاد، در ژوئیه یک معاون وزیر علناً آن را رد کرد، پس از رأیگیری بیسروصدا دوباره مطرح شد، و تا 5 اکتبر، به گزارش Kommersant، به بحثی فقط درباره ترافیک 5G بالای 50 GB در ماه کوچک شده بود. اپراتورها به این روزنامه گفتند حتی همین نسخه هم امروز از نظر فنی ناممکن است، چون 5G روسیه روی هستههای LTE کار میکند که نمیتوانند آن را جداگانه صورتحساب کنند. نه قانونی وجود دارد و نه لایحهای در دوما.
اعتراض خود اپراتورها از بهار همان نکته مرتبط با اینجاست: آنها اساساً نمیتوانند ترافیک «خارجی» را از «داخلی» بهتمیزی جدا کنند، تا حدی به این دلیل که سرویسهای روسی از آدرسها و CDNهای خارجی استفاده میکنند، در حالی که ترافیک خارجی همین حالا حدود 30% حجم شبکه روسیه را تشکیل میدهد و همچنان رشد میکند. هر مهاجرتی از سرویسهای روسی به خارج این سهم را بالاتر میبرد و این هزینه را حتی ناکارآمدتر میکند، چون کاربران را برای رسیدن به بانک خودشان صورتحساب میکند. اما رابطه علّیای که این فرضیه لازم دارد وارونه است: علت زمینگیر شدن این طرح، گریختن سرویسها به خارج نیست. این طرح گیر کرده است چون همیشه از نظر فنی و سیاسی دستوپاگیر بود، و سرویسهای روسی اصلاً به خارج نمیگریزند، چون نمیتوانند.
آیا سرویسهای روسی میتوانند پردازش داده خود را از کشور خارج کنند؟
اینجا همان جایی است که سناریوی «همه بهسادگی نقل مکان میکنند» میمیرد، آن هم سه بار.
از نظر قانونی: از 1 ژوئیه 2025، قانون فدرال اصلاحشده گردآوری دادههای شخصی روسها در پایگاههای داده مستقر در خارج از روسیه را ممنوع میکند و روزنهای را میبندد که زمانی پردازش اولیه در خارج را مجاز میکرد. مصوبههای دولتی سامانههای اطلاعاتی دولتی را به استقرار در خاک روسیه ملزم میکنند. از مارس 2027، مدلهای بزرگ هوش مصنوعی طبق قانون جدید باید در مراکز داده با مالکیت روسی و در خاک روسیه اجرا شوند. و سرویسی در فهرست سفید که رایانش خود را به خارج منتقل کند، بنا بر همان معیار اعلامشده وزارتخانه، جای خود را در تنها اینترنتی که در قطعیها کار میکند از دست میدهد.
از نظر فیزیکی: Yandex روسی هیچ پناهگاه خارجی ندارد. مرکز داده معروفش در منتسله فنلاند در تجزیه شرکتی 2024 به Nebius رسید، شرکت مستقر در آمستردام که دیگر ارتباطی با آن ندارد. تحلیل خود ما از دادههای رجیستری مسیریابی نشان میدهد بیش از 98% فضای آدرس Yandex، VK، Sber و Selectel به روسیه مکانیابی میشود، و باقیمانده خارجی، بلوکهای کوچک لبه CDN و ناحیههای ابری محدود در قزاقستان است؛ هیچکدام در اندازهای نیست که یک سرویس ملی را حمل کند. در همین بررسی یک نکته کنجکاویبرانگیز واقعی هم آشکار شد: هر پیشوند اصلی شبکه مصرفی Yandex را، با مجوز مسیریابی خود Yandex و از میانه 2023، یک شبکه کوچک ثبتشده در صربستان هم اعلام میکند که ترانزیت را از اپراتورهای غربی و چینی میخرد. این ترتیب برای جستوجو و ایمیل Yandex یک در ورودی بینالمللی مقاوم میسازد، اما اعلام کردن همان میزبانی کردن نیست: این فضا همچنان به روسیه مکانیابی میشود، و Yandex Cloud، همان شبکهای که واقعاً دو ناحیه را از دست داد، چنین همزادی ندارد.
از نظر اقتصادی: داخل کشور هم جایی برای رفتن نیست. حدود 76% ظرفیت تجاری مراکز داده روسیه در مسکو و استان آن قرار دارد، و سایتهای مسکو حدود 95% پر هستند؛ در کل منطقه شهری چیزی حدود 1,400 رک خالی و تقریباً 50 مگاوات برق آزاد شبکه باقی مانده است، در برابر تقاضای برآوردهنشدهای که 200 تا 300 مگاوات برآورد میشود. برای درک مقیاس: یک سایت هایپراسکیل Yandex از همان نوعی که آسیب دید برای 40 تا 63 مگاوات طراحی شده، تقریباً به اندازه کل ذخیره برق باقیمانده مسکو. بارهای کاری جابهجاشده را همان استخر تحتفشار جذب میکند؛ رقیبانی که Yandex مشتریانش را به آنها میفرستد در همان منطقه ظرفیت اجاره میکنند. این را با اوکراین مقایسه کنید که یک هفته پیش از تهاجم قانونش را تغییر داد تا دادههای دولتی بتوانند به ابرهای خارجی بروند و بیش از 15 پتابایت از بیش از 60 نهاد دولتی را به AWS منتقل کرد. روسیه قانون معکوس را نوشت و حالا درون آن قفل شده است: دادهها نمیتوانند خارج شوند، و ساختمانهایی که دادهها در آن زندگی میکنند با قانونگذاری قابل دفاع نیستند.
اگر حملهها ادامه یابند چه میشود؟
هیچ مدلسازی عمومیای نمیتواند بگوید هدف بعدی چیست، و ما گمانهزنی نمیکنیم. آنچه دادههای بازار پشتیبانی میکند نگاهی هشیارانه به نقاط فشار است.
تمرکز همان نقطه آسیبپذیری است. سهچهارم ظرفیت تجاری گرد یک شهر، پنج ارائهدهنده برتر که حدود 64% رکها را در اختیار دارند، و هر چهار ناحیه عمومی Yandex Cloud درون ناحیه فدرال مرکزی، که دوتای آنها، به توصیف خود Yandex، کمتر از یک میلیثانیه با هم فاصله دارند. هر خسارت بعدی روی بازاری فرود میآید که تقریباً 2% ظرفیت آزاد دارد و فهرستهای انتظار چندساله برای اتصال به شبکه برق.
پراکندهسازی از قبل دستور داده شده بود، و حالا شتاب میگیرد. دو روز پیش از حمله نخست، یک معاون وزیر دیجیتال خواستار انتقال ظرفیت رایانشی به «آن سوی اورال» شد، و دستورالعملی ریاستجمهوری در دسامبر 2025 به دولت گفته بود استقرار مراکز داده در مناطق دارای مازاد انرژی را پیشنهاد کند. اعلام پروژههای جدید همین حالا به سمت یکاترینبورگ، نووسیبیرسک و کازان متمایل است، و تحلیلگران پیشبینی میکنند سهم مسکو تا 2030 به سمت نیمی از بازار کاهش یابد. حملهها این مهاجرت کند اقتصادی را به یک برنامه امنیتی تبدیل میکنند، همراه با فروشندگانی که مراکز داده کانتینری سیار را به اپراتورهای نگران پیشنهاد میدهند. پاسخ ماکسوت شادایف، وزیر دیجیتال، در 12 اکتبر نه جابهجایی بلکه حفاظت بود: وزارتخانه او و وزارت دفاع در حال گفتوگو درباره پوشش نظامی برای مراکز داده هستند.
سانسور سختتر میشود، نه نرمتر. توجیه رسمی، قطعیهای اینترنت همراه را به دفاع در برابر پهپادها گره میزند، هرچند پژوهشگران دریافتند فقط 78 مورد از 230 قطعی تأییدشده در مه و ژوئن 2025 با فعالیت پهپادی همزمان بود. پهپادهای بیشتر بر فراز مراکز داده یعنی بهانههای بیشتر برای قطعی، ساعتهای بیشتر فهرست سفید، و فشار بیشتر برای تکمیل پروژههایی مانند طرح اوت 2026 برای جداسازی سرویسهای فهرست سفید در زیرشبکههای اختصاصی. ردیف بودجه سانسورچی هیچگاه هدف نبود و هیچگاه در خطر نبود.
برای کاربران عادی، همه اینها به همان جهتی اشاره میکند که تمام سال اشاره کرده است: وقتی اینترنت باز به یک فهرست سفید کوچک میشود، تقاضا برای راه خروج رشد میکند. همین پویایی، و نه هیچ آسیبی به ماشین مسدودسازی، همان چیزی است که حملهها به آن دامن میزنند. ما سمت اجرایی را در مرجع خود درباره همه قوانین و مسدودسازیهای VPN روسیه از 2017 تا 2026 دنبال میکنیم، سمت عملی را در گزارش خود درباره موج مسدودسازی پس از انتخابات سپتامبر، و تصویر کشوری را در صفحه روسیه ما.
جمعبندی
سانسور روسیه در مراکز داده زندگی نمیکند، پس حملهها نمیتوانند آن را بسوزانند. باغ دیواردار روسیه اما در مراکز داده زندگی میکند؛ سهچهارم آنها گرد مسکو، تقریباً پر، با زنجیر قانونی به خاک روسیه بسته، و حالا بهطور ملموس در تیررس جنگی که کشورشان آغاز کرد. مدل فهرست سفید فرض میکرد ابر داخلی همان جای امن است. در اکتبر 2026، برای نخستین بار، آشکارا چنین نبود.
درباره نویسنده
بخش خبری Le VPN
Le VPN Research Team بخش خبری وبلاگ Le VPN است. این تیم قطعیهای اینترنت، سانسور، قوانین تازه حریم خصوصی و رخدادهای امنیت سایبری را در لحظه وقوع دنبال میکند و آنها را به گزارشهایی روشن و مستند تبدیل میکند. هر مقاله بر پایه منابع دستاول نوشته میشود، با همان منابع راستیآزمایی میشود و پیش از انتشار طبق قواعد ویرایشی Le VPN بازبینی میشود.
مقالههای Le VPN Research Team →
