Що таке крадіжка особистих даних і як їй запобігти?
Крадіжка особистих даних означає, що хтось використовує ваші персональні дані, щоб видавати себе за вас: захоплює ваш обліковий запис, оформлює кредит або телефонний номер чи проходить перевірку особи з вашими даними. Дані часто потрапляють до зловмисників через витік у компанії чи установі, яка їх зберігала, а отже це може статися навіть з обережними людьми.
Найважливіша перша година після того, як ви дізналися про проблему, і кроки для неї наведено нижче, а далі окремі блоки з офіційними каналами для Іспанії, Мексики, Колумбії, Аргентини, Чилі, Сполучених Штатів і Сполученого Королівства.
Що вважається крадіжкою особистих даних
Мексиканське відомство із захисту прав фінансових споживачів CONDUSEF визначає це так: особа отримує, передає, використовує чи привласнює дані іншої особи без дозволу, зазвичай щоб вчинити шахрайство або злочин. Такі дані охоплюють ваше ім'я, телефон, адресу, фотографії, відбитки пальців, номери посвідчення водія та соціального страхування, а також фінансові чи медичні записи.
Американська Федеральна торгова комісія отримала понад 1,1 мільйона повідомлень про крадіжку особистих даних у 2024 році. У Британії члени організації Cifas зареєстрували понад 242 000 випадків шахрайства з особистими даними у 2025 році, це 54% усіх звернень до Національної бази даних шахрайства. Колумбійський регулятор у сфері захисту споживачів і даних, SIC, нарахував 40 316 скарг на крадіжку особистих даних з 2020 року.
Як витік даних перетворюється на крадіжку особистих даних
Що міститься у витоці
Витік означає, що копія клієнтських записів компанії потрапила в чужі руки. У деяких витоках є адреси електронної пошти та паролі. В інших паролів немає, але багато даних, що ідентифікують особу. Коли іспанська енергетична компанія Endesa у січні 2026 року повідомила клієнтів про несанкціонований доступ, за повідомленням INCIBE, іспанського інституту кібербезпеки, розкритими виявилися базові особисті та контактні дані, номери DNI і дані договорів, можливо IBAN, а паролів не було.
Як витоки поєднують і продають
Один витік рідко дає злочинцю все одразу. Дані об'єднують з іншими витоками та з обліковими записами, викраденими шкідливим програмним забезпеченням, а потім продають списками. У червні 2025 року дослідники виявили 30 відкритих наборів даних, що містили близько 16 мільярдів записів для входу. Це була компіляція, а не один новий витік: більшість даних, імовірно, надійшла від програм, що крадуть паролі, зі старих витоків і зі списків, створених для масових спроб входу.
Продавці також перебільшують, тому заява не є підтвердженим витоком. На початку листопада 2026 року продавець на форумі викрадених даних заявив, що має фотографії, відбитки пальців і дані документів приблизно 41,4 мільйона колумбійців, нібито з систем Registraduría Nacional del Estado Civil. Ніхто не підтвердив це незалежно. 5 листопада Registraduría повідомила, що перевірка журналів і слідів доступу не виявила вторгнення чи несанкціонованого доступу. Колумбійська преса також зазначила, що цифра майже збігається з кількістю виборців у реєстрі, а походження зразків із Registraduría не доведено.
Шляхи від даних із витоку до того, як хтось видає себе за вас
- Захоплення облікових записів через повторне використання паролів. Пару з адреси пошти й пароля, що потрапила у витік, автоматично пробують на інших сервісах. Якщо ви використовували той самий пароль, ці облікові записи теж відкриваються. Cifas зафіксував понад 78 000 випадків захоплення облікових записів у Великій Британії у 2025 році, близько 90% з них стосувалися мобільних послуг, онлайн-роздрібної торгівлі та особистих кредитних карток.
- Фішинг, що використовує ваші справжні дані. Повідомлення, яке наводить ваш справжній номер документа, адресу чи дані договору, виглядає справжнім. SIC попереджає, що те, що стороння людина знає ваше ім'я, номер документа чи адресу, не робить її легітимною.
- Нові кредити чи телефонні лінії на ваше ім'я. Маючи ім'я, номер документа та адресу, злочинець може подати заявку на позику чи мобільний контракт. З 13 983 заяв про крадіжку особистих даних, поданих через платформу SIC з 2022 року до травня 2026 року, 81% стосувалися телекомунікацій.
- Підміна SIM-картки. Хтось переконує вашого оператора видати дублікат SIM-картки, використовуючи ваші особисті дані, а потім отримує ваші дзвінки та коди, які банк надсилає текстовими повідомленнями. Іспанське агентство із захисту даних штрафувало операторів за це, зокрема штрафом 70 000 євро для Digi. Guardia Civil попереджала, що раптова втрата мобільного сигналу може бути першою ознакою.
- Підроблені документи з фотографій документів. Фотографії посвідчень особи та облич використовують для проходження онлайн-перевірок особи. Cifas каже, що інструменти на основі ШІ тепер допомагають злочинцям «швидко та в масштабі створювати переконливі імітації, підроблені документи та синтетичні особи». Фото документа, відбиток пальця чи зображення обличчя з витоку гірші за пароль із витоку, адже пароль можна замінити, а відбитки пальців чи обличчя ні.
Як перевірити, чи ваша електронна пошта або пароль потрапили до витоку
Ці безкоштовні перевірки охоплюють або паролі, збережені в одному менеджері паролів, або одну адресу електронної пошти.
- Google Password Checkup (у Google Password Manager і Chrome) порівнює ваші збережені паролі з відомими скомпрометованими обліковими даними та позначає слабкі й повторно використані. Google розробив його так, щоб він не дізнавався ваших паролів. Він перевіряє лише паролі, збережені в Google Password Manager.
- Apple Passwords перевіряє паролі, збережені в AutoFill, за списком паролів із витоків. Перевірка побудована так, що ваші паролі не надсилаються до Apple. Вона охоплює лише те, що зберігається там.
- Microsoft Edge Password Monitor перевіряє паролі, збережені в Edge, за базою облікових даних із витоків. Він увімкнений автоматично, якщо ви входите в обліковий запис і синхронізуєте дані. Інакше увімкніть «Show alerts when passwords are found in an online leak». Microsoft повідомляє, що найновіші витоки можуть ще не бути в базі.
- Mozilla Monitor працює за адресою електронної пошти, а не за паролем: він надсилає безкоштовні сповіщення, коли ваша адреса з'являється у відомому витоці. Його платний рівень видалення даних припинив роботу в грудні 2025 року, але безкоштовні сповіщення залишаються.
Старіші посібники можуть направляти вас до звіту Google про дарквеб. Google закрив його 16 лютого 2026 року і тепер направляє людей до Password Checkup і ключів доступу.
Усі ці перевірки мають однакові обмеження:
- Чистий результат не є доказом безпеки, оскільки списки відстають від нових витоків.
- Перевірки паролів охоплюють лише паролі, збережені в цьому менеджері.
- Сповіщення про витік електронної пошти говорить вам, у якому витоці з'явилася ваша адреса, а не чи хтось використав ваші дані.
- Жодна з них не показує, що ваш номер документа, біометричні чи банківські дані продаються або що на ваше ім'я відкрито кредит. Для цього потрібна ваша кредитна історія, про яку йдеться в блоках за країнами нижче.
Не платіть нікому за перевірку чи очищення вашої кредитної історії. Доступ до власної кредитної історії є безкоштовним законним правом в Іспанії, Мексиці, Колумбії, США та Великобританії.
Як перевірити за допомогою Сканера витоків даних Le VPN на iPhone та Android
Якщо ви користуєтеся Le VPN, у застосунку є Сканер витоків даних. Він входить до кожної активної послуги Le VPN без додаткової плати. Він раз на день перевіряє адресу електронної пошти вашого облікового запису Le VPN за відомими витоками даних. Витоки, які він показує, сталися в інших компаніях, а не в Le VPN.
- Оновіть застосунок. Потрібна версія 3.7.0 або новіша на iPhone та iPad і версія 3.9.0 або новіша на телефонах і планшетах Android з Google Play.
- Відкрийте меню. Торкніться кнопки вгорі ліворуч на головному екрані, потім «Сканер витоків даних», одразу після «Налаштування VPN». Рядок під назвою вже показує результат, наприклад «Знайдено у 3 витоках» або «Витоків не знайдено». На iPhone червона крапка на кнопці меню означає, що знайдено витік, який ви ще не переглянули.
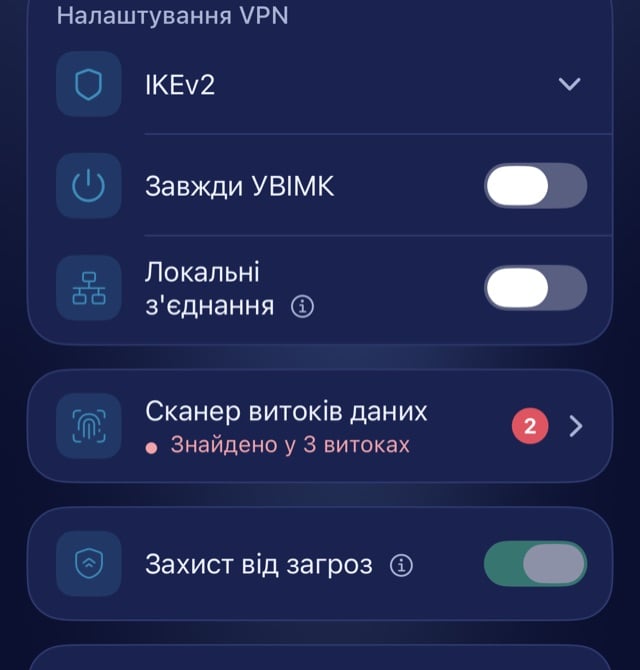
- Прочитайте головний екран. Кільце показує кількість витоків до перегляду. Під ним адреса, за якою стежать, «Остання перевірка» і «Наступна», а також кнопка «Перевірити зараз», яка працює раз на годину. Якщо нічого не знайдено, на екрані написано: «Гарні новини: вашої адреси немає в жодному відомому витоку даних. Ми продовжуємо перевіряти.»
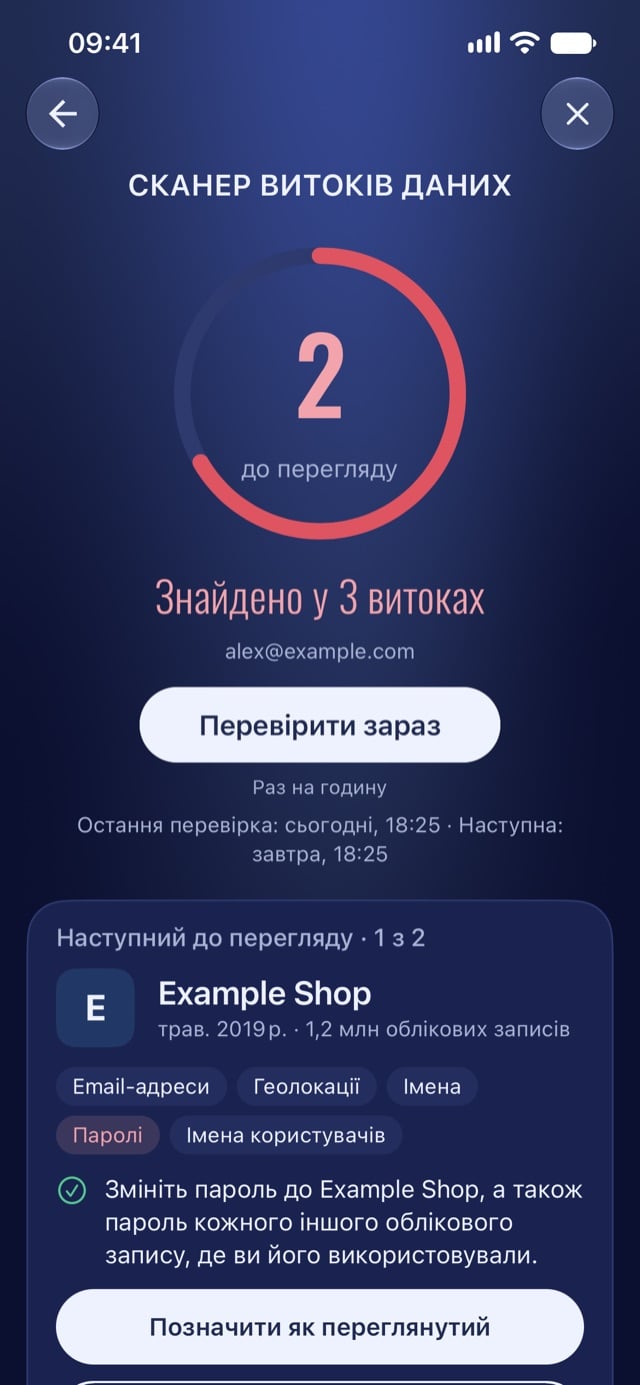
- Відкрийте витік. «Наступний до перегляду» показує назву витоку, місяць і кількість облікових записів. Торкніться «Подробиці», щоб побачити повну інформацію: дату витоку, облікові записи в ньому, коли його знайдено для вашої адреси, що сталося, а також позначки на кшталт «Новий», «Чутливий витік» або «Не підтверджено».
- Дійте за розділами «Які дані розкрито» і «Що робити». Перший перелічує типи даних, наприклад паролі або імена. Другий дає кроки: змініть пароль у цій службі та всюди, де ви його використовували повторно, перевірте банківські виписки, очікуйте шахрайських дзвінків і повідомлень, ніколи не диктуйте код із SMS тому, хто вам телефонує, і увімкніть двоетапну перевірку.
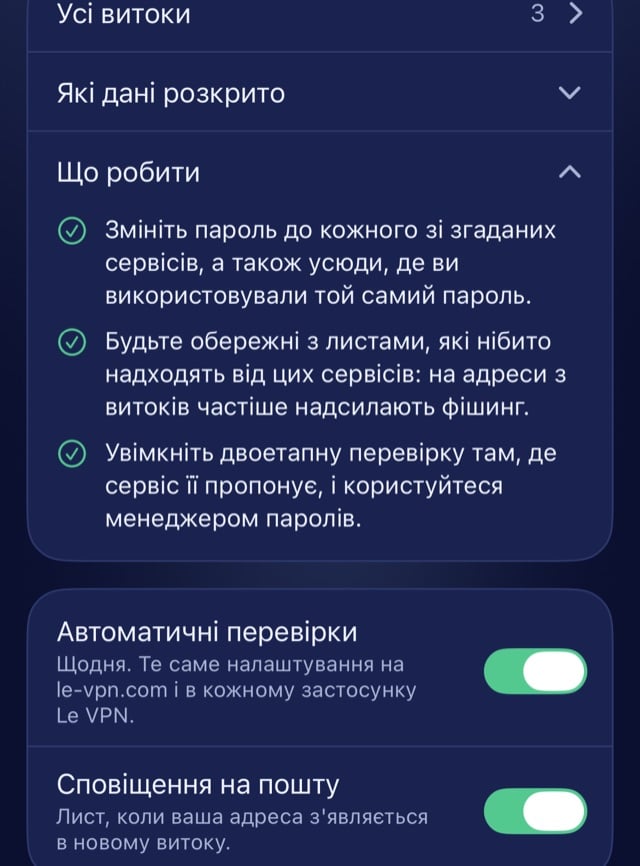
- Позначте як переглянутий. «Позначити як переглянутий» потрібне лише для вашого власного відстеження. Перевірки тривають.
- Налаштуйте сповіщення. «Автоматичні перевірки» запускають перевірку щодня, і це налаштування спільне для le-vpn.com і всіх застосунків Le VPN. «Сповіщення на пошту» надсилають вам лист, коли ваша адреса з'являється в новому витоці. Ручна перевірка не надсилає листа.
Сканер перевіряє лише адресу електронної пошти вашого облікового запису Le VPN. Він не перевіряє інші адреси електронної пошти, номери телефонів чи паролі, тож використовуйте його разом із перевіркою у вашому менеджері паролів. Той самий екран є у застосунках для Windows, Mac і Linux та в клієнтській зоні на сайті.
Перша година після того, як ви дізналися
Працюйте за цим списком по порядку. Перші два пункти найважливіші.
- Захистіть свій обліковий запис електронної пошти. Саме на нього надходять посилання для скидання паролів від усього іншого. Встановіть новий пароль, який ви ніколи раніше не використовували, увімкніть двоетапну перевірку, вийдіть з усіх інших сеансів і перевірте, чи не додано жодного правила пересилання чи адреси для відновлення доступу.
- Зателефонуйте до свого банку. Використовуйте номер, зазначений на картці або в офіційному застосунку, і ніколи не телефонуйте за номером із повідомлення. Заблокуйте картки та оскаржіть кожен незнайомий вам платіж. Попросіть надати реєстраційний номер звернення.
- Змініть розкритий пароль усюди, де ви його повторно використовували. Почніть з облікових записів, де збережено картку або з яких можна витрачати гроші.
- Увімкніть двоетапну перевірку для банківських сервісів, облікового запису мобільного оператора, застосунків для обміну повідомленнями та соціальних мереж.
- Зателефонуйте мобільному оператору, якщо сигнал зник. Скористайтеся іншим телефоном і запитайте, чи не було видано дублікат SIM-картки.
- Зберігайте докази. Збережіть скриншоти, повідомлення, дати та реєстраційні номери. Вони знадобляться вам для заяви.
- Попередьте близьких людей, якщо було захоплено обліковий запис, з якого можна надсилати їм повідомлення.
Перші дні: офіційні канали за країнами
У наступні дні подайте офіційну заяву, перевірте кредитну історію на рахунки, які ви не відкривали, і замініть усі втрачені або викрадені документи. Саме офіційну заяву вимагають компанії та кредитні бюро, тому подайте її, перш ніж починати оскарження.
Іспанія
- Порада: гаряча лінія 017 від INCIBE, лінія допомоги з кібербезпеки, безкоштовна й конфіденційна, працює з 8:00 до 23:00 щодня протягом року, також у WhatsApp (900 116 117) і Telegram (@INCIBE017). У 2025 році 14% із 142 767 звернень стосувалися цифрової підробки особи.
- Заява: звертайтеся до Policía Nacional (відділення або номер 091) чи Guardia Civil. Онлайн-офіс Guardia Civil приймає повні заяви щодо деяких злочинів, зокрема шахрайських списань з картки на суму до 10 000 євро, якщо у вас є цифровий сертифікат.
- Втрачений або викрадений DNI: заявіть про це, повідомте свій банк і збережіть заяву. Вона захищає вас, якщо хтось відкриє продукти на ваше ім'я.
- Картки: Banco de España зазначає, що після повідомлення банку ви не відповідаєте за несанкціоноване використання, а до цього ваша відповідальність обмежена 50 євро, якщо ви не були недбалими. Якщо банк відмовляє, зверніться до його служби обслуговування клієнтів, а потім до Servicio de Reclamaciones Banco de España.
- Реєстри боржників: ASNEF веде Equifax, а BADEXCUG веде Experian. Запитайте в оператора реєстру, які дані він про вас зберігає. Це безкоштовно, і вони мають відповісти протягом одного місяця. Для боргу, що виник через шахрайство, заявіть до поліції про «presunto fraude en la contratación», а потім вимагайте видалення. Якщо відповіді немає, поскаржтеся до AEPD.
- Законодавство: suplantación de identidad зазвичай переслідується як estafa, falsedad або за статтею 401 Código Penal.
Мексика
- Кредитний звіт: за законом ви можете раз на дванадцять місяців безкоштовно запросити Reporte de Crédito Especial у Buró de Crédito та Círculo de Crédito. Шукайте незнайомі вам позики.
- Оскарження: зв'яжіться з кредитором, скажіть, що це robo de identidad, і отримайте номер folio. Потім подайте reclamación до кредитного бюро, яке позначає запис як «Registro Impugnado» на час перевірки.
- CONDUSEF: для фінансових кредитів CONDUSEF разом із вами запитує ваш спеціальний кредитний звіт і, якщо є незнайомі вам позики, просить заблокувати запити до вашої кредитної історії та відкриває офіційну скаргу. Для комерційних кредитів звертайтеся до Profeco.
- Заява: подайте її до Ministerio Público або прокуратури вашого штату.
- Будьте уважні: ніхто не може видалити чи змінити ваш звіт у Buró за гроші. Банки не запитують паролі чи коди доступу телефоном, у SMS чи месенджерах.
Колумбія
- Заява: подайте denuncia онлайн через ADenunciar (adenunciar.policia.gov.co), сервіс Fiscalía та Policía Nacional. Офіцер перевіряє її протягом 24 годин і надсилає вам на пошту número de noticia criminal.
- Інциденти: повідомляйте про шахрайські дзвінки, повідомлення та фальшиві сайти до CAI Virtual (caivirtual.policia.gov.co). Це не те саме, що denuncia.
- Негативний кредитний звіт: спершу поскаржтеся компанії, яка про вас повідомила, або кредитному бюро. У них є 15 днів на відповідь. Якщо вони відмовляють або мовчать, зверніться до Delegatura de Protección de Datos у SIC із доказами falsedad personal і копією вашої denuncia.
- Кредитна історія: DataCrédito (midatacredito.com) пропонує безкоштовну перевірку історії та безкоштовне сповіщення на пошту, коли з'являється нове зобов'язання. TransUnion також пропонує безкоштовну консультацію.
- Новий закон: Ley 2573 de 2026 набирає чинності в листопаді 2026 року, через шість місяців після оприлюднення 19 травня. Щойно ви повідомите компанію з доказами, вона має негайно призупинити стягнення, включно з відсотками. У вас є 20 робочих днів від цього повідомлення, щоб подати заяву про злочин. Позначка «Víctima de Falsedad Personal» не може враховуватися як негативний звіт.
Аргентина
- Втрачений або викрадений DNI: після заяви до поліції зареєструйте його в Registro de Documentos de Identidad Cuestionados, а потім запросіть новий примірник у RENAPER через застосунок Mi Argentina або центр документації.
- Шахрайство: спершу поскаржтеся банку чи емітенту картки та отримайте номер скарги. BCRA є другим кроком. У випадку кіберзлочинів звертайтеся до UFECI (mpf.gob.ar/ufeci).
- Кредитні записи: щоб виправити неправильний запис у Central de Deudores, зверніться до кредитора, який його подав, а потім скористайтеся формою виправлення BCRA. Щодо Veraz і Nosis, скаржтеся безпосередньо їм.
Чилі
- Заява: подайте її до Ministerio Público, Carabineros або PDI і передайте копію своєму банку.
- Скарга до банку: згідно із Ley 20.009, подайте офіційну скаргу протягом 30 робочих днів після повідомлення банку. На суми до 35 UF банк має повернути або скасувати списання протягом 5 робочих днів. SERNAC пояснює кроки.
- Якщо банк бездіє: поскаржтеся до CMF.
Сполучені Штати
- Заява та план: IdentityTheft.gov (іспанською RobodeIdentidad.gov) створює FTC Identity Theft Report і план відновлення з попередньо заповненими листами. Без облікового запису роздрукуйте звіт одразу, бо пізніше ви не зможете його отримати. Телефоном: 877-438-4338.
- Кредитне блокування: безкоштовне встановлення та зняття, налаштовується окремо в Equifax, Experian і TransUnion.
- Попередження про шахрайство: безкоштовне, діє один рік, і одне бюро повідомляє інші два. Зі звітом FTC або заявою до поліції можна отримати розширене попередження на сім років.
Сполучене Королівство
- Заява: Report Fraud замінив Action Fraud 4 грудня 2025 року. Скористайтеся reportfraud.police.uk або телефоном 0300 123 2040.
- Кредитна історія: ви маєте законне право на безкоштовну копію своєї кредитної історії від Equifax, Experian і TransUnion.
- Додаткові перевірки: Cifas Protective Registration коштує 30 фунтів на два роки і змушує компанії-учасниці проводити додаткові перевірки заявок на ваше ім'я. Це не страхування, і Cifas не нагадує про закінчення терміну.
Звички, які знижують ризик
- Один пароль на обліковий запис, що зберігається в менеджері паролів. Тоді витік пароля відкриває лише один обліковий запис і нічого більше.
- Двоетапна перевірка або ключі доступу для пошти, банківських сервісів і облікового запису мобільного оператора. Ключ доступу неможливо ввести на підробленій сторінці, а один викрадений пароль більше не відкриває обліковий запис.
- Блокування та сповіщення там, де вони доступні. Скористайтеся кредитним блокуванням у США, Protective Registration у Великій Британії, сповіщенням про нові зобов'язання в Колумбії та безкоштовним річним звітом у Мексиці.
- Менше особистих даних у відкритому доступі. INCIBE радить пошукати власне ім'я, щоб побачити, що про вас є в інтернеті. Не публікуйте фото документів, що посвідчують особу, посадкових талонів або карток.
- Обережність із дзвінками та повідомленнями після витоку. Покладіть слухавку й зателефонуйте самі на офіційний номер. Той, хто знає ваш номер документа чи адресу, міг прочитати це в витоку. Ніколи не повідомляйте нікому код із текстового повідомлення.
У VPN завдання вужче. Він шифрує ваш трафік у публічних або ненадійних мережах і приховує вашу IP-адресу від сайтів, які ви відвідуєте, та від мережі, в якій ви перебуваєте. Ви можете перевірити, що розкриває ваше з'єднання, за допомогою перевірки IP-адреси від Le VPN. VPN не завадить компанії розкрити ваші дані і не завадить вам ввести пароль на підробленій сторінці.
Що робити вже сьогодні
Три кроки, зроблені сьогодні, зроблять можливий майбутній витік ваших даних менш цінним для злочинця. Запустіть перевірку паролів у браузері чи на телефоні, встановіть для своєї поштової скриньки унікальний пароль і двоетапну перевірку, а офіційний номер банку збережіть у контактах.
Про автора
Редактор блогу Le VPN
Алан Саммерс уже багато років пише та редагує статті для блогу Le VPN, висвітлюючи теми онлайн-конфіденційності, кібербезпеки та найкращих способів використання VPN. Він уважно стежить за новинами, що впливають на свободу в інтернеті, та перетворює їх на практичні поради для читачів Le VPN.
Статті автора Alan Summers →