Was ist Identitätsdiebstahl und wie stoppt man ihn?
Identitätsdiebstahl bedeutet, dass jemand Ihre persönlichen Daten verwendet, um sich als Sie auszugeben: ein Konto zu übernehmen, einen Kredit oder einen Telefonanschluss zu eröffnen oder eine Identitätsprüfung mit Ihren Angaben zu bestehen. Die Daten stammen oft aus einem Leck bei einem Unternehmen oder einer Behörde, die sie gespeichert hatten. Deshalb kann es auch vorsichtige Menschen treffen.
Die erste Stunde, nachdem Sie davon erfahren, ist die wichtigste, und die Schritte dafür finden Sie unten, danach die offiziellen Stellen je Land für Spanien, Mexiko, Kolumbien, Argentinien, Chile, die Vereinigten Staaten und das Vereinigte Königreich.
Was als Identitätsdiebstahl gilt
Mexikos Behörde für Finanzverbraucher CONDUSEF definiert ihn so: Eine Person beschafft, überträgt, nutzt oder eignet sich die Daten einer anderen Person ohne Genehmigung an, meist um einen Betrug oder ein Verbrechen zu begehen. Zu diesen Daten gehören Ihr Name, Ihre Telefonnummer, Ihre Adresse, Fotos, Fingerabdrücke, Führerschein- und Sozialversicherungsnummern sowie Finanz- oder Gesundheitsunterlagen.
Die US-Handelsaufsicht FTC erhielt 2024 mehr als 1,1 Millionen Meldungen zu Identitätsdiebstahl. Im Vereinigten Königreich meldeten Cifas-Mitglieder 2025 mehr als 242.000 Fälle von Identitätsbetrug, 54 % aller Eingänge in der National Fraud Database. Kolumbiens Verbraucher- und Datenschutzbehörde SIC hat seit 2020 40.316 Beschwerden wegen Identitätsdiebstahl gezählt.
Wie aus einem Datenleck Identitätsdiebstahl wird
Was ein Datenleck enthält
Ein Datenleck ist eine Kopie der Kundendaten eines Unternehmens in falschen Händen. Manche Datenlecks enthalten E-Mail-Adressen und Passwörter. Andere enthalten keine Passwörter, aber viele Identitätsdaten. Als das spanische Energieunternehmen Endesa im Januar 2026 seine Kunden über unbefugte Zugriffe informierte, waren die offengelegten Daten laut der Mitteilung von INCIBE, dem spanischen Institut für Cybersicherheit, grundlegende Identitäts- und Kontaktdaten, DNI-Nummern und Vertragsdaten, möglicherweise IBANs, und keine Passwörter.
Wie Datenlecks kombiniert und verkauft werden
Ein einzelnes Datenleck liefert Kriminellen selten alles, was sie brauchen. Die Daten werden mit anderen Datenlecks und mit durch Schadsoftware gestohlenen Zugangsdaten zusammengeführt und dann als Listen verkauft. Im Juni 2025 fanden Forscher 30 offengelegte Datensätze mit etwa 16 Milliarden Zugangsdatensätzen. Dabei handelte es sich um eine Kompilation, nicht um ein einzelnes neues Datenleck: Der Großteil stammte vermutlich aus passwortstehlender Schadsoftware, älteren Datenlecks und Listen, die für den massenhaften Test von Logins zusammengestellt wurden.
Verkäufer übertreiben auch, daher ist eine Behauptung kein bestätigtes Datenleck. Anfang November 2026 behauptete ein Verkäufer in einem Forum für gestohlene Daten, Fotos, Fingerabdrücke und Ausweisdaten von etwa 41,4 Millionen Kolumbianern zu besitzen, die angeblich aus den Systemen der Registraduría Nacional del Estado Civil stammen. Niemand hat dies unabhängig überprüft. Am 5. November teilte die Registraduría mit, dass ihre Auswertung von Protokollen und Zugriffsspuren kein Eindringen und keinen unbefugten Zugriff ergab. Die kolumbianische Presse wies zudem darauf hin, dass die Zahl fast genau dem Wählerverzeichnis entspricht und dass nicht belegt ist, dass die Proben aus der Registraduría stammen.
Die Wege von den geleakten Daten bis zu jemandem, der sich für Sie ausgibt
- Übernahme von Konten durch wiederverwendete Passwörter. Ein geleaktes Paar aus E-Mail und Passwort wird automatisch bei anderen Diensten ausprobiert. Wenn Sie das Passwort wiederverwendet haben, öffnen sich auch diese Konten. Cifas verzeichnete im Vereinigten Königreich im Jahr 2025 mehr als 78.000 Fälle von Kontoübernahmen, davon etwa 90% bei Mobilfunkprodukten, Online-Handel und persönlichen Kreditkarten.
- Phishing mit Ihren echten Daten. Eine Nachricht, die Ihre echte Ausweisnummer, Adresse oder Vertragsdaten zitiert, wirkt echt. Die SIC warnt, dass ein Fremder, der Ihren Namen, Ihre Ausweisnummer oder Ihre Adresse kennt, dadurch noch nicht echt ist.
- Neue Kredite oder Telefonanschlüsse auf Ihren Namen. Mit Name, Ausweisnummer und Adresse kann ein Krimineller einen Kredit oder einen Mobilfunkvertrag beantragen. Von 13.983 Identitätsdiebstahl-Anzeigen, die von 2022 bis Mai 2026 über die Plattform der SIC eingereicht wurden, betrafen 81% den Telekommunikationssektor.
- SIM-Swap. Jemand überredet Ihren Anbieter, mithilfe Ihrer persönlichen Daten eine Duplikat-SIM auszustellen, und empfängt dann Ihre Anrufe und die Codes, die Ihre Bank per SMS sendet. Die spanische Datenschutzbehörde hat Anbieter dafür mit Geldstrafen belegt, darunter eine Geldstrafe von 70.000 Euro gegen Digi. Die Guardia Civil hat gewarnt, dass ein plötzlicher Verlust des Mobilfunksignals ein erstes Anzeichen sein kann.
- Gefälschte Ausweise aus Ausweisfotos. Fotos von Ausweisdokumenten und Gesichtern werden genutzt, um Online-Identitätsprüfungen zu bestehen. Cifas zufolge helfen Kriminellen heute KI-Tools dabei, „überzeugende Imitationen, gefälschte Dokumente und synthetische Identitäten schnell und in großem Umfang“ zu erzeugen. Ein geleaktes Ausweisfoto, ein Fingerabdruck oder ein Gesicht ist schlimmer als ein geleaktes Passwort, denn ein Passwort lässt sich ersetzen, Ihre Fingerabdrücke oder Ihr Gesicht nicht.
So prüfen Sie, ob Ihre E-Mail-Adresse oder Ihr Passwort in einem Datenleck enthalten war
Diese kostenlosen Prüfungen decken entweder die in einem Passwort-Manager gespeicherten Passwörter oder eine einzelne E-Mail-Adresse ab.
- Google Password Checkup (im Google Password Manager und in Chrome) gleicht Ihre gespeicherten Passwörter mit bekannten kompromittierten Zugangsdaten ab und markiert schwache und mehrfach verwendete Passwörter. Google hat es so konstruiert, dass es Ihre Passwörter nicht erfährt. Es prüft nur Passwörter, die im Google Password Manager gespeichert sind.
- Apple Passwords gleicht die in AutoFill gespeicherten Passwörter mit einer Liste geleakter Passwörter ab. Die Prüfung ist so aufgebaut, dass Ihre Passwörter nicht an Apple gesendet werden. Sie deckt nur ab, was dort gespeichert ist.
- Microsoft Edge Password Monitor gleicht in Edge gespeicherte Passwörter mit einer Datenbank geleakter Zugangsdaten ab. Die Funktion ist automatisch aktiviert, wenn Sie sich anmelden und synchronisieren. Andernfalls aktivieren Sie „Warnungen anzeigen, wenn Passwörter in einem Online-Leak gefunden werden“. Microsoft sagt, dass sehr aktuelle Leaks möglicherweise noch nicht in der Datenbank enthalten sind.
- Mozilla Monitor funktioniert über die E-Mail-Adresse, nicht über das Passwort: Es sendet kostenlose Benachrichtigungen, wenn Ihre Adresse in einem bekannten Datenleck auftaucht. Der kostenpflichtige Tarif zur Datenentfernung wurde im Dezember 2025 eingestellt, die kostenlosen Benachrichtigungen bleiben jedoch bestehen.
Ältere Anleitungen verweisen möglicherweise auf Googles Dark-Web-Bericht. Google hat diesen am 16. Februar 2026 geschlossen und leitet Nutzer nun zu Password Checkup und Passkeys weiter.
Alle diese Prüfungen haben dieselben Grenzen:
- Ein sauberes Ergebnis ist kein Beweis für Sicherheit, da die Listen neuen Leaks hinterherhinken.
- Passwortprüfungen decken nur die Passwörter ab, die in dem jeweiligen Manager gespeichert sind.
- Eine Datenleck-Benachrichtigung für Ihre E-Mail-Adresse sagt Ihnen, in welchem Datenleck Ihre Adresse aufgetaucht ist, nicht aber, ob jemand Ihre Daten bereits verwendet hat.
- Keine dieser Prüfungen zeigt, ob Ihre Ausweisnummer, biometrische Daten oder Bankdaten gehandelt werden oder ob ein Kredit auf Ihren Namen eröffnet wurde. Dafür benötigen Sie Ihre Kreditauskunft, die in den folgenden Länderblöcken behandelt wird.
Bezahlen Sie niemanden dafür, Ihre Kreditauskunft zu prüfen oder zu bereinigen. Der Zugang zu Ihrer eigenen Kreditauskunft ist in Spanien, Mexiko, Kolumbien, den USA und im Vereinigten Königreich ein kostenloses gesetzliches Recht.
So prüfen Sie mit dem Le VPN Datenleck-Scanner auf iPhone und Android
Wenn Sie Le VPN nutzen, ist in der App ein Datenleck-Scanner enthalten. Er ist in jedem aktiven Le VPN Service ohne Aufpreis enthalten. Er prüft einmal täglich die E-Mail-Adresse Ihres Le VPN Kontos gegen bekannte Datenlecks. Die aufgelisteten Datenlecks sind Lecks bei anderen Unternehmen, niemals bei Le VPN.
- Aktualisieren Sie die App. Sie benötigen Version 3.7.0 oder höher auf iPhone und iPad sowie Version 3.9.0 oder höher auf Android-Smartphones und -Tablets aus Google Play.
- Öffnen Sie das Menü. Tippen Sie auf die Schaltfläche oben links auf dem Hauptbildschirm und dann auf „Datenleck-Scanner“, direkt nach „VPN-Einstellungen“. Die Zeile unter dem Namen zeigt bereits das Ergebnis, zum Beispiel „In 3 Datenlecks gefunden“ oder „Keine Datenlecks gefunden“. Auf dem iPhone bedeutet ein roter Punkt auf der Menüschaltfläche, dass ein Datenleck gefunden wurde, das Sie noch nicht gesichtet haben.
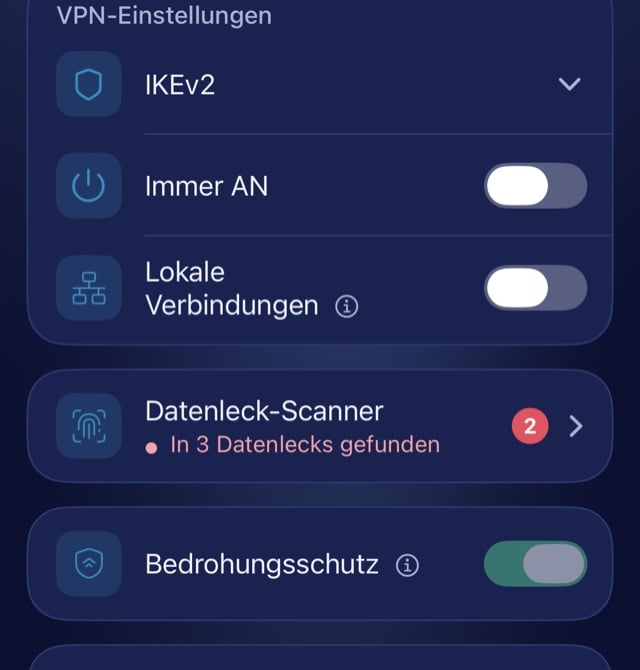
- Lesen Sie den Hauptbildschirm. Ein Ring zeigt die Anzahl der zu sichtenden Datenlecks. Darunter stehen die überwachte Adresse, die Zeit der letzten und der nächsten Prüfung sowie eine Schaltfläche „Jetzt prüfen“, die einmal pro Stunde funktioniert. Wurde nichts gefunden, zeigt der Bildschirm: „Gute Nachricht: Ihre Adresse ist in keinem bekannten Datenleck. Wir prüfen weiter.“
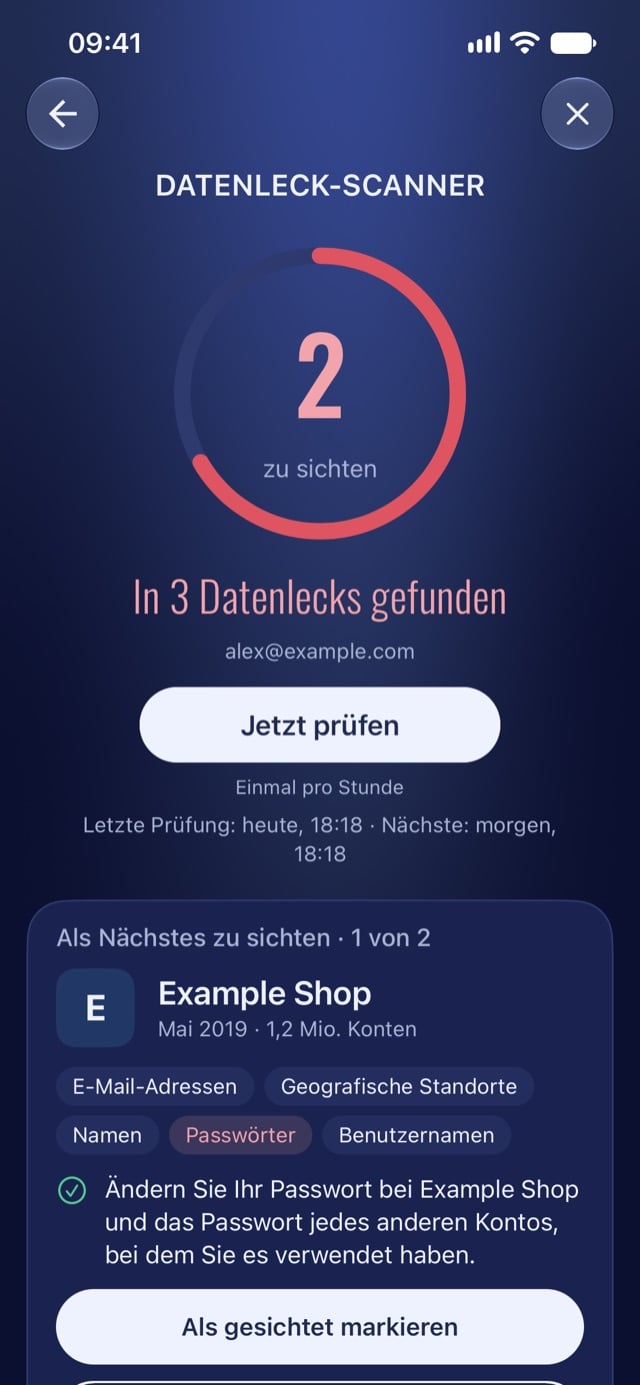
- Öffnen Sie ein Datenleck. „Als Nächstes zu sichten“ zeigt den Namen des Datenlecks, den Monat und die Anzahl der Konten. Tippen Sie auf „Details“, um die vollständige Ansicht zu sehen: Datum des Datenlecks, betroffene Konten, wann es für Ihre Adresse gefunden wurde, was passiert ist, sowie Kennzeichnungen wie „Neu“, „Sensibles Datenleck“ oder „Nicht verifiziert“.
- Handeln Sie nach „Was offengelegt wurde“ und „Was zu tun ist“. Ersteres listet die Datentypen auf, zum Beispiel Passwörter oder Namen. Letzteres nennt die Schritte: Ändern Sie das Passwort bei dem Dienst und überall, wo Sie es wiederverwendet haben, prüfen Sie Ihre Kontoauszüge, rechnen Sie mit Betrugsanrufen und -nachrichten, lesen Sie niemals einer Anruferin oder einem Anrufer einen Code aus einer SMS vor, und aktivieren Sie die Zwei-Faktor-Authentifizierung.
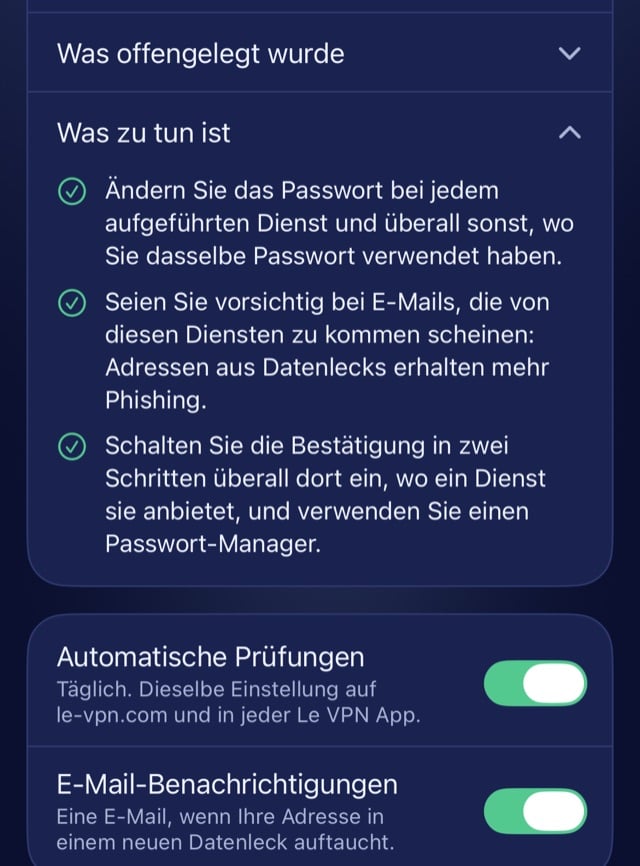
- Markieren Sie es als gesichtet. „Als gesichtet markieren“ dient nur Ihrer eigenen Übersicht. Die Prüfungen laufen weiter.
- Richten Sie die Benachrichtigungen ein. „Automatische Prüfungen“ führt die Prüfung jeden Tag durch, und die Einstellung wird mit le-vpn.com und jeder Le VPN App geteilt. „E-Mail-Benachrichtigungen“ sendet Ihnen eine E-Mail, wenn Ihre Adresse in einem neuen Datenleck auftaucht. Eine manuelle Prüfung sendet keine E-Mail.
Der Scanner prüft nur die E-Mail-Adresse Ihres Le VPN Kontos. Er prüft keine anderen E-Mail-Adressen, Telefonnummern oder Passwörter, nutzen Sie ihn daher zusätzlich zur Prüfung Ihres Passwort-Managers. Derselbe Bildschirm ist in den Windows-, Mac- und Linux-Apps sowie im Kundenbereich auf der Website verfügbar.
Die erste Stunde, nachdem Sie davon erfahren
Arbeiten Sie diese Liste der Reihe nach ab. Die ersten beiden Punkte sind am wichtigsten.
- Sichern Sie Ihr E-Mail-Konto. Es empfängt die Passwort-Reset-Links für alles andere. Legen Sie ein neues Passwort fest, das Sie noch nie verwendet haben, aktivieren Sie die Zwei-Faktor-Authentifizierung, melden Sie alle anderen Sitzungen ab und prüfen Sie, ob keine Weiterleitungsregel oder Wiederherstellungsadresse hinzugefügt wurde.
- Rufen Sie Ihre Bank an. Verwenden Sie die Nummer auf Ihrer Karte oder in der offiziellen App, niemals eine aus einer Nachricht. Sperren Sie die Karten und widersprechen Sie jeder Abbuchung, die Sie nicht zuordnen können. Bitten Sie um eine Referenznummer.
- Ändern Sie das offengelegte Passwort überall dort, wo Sie es wiederverwendet haben. Beginnen Sie mit Konten, die eine Karte hinterlegt haben oder über die Geld ausgegeben werden kann.
- Aktivieren Sie die Zwei-Faktor-Authentifizierung für Banking, das Konto Ihres Mobilfunkanbieters, Messaging-Apps und soziale Konten.
- Rufen Sie Ihren Mobilfunkanbieter an, wenn Ihr Signal verschwunden ist. Benutzen Sie ein anderes Telefon und fragen Sie, ob eine Duplikat-SIM ausgestellt wurde.
- Bewahren Sie Beweise auf. Sichern Sie Screenshots, Nachrichten, Daten und Referenznummern. Sie brauchen sie für die Meldung.
- Warnen Sie die Menschen in Ihrem Umfeld, wenn ein Konto übernommen wurde, über das man ihnen Nachrichten schicken kann.
Die ersten Tage: offizielle Stellen nach Land
In den darauffolgenden Tagen erstatten Sie eine förmliche Anzeige, prüfen Ihre Kreditauskunft auf Konten, die Sie nicht eröffnet haben, und ersetzen verlorene oder gestohlene Dokumente. Die offizielle Anzeige verlangen Unternehmen und Auskunfteien, daher sollten Sie sie erstatten, bevor Sie die Widersprüche starten.
Spanien
- Beratung: Die 017-Hotline von INCIBE ist kostenlos und vertraulich, täglich von 8:00 bis 23:00 Uhr im ganzen Jahr erreichbar, auch über WhatsApp (900 116 117) und Telegram (@INCIBE017). Im Jahr 2025 entfielen 14% der 142.767 Anfragen auf digitale Identitätsdiebstähle.
- Anzeige: Wenden Sie sich an die Policía Nacional (Dienststelle oder 091) oder die Guardia Civil. Die Online-Dienststelle der Guardia Civil nimmt für einige Straftaten vollständige Anzeigen entgegen, darunter betrügerische Kartenabbuchungen bis 10.000 €, sofern Sie ein digitales Zertifikat besitzen.
- Verlorener oder gestohlener DNI: Erstatten Sie Anzeige, informieren Sie Ihre Bank und bewahren Sie die Anzeige auf. Sie schützt Sie, wenn jemand in Ihrem Namen Produkte abschließt.
- Karten: Der Banco de España erklärt, dass Sie nach der Benachrichtigung Ihrer Bank nicht für unbefugte Nutzung haften, und davor haften Sie höchstens mit 50 €, sofern Sie nicht fahrlässig waren. Lehnt die Bank ab, wenden Sie sich an deren Kundendienst und danach an den Servicio de Reclamaciones des Banco de España.
- Kreditauskünfte: ASNEF wird von Equifax betrieben, BADEXCUG von Experian. Fragen Sie beim Betreiber der Datei an, welche Daten er über Sie speichert. Das ist kostenlos, und er muss innerhalb eines Monats antworten. Bei einer durch Betrug entstandenen Forderung melden Sie „presunto fraude en la contratación“ bei der Polizei und beantragen dann die Löschung. Bleibt eine Antwort aus, beschweren Sie sich bei der AEPD.
- Das Gesetz: Suplantación de identidad wird in der Regel als estafa, falsedad oder nach Artikel 401 des Código Penal verfolgt.
Mexiko
- Kreditauskunft: Nach dem Gesetz können Sie bei Buró de Crédito und Círculo de Crédito alle zwölf Monate eine kostenlose Reporte de Crédito Especial anfordern. Suchen Sie nach Krediten, die Sie nicht kennen.
- Widerspruch: Kontaktieren Sie den Kreditgeber, geben Sie an, dass es sich um robo de identidad handelt, und lassen Sie sich eine Folio-Nummer geben. Dann reichen Sie bei der Auskunftei eine reclamación ein, die den Eintrag während der Prüfung als „Registro Impugnado“ markiert.
- CONDUSEF: Bei Finanzkrediten fordert die CONDUSEF gemeinsam mit Ihnen Ihre Sonder-Kreditauskunft an und beantragt bei unbekannten Krediten eine Sperrung von Anfragen an Ihre Kredithistorie sowie die Eröffnung der förmlichen Beschwerde. Bei Handelskrediten wenden Sie sich an Profeco.
- Anzeige: Erstatten Sie Anzeige beim Ministerio Público oder bei der Fiscalía Ihres Bundesstaates.
- Vorsicht: Niemand kann Ihren Buró-Bericht gegen Geld löschen oder ändern. Banken fragen nicht telefonisch, per SMS oder über Messaging-Apps nach Passwörtern oder Zugangscodes.
Kolumbien
- Anzeige: Erstatten Sie online unter ADenunciar (adenunciar.policia.gov.co) eine denuncia, das von der Fiscalía und der Policía Nacional betrieben wird. Ein Beamter prüft sie innerhalb von 24 Stunden und sendet Ihnen per E-Mail eine número de noticia criminal.
- Vorfälle: Melden Sie betrügerische Anrufe, SMS und gefälschte Websites an die CAI Virtual (caivirtual.policia.gov.co). Das ist nicht dasselbe wie eine denuncia.
- Negative Kreditauskunft: Beschweren Sie sich zuerst bei dem Unternehmen, das Sie gemeldet hat, oder bei der Auskunftei. Diese haben 15 Tage Zeit zu antworten. Bei Ablehnung oder Schweigen wenden Sie sich an die Delegatura de Protección de Datos der SIC, mit Nachweis der falsedad personal und einer Kopie Ihrer denuncia.
- Kredithistorie: DataCrédito (midatacredito.com) bietet eine kostenlose Historienprüfung und eine kostenlose E-Mail-Benachrichtigung, wenn eine neue Verpflichtung erscheint. Auch bei TransUnion ist die Abfrage kostenlos.
- Neues Gesetz: Das Ley 2573 de 2026 tritt im November 2026 in Kraft, sechs Monate nach seiner Verkündung am 19. Mai. Sobald Sie das Unternehmen mit Nachweisen informieren, muss es das Inkasso sofort aussetzen, Zinsen inbegriffen. Sie haben ab dieser Mitteilung 20 Werktage, um die Strafanzeige zu erstatten. Ein Vermerk „Víctima de Falsedad Personal“ darf nicht als negative Auskunft gelten.
Argentinien
- Verlorener oder gestohlener DNI: Nach der polizeilichen Anzeige registrieren Sie ihn im Registro de Documentos de Identidad Cuestionados und fordern Sie dann über die Mi Argentina App oder ein Dokumentationszentrum eine neue Kopie von RENAPER an.
- Betrug: Beschweren Sie sich zuerst bei der Bank oder Kartenherausgeberin und lassen Sie sich eine Beschwerdenummer geben. Die BCRA ist der zweite Schritt. Bei Cyberkriminalität wenden Sie sich an die UFECI (mpf.gob.ar/ufeci).
- Kreditregister: Um einen falschen Eintrag in der Central de Deudores korrigieren zu lassen, wenden Sie sich an den Kreditgeber, der ihn gemeldet hat, und nutzen Sie dann das Berichtigungsformular der BCRA. Bei Veraz und Nosis beschweren Sie sich direkt dort.
Chile
- Anzeige: Erstatten Sie Anzeige beim Ministerio Público, bei den Carabineros oder der PDI, und geben Sie Ihrer Bank die Anzeige.
- Bankreklamation: Nach dem Ley 20.009 reichen Sie die förmliche Reklamation innerhalb von 30 Werktagen nach der Benachrichtigung der Bank ein. Bei Beträgen bis 35 UF muss die Bank die Abbuchungen innerhalb von 5 Werktagen erstatten oder stornieren. SERNAC erklärt die Schritte.
- Wenn die Bank versagt: Beschweren Sie sich bei der CMF.
USA
- Anzeige und Plan: IdentityTheft.gov (auf Spanisch RobodeIdentidad.gov) erstellt einen FTC Identity Theft Report und einen Wiederherstellungsplan mit vorausgefüllten Schreiben. Ohne Konto drucken Sie den Bericht sofort aus, denn Sie können ihn später nicht erneut abrufen. Telefonisch: 877-438-4338.
- Kredit-Sperre: das Setzen und Aufheben ist kostenlos, und sie wird separat bei Equifax, Experian und TransUnion eingerichtet.
- Fraud Alert: kostenlos, gilt ein Jahr, und eine Auskunftei informiert die anderen beiden. Mit einem FTC-Bericht oder einer polizeilichen Anzeige erhalten Sie eine erweiterte Warnung für sieben Jahre.
Vereinigtes Königreich
- Anzeige: Report Fraud hat Action Fraud am 4. Dezember 2025 ersetzt. Nutzen Sie reportfraud.police.uk oder rufen Sie 0300 123 2040 an.
- Kreditauskunft: Sie haben ein gesetzliches Recht auf eine kostenlose Kopie Ihrer Auskunft von Equifax, Experian und TransUnion.
- Zusätzliche Prüfungen: Die Cifas Protective Registration kostet 30 £ für zwei Jahre und veranlasst Mitgliedsunternehmen, bei Anträgen in Ihrem Namen zusätzliche Prüfungen durchzuführen. Es ist keine Versicherung, und Cifas erinnert Sie nicht vor Ablauf.
Gewohnheiten, die das Risiko senken
- Ein Passwort pro Konto, verwaltet in einem Passwort-Manager. Ein geleaktes Passwort öffnet dann nur ein Konto und nichts weiter.
- Zwei-Faktor-Authentifizierung oder Passkeys für E-Mail, Banking und das Konto bei Ihrem Mobilfunkanbieter. Ein Passkey lässt sich nicht in eine gefälschte Seite eingeben, und ein gestohlenes Passwort allein öffnet das Konto nicht mehr.
- Sperrungen und Warnungen nutzen, wo es sie gibt. Verwenden Sie in den USA eine Kreditsperre (Credit Freeze), im Vereinigten Königreich Protective Registration, in Kolumbien die Benachrichtigung bei neuen Verbindlichkeiten und in Mexiko den kostenlosen Jahresbericht.
- Weniger persönliche Daten in der Öffentlichkeit. INCIBE empfiehlt, den eigenen Namen zu suchen, um zu sehen, was über Sie im Netz steht. Posten Sie keine Fotos von Ausweisdokumenten, Bordkarten oder Karten.
- Vorsicht bei Anrufen und Nachrichten nach einem Datenleck. Legen Sie auf und rufen Sie selbst die offizielle Nummer an. Wer Ihre Ausweisnummer oder Adresse kennt, kann diese in einem Leak gelesen haben. Lesen Sie niemandem jemals einen Code aus einer Nachricht vor.
Ein VPN hat eine engere Aufgabe. Es verschlüsselt Ihren Datenverkehr in öffentlichen oder nicht vertrauenswürdigen Netzwerken und verbirgt Ihre IP-Adresse vor den besuchten Websites und vor dem Netzwerk, in dem Sie sich befinden. Mit dem IP-Adressentest von Le VPN können Sie prüfen, was Ihre Verbindung preisgibt. Ein VPN hindert ein Unternehmen nicht daran, Ihre Daten zu leaken, und es hindert Sie nicht daran, ein Passwort auf einer gefälschten Seite einzugeben.
Was Sie heute tun können
Mit drei Schritten heute ist ein künftiges Leck Ihrer Daten für Kriminelle weniger wert. Führen Sie den Passwort-Check in Ihrem Browser oder Telefon durch, vergeben Sie für Ihr E-Mail-Konto ein einzigartiges Passwort und aktivieren Sie die Zwei-Faktor-Authentifizierung, und speichern Sie die offizielle Telefonnummer Ihrer Bank in Ihren Kontakten.
Über den Autor
Redakteur des Le VPN Blogs
Alan Summers schreibt und redigiert seit Jahren für den Le VPN Blog und behandelt Themen wie Online-Privatsphäre, Cybersicherheit und die besten Wege, ein VPN optimal zu nutzen. Er verfolgt aufmerksam Nachrichten, die die Internetfreiheit weltweit betreffen, und macht daraus praktische Tipps für die Leser von Le VPN.
Artikel von Alan Summers →