Czym jest kradzież tożsamości i jak jej zapobiec?
Kradzież tożsamości to sytuacja, w której ktoś używa Twoich danych osobowych, aby podawać się za Ciebie: przejmuje konto, zaciąga kredyt lub wykupuje abonament telefoniczny albo przechodzi weryfikację tożsamości Twoimi danymi. Dane często pochodzą z wycieku w firmie lub urzędzie, które je przechowywały, co oznacza, że może to spotkać także osoby ostrożne.
Najważniejsza jest pierwsza godzina po wykryciu problemu. Kroki na tę godzinę znajdziesz poniżej, a po nich oficjalne kanały dla Hiszpanii, Meksyku, Kolumbii, Argentyny, Chile, Stanów Zjednoczonych i Wielkiej Brytanii.
Co stanowi kradzież tożsamości
Meksykańska agencja ds. konsumentów finansowych CONDUSEF definiuje ją jako sytuację, w której osoba pozyskuje, przekazuje, wykorzystuje lub przywłaszcza sobie dane innej osoby bez upoważnienia, zwykle w celu popełnienia oszustwa lub przestępstwa. Takie dane obejmują imię i nazwisko, numer telefonu, adres, zdjęcia, odciski palców, numer prawa jazdy i numer ubezpieczenia społecznego oraz dokumentację finansową lub medyczną.
Amerykańska Federal Trade Commission otrzymała ponad 1,1 miliona zgłoszeń kradzieży tożsamości w 2024 roku. W Wielkiej Brytanii członkowie organizacji Cifas zgłosili ponad 242 000 przypadków oszustwa na tożsamość w 2025 roku, co stanowi 54% wszystkich spraw zarejestrowanych w National Fraud Database. Kolumbijski regulator ds. konsumentów i danych, SIC, zanotował 40 316 skarg na kradzież tożsamości od 2020 roku.
Jak wyciek danych przeradza się w kradzież tożsamości
Co zawiera wyciek
Wyciek to kopia danych klientów firmy, która trafia w niepowołane ręce. Niektóre wycieki zawierają adresy e-mail i hasła. Inne nie zawierają haseł, ale mają mnóstwo danych tożsamościowych. Kiedy hiszpańska firma energetyczna Endesa powiadomiła klientów o nieautoryzowanym dostępie w styczniu 2026 roku, ujawnione dane obejmowały podstawowe dane tożsamościowe i kontaktowe, numery DNI oraz dane umowy, ewentualnie numery IBAN, i żadnych haseł, zgodnie z komunikatem INCIBE, hiszpańskiego instytutu cyberbezpieczeństwa.
Jak wycieki są łączone i sprzedawane
Pojedynczy wyciek rzadko daje przestępcy wszystko. Dane są łączone z innymi wyciekami oraz z danymi logowania ukradzionymi przez malware, a następnie sprzedawane jako listy. W czerwcu 2025 roku badacze odkryli 30 publicznie dostępnych zbiorów danych zawierających około 16 miliardów rekordów logowania. Była to kompilacja, a nie jeden nowy wyciek: większość pochodziła prawdopodobnie z malware kradnącego hasła, starszych wycieków i list przygotowanych do masowego testowania danych logowania.
Sprzedawcy także przesadzają, więc deklaracja nie jest potwierdzonym wyciekiem. Na początku listopada 2026 roku sprzedawca na forum z ukradzionymi danymi twierdził, że ma zdjęcia, odciski palców i dane dokumentów około 41,4 miliona Kolumbijczyków, które miały pochodzić z systemów Registraduría Nacional del Estado Civil. Nikt tego niezależnie nie zweryfikował. 5 listopada Registraduría oświadczyła, że analiza logów i śladów dostępu nie wykazała włamania ani nieautoryzowanego dostępu. Kolumbijska prasa zauważyła również, że ta liczba niemal odpowiada liczbie wyborców w spisie wyborczym i że nie udowodniono, aby próbki pochodziły z Registraduría.
Drogi od wycieku danych do kogoś, kto podszywa się pod Ciebie
- Przejęcie konta przez ponownie użyte hasła. Wyciekła para adres e-mail i hasło jest automatycznie testowana na innych usługach. Jeśli użyłeś tego samego hasła, te konta też zostaną otwarte. Cifas odnotował ponad 78 000 przypadków przejęcia kont w Wielkiej Brytanii w 2025 roku, z czego około 90% dotyczyło produktów telefonicznych, sprzedaży internetowej i osobistych kart kredytowych.
- Phishing wykorzystujący Twoje prawdziwe dane. Wiadomość cytująca Twój prawdziwy numer dokumentu, adres lub umowę wygląda wiarygodnie. SIC ostrzega, że to, że obcy zna Twoje imię i nazwisko, numer dokumentu lub adres, nie oznacza, że jest tym, za kogo się podaje.
- Nowy kredyt lub linie telefoniczne na Twoje nazwisko. Mając imię i nazwisko, numer dokumentu i adres, przestępca może ubiegać się o pożyczkę lub umowę na telefon komórkowy. Z 13 983 zgłoszeń kradzieży tożsamości złożonych przez platformę SIC od 2022 roku do maja 2026 roku 81% dotyczyło telekomunikacji.
- SIM swapping (duplikat karty SIM). Ktoś przekonuje Twojego operatora do wydania duplikatu karty SIM na podstawie Twoich danych osobowych, a następnie odbiera Twoje połączenia oraz kody wysyłane przez bank SMS-em. Hiszpański urząd ochrony danych karał operatorów za takie praktyki, w tym karą 70 000 euro nałożoną na Digi. Guardia Civil ostrzegała, że nagła utrata sygnału w telefonie może być pierwszym sygnałem ostrzegawczym.
- Fałszywe dokumenty ze zdjęć dokumentów tożsamości. Zdjęcia dokumentów tożsamości i twarzy są wykorzystywane do zdawania internetowych weryfikacji tożsamości. Cifas mówi, że narzędzia AI pomagają obecnie przestępcom tworzyć „przekonujące podszywania się, fałszywe dokumenty i syntetyczne tożsamości szybko i na dużą skalę”. Wyciekłe zdjęcie dokumentu tożsamości, odcisk palca lub twarz są gorsze niż wyciekłe hasło, ponieważ hasło można zmienić, a odcisków palców czy twarzy nie da się zastąpić.
Jak sprawdzić, czy Twój e-mail lub hasło znalazły się w wycieku
Te bezpłatne testy obejmują albo hasła zapisane w jednym menedżerze haseł, albo pojedynczy adres e-mail.
- Google Password Checkup (w Google Password Manager i Chrome) porównuje Twoje zapisane hasła ze znanymi skompromitowanymi danymi logowania i oznacza słabe oraz powtarzane hasła. Google zaprojektowało to narzędzie tak, aby nie poznawało Twoich haseł. Sprawdza ono wyłącznie hasła zapisane w Google Password Manager.
- Apple Passwords sprawdza hasła zapisane w AutoFill na liście wyciekłych haseł. Sprawdzanie zostało zbudowane tak, aby Twoje hasła nie były wysyłane do Apple. Obejmuje ono wyłącznie to, co jest tam przechowywane.
- Microsoft Edge Password Monitor sprawdza hasła zapisane w Edge w bazie wyciekłych danych logowania. Jest włączony automatycznie, jeśli się zalogujesz i włączysz synchronizację. W przeciwnym razie włącz opcję wyświetlania alertów o hasłach znalezionych w wycieku online. Microsoft informuje, że bardzo świeże wycieki mogą jeszcze nie znajdować się w bazie.
- Mozilla Monitor działa na podstawie adresu e-mail, a nie hasła: wysyła bezpłatne powiadomienia, gdy Twój adres pojawi się w znanym wycieku. Jego płatny poziom usuwania danych został zamknięty w grudniu 2025 roku, ale bezpłatne powiadomienia nadal działają.
Starsze poradniki mogą kierować Cię do raportu dark web Google. Google zamknęło go 16 lutego 2026 roku i teraz odsyła użytkowników do Password Checkup oraz kluczy dostępu.
Wszystkie te testy mają te same ograniczenia:
- Czysty wynik nie jest dowodem bezpieczeństwa, ponieważ listy nie nadążają za nowymi wyciekami.
- Testy haseł obejmują wyłącznie hasła przechowywane w danym menedżerze.
- Powiadomienie o wycieku adresu e-mail mówi Ci, w którym wycieku pojawił się Twój adres, ale nie czy ktoś wykorzystał Twoje dane.
- Żaden z nich nie pokazuje, że Twój numer identyfikacyjny, dane biometryczne lub dane bankowe są przedmiotem handlu, ani że zaciągnięto kredyt na Twoje nazwisko. Do tego potrzebujesz swojej historii kredytowej, omówionej w sekcjach dotyczących poszczególnych krajów poniżej.
Nie płać nikomu za sprawdzenie lub wyczyszczenie Twojej historii kredytowej. Dostęp do własnej historii to bezpłatne prawo w Hiszpanii, Meksyku, Kolumbii, USA i Wielkiej Brytanii.
Jak sprawdzić w Skanerze Wycieków Danych Le VPN na iPhone i Androidzie
Jeśli korzystasz z Le VPN, aplikacja zawiera Skaner Wycieków Danych. Jest dostępny z każdą aktywną usługą Le VPN bez dodatkowych opłat. Raz dziennie sprawdza adres e-mail Twojego konta Le VPN pod kątem znanych wycieków danych. Wymienione wycieki to przecieki w innych firmach, nigdy w Le VPN.
- Zaktualizuj aplikację. Potrzebujesz wersji 3.7.0 lub nowszej na iPhonie i iPadzie oraz wersji 3.9.0 lub nowszej na telefonach i tabletach z Androidem z Google Play.
- Otwórz menu. Stuknij przycisk w lewym górnym rogu ekranu głównego, a następnie „Skaner Wycieków Danych”, zaraz po „Ustawienia VPN”. Linia pod nazwą już pokazuje wynik, na przykład „Znaleziono w 3 wyciekach” lub „Nie znaleziono wycieków”. Na iPhonie czerwona kropka na przycisku menu oznacza, że znaleziono wyciek, którego jeszcze nie przejrzałeś.
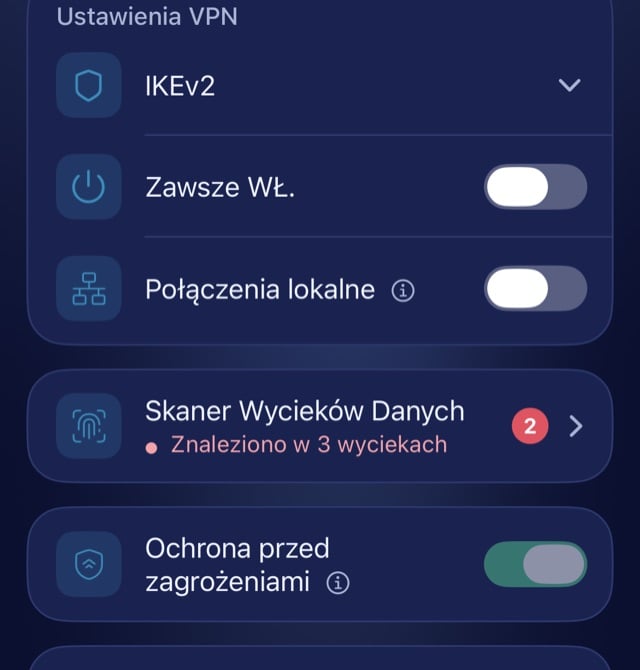
- Przeczytaj ekran główny. Pierścień pokazuje liczbę wycieków do przejrzenia. Pod nim znajdują się obserwowany adres, „Ostatnie sprawdzenie” i „Następne”, oraz przycisk „Sprawdź teraz”, który działa raz na godzinę. Jeśli nic nie znaleziono, ekran wyświetla: „Dobra wiadomość: Twojego adresu nie ma w żadnym znanym wycieku danych. Sprawdzamy dalej.”
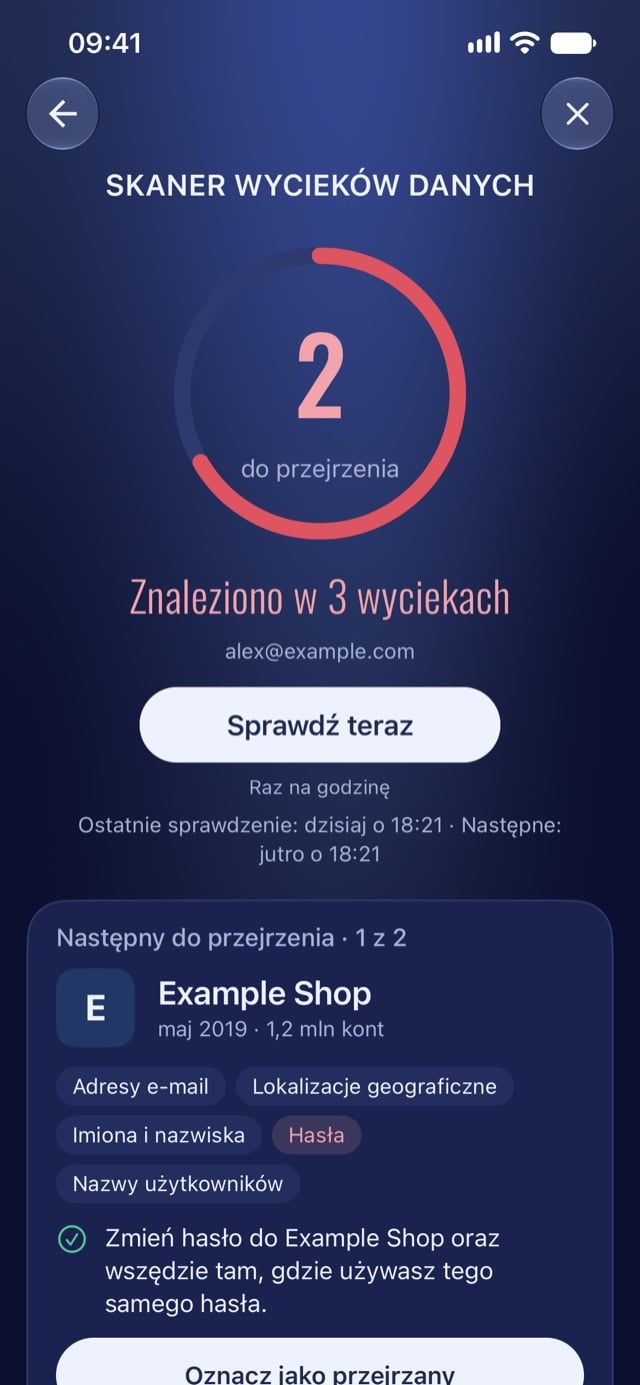
- Otwórz wyciek. „Następny do przejrzenia” pokazuje nazwę wycieku, miesiąc i liczbę kont. Stuknij „Szczegóły”, aby zobaczyć pełny arkusz: datę wycieku, konta, których dotyczy, kiedy został wykryty dla Twojego adresu, co się stało oraz etykiety takie jak „Nowy”, „Wyciek wrażliwy” lub „Niezweryfikowany”.
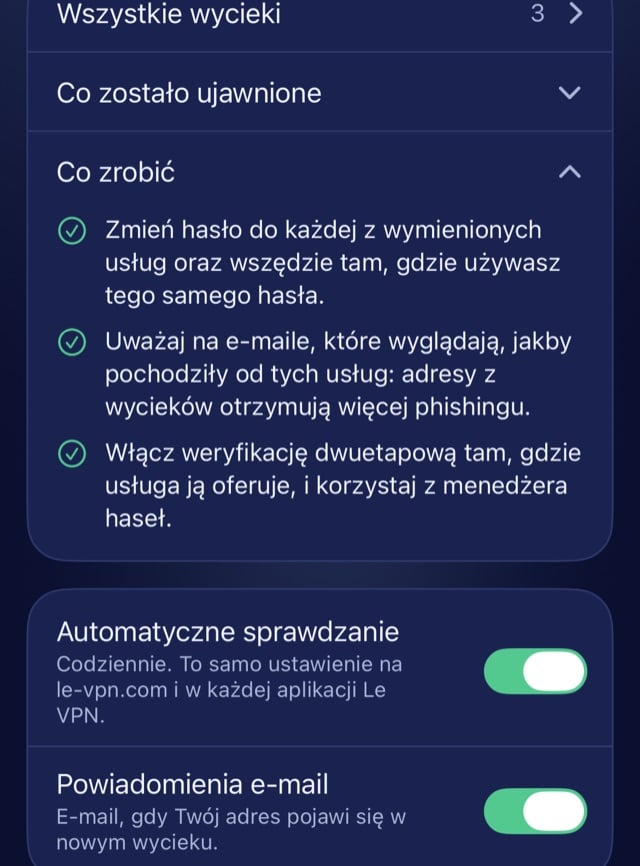
- Zastosuj się do „Co zostało ujawnione” i „Co zrobić”. Pierwsza sekcja wymienia typy danych, na przykład hasła lub imiona i nazwiska. Druga podaje kroki: zmień hasło w tej usłudze i wszędzie, gdzie było używane ponownie, sprawdzaj wyciągi bankowe, spodziewaj się oszukańczych telefonów i wiadomości, nigdy nie odczytuj kodu z wiadomości tekstowej dzwoniącemu i włącz weryfikację dwuetapową.
- Oznacz jako przejrzany. „Oznacz jako przejrzany” służy tylko do Twojej własnej ewidencji. Sprawdzanie trwa dalej.
- Ustaw powiadomienia. „Automatyczne sprawdzanie” uruchamia sprawdzenie codziennie, a to ustawienie jest wspólne dla le-vpn.com i każdej aplikacji Le VPN. „Powiadomienia e-mail” wysyłają Ci e-mail, gdy Twój adres pojawi się w nowym wycieku. Ręczne sprawdzenie nie wysyła e-maila.
Skaner sprawdza wyłącznie adres e-mail Twojego konta Le VPN. Nie sprawdza innych adresów e-mail, numerów telefonów ani haseł, więc używaj go obok funkcji sprawdzania w swoim menedżerze haseł. Ten sam ekran znajduje się w aplikacjach na Windows, Mac i Linux oraz w panelu klienta na stronie internetowej.
Pierwsza godzina po odkryciu
Przejdź tę listę po kolei. Dwa pierwsze punkty są najważniejsze.
- Zabezpiecz swoje konto e-mail. To na nie przychodzą linki do resetowania haseł wszystkich pozostałych kont. Ustaw nowe hasło, którego nigdy wcześniej nie używałeś, włącz weryfikację dwuetapową, wyloguj wszystkie inne sesje i sprawdź, czy nie dodano żadnej reguły przekazywania ani adresu odzyskiwania.
- Zadzwoń do banku. Użyj numeru z karty lub z oficjalnej aplikacji, nigdy numeru z wiadomości. Zablokuj karty i zakwestionuj każdą transakcję, której nie rozpoznajesz. Poproś o numer referencyjny.
- Zmień ujawnione hasło wszędzie tam, gdzie było używane ponownie. Zacznij od kont, które mają zapisaną kartę lub mogą wydawać pieniądze.
- Włącz weryfikację dwuetapową dla bankowości, konta u operatora telefonu, aplikacji do wiadomości i kont społecznościowych.
- Zadzwoń do operatora telefonu, jeśli straciłeś zasięg. Użyj innego telefonu i zapytaj, czy nie wydano duplikatu karty SIM.
- Zachowaj dowody. Zapisz zrzuty ekranu, wiadomości, daty i numery referencyjne. Będą ci potrzebne do zgłoszenia.
- Ostrzeż osoby bliskie, jeśli przejęto konto, z którego można im wysyłać wiadomości.
Pierwsze dni: oficjalne kanały według krajów
W kolejnych dniach złóż formalne zawiadomienie, sprawdź swoją historię kredytową pod kątem kont, których nie otwierałeś, i wymień wszystkie zgubione lub skradzione dokumenty. Oficjalne zawiadomienie jest tym, o co proszą firmy i biura informacji kredytowej, więc złóż je, zanim zaczniesz zgłaszać spory.
Hiszpania
- Porada: bezpłatna i poufna infolinia INCIBE 017 jest czynna od 8:00 do 23:00 każdego dnia w roku, także na WhatsApp (900 116 117) i Telegramie (@INCIBE017). W 2025 roku 14% z 142 767 zapytań dotyczyło cyfrowego podszywania się.
- Zgłoszenie: udaj się do Policía Nacional (na komisariat lub pod numer 091) albo do Guardia Civil. Biuro internetowe Guardia Civil przyjmuje kompletne zawiadomienia w sprawie niektórych przestępstw, w tym oszukańczych obciążeń kartą do 10 000 euro, jeśli posiadasz certyfikat cyfrowy.
- Zgubiony lub skradziony DNI: zgłoś to, powiadom swój bank i zachowaj zawiadomienie. Chroni Cię ono, jeśli ktoś otworzy produkty na Twoje nazwisko.
- Karty: Banco de España informuje, że po powiadomieniu banku nie ponosisz odpowiedzialności za nieautoryzowane użycie, a przed powiadomieniem Twoja odpowiedzialność jest ograniczona do 50 euro, chyba że byłeś niedbały. Jeśli bank odmówi, zwróć się do jego działu obsługi klienta, a następnie do Servicio de Reclamaciones del Banco de España.
- Rejestry dłużników: ASNEF prowadzi Equifax, a BADEXCUG Experian. Zapytaj właściciela rejestru, co o Tobie zawiera. To bezpłatne, a administrator rejestru musi odpowiedzieć w ciągu miesiąca. W przypadku długu powstałego w wyniku oszustwa zgłoś „presunto fraude en la contratación” policji, a następnie poproś o usunięcie wpisu. Jeśli nie otrzymasz odpowiedzi, złóż skargę do AEPD.
- Prawo: suplantación de identidad jest zwykle ścigana jako estafa, falsedad lub na podstawie artykułu 401 Código Penal.
Meksyk
- Raport kredytowy: z mocy prawa możesz poprosić o bezpłatny Reporte de Crédito Especial co dwanaście miesięcy w Buró de Crédito oraz w Círculo de Crédito. Szukaj pożyczek, których nie rozpoznajesz.
- Spor: skontaktuj się z pożyczkodawcą, powiedz, że to robo de identidad, i uzyskaj numer folio. Następnie złóż reclamación w biurze informacji kredytowej, które oznaczy wpis jako „Registro Impugnado” na czas weryfikacji.
- CONDUSEF: w przypadku kredytów finansowych CONDUSEF wraz z Tobą występuje o Twój specjalny raport kredytowy i, jeśli są pożyczki, których nie rozpoznajesz, wnioskuje o blokadę zapytań do Twojej historii kredytowej i otwiera formalną skargę. W przypadku kredytów komercyjnych zwróć się do Profeco.
- Zgłoszenie: złóż je w Ministerio Público lub w prokuraturze swojego stanu.
- Uważaj na: nikt nie może usunąć ani zmienić Twojego raportu z Buró za pieniądze. Banki nie proszą o hasła ani kody dostępu telefonicznie, SMS-em ani przez komunikatory.
Kolumbia
- Zgłoszenie: złóż denuncia online przez ADenunciar (adenunciar.policia.gov.co), prowadzone przez Fiscalía i Policía Nacional. Funkcjonariusz zatwierdza je w ciągu 24 godzin i wysyła e-mailem número de noticia criminal.
- Zdarzenia: zgłaszaj oszukańcze telefony, SMS-y i fałszywe strony do CAI Virtual (caivirtual.policia.gov.co). To nie to samo co denuncia.
- Negatywny raport kredytowy: najpierw złóż skargę do firmy, która Cię zgłosiła, lub do biura informacji kredytowej. Mają 15 dni na odpowiedź. Jeśli odmówią lub nie odpowiedzą, zwróć się do Delegatura de Protección de Datos w SIC z dowodem falsedad personal i kopią swojej denuncii.
- Historia kredytowa: DataCrédito (midatacredito.com) oferuje bezpłatne sprawdzenie historii oraz bezpłatny alert e-mail pojawienia się nowego zobowiązania. TransUnion również pozwala bezpłatnie sprawdzić historię.
- Nowe prawo: Ley 2573 de 2026 wchodzi w życie w listopadzie 2026 roku, sześć miesięcy po jej ogłoszeniu 19 maja. Gdy powiadomisz firmę z dowodami, musi natychmiast zawiesić windykację, łącznie z odsetkami. Masz 20 dni roboczych od tego powiadomienia na złożenie zawiadomienia o przestępstwie. Etykieta „Víctima de Falsedad Personal” nie może być traktowana jako negatywny wpis.
Argentyna
- Zgubiony lub skradziony DNI: po zawiadomieniu policji zarejestruj go w Registro de Documentos de Identidad Cuestionados, a następnie poproś o nowy egzemplarz w RENAPER przez aplikację Mi Argentina lub w centrum dokumentacji.
- Oszustwo: najpierw złóż reklamację w banku lub u wydawcy karty i uzyskaj numer reklamacji. BCRA to drugi krok. W sprawie cyberprzestępczości skontaktuj się z UFECI (mpf.gob.ar/ufeci).
- Rejestry zadłużenia: aby poprawić błędny wpis w Central de Deudores, zwróć się do pożyczkodawcy, który go zgłosił, a następnie użyj formularza korekty BCRA. W przypadku Veraz i Nosis złóż skargę bezpośrednio do nich.
Chile
- Zgłoszenie: złóż je w Ministerio Público, w Carabineros lub w PDI i przekaż swojemu bankowi kopię zawiadomienia.
- Reklamacja w banku: zgodnie z Ley 20.009 złóż formalną reklamację w ciągu 30 dni roboczych od powiadomienia banku. Przy kwotach do 35 UF bank musi zwrócić lub anulować obciążenia w ciągu 5 dni roboczych. SERNAC wyjaśnia poszczególne kroki.
- Jeśli bank zawiedzie: złóż skargę do CMF.
Stany Zjednoczone
- Zgłoszenie i plan: IdentityTheft.gov (po hiszpańsku RobodeIdentidad.gov) tworzy FTC Identity Theft Report i plan naprawczy z wstępnie wypełnionymi pismami. Bez konta wydrukuj raport od razu, bo później nie można go odzyskać. Telefonicznie: 877-438-4338.
- Blokada kredytu: bezpłatne założenie i zdjęcie, ustawiana osobno w Equifax, Experian i TransUnion.
- Alert oszustwa: bezpłatny, obowiązuje przez rok, a jedno biuro powiadamia pozostałe dwa. Z raportem FTC lub zawiadomieniem policyjnym możesz uzyskać rozszerzony alert na siedem lat.
Wielka Brytania
- Zgłoszenie: Report Fraud zastąpił Action Fraud 4 grudnia 2025 roku. Korzystaj z reportfraud.police.uk lub dzwoń pod 0300 123 2040.
- Historia kredytowa: masz ustawowe prawo do bezpłatnej kopii swojej historii kredytowej w Equifax, Experian i TransUnion.
- Dodatkowe weryfikacje: Cifas Protective Registration kosztuje 30 funtów za dwa lata i sprawia, że firmy członkowskie przeprowadzają dodatkowe weryfikacje wniosków składanych na Twoje nazwisko. To nie jest ubezpieczenie, a Cifas nie przypomina przed wygaśnięciem usługi.
Nawyki, które zmniejszają ryzyko
- Jedno hasło na konto, przechowywane w menedżerze haseł. Wyciekłe hasło otwiera wtedy jedno konto i nic więcej.
- Weryfikacja dwuetapowa lub klucze dostępu w poczcie e-mail, bankowości i na koncie u operatora telefonu. Klucza dostępu nie da się wpisać na fałszywej stronie, a samo ukradzione hasło już nie otwiera konta.
- Blokady i alerty tam, gdzie istnieją. W USA skorzystaj z blokady kredytowej, w Wielkiej Brytanii z Protective Registration, w Kolumbii z alertu o nowym zobowiązaniu, a w Meksyku z darmowego rocznego raportu.
- Mniej danych osobowych w przestrzeni publicznej. INCIBE zaleca wyszukanie własnego nazwiska, aby sprawdzić, co o Tobie krąży w sieci. Nie publikuj zdjęć dokumentów tożsamości, kart pokładowych ani kart płatniczych.
- Ostrożność przy połączeniach i SMS-ach po wycieku. Odłóż słuchawkę i sam zadzwoń na oficjalny numer. Osoba dzwoniąca, która zna Twój numer dokumentu lub adres, mogła odczytać je z wycieku. Nigdy nie podawaj nikomu kodu z SMS-a.
VPN ma węższe zadanie. Szyfruje Twój ruch w sieciach publicznych i niezaufanych oraz ukrywa Twój adres IP przed odwiedzanymi stronami i siecią, z której korzystasz. Możesz sprawdzić, co ujawnia Twoje połączenie dzięki testowi adresu IP Le VPN. VPN nie powstrzyma firmy przed wyciekiem Twoich danych ani nie zapobieże wpisaniu hasła na fałszywej stronie.
Co zrobić już dziś
Trzy kroki podjęte dziś sprawią, że przyszły wyciek Twoich danych będzie dla przestępcy mniej wartościowy. Uruchom sprawdzanie haseł w przeglądarce lub telefonie, ustaw dla konta e-mail unikalne hasło i weryfikację dwuetapową, a także zapisz oficjalny numer telefonu swojego banku w kontaktach.
O autorze
Redaktor bloga Le VPN
Alan Summers od lat pisze i redaguje teksty na blogu Le VPN, poruszając tematy prywatności w sieci, cyberbezpieczeństwa i najlepszych sposobów wykorzystania VPN. Uważnie śledzi wiadomości dotyczące wolności w internecie na całym świecie i przekształca je w praktyczne porady dla czytelników Le VPN.
Artykuły autorstwa Alan Summers →