سرقت هویت چیست و چگونه جلوی آن را بگیریم؟
سرقت هویت یعنی کسی از دادههای شخصی شما استفاده کند تا بهجای شما عمل کند: تصاحب یک حساب کاربری، گرفتن وام یا خط تلفن، یا گذراندن بررسی هویت با اطلاعات شما. این دادهها اغلب از نشت اطلاعات در شرکتی یا سازمانی که آنها را نگه میداشته به دست میآید، یعنی این اتفاق میتواند برای افراد دقیق و محتاط هم بیفتد.
ساعت اول پس از مطلع شدن مهمترین زمان است و مراحل آن در ادامه آمده است، سپس بخشهای جداگانهای با کانالهای رسمی برای اسپانیا، مکزیک، کلمبیا، آرژانتین، شیلی، ایالات متحده و بریتانیا ارائه شده است.
چه چیزی سرقت هویت محسوب میشود
سازمان حمایت از مصرفکننده مالی مکزیک، CONDUSEF، آن را چنین تعریف میکند: شخصی بدون اجازه، دادههای شخص دیگری را به دست میآورد، منتقل میکند، استفاده میکند یا تصاحب میکند، که معمولاً برای ارتکاب کلاهبرداری یا جرم است. آن دادهها شامل نام، شماره تلفن، نشانی، عکسها، اثر انگشتها، شماره گواهینامه رانندگی و شماره تأمین اجتماعی و نیز سوابق مالی یا پزشکی شما میشود.
کمیسیون تجارت فدرال آمریکا در سال 2024 بیش از 1.1 میلیون گزارش سرقت هویت دریافت کرد. در بریتانیا، اعضای Cifas در سال 2025 بیش از 242,000 پرونده کلاهبرداری هویتی ثبت کردند که 54% از کل پروندههای ثبتشده در پایگاه داده ملی کلاهبرداری است. نهاد ناظر بر مصرفکننده و دادههای کلمبیا، SIC، از سال 2020 40,316 شکایت سرقت هویت را شمارش کرده است.
چگونه یک نشت اطلاعات به سرقت هویت تبدیل میشود
یک نشت چه چیزی در بر دارد
نشت اطلاعات، نسخهای از سوابق مشتریان یک شرکت است که به دست اشخاص نامناسب افتاده است. برخی نشتها شامل نشانیهای ایمیلی و رمزهای عبور هستند. برخی دیگر رمز عبور ندارند اما دادههای هویتی فراوانی دارند. هنگامی که شرکت انرژی اسپانیایی Endesa در ژانویه 2026 مشتریان خود را از دسترسی غیرمجاز مطلع کرد، دادههای افشاشده مطابق اعلان INCIBE، مؤسسه امنیت سایبری اسپانیا، شامل اطلاعات هویتی و تماس پایه، شمارههای DNI و دادههای قرارداد، احتمالاً شمارههای IBAN و بدون رمز عبور بود.
چگونه نشتها ترکیب و فروخته میشوند
یک نشت بهندرت همه چیز را در اختیار مجرم قرار میدهد. دادهها با نشتهای دیگر و با اطلاعات ورودی که بدافزارها دزدیدهاند ادغام میشوند و سپس بهصورت فهرست فروخته میشوند. در ژوئن 2025 پژوهشگران 30 مجموعه داده افشاشده یافتند که حدود 16 میلیارد رکورد ورود را در بر میگرفت. این یک گردآوری بود، نه یک نشت جدید: بخش عمده آن احتمالاً از بدافزارهای رمزدزد، نشتهای قدیمیتر و فهرستهایی که برای آزمایش انبوه ورودها ساخته شده بودند، آمده است.
فروشندگان نیز اغراق میکنند، بنابراین یک ادعا لزوماً نشت تأییدشده نیست. در اوایل نوامبر 2026 فروشندهای در یک انجمن دادههای مسروقه ادعا کرد عکس، اثر انگشت و دادههای شناسایی حدود 41.4 میلیون کلمبیایی را دارد که گفته میشود از سامانههای Registraduría Nacional del Estado Civil به دست آمده است. هیچکس این ادعا را بهطور مستقل تأیید نکرده است. در 5 نوامبر Registraduría اعلام کرد بررسی گزارشها و ردپاهای دسترسی آن هیچ نفوذ یا دسترسی غیرمجازی نیافت. مطبوعات کلمبیا نیز اشاره کردند که این رقم تقریباً با فهرست انتخاباتی مطابقت دارد و ثابت نشده است که نمونهها از Registraduría آمده باشند.
مسیرها از دادههای نشتشده تا کسی که به جای شما عمل میکند
- تصاحب حساب از طریق رمزهای عبور تکراری. جفت نشانی ایمیلی و رمز عبور نشتشده بهطور خودکار روی خدمات دیگر آزمایش میشود. اگر رمز عبور را تکراری استفاده کرده باشید، آن حسابها نیز باز میشوند. Cifas در سال 2025 در بریتانیا بیش از 78,000 مورد تصاحب حساب ثبت کرد که حدود 90% آنها مربوط به محصولات تلفن همراه، خردهفروشی آنلاین و کارتهای اعتباری شخصی بود.
- فیشینگی که از جزئیات واقعی شما استفاده میکند. پیامی که شماره شناسایی، نشانی یا قرارداد واقعی شما را ذکر میکند معتبر به نظر میرسد. SIC هشدار میدهد که آشنایی یک غریبه با نام، شماره شناسایی یا نشانی شما او را مشروع نمیکند.
- اعتبار یا خط تلفن جدید به نام شما. با داشتن نام، شماره شناسایی و نشانی، یک مجرم میتواند برای وام یا قرارداد تلفن همراه درخواست دهد. از 13,983 ادعای سرقت هویتی که از 2022 تا مه 2026 از طریق پلتفرم SIC ثبت شد، 81% مربوط به مخابرات بود.
- تعویض سیمکارت. کسی اپراتور شما را متقاعد میکند با استفاده از دادههای شخصی شما یک سیمکارت تکراری صادر کند و سپس تماسهای شما و کدهایی را که بانکتان با پیامک میفرستد دریافت میکند. سازمان حفاظت از دادههای اسپانیا بهخاطر این کار اپراتورها را جریمه کرده است، از جمله جریمه 70,000 یورویی Digi. Guardia Civil هشدار داده است که قطع ناگهانی آنتن تلفن همراه میتواند نخستین نشانه باشد.
- مدارک شناسایی جعلی از عکسهای شناسایی. عکسهای اسناد هویتی و چهرهها برای عبور از بررسیهای هویتی آنلاین استفاده میشوند. Cifas میگوید ابزارهای هوش مصنوعی اکنون به مجرمها کمک میکنند تا «جعلهای متقاعدکننده، اسناد جعلی و هویتهای مصنوعی را بهسرعت و در مقیاس بزرگ» تولید کنند. عکس شناسایی، اثر انگشت یا چهره نشتشده بدتر از رمز عبور نشتشده است، زیرا میتوانید رمز عبور را عوض کنید اما نمیتوانید اثر انگشت یا چهره خود را عوض کنید.
چگونه بررسی کنید که نشانی ایمیل یا رمز عبور شما در نشت اطلاعات بوده است یا نه
این بررسیهای رایگان یا رمزهای عبور ذخیرهشده در یک مدیر رمز عبور را پوشش میدهند یا یک نشانی ایمیل را.
- Google Password Checkup (در Google Password Manager و Chrome) رمزهای عبور ذخیرهشده شما را با اطلاعات ورود شناختهشده و لو رفته مقایسه میکند و رمزهای عبور ضعیف و تکراری را مشخص میکند. Google آن را طوری طراحی کرده که رمزهای عبور شما را یاد نگیرد. این ابزار فقط رمزهای عبور ذخیرهشده در Google Password Manager را بررسی میکند.
- Apple Passwords رمزهای عبور ذخیرهشده در AutoFill را با فهرستی از رمزهای عبور لو رفته مقایسه میکند. این بررسی طوری ساخته شده که رمزهای عبور شما برای Apple ارسال نشوند. این ابزار فقط موارد ذخیرهشده در همانجا را پوشش میدهد.
- Microsoft Edge Password Monitor رمزهای عبور ذخیرهشده در Edge را با پایگاه دادهای از اطلاعات ورود لو رفته بررسی میکند. اگر وارد حساب خود شوید و همگامسازی را فعال کنید، این ابزار بهطور خودکار روشن است. در غیر این صورت، گزینه «Show alerts when passwords are found in an online leak» را روشن کنید. Microsoft میگوید ممکن است نشتهای بسیار جدید هنوز در پایگاه داده نباشند.
- Mozilla Monitor بر اساس نشانی ایمیل کار میکند، نه رمز عبور: وقتی نشانی شما در یک نشت اطلاعات شناختهشده ظاهر شود، هشدارهای رایگان ارسال میکند. سطح پرداختی حذف دادههای آن در دسامبر 2025 تعطیل شد، اما هشدارهای رایگان باقی ماندهاند.
راهنماهای قدیمیتر ممکن است شما را به گزارش دارکوب Google ارجاع دهند. Google این گزارش را در 16 فوریه 2026 تعطیل کرد و اکنون کاربران را به Password Checkup و کلید عبور (passkey) ارجاع میدهد.
همه این بررسیها محدودیتهای یکسانی دارند:
- نتیجه پاک، دلیل بر ایمنی نیست، زیرا این فهرستها از نشتهای جدید عقبتر هستند.
- بررسیهای رمز عبور فقط رمزهای عبور ذخیرهشده در همان مدیر رمز عبور را پوشش میدهند.
- هشدار نشت ایمیل به شما میگوید نشانی شما در کدام نشت ظاهر شده است، نه اینکه آیا کسی از دادههای شما استفاده کرده است یا نه.
- هیچکدام از آنها نشان نمیدهند که شماره شناسایی، دادههای زیستسنجی یا اطلاعات بانکی شما در حال معامله است یا وامی به نام شما افتتاح شده است. برای این موارد به پرونده اعتباری خود نیاز دارید که در بخشهای مربوط به هر کشور در ادامه آمده است.
به هیچکس برای بررسی یا پاکسازی پرونده اعتباری خود پول ندهید. دسترسی به پرونده اعتباری خود یک حق قانونی و رایگان در اسپانیا، مکزیک، کلمبیا، آمریکا و بریتانیا است.
نحوه بررسی با اسکنر نشت اطلاعات Le VPN در iPhone و Android
اگر از Le VPN استفاده میکنید، اپلیکیشن شامل اسکنر نشت اطلاعات است. این قابلیت همراه هر سرویس فعال Le VPN بدون هزینه اضافه ارائه میشود. این اسکنر روزی یک بار نشانی ایمیل حساب Le VPN شما را با نشتهای اطلاعات شناختهشده مقایسه میکند. نشتهای فهرستشده، نشتهای شرکتهای دیگر هستند و هرگز مربوط به Le VPN نیستند.
- اپلیکیشن را بهروزرسانی کنید. در iPhone و iPad به نسخه 3.7.0 یا بالاتر، و در گوشیها و تبلتهای Android از Google Play به نسخه 3.9.0 یا بالاتر نیاز دارید.
- منو را باز کنید. روی دکمه منو در بالای صفحه اصلی بزنید، سپس روی «اسکنر نشت اطلاعات»، درست بعد از «تنظیمات VPN». خط زیر نام این قابلیت از قبل نتیجه را نشان میدهد، برای مثال «در 3 نشت پیدا شد» یا «نشتی پیدا نشد». در iPhone، نقطه قرمز روی دکمه منو یعنی نشتی پیدا شده که هنوز آن را بررسی نکردهاید.
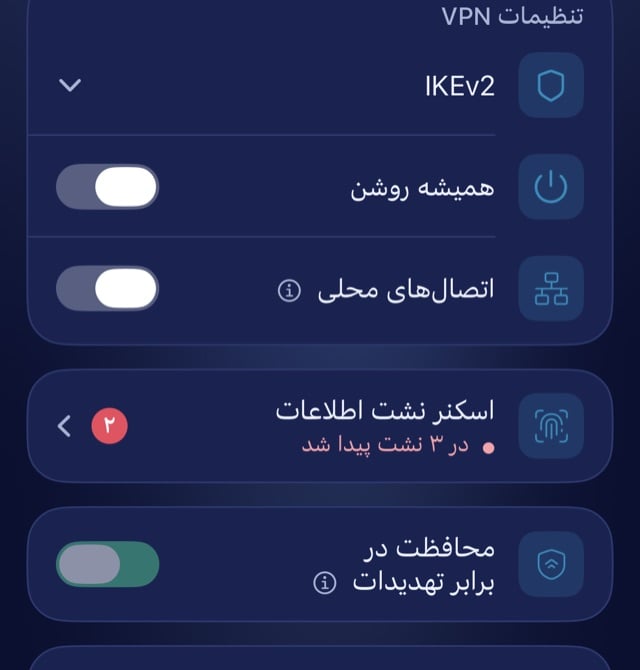
- صفحه اصلی را بخوانید. یک حلقه تعداد نشتهای قابل بررسی را نشان میدهد. زیر آن، نشانی تحت نظر، «آخرین بررسی» و «بعدی»، و دکمه «اکنون بررسی کنید» قرار دارد که هر ساعت یک بار کار میکند. اگر چیزی پیدا نشده باشد، صفحه این پیام را نشان میدهد: «خبر خوب: نشانی شما در هیچ نشت اطلاعات شناختهشدهای نیست. ما به بررسی ادامه میدهیم.»
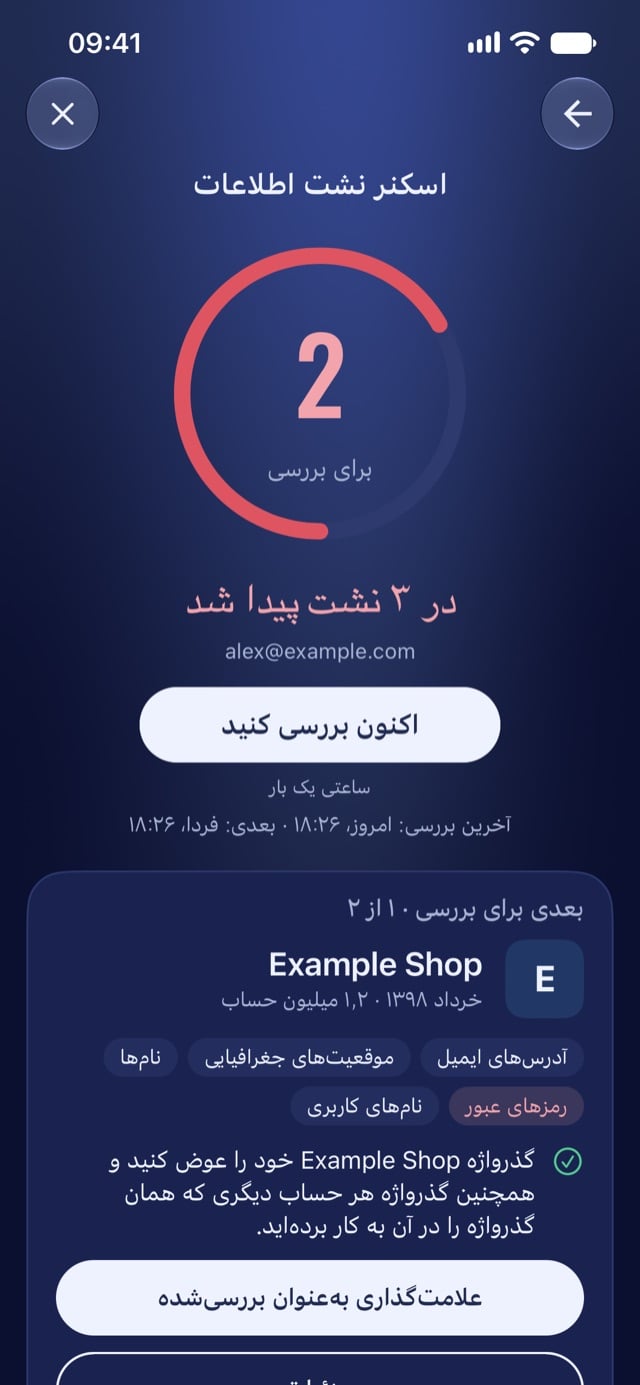
- یک نشت را باز کنید. «بعدی برای بررسی» نام نشت، ماه و تعداد حسابها را نشان میدهد. برای دیدن برگه کامل روی «جزئیات» بزنید: تاریخ نشت، حسابهای درگیر، زمانی که برای نشانی شما پیدا شده، آنچه رخ داده، و برچسبهایی مانند «جدید»، «نشت حساس» یا «تأیید نشده».
- بر اساس «چه چیزی افشا شد» و «چه باید کرد» اقدام کنید. مورد اول انواع دادهها را فهرست میکند، مانند رمزهای عبور یا نامها. مورد دوم مراحل را ارائه میدهد: رمز عبور آن سرویس و هر جایی که همان را استفاده کردهاید تغییر دهید، صورتحسابهای بانکی را بررسی کنید، منتظر تماسها و پیامکهای کلاهبرداری باشید، هرگز کد دریافتی در پیامک را به تماسگیرنده نگویید، و تأیید دومرحلهای را روشن کنید.
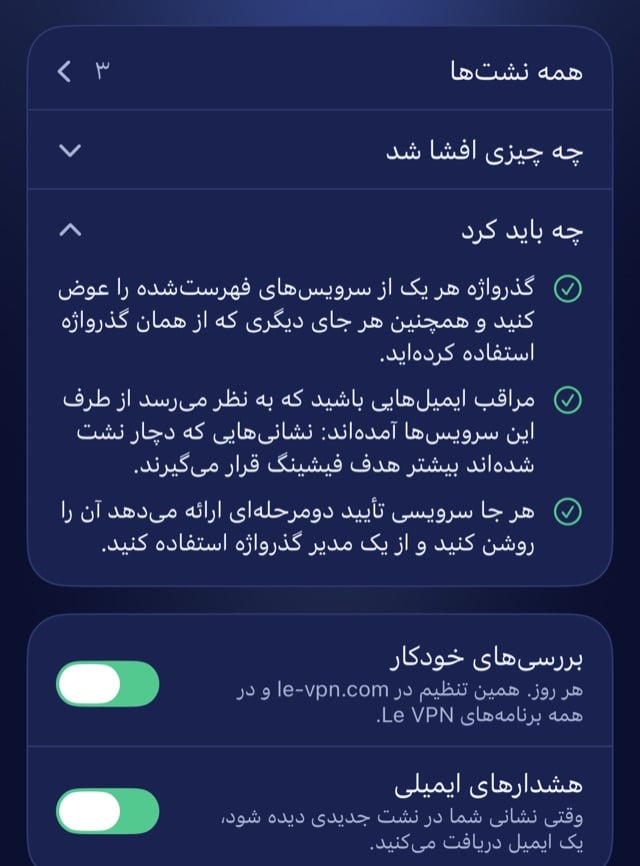
- آن را بهعنوان بررسیشده علامتگذاری کنید. «علامتگذاری بهعنوان بررسیشده» فقط برای پیگیری خودتان است. بررسیها ادامه مییابند.
- هشدارها را تنظیم کنید. «بررسیهای خودکار» هر روز بررسی را اجرا میکند و این تنظیم با le-vpn.com و همه اپلیکیشنهای Le VPN مشترک است. «هشدارهای ایمیلی» وقتی نشانی شما در نشت جدیدی ظاهر شود ایمیلی برای شما میفرستد. بررسی دستی ایمیلی نمیفرستد.
اسکنر فقط نشانی ایمیل حساب Le VPN شما را بررسی میکند. نشانیهای ایمیل دیگر، شماره تلفنها یا رمزهای عبور را بررسی نمیکند، پس آن را در کنار بررسی مدیر رمز عبور خود استفاده کنید. همین صفحه در اپلیکیشنهای Windows، Mac و Linux و نیز در بخش کاربری روی وبسایت موجود است.
ساعت اول پس از آگاهی
این فهرست را به ترتیب انجام دهید. دو مورد نخست اهمیت بیشتری دارند.
- حساب ایمیل خود را ایمن کنید. این حساب لینکهای بازنشانی رمز عبور برای همه حسابهای دیگر را دریافت میکند. رمز عبوری جدید که هرگز استفاده نکردهاید تعیین کنید، تأیید دومرحلهای را روشن کنید، از همه نشستهای دیگر خارج شوید و بررسی کنید که هیچ قانون ارجاعی یا نشانی بازیابی اضافه نشده باشد.
- با بانک خود تماس بگیرید. از شماره روی کارت یا در اپلیکیشن رسمی استفاده کنید، هرگز از شمارهای که در پیام آمده استفاده نکنید. کارتها را مسدود کنید و به هر هزینهای که نمیشناسید اعتراض کنید. درخواست یک شماره مرجع کنید.
- رمز عبور افشاشده را هر جا که از آن مجدداً استفاده کردهاید تغییر دهید. از حسابهایی شروع کنید که کارت دارند یا میتوانند پول خرج کنند.
- تأیید دومرحلهای را روشن کنید برای بانکداری، حساب اپراتور تلفن شما، اپلیکیشنهای پیامرسان و حسابهای شبکههای اجتماعی.
- اگر آنتن تلفن شما قطع شده با اپراتور تماس بگیرید. از تلفن دیگری استفاده کنید و بپرسید آیا سیمکارت تکراری صادر شده است.
- مدارک را نگه دارید. تصاویر صفحه، پیامها، تاریخها و شمارههای مرجع را ذخیره کنید. برای گزارش به آنها نیاز خواهید داشت.
- نزدیکان خود را آگاه کنید اگر حسابی که میتوانسته برای آنها پیام بفرستد در دست افراد غیرمجاز قرار گرفته باشد.
روزهای نخست: کانالهای رسمی به تفکیک کشور
در روزهای پس از حادثه، شکایت رسمی ثبت کنید، پرونده اعتباری خود را از نظر حسابهایی که باز نکردهاید بررسی کنید و هر مدرک گمشده یا دزدیدهشده را تعویض کنید. گزارش رسمی همان چیزی است که شرکتها و مؤسسات اعتباری میخواهند، پس پیش از شروع اعتراضها آن را ثبت کنید.
اسپانیا
- مشاوره: خط کمک 017 مؤسسه INCIBE رایگان و محرمانه است، هر روز سال از ساعت 8:00 تا 23:00 پاسخگوست و در واتساپ (900 116 117) و تلگرام (@INCIBE017) هم در دسترس است. در سال 2025، 14% از 142,767 درخواست این مؤسسه درباره جعل هویت دیجیتال بود.
- گزارش: به Policía Nacional (کلانتری یا شماره 091) یا Guardia Civil مراجعه کنید. دفتر اینترنتی Guardia Civil برای برخی جرائم، از جمله شارژهای تقلبی کارت تا سقف 10,000 یورو، در صورتی که گواهی دیجیتال داشته باشید، شکایت کامل میپذیرد.
- گمشدن یا دزدیدهشدن DNI: آن را گزارش کنید، به بانک خود اطلاع دهید و گزارش را نگه دارید. این گزارش در صورتی که کسی به نام شما محصولی افتتاح کند از شما محافظت میکند.
- کارتها: بانک مرکزی اسپانیا (Banco de España) میگوید پس از اطلاع به بانک، مسئول استفاده غیرمجاز نیستید و پیش از آن مسئولیت شما به 50 یورو محدود است، مگر اینکه سهلانگاری کرده باشید. اگر بانک نپذیرفت، به واحد خدمات مشتریان آن و سپس به Servicio de Reclamaciones بانک Banco de España مراجعه کنید.
- پروندههای اعتباری: ASNEF را Equifax و BADEXCUG را Experian اداره میکند. از مالک پرونده بپرسید چه اطلاعاتی درباره شما دارد. این کار رایگان است و باید ظرف یک ماه پاسخ دهند. برای بدهی ناشی از کلاهبرداری، «presunto fraude en la contratación» را به پلیس گزارش دهید و سپس درخواست حذف بدهید. اگر پاسخی نگرفتید، به AEPD شکایت کنید.
- قانون: suplantación de identidad معمولاً بهعنوان estafa، falsedad یا بر اساس ماده 401 قانون جزا (Código Penal) تعقیب میشود.
مکزیک
- گزارش اعتباری: طبق قانون میتوانید هر دوازده ماه یکبار Reporte de Crédito Especial رایگان را از Buró de Crédito و Círculo de Crédito درخواست کنید. دنبال وامهایی باشید که نمیشناسید.
- اعتراض: با وامدهنده تماس بگیرید، بگویید موضوع robo de identidad است و شماره فولیو بگیرید. سپس با مؤسسه اعتباری ثبت اعتراض (reclamación) کنید که تا پایان بررسی، رکورد را با علامت «Registro Impugnado» نشان میدهد.
- CONDUSEF: برای اعتبارات مالی، CONDUSEF همراه شما گزارش اعتباری ویژهتان را درخواست میکند و اگر وامهایی ببینید که نمیشناسید، درخواست مسدودسازی استعلام از سابقه اعتباریتان را میدهد و شکایت رسمی را آغاز میکند. برای اعتبارات تجاری به Profeco مراجعه کنید.
- گزارش: در Ministerio Público یا دادستانی (Fiscalía) ایالت خود شکایت ثبت کنید.
- مراقب باشید: هیچکس با پول نمیتواند گزارش Buró شما را حذف یا تغییر دهد. بانکها از طریق تلفن، پیامک یا پیامرسانها رمز عبور یا کد دسترسی نمیخواهند.
کلمبیا
- گزارش: در ADenunciar (adenunciar.policia.gov.co) که توسط Fiscalía و Policía Nacional اداره میشود، بهصورت اینترنتی شکایت (denuncia) ثبت کنید. یک مأمور ظرف 24 ساعت آن را تأیید میکند و número de noticia criminal را برایتان ایمیل میکند.
- حوادث: تماسهای تقلبی، پیامکها و سایتهای جعلی را به CAI Virtual (caivirtual.policia.gov.co) گزارش دهید. این همان شکایت رسمی (denuncia) نیست.
- گزارش اعتباری منفی: ابتدا به شرکتی که شما را گزارش کرده یا به مؤسسه اعتباری شکایت کنید. آنها 15 روز فرصت پاسخ دارند. اگر نپذیرفتند یا سکوت کردند، با اثبات falsedad personal و نسخهای از شکایت خود، به Delegatura de Protección de Datos در SIC مراجعه کنید.
- سابقه اعتباری: DataCrédito (midatacredito.com) بررسی رایگان سابقه و هشدار ایمیلی رایگان هنگام ظهور تعهد جدید را ارائه میدهد. TransUnion هم مشاوره رایگان ارائه میکند.
- قانون جدید: Ley 2573 de 2026 در نوامبر 2026، شش ماه پس از ابلاغ در 19 مه، لازمالاجرا میشود. وقتی با ارائه مدرک به شرکت اطلاع دهید، باید وصول بدهی را فوراً حتی با احتساب بهره متوقف کند. از آن اطلاعرسانی، 20 روز کاری فرصت دارید شکایت کیفری را ثبت کنید. برچسب «Víctima de Falsedad Personal» نمیتواند بهعنوان گزارش منفی شمرده شود.
آرژانتین
- گمشدن یا دزدیدهشدن DNI: پس از گزارش پلیسی، آن را در Registro de Documentos de Identidad Cuestionados ثبت کنید، سپس از طریق اپ Mi Argentina یا یک مرکز اسناد، نسخه جدیدی از RENAPER درخواست کنید.
- کلاهبرداری: ابتدا به بانک یا صادرکننده کارت شکایت کنید و شماره شکایت بگیرید. گام دوم BCRA است. برای جرائم سایبری با UFECI (mpf.gob.ar/ufeci) تماس بگیرید.
- سوابق اعتباری: برای اصلاح رکورد اشتباه در Central de Deudores، ابتدا به وامدهندهای که آن را گزارش کرده مراجعه کنید و سپس از فرم اصلاح BCRA استفاده کنید. برای Veraz و Nosis مستقیماً به آنها شکایت کنید.
شیلی
- گزارش: در Ministerio Público، Carabineros یا PDI شکایت ثبت کنید و گزارش را به بانک خود بدهید.
- ادعای بانکی: طبق Ley 20.009، ادعای رسمی را ظرف 30 روز کاری پس از اطلاع به بانک ثبت کنید. برای مبالغ تا 35 UF، بانک باید ظرف 5 روز کاری مبالغ را بازگرداند یا لغو کند. SERNAC مراحل را توضیح میدهد.
- اگر بانک عمل نکرد: به CMF شکایت کنید.
ایالات متحده
- گزارش و برنامه: IdentityTheft.gov (به اسپانیایی RobodeIdentidad.gov) گزارش سرقت هویت FTC و برنامه بازیابی با نامههای از پیش پرشده ایجاد میکند. اگر حساب نسازید، گزارش را بلافاصله چاپ کنید، چون بعداً نمیتوانید آن را بازیابی کنید. تلفنی: 877-438-4338.
- مسدودسازی اعتباری: اعمال و برداشتن آن رایگان است و باید جداگانه در Equifax، Experian و TransUnion تنظیم شود.
- هشدار تقلب: رایگان است، یک سال اعتبار دارد و یک مؤسسه به دو مؤسسه دیگر اطلاع میدهد. با گزارش FTC یا گزارش پلیسی میتوانید هشدار تمدیدشده هفتساله بگیرید.
بریتانیا
- گزارش: Report Fraud در 4 دسامبر 2025 جایگزین Action Fraud شد. از reportfraud.police.uk استفاده کنید یا با شماره 0300 123 2040 تماس بگیرید.
- پرونده اعتباری: حق قانونی دارید نسخه رایگان پرونده خود را از Equifax، Experian و TransUnion بگیرید.
- بررسیهای بیشتر: Cifas Protective Registration دو سال 30 پوند هزینه دارد و باعث میشود شرکتهای عضو بررسیهای بیشتری روی درخواستهای به نام شما انجام دهند. این بیمه نیست و Cifas پیش از انقضا به شما یادآوری نمیکند.
عادتهایی که خطر را کاهش میدهند
- یک رمز عبور برای هر حساب، نگهداریشده در یک مدیر رمز عبور. در این صورت، یک رمز عبور لو رفته فقط یک حساب را باز میکند و نه حساب دیگری را.
- تأیید دومرحلهای یا کلید عبور (passkey) برای ایمیل، بانکداری و حساب شما نزد اپراتور تلفن. یک کلید عبور را نمیتوان در یک صفحه جعلی تایپ کرد، و یک رمز عبور مسروقه بهتنهایی دیگر حساب را باز نمیکند.
- مسدودسازی و هشدارها هرجا وجود دارند. در آمریکا از مسدودسازی اعتباری، در بریتانیا از Protective Registration، در کلمبیا از هشدار تکلیف جدید و در مکزیک از گزارش سالانه رایگان استفاده کنید.
- دادههای شخصی کمتر در معرض عموم. INCIBE توصیه میکند نام خودتان را جستوجو کنید تا ببینید چه اطلاعاتی از شما در دسترس است. عکس مدارک شناسایی، کارت پرواز یا کارتها را منتشر نکنید.
- احتیاط در تماسها و پیامکها پس از یک نشت. تماس را قطع کنید و خودتان با شماره رسمی تماس بگیرید. تماسگیرندهای که شماره شناسایی یا نشانی شما را میداند، ممکن است آن را در یک نشت خوانده باشد. هرگز کد پیامکی را به کسی نگویید.
کار یک VPN محدودتر است. این ابزار ترافیک شما را در شبکههای عمومی یا نامطمئن رمزنگاری میکند و نشانی IP شما را از سایتهایی که بازدید میکنید و از شبکهای که در آن هستید پنهان میسازد. میتوانید با آزمون نشانی IP شرکت Le VPN ببینید اتصال شما چه چیزی افشا میکند. یک VPN نمیتواند مانع نشت دادههای شما توسط یک شرکت شود و نمیتواند مانع تایپ رمز عبور شما در یک صفحه جعلی شود.
امروز چه باید کرد
سه اقدام امروز باعث میشود نشت آینده اطلاعات شما برای مجرم ارزش کمتری داشته باشد. بررسی رمز عبور را در مرورگر یا تلفن خود اجرا کنید، به حساب ایمیلی خود یک رمز عبور یکتا و تأیید دومرحلهای بدهید، و شماره تلفن رسمی بانک خود را در مخاطبین ذخیره کنید.
درباره نویسنده
سردبیر وبلاگ Le VPN
Alan Summers سالهاست برای وبلاگ Le VPN مینویسد و ویرایش میکند و موضوعاتی مثل حریم خصوصی آنلاین، امنیت سایبری و بهترین راههای بهرهگیری کامل از VPN را پوشش میدهد. او اخباری را که بر آزادی اینترنت در سراسر جهان اثر میگذارند از نزدیک دنبال میکند و آنها را به توصیههای کاربردی برای خوانندگان Le VPN تبدیل میکند.
مقالههای Alan Summers →