Kimlik Hırsızlığı Nedir ve Nasıl Önlenir?
Kimlik hırsızlığı, birinin sizin gibi davranmak için kişisel verilerinizi kullanmasıdır: bir hesabı ele geçirmek, kredi veya telefon hattı açmak ya da sizin bilgilerinizle bir kimlik doğrulamasından geçmek gibi. Bu verilere genellikle verileri elinde tutan bir şirket veya kurumda yaşanan bir sızıntı yoluyla ulaşılır, bu da dikkatli insanların bile başına gelebileceği anlamına gelir.
Öğrendikten sonraki ilk saat en kritik dönemdir ve bu süreç için gereken adımlar aşağıda yer almaktadır; ardından İspanya, Meksika, Kolombiya, Arjantin, Şili, Amerika Birleşik Devletleri ve Birleşik Krallık için resmî kanalları içeren etiketli bölümler gelmektedir.
Kimlik hırsızlığı nedir
Meksika'nın finansal tüketici kurumu CONDUSEF bunu şöyle tanımlar: bir kişi, başka bir kişinin verilerini yetkisiz olarak elde eder, aktarır, kullanır veya kendine mal eder; bu genellikle bir dolandırıcılık veya suç işlemek amacıyla yapılır. Bu veriler arasında adınız, telefonunuz, adresiniz, fotoğraflarınız, parmak izleriniz, ehliyet ve sosyal güvenlik numaralarınız ile finansal veya tıbbi kayıtlarınız yer alır.
ABD Federal Ticaret Komisyonu 2024'te 1,1 milyondan fazla kimlik hırsızlığı bildirimi aldı. Birleşik Krallık'ta Cifas üyeleri 2025'te 242.000'den fazla kimlik dolandırıcılığı vakası bildirdi; bu, Ulusal Dolandırıcılık Veritabanı'na yapılan bildirimlerin %54'üne denk geliyor. Kolombiya'nın tüketici ve veri düzenleyicisi SIC ise 2020'den bu yana 40.316 kimlik hırsızlığı şikâyeti saydı.
Bir veri sızıntısı kimlik hırsızlığına nasıl dönüşür
Bir sızıntı neler içerir
Sızıntı, bir şirketin müşteri kayıtlarının kopyasının yanlış ellere geçmiş halidir. Bazı sızıntılar e-posta adresleri ve parolalar içerir. Diğerleri parola içermez ama bol miktarda kimlik verisi barındırır. İspanyol enerji şirketi Endesa, Ocak 2026'da müşterilerini yetkisiz erişim konusunda bilgilendirdiğinde, açığa çıkan veriler İspanya'nın siber güvenlik kurumu INCIBE'nin bildirimine göre temel kimlik ve iletişim bilgileri, DNI numaraları ve sözleşme verileri, muhtemelen IBAN'lardı; parola yoktu.
Sızıntılar nasıl birleştirilir ve satılır
Tek bir sızıntı bir suçluya nadiren her şeyi verir. Veriler diğer sızıntılarla ve kötü amaçlı yazılımlar tarafından çalınan giriş bilgileriyle birleştirilir, sonra listeler halinde satılır. Haziran 2025'te araştırmacılar, yaklaşık 16 milyar giriş kaydı içeren 30 açıkta kalmış veri kümesi buldu. Bu tek yeni bir sızıntı değil, bir derleme idi: büyük bölümü muhtemelen parola çalan kötü amaçlı yazılımlardan, eski sızıntılardan ve toplu giriş denemeleri için oluşturulmuş listelerden geliyordu.
Satıcılar ayrıca abartır, bu yüzden bir iddia doğrulanmış bir sızıntı değildir. Kasım 2026'nın başlarında bir çalınan veri forumundaki satıcı, yaklaşık 41,4 milyon Kolombiyalıya ait fotoğraflar, parmak izleri ve kimlik verilerine sahip olduğunu iddia etti; bu verilerin Registraduría Nacional del Estado Civil'in sistemlerinden geldiği söyleniyor. Bu iddiayı bağımsız olarak doğrulayan kimse olmadı. 5 Kasım'da Registraduría, kayıtları ve erişim izlerini incelemesinin bir sızma ya da yetkisiz erişim bulmadığını açıkladı. Kolombiya basını ayrıca rakamın neredeyse seçmen kütüğüyle eşleştiğini ve örneklerin Registraduría'dan geldiğinin kanıtlanmadığını belirtti.
Sızan veriden sizin adınıza hareket eden birine giden yollar
- Yeniden kullanılan parolalarla hesap ele geçirme. Sızan bir e-posta ve parola ikilisi diğer hizmetlerde otomatik olarak denenir. Parolayı yeniden kullandıysanız o hesaplar da açılır. Cifas, 2025'te Birleşik Krallık'ta 78.000'den fazla hesap ele geçirme vakası kaydetti; bunların yaklaşık %90'ı mobil telefon ürünleri, çevrimiçi perakende ve kişisel kredi kartlarında yaşandı.
- Gerçek bilgilerinizi kullanan dolandırıcılık mesajları. Gerçek kimlik numaranızı, adresinizi veya sözleşmenizi belirten bir mesaj gerçek görünür. SIC, bir yabancının adınızı, kimlik numaranızı veya adresinizi bilmesinin onu meşru yapmadığı konusunda uyarır.
- Adınıza yeni kredi veya telefon hatları. Bir isim, kimlik numarası ve adres ile bir suçlu kredi başvurusu veya mobil sözleşme yapabilir. 2022'den Mayıs 2026'ya kadar SIC'in platformu üzerinden yapılan 13.983 kimlik hırsızlığı şikâyetinin %81'i telekomünikasyon ile ilgiliydi.
- SIM takası. Biri kişisel verilerinizi kullanarak operatörünüzü ikinci bir SIM çıkarmaya ikna eder, sonra aramalarınızı ve bankanızın SMS ile gönderdiği kodları alır. İspanya'nın veri koruma kurumu bu konuda operatörlere ceza verdi; bunlar arasında Digi'ye verilen 70.000 €'luk ceza var. Guardia Civil, ani bir mobil sinyal kaybının ilk belirti olabileceği konusunda uyarıda bulundu.
- Kimlik fotoğraflarından sahte kimlikler. Kimlik belgelerinin ve yüzlerin fotoğrafları, çevrimiçi kimlik doğrulamalarını geçmek için kullanılır. Cifas, yapay zeka araçlarının artık suçluların "hızlı ve büyük ölçekte inandırıcı taklitler, sahte belgeler ve sentetik kimlikler üretmesine" yardımcı olduğunu söylüyor. Sızan bir kimlik fotoğrafı, parmak izi veya yüz, sızan bir paroladan daha kötüdür; çünkü parolanızı değiştirebilirsiniz ama parmak izlerinizi veya yüzünüzü değiştiremezsiniz.
E-postanızın veya parolanızın bir veri sızıntısında olup olmadığını nasıl kontrol edersiniz
Bu ücretsiz kontroller ya tek bir parola yöneticisinde kayıtlı olan parolaları ya da tek bir e-posta adresini kapsar.
- Google Password Checkup (Google Password Manager ve Chrome içinde) kayıtlı parolalarınızı bilinen ele geçirilmiş kimlik bilgileriyle karşılaştırır ve zayıf ile tekrar kullanılanları işaretler. Google, aracın parolalarınızı öğrenmemesi için onu bu şekilde tasarlamıştır. Yalnızca Google Password Manager'da kayıtlı olan parolaları kontrol eder.
- Apple Passwords, AutoFill'de kayıtlı parolaları sızdırılmış parolalar listesiyle karşılaştırır. Kontrol, parolalarınızın Apple'a gönderilmemesi şeklinde tasarlanmıştır. Yalnızca orada saklananları kapsar.
- Microsoft Edge Password Monitor, Edge'e kaydedilen parolaları sızdırılmış kimlik bilgileri veritabanıyla karşılaştırır. Oturum açıp senkronize ediyorsanız otomatik olarak açıktır. Aksi halde "Şifrelerin bir çevrimiçi sızıntıda bulunduğuna dair uyarı göster" seçeneğini açın. Microsoft, çok yeni sızıntıların veritabanına henüz girmemiş olabileceğini belirtmektedir.
- Mozilla Monitor parolayla değil e-posta adresiyle çalışır: adresiniz bilinen bir sızıntıda geçtiğinde ücretsiz uyarılar gönderir. Ücretli veri kaldırma paketi Aralık 2025'te kapatıldı, ancak ücretsiz uyarılar devam etmektedir.
Daha eski rehberler sizi Google'ın dark web raporuna yönlendirebilir. Google, bu raporu 16 Şubat 2026'da kapattı ve artık insanları Password Checkup ve geçiş anahtarlarına (passkey) yönlendiriyor.
Bu kontrollerin tümü aynı sınırlamaları paylaşır:
- Temiz bir sonuç güvenliğin kanıtı değildir, çünkü listeler yeni sızıntıların gerisinde kalır.
- Parola kontrolleri yalnızca o yöneticide saklanan parolaları kapsar.
- Bir e-posta sızıntı uyarısı, adresinizin hangi sızıntıda geçtiğini söyler; verilerinizin birisi tarafından kullanılıp kullanılmadığını söylemez.
- Hiçbiri kimlik numaranızın, biyometrik verilerinizin veya banka bilgilerinizin ticaretini ya da adınıza açılmış bir krediyi göstermez. Bunun için kredi dosyanıza bakmanız gerekir; bu, aşağıdaki ülke bölümlerinde ele alınmaktadır.
Kredi dosyanızı kontrol etmek veya temizlemek için kimseye para ödemeyin. Kendi dosyanıza erişim, İspanya, Meksika, Kolombiya, ABD ve Birleşik Krallık'ta ücretsiz bir yasal haktır.
iPhone ve Android'de Le VPN Veri Sızıntısı Tarayıcısı ile kontrol nasıl yapılır
Le VPN kullanıyorsanız, uygulama bir Veri Sızıntısı Tarayıcısı içerir. Her etkin Le VPN hizmetiyle ek ücret olmadan gelir. Le VPN hesabınızın e-posta adresini her gün bir kez bilinen veri sızıntılarına karşı kontrol eder. Listelediği sızıntılar diğer şirketlerdeki sızıntılardır, asla Le VPN'dekiler değildir.
- Uygulamayı güncelleyin. iPhone ve iPad'de 3.7.0 veya üzeri sürüme, Google Play'den edinilen Android telefon ve tabletlerde ise 3.9.0 veya üzeri sürüme ihtiyacınız var.
- Menüyü açın. Ana ekranın sol üstündeki düğmeye dokunun, ardından "VPN ayarları"ndan hemen sonra gelen "Veri Sızıntısı Tarayıcısı"na dokunun. Adın altındaki satır sonucu zaten gösterir, örneğin "3 sızıntıda bulundu" ya da "Sızıntı bulunamadı". iPhone'da menü düğmesindeki kırmızı nokta, henüz incelemediğiniz bir sızıntı bulunduğu anlamına gelir.
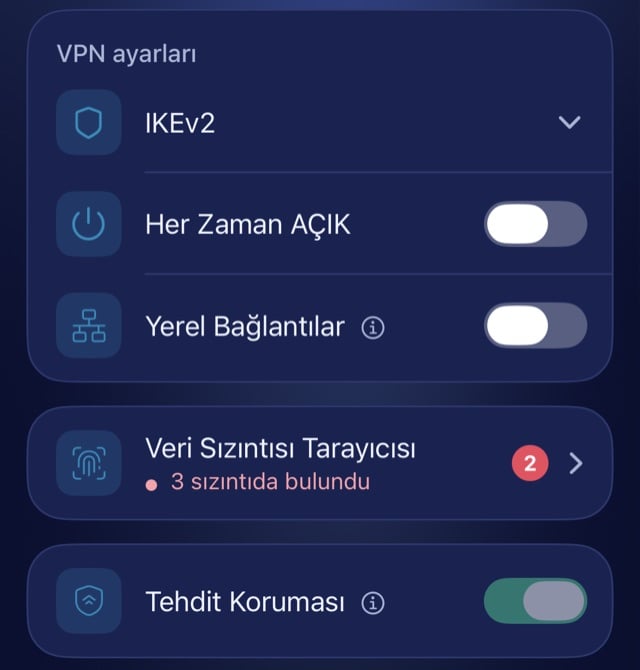
- Ana ekranı okuyun. Bir halka, incelenecek sızıntı sayısını gösterir. Altında izlenen adres, "Son kontrol" ve "Sonraki" ile saatte bir kez çalışan bir "Şimdi kontrol et" düğmesi yer alır. Hiçbir şey bulunmadıysa ekran şunu söyler: "İyi haber: adresiniz bilinen hiçbir veri sızıntısında yer almıyor. Kontrol etmeye devam ediyoruz."
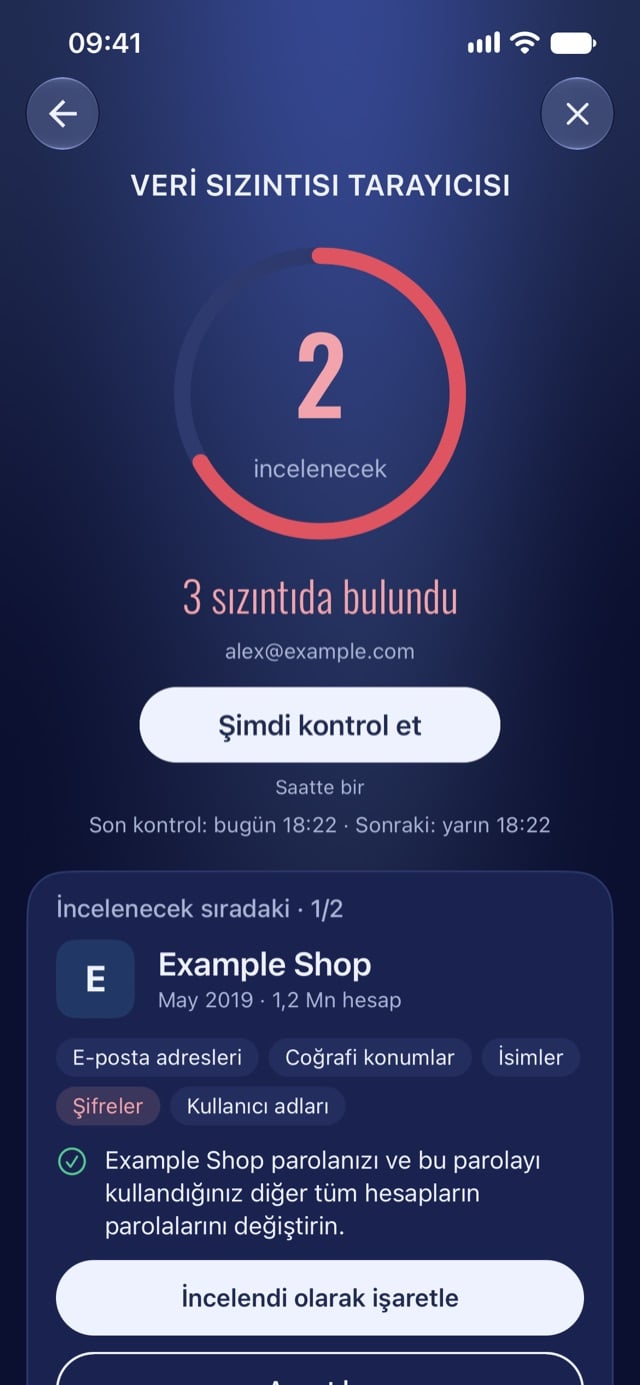
- Bir sızıntıyı açın. "İncelenecek sıradaki", sızıntının adını, ayını ve hesap sayısını gösterir. Tam sayfa için "Ayrıntılar"a dokunun: sızıntı tarihi, içindeki hesaplar, adresiniz için ne zaman bulunduğu, ne olduğu ve "Yeni", "Hassas sızıntı" ya da "Doğrulanmadı" gibi etiketler.
- "Neler açığa çıktı" ve "Ne yapmalısınız" bölümlerine göre davranın. İlki, parolalar veya adlar gibi veri türlerini listeler. İkincisi adımları verir: o hizmette ve aynı parolayı kullandığınız her yerde parolayı değiştirin, banka ekstrelerini kontrol edin, dolandırıcılık aramaları ve mesajları bekleyin, SMS ile gelen bir kodu asla kimseye okumayın ve iki adımlı doğrulamayı açın.
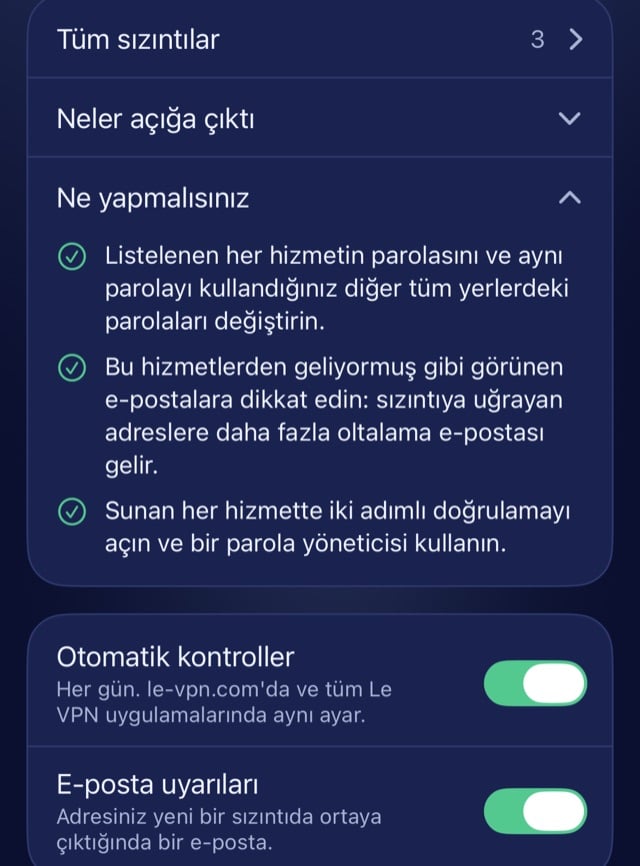
- İncelendi olarak işaretleyin. "İncelendi olarak işaretle" yalnızca kendi takibiniz içindir. Kontroller devam eder.
- Uyarıları ayarlayın. "Otomatik kontroller" kontrolü her gün çalıştırır ve bu ayar le-vpn.com ile tüm Le VPN uygulamalarında paylaşılır. "E-posta uyarıları", adresiniz yeni bir sızıntıda göründüğünde size e-posta gönderir. Manuel kontrol e-posta göndermez.
Tarayıcı yalnızca Le VPN hesabınızın e-posta adresini kontrol eder. Diğer e-posta adreslerini, telefon numaralarını veya parolaları kontrol etmez, bu yüzden parola yöneticinizin kontrolüyle birlikte kullanın. Aynı ekran Windows, Mac ve Linux uygulamalarında ve web sitesindeki müşteri alanında da bulunur.
Öğrendikten sonraki ilk saat
Bu listeyi sırayla uygulayın. İlk iki madde en önemlisidir.
- E-posta hesabınızı güvenceye alın. Diğer her şeyin parola sıfırlama bağlantıları bu hesaba gelir. Daha önce hiç kullanmadığınız yeni bir parola belirleyin, iki adımlı doğrulamayı açın, diğer tüm oturumların çıkışını yapın ve hiçbir yönlendirme kuralı ya da kurtarma adresi eklenmediğini kontrol edin.
- Bankanızı arayın. Kartınızın üzerindeki ya da resmî uygulamadaki numarayı kullanın, asla bir mesajdan gelen numarayı kullanmayın. Kartları bloke edin ve tanımadığınız her harcamaya itiraz edin. Bir referans numarası isteyin.
- Açığa çıkan parolayı yeniden kullandığınız her yerde değiştirin. Kart bilgisi tutan ya da para harcayabilen hesaplardan başlayın.
- İki adımlı doğrulamayı açın: bankacılık, telefon operatörünüzün hesabı, mesajlaşma uygulamaları ve sosyal medya hesaplarınız için.
- Sinyaliniz kesildiyse telefon operatörünüzü arayın. Başka bir telefon kullanın ve ikinci bir SIM kart verilip verilmediğini sorun.
- Kanıtları saklayın. Ekran görüntülerini, mesajları, tarihleri ve referans numaralarını kaydedin. Şikâyet için bunlara ihtiyacınız olacak.
- Onlara mesaj gönderebilecek bir hesap ele geçirildiyse yakınlarınızı uyarın.
İlk günler: ülkeye göre resmî kanallar
Sonraki günlerde resmî bir şikâyet kaydı oluşturun, sizin açmadığınız hesaplar için kredi kaydınızı kontrol edin ve kaybolan ya da çalınan belgeleri yenileyin. Şirketler ve kredi büroları resmî raporu talep eder, bu yüzden itirazlara başlamadan önce raporu oluşturun.
İspanya
- Tavsiye: INCIBE'nin 017 destek hattı ücretsiz ve gizlidir, yılın her günü 8:00 ile 23:00 arasında açıktır, ayrıca WhatsApp (900 116 117) ve Telegram (@INCIBE017) üzerinden de ulaşılabilir. 2025 yılında, 142.767 başvurunun %14'ü dijital kimliğe bürünme ile ilgiliydi.
- Şikâyet: Policía Nacional'e (bir karakola ya da 091'i arayarak) veya Guardia Civil'e gidin. Guardia Civil'in çevrimiçi bürosu, dijital sertifikanız varsa, 10.000 avronun altındaki sahte kart harcamaları dahil bazı suçlar için eksiksiz şikâyet kaydı alır.
- Kaybolan veya çalınan DNI: şikâyette bulunun, bankanıza haber verin ve şikâyet kaydını saklayın. Bu, biri sizin adınıza ürün açarsa sizi korur.
- Kartlar: Banco de España'ya göre, bankanızı bilgilendirdikten sonra yetkisiz kullanımdan sorumlu tutulmazsınız ve bundan önce sorumluluğunuz, ihmaliniz yoksa 50 avroyla sınırlıdır. Banka reddederse önce müşteri hizmetlerine, ardından Banco de España'nın Servicio de Reclamaciones birimine başvurun.
- Kredi kayıtları: ASNEF Equifax, BADEXCUG ise Experian tarafından yürütülür. Kaydın sahibinden hakkınızda ne tuttuğunu sorun. Bu ücretsizdir ve bir ay içinde yanıt vermek zorundadırlar. Dolandırıcılık sonucu doğan bir borç için polise "presunto fraude en la contratación" şikâyetinde bulunun, ardından silme talep edin. Yanıt alamazsanız AEPD'ye şikâyet edin.
- Yasa: suplantación de identidad genellikle estafa, falsedad olarak ya da Código Penal'in 401. maddesi kapsamında yargılanır.
Meksika
- Kredi raporu: yasaya göre Buró de Crédito ve Círculo de Crédito'dan her on iki ayda bir ücretsiz Reporte de Crédito Especial talep edebilirsiniz. Tanımadığınız kredileri arayın.
- İtiraz: kredi verene ulaşın, bunun robo de identidad olduğunu söyleyin ve bir folio numarası alın. Ardından kredi bürosuna bir reclamación dosyalayın; büro kaydı inceleme sürerken "Registro Impugnado" olarak işaretler.
- CONDUSEF: finansal krediler için CONDUSEF, özel kredi raporunuzu sizinle birlikte talep eder ve tanımadığınız krediler varsa kredi geçmişinize yapılan sorgulamalara blok ister ve resmî şikâyet sürecini başlatır. Ticari krediler için Profeco'ya başvurun.
- Şikâyet: Ministerio Público'ye ya da eyaletinizin Fiscalía'sına başvurun.
- Dikkat edin: kimse para karşılığında Buró raporunuzu silemez veya değiştiremez. Bankalar şifre ya da erişim kodlarını telefon, SMS veya mesajlaşma uygulamalarıyla istemez.
Kolombiya
- Şikâyet: Fiscalía ve Policía Nacional tarafından yürütülen ADenunciar (adenunciar.policia.gov.co) üzerinden çevrimiçi denuncia oluşturun. Bir memur 24 saat içinde bunu doğrular ve size bir número de noticia criminal e-postalar.
- Olaylar: sahte aramaları, mesajları ve sahte siteleri CAI Virtual'a (caivirtual.policia.gov.co) bildirin. Bu bir denuncia ile aynı şey değildir.
- Negatif kredi kaydı: önce sizi raporlayan şirkete ya da kredi bürosuna şikâyet edin. Yanıt vermek için 15 günleri vardır. Reddederler ya da sessiz kalırlarsa, falsedad personal kanıtı ve denuncia nüshasıyla SIC'in Delegatura de Protección de Datos birimine başvurun.
- Kredi geçmişi: DataCrédito (midatacredito.com) ücretsiz geçmiş kontrolü ve yeni bir yükümlülük ortaya çıktığında ücretsiz e-posta uyarısı sunar. TransUnion da ücretsiz danışma sunar.
- Yeni yasa: Ley 2573 de 2026, 19 Mayıs'taki ilanından altı ay sonra, Kasım 2026'da yürürlüğe girer. Kanıtla birlikte şirketi bilgilendirdiğinizde şirket tahsilatı, faizler dahil, derhâl askıya almak zorundadır. Bu bildirimden itibaren ceza şikâyeti için 20 iş gününüz vardır. "Víctima de Falsedad Personal" etiketi negatif rapor sayılamaz.
Arjantin
- Kaybolan veya çalınan DNI: polis şikâyetinden sonra belgeyi Registro de Documentos de Identidad Cuestionados'a kaydedin, ardından Mi Argentina uygulaması ya da bir belge merkezi aracılığıyla RENAPER'dan yeni bir nüsha talep edin.
- Dolandırıcılık: önce bankaya ya da kart ihraççısına şikâyet edin ve bir şikâyet numarası alın. BCRA ikinci adımdır. Siber suçlar için UFECI'ye (mpf.gob.ar/ufeci) ulaşın.
- Kredi kayıtları: Central de Deudores'taki yanlış bir kaydı düzeltmek için önce kaydı bildiren kredi verene gidin, ardından BCRA düzeltme formunu kullanın. Veraz ve Nosis için doğrudan onlara şikâyet edin.
Şili
- Şikâyet: Ministerio Público, Carabineros veya PDI'ye başvurun ve raporu bankanıza verin.
- Banka itirazı: Ley 20.009 uyarınca, bankayı bilgilendirdikten sonra 30 iş günü içinde resmî itirazı dosyalayın. 35 UF'a kadar olan tutarlar için banka, 5 iş günü içinde ücretleri iade etmek ya da iptal etmek zorundadır. SERNAC adımları açıklar.
- Banka başarısız olursa: CMF'ye şikâyet edin.
Amerika Birleşik Devletleri
- Şikâyet ve plan: IdentityTheft.gov (İspanyolca olarak RobodeIdentidad.gov) bir FTC Kimlik Hırsızlığı Raporu (Identity Theft Report) ve önceden doldurulmuş mektuplarla bir kurtarma planı oluşturur. Hesap açmazsanız raporu hemen yazdırın, çünkü daha sonra geri alamazsınız. Telefonla: 877-438-4338.
- Kredi dondurma: koymak ve kaldırmak ücretsizdir ve Equifax, Experian ve TransUnion'da ayrı ayrı ayarlanır.
- Dolandırıcılık uyarısı: ücretsizdir, bir yıl sürer ve bir büro diğer ikisine haber verir. Bir FTC raporu ya da polis raporuyla yedi yıllık genişletilmiş uyarı alabilirsiniz.
Birleşik Krallık
- Şikâyet: Report Fraud, 4 Aralık 2025'te Action Fraud'un yerini aldı. reportfraud.police.uk adresini kullanın ya da 0300 123 2040'ı arayın.
- Kredi kaydı: Equifax, Experian ve TransUnion'dan kaydınızın ücretsiz bir nüshasını alma yasal hakkınız vardır.
- Ek kontroller: Cifas Protective Registration iki yıl için 30 sterlin tutar ve üye şirketlerin sizin adınıza yapılan başvurularda ek kontroller yapmasını sağlar. Bu bir sigorta değildir ve Cifas, süresi dolmadan önce sizi uyarmaz.
Riski azaltan alışkanlıklar
- Her hesap için ayrı bir parola, parolaların parola yöneticisinde saklanması. Böylece sızan bir parola yalnızca bir hesabı açar, başka hiçbir şeyi açmaz.
- E-posta, bankacılık ve telefon operatörü hesabınızda iki adımlı doğrulama veya geçiş anahtarı. Geçiş anahtarı sahte bir sayfaya yazılamaz ve yalnızca çalınmış bir parola artık hesabı açmaz.
- Var olan koruma ve uyarı mekanizmalarını kullanmak. ABD'de kredi dondurma, Birleşik Krallık'ta Protective Registration, Kolombiya'da yeni borç kaydı uyarısını ve Meksika'da ücretsiz yıllık raporu kullanın.
- Kişisel verileri kamuya daha az açmak. INCIBE, nelerin erişilebilir olduğunu görmek için kendi adınızı aramanızı önerir. Kimlik belgelerinin, biniş kartlarının veya kartların fotoğraflarını paylaşmayın.
- Bir sızıntıdan sonra gelen aramalara ve mesajlara dikkat. Aramayı kapatın ve resmî numarayı kendiniz arayın. Kimlik numaranızı veya adresinizi bilen bir arayan, bu bilgileri bir sızıntıdan okumuş olabilir. SMS ile gelen bir kodu asla kimseye okumayın.
VPN'in işi daha dardır. VPN, trafiğinizi herkese açık veya güvenilmeyen ağlarda şifreler ve IP adresinizi ziyaret ettiğiniz sitelerden ve bulunduğunuz ağdan gizler. Le VPN'in IP adresi testiyle bağlantınızın neleri açığa çıkardığını kontrol edebilirsiniz. VPN, bir şirketin verilerinizi sızdırmasını engellemez ve sahte bir sayfaya parola yazmanızı da engellemez.
Bugün ne yapmalısınız
Bugün atacağınız üç adım, verilerinizin ileride sızması durumunda bunun bir suçlu için değerini düşürür. Tarayıcınızda veya telefonunuzda parola kontrolünü çalıştırın, e-posta hesabınıza benzersiz bir parola ve iki adımlı doğrulama ekleyin ve bankanızın resmî telefon numarasını kişilerinize kaydedin.
Yazar hakkında
Le VPN Blog Editörü
Alan Summers, yıllardır Le VPN blogu için yazıyor ve düzenliyor; çevrimiçi gizlilik, siber güvenlik ve bir VPN'den en iyi şekilde faydalanmanın yollarını ele alıyor. Dünya genelinde internet özgürlüğünü etkileyen haberleri yakından takip ederek Le VPN okuyucuları için pratik tavsiyelere dönüştürüyor.
Alan Summers tarafından yazılan makaleler →