なりすましとは何か、そしてその防ぎ方
なりすましとは、他人があなたの個人情報を使ってあなたになりすますことです。アカウントを乗っ取ったり、ローンや携帯電話回線を契約したり、あるいはあなたの情報を使って本人確認を通過したりします。こうした情報は、多くの場合、それを保有していた企業や機関からの情報漏えいによって流出します。つまり、どれほど注意していても被害に遭う可能性があるということです。
被害に気づいた後の最初の1時間が最も重要です。その手順を以下に示し、その後、スペイン、メキシコ、コロンビア、アルゼンチン、チリ、アメリカ合衆国、イギリスの公式窓口を国別にご紹介します。
なりすましに該当するものとは
メキシコの金融消費者保護機関CONDUSEFは、次のように定義しています:ある人物が、他人のデータを許可なく取得、転送、使用または流用すること。通常は詐欺や犯罪の目的で行われます。ここでいうデータには、氏名、電話番号、住所、写真、指紋、運転免許証番号、社会保障番号、金融または医療の記録が含まれます。
米国連邦取引委員会には、2024年に110万件を超えるなりすましの報告が寄せられました。英国では、Cifasの加盟企業が2025年に24万2,000件を超える個人情報詐欺の事例を申告しており、これは全国詐欺データベースに申告された全件の54%にあたります。コロンビアの消費者・データ規制当局であるSICは、2020年以降、40,316件のなりすましの苦情を確認しています。
データ流出がどのようになりすまし被害につながるのか
流出データに含まれるもの
データ流出とは、企業の顧客記録のコピーが悪意ある者の手に渡ったものです。流出したデータには、メールアドレスとパスワードだけが含まれている場合もあれば、パスワードは含まれていなくても氏名や住所などの個人情報が大量に含まれている場合もあります。スペインのエネルギー会社Endesaが2026年1月に顧客への不正アクセスを通知した際、流出したデータは基本的な身元情報と連絡先、DNI番号、契約データ、場合によってはIBANで、パスワードは含まれていなかったと、スペインのサイバーセキュリティ機関INCIBEの通知で説明されています。
流出データの組み合わせと販売の仕組み
一つの流出データだけで犯罪者にすべてが揃うことはまれです。流出データは他の流出データやマルウェアによって盗まれたログイン情報と結合され、リストとして販売されます。2025年6月、研究者らは約160億件のログイン記録を含む30の公開データセットを発見しました。これは単一の新しい流出ではなく、既存のデータを集めたものでした。その大部分は、パスワードを盗むマルウェア、過去の流出データ、大量のログイン試行のために作られたリストに由来すると考えられます。
販売者は誇張することもあるため、主張がそのまま確認済みの流出を意味するわけではありません。2026年11月初旬、盗難データを扱うフォーラムで、ある販売者が、コロンビア国民約4,140万人分の写真、指紋、IDデータを保有していると主張しました。出典はコロンビアの国家身分登録庁(Registraduría Nacional del Estado Civil)のシステムとされています。この主張は誰も独立に検証していません。11月5日、登録庁は、ログとアクセス痕跡の調査で侵入や不正アクセスは見つからなかったと発表しました。コロンビアの報道機関は、この数字が有権者名簿とほぼ一致することや、サンプルが登録庁由来であることが証明されていないことにも言及しています。
流出データからなりすまし被害に至る経路
- パスワードの使い回しによるアカウント乗っ取り。流出したメールアドレスとパスワードの組み合わせは、他のサービスに対して自動的に試されます。パスワードを使い回していた場合、そのアカウントも開かれてしまいます。Cifasによると、2025年に英国で記録されたアカウント乗っ取りは78,000件超で、その約90%が携帯電話製品、オンライン小売、個人向けクレジットカードに関するものでした。
- 実在の個人情報を使ったフィッシング。実際のID番号、住所、契約情報を引用したメッセージは本物に見えます。SICは、見知らぬ人があなたの氏名、ID番号、住所を知っていることだけでは、その相手が正当な存在だとは言えないと警告しています。
- あなたの名義での新規ローンや携帯電話回線の契約。氏名、ID番号、住所があれば、犯罪者はローンや携帯電話の契約を申し込むことができます。2022年から2026年5月までにSICのプラットフォームを通じて提出された13,983件のなりすまし被害の申告のうち、81%が通信関連でした。
- SIMスワップ。犯罪者があなたの個人情報を使って携帯電話会社にSIMの複製を発行するよう仕向けると、あなたの電話や、銀行がSMSで送る認証コードを受け取れるようになります。スペインのデータ保護機関はこの手口で携帯電話会社に制裁を科しており、Digiへの70,000ユーロの制裁金もその一例です。Guardia Civil(国家憲兵隊)は、携帯電話の電波が突然届かなくなることが最初の兆候になり得ると警告しています。
- ID写真からの偽造身分証。身分証明書や顔の写真は、オンラインの本人確認を通過するために使われます。Cifasは、AIツールが現在、犯罪者が「説得力のあるなりすまし、偽造書類、合成アイデンティティを迅速かつ大規模に作成する」助けになっているとしています。流出したID写真、指紋、顔のデータは、流出したパスワードよりも深刻です。パスワードは変更できますが、指紋や顔は変更できないからです。
メールアドレスやパスワードが侵害に含まれていないか確認する方法
これらの無料チェックは、パスワードマネージャーに保存されているパスワード、または単一のメールアドレスのいずれかを対象としています。
- Google Password Checkup(Google Password ManagerとChrome内)は、保存済みのパスワードを既知の流出資格情報と照合し、脆弱なパスワードや使い回されているパスワードに警告を表示します。Googleは、この機能を設計する際に、Google側がパスワードを知らない仕組みにしました。チェックの対象はGoogle Password Managerに保存されたパスワードのみです。
- Apple Passwordsは、オートフィルに保存されたパスワードを漏えいパスワードのリストと照合します。このチェックは、パスワードがAppleに送信されない仕組みになっています。対象はそこに保存されているものだけです。
- Microsoft Edge Password Monitorは、Edgeに保存されたパスワードを漏えい資格情報のデータベースと照合します。サインインして同期している場合は自動的に有効になります。そうでない場合は、「パスワードがオンラインの漏えいで見つかったときに警告を表示する」をオンにしてください。Microsoftは、ごく最近の漏えいはまだデータベースに反映されていない可能性があると述べています。
- Mozilla Monitorは、パスワードではなくメールアドレス単位で機能します。あなたのアドレスが既知の侵害に現れたときに無料でアラートを送信します。有料のデータ削除プランは2025年12月に終了しましたが、無料のアラートは引き続き利用できます。
古いガイドでは、Googleのダークウェブレポートが紹介されていることがあります。Googleはこれを2026年2月16日に終了し、現在はPassword Checkupとパスキーを案内しています。
これらのチェックには、すべて共通する限界があります。
- リストは新しい漏えいに遅れて追いつくため、問題なしという結果は安全の証明にはなりません。
- パスワードチェックの対象は、そのマネージャーに保存されたパスワードだけです。
- メールアドレスの侵害アラートは、あなたのアドレスがどの侵害に現れたかを教えてくれるだけで、誰かがあなたのデータを利用したかどうかは分かりません。
- いずれのチェックも、ID番号、生体情報、銀行口座情報が取引されている様子や、あなたの名義で開設されたローンは表示しません。それを確認するには、クレジットファイルの確認が必要です。これについては、以下の国別セクションで説明します。
クレジットファイルの確認や修正を有料で他人に頼まないでください。自分のファイルへのアクセスは、スペイン、メキシコ、コロンビア、米国、英国では無料の法的権利です。
iPhoneとAndroidでLe VPNデータ侵害スキャナーを使って確認する方法
Le VPNをご利用の場合、アプリにはデータ侵害スキャナーが含まれています。有効なLe VPNサービスにはすべて、追加料金なしで付属します。Le VPNアカウントのメールアドレスを既知のデータ侵害と照合し、1日1回チェックします。一覧に表示される侵害は他社で発生した漏えいであり、Le VPNでの漏えいではありません。
- アプリをアップデートします。iPhoneおよびiPadではバージョン3.7.0以降、Google Playから入手できるAndroidスマートフォンおよびタブレットではバージョン3.9.0以降が必要です。
- メニューを開きます。メイン画面の左上のボタンをタップし、「VPN設定」の直後にある「データ侵害スキャナー」をタップします。名前の下の行にはすでに結果が表示されています。たとえば「3件の侵害で見つかりました」や「侵害は見つかりませんでした」などです。iPhoneでは、メニューボタンに赤い点が表示されている場合、まだ確認していない侵害が見つかっていることを意味します。
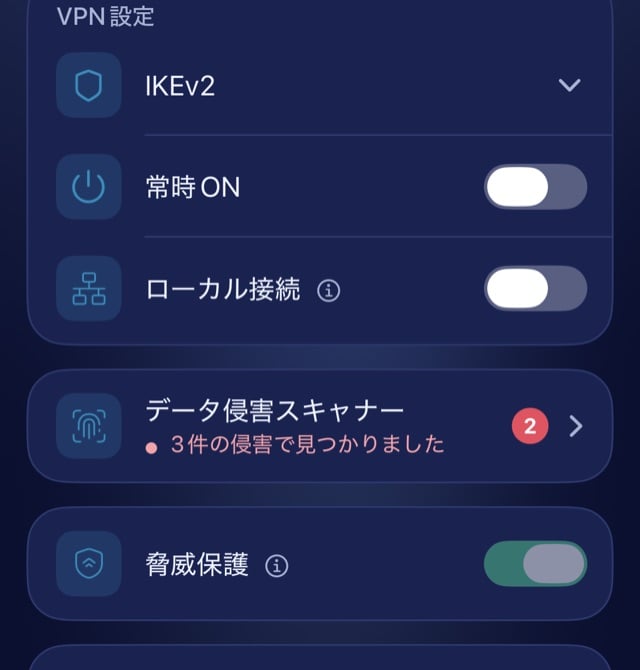
- メイン画面を読みます。リングには確認が必要な侵害の数が表示されます。その下には、監視中のアドレス、「最終チェック」と「次回」、そして1時間に1回動作する「今すぐチェック」ボタンがあります。何も見つからなかった場合、画面には「良いお知らせです。お使いのアドレスは既知のデータ侵害には含まれていません。今後もチェックを続けます。」と表示されます。
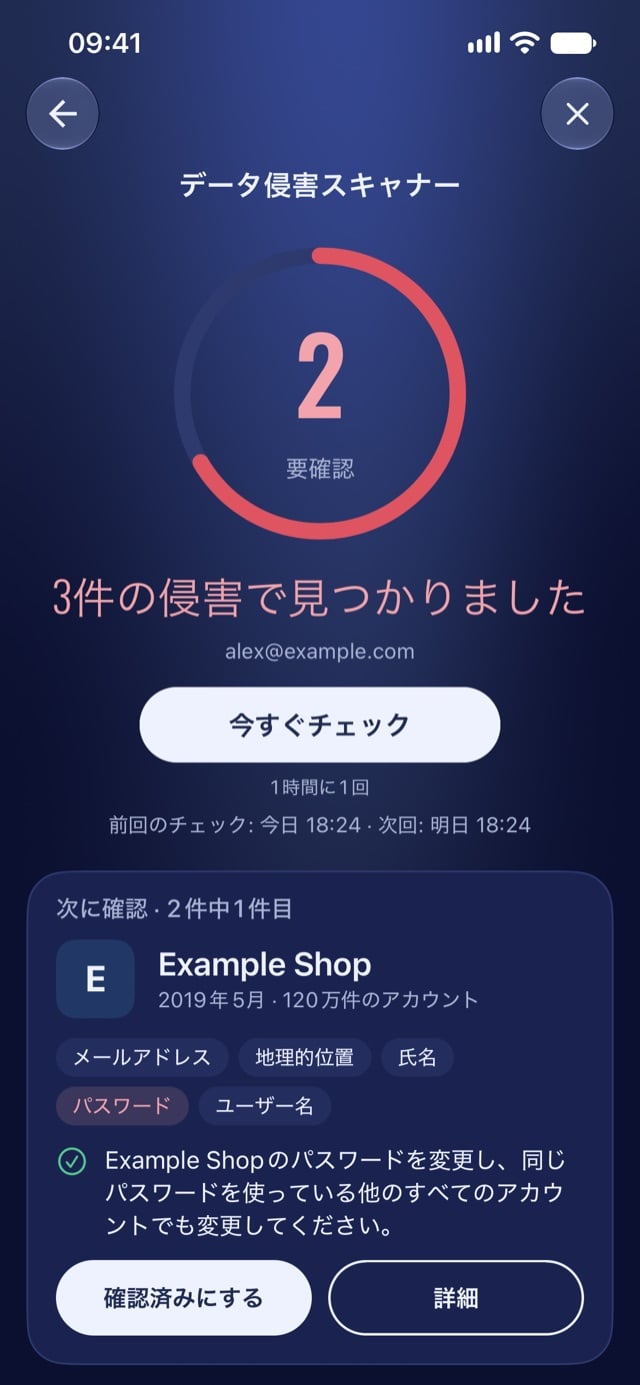
- 侵害を開きます。「次に確認」には侵害の名前、月、アカウント数が表示されます。「詳細」をタップすると詳細シートが開き、侵害の日付、含まれるアカウント、お使いのアドレスが含まれていると判明した日、何が起きたか、そして「新着」「機密性の高い侵害」「未検証」などのラベルが表示されます。
- 「流出した情報」と「対処方法」に従って対応します。前者には、パスワードや名前などのデータの種類が一覧表示されます。後者には手順が示されています。そのサービスでパスワードを変更し、使い回したすべての場所でも変更する、銀行の明細を確認する、詐欺の電話やメッセージを想定して警戒する、電話相手にメッセージ内のコードを読み上げて教えない、2段階認証を有効にする、というものです。
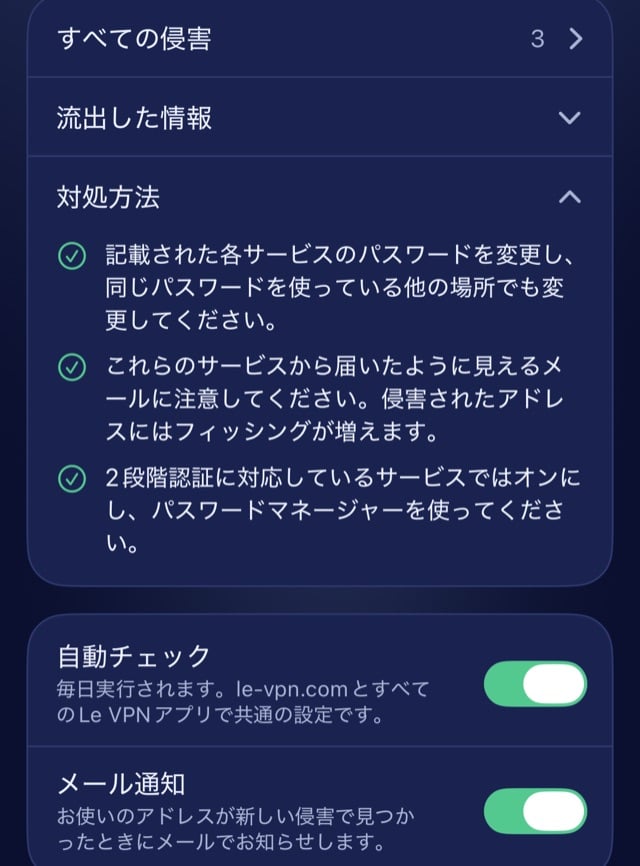
- 確認済みにします。「確認済みにする」は自分の記録管理のためだけのものです。チェックは続きます。
- 通知を設定します。「自動チェック」は毎日チェックを実行し、この設定はle-vpn.comおよびすべてのLe VPNアプリと共有されます。「メール通知」は、お使いのアドレスが新しい侵害に現れた場合にメールをお送りします。手動チェックではメールは送信されません。
スキャナーがチェックするのはLe VPNアカウントのメールアドレスだけです。他のメールアドレス、電話番号、パスワードはチェックしませんので、パスワードマネージャーのチェックと併せてご利用ください。同じ画面はWindows、Mac、Linuxアプリ、およびウェブサイトのクライアントエリアにもあります。
被害に気づいた後の最初の1時間
以下のリストを順番に進めてください。最初の2項目が特に重要です。
- メールアカウントを安全にします。メールは他のすべてのサービスのパスワードリセットリンクを受け取る窓口です。一度も使ったことのない新しいパスワードを設定し、2段階認証を有効にして、他のすべてのセッションからサインアウトしてください。さらに、転送ルールや回復用アドレスが追加されていないかも確認しましょう。
- 銀行に電話します。カードに記載の番号か公式アプリに表示される番号を使用し、メッセージで届いた番号は絶対に使わないでください。カードをブロックし、身に覚えのない請求は異議を申し立てましょう。照会番号を求めてください。
- 使い回していた流出パスワードを、すべての場所で変更します。カード情報を保持しているアカウントや、お金を使えるアカウントから始めましょう。
- 2段階認証を有効にします。銀行、携帯電話会社のアカウント、メッセージアプリ、SNSアカウントに対して設定してください。
- 電波が届かなくなっている場合は、携帯電話会社に電話します。別の電話を使い、SIMカードの複製が発行されていないか尋ねてください。
- 証拠を残します。スクリーンショット、メッセージ、日付、照会番号を保存してください。通報の際に必要になります。
- 身近な人に注意を促します。メッセージを送れるアカウントが乗っ取られた場合は、連絡が届く可能性のある人に知らせましょう。
最初の数日:国ごとの公式窓口
その後数日以内に、正式な被害届を提出し、自分が開設していない口座がないか信用情報を確認し、紛失または盗難した書類があれば再発行手続きを行いましょう。企業や信用情報機関は公式の被害届を求めるため、申し立てを始める前に必ず提出してください。
スペイン
- アドバイス:INCIBEの017電話相談窓口は無料で秘密が守られ、年中無休で8時から23時まで利用でき、WhatsApp(900 116 117)やTelegram(@INCIBE017)でも対応しています。2025年には、142,767件の相談のうち14%がデジタルなりすましに関するものでした。
- 被害届:国家警察(Policía Nacional、警察署または091)または憲兵隊(Guardia Civil)に行きましょう。憲兵隊のオンライン窓口では、デジタル証明書を持っていれば、1万ユーロ未満の不正なカード利用を含む一部の犯罪について、完全な被害届を受理してもらえます。
- DNIの紛失・盗難:被害届を提出し、銀行に連絡して、被害届の控えを保管してください。誰かがあなたの名義で商品を契約した場合に、あなたを守ることになります。
- カード:スペイン銀行によると、銀行に通知した後は不正利用について責任を負わず、通知前の責任は過失がなかった場合に限り50ユーロまでです。銀行が拒否した場合は、まずカスタマーサービス部門に、次にスペイン銀行のServicio de Reclamaciones(苦情処理部門)に申し立ててください。
- 信用情報ファイル:ASNEFはEquifaxが、BADEXCUGはExperianが運営しています。ファイルの保有者に対し、自分について何を記録しているかを尋ねてください。無料で、1か月以内に回答する義務があります。詐欺によって生じた債務については、警察に「presunto fraude en la contratación(契約における詐欺の疑い)」を届け出てから、削除を求めます。回答がない場合は、AEPDに苦情を申し立ててください。
- 法律:「suplantación de identidad(なりすまし)」は通常、estafa(詐欺)、falsedad(文書偽造)、または刑法第401条に基づいて起訴されます。
メキシコ
- 信用情報レポート:法律により、Buró de CréditoとCírculo de Créditoから、12か月ごとに1回無料の「Reporte de Crédito Especial」を請求できます。心当たりのないローンがないか確認しましょう。
- 申し立て:貸し手に連絡し、「robo de identidad(なりすまし)」であることを伝えてフォリオ番号を受け取ります。その後、信用情報機関にreclamación(異議申し立て)を提出すると、審査の間、その記録には「Registro Impugnado(異議申し立て中)」の印が付きます。
- CONDUSEF:金融クレジットについては、CONDUSEFがあなたとともに特別信用情報レポートを請求し、心当たりのないローンがあれば、信用履歴への照会のブロックを求め、正式な苦情手続きを開始します。商業クレジットについては、Profecoに相談してください。
- 被害届:Ministerio Público(検察庁)またはお住まいの州のFiscalíaに提出してください。
- 注意点:金銭と引き換えにBuróのレポートを削除または変更できる人はいません。銀行が電話、SMS、メッセージアプリでパスワードやアクセスコードを求めることはありません。
コロンビア
- 被害届:Fiscalíaと国家警察が運営するADenunciar(adenunciar.policia.gov.co)でオンラインでdenuncia(被害届)を提出できます。24時間以内に警官が内容を確認し、「número de noticia criminal(刑事事件受理番号)」をメールで送ってくれます。
- インシデント:不審な電話、SMS、偽サイトは、CAI Virtual(caivirtual.policia.gov.co)に報告してください。これはdenunciaとは別のものです。
- ネガティブな信用情報:まず、自分を報告した企業または信用情報機関に苦情を申し立てます。回答期限は15日です。拒否された場合や回答がない場合は、SICのDelegatura de Protección de Datos(データ保護部門)に、「falsedad personal(身元偽装)」の証明とdenunciaの控えを持って相談してください。
- 信用履歴:DataCrédito(midatacredito.com)は無料の履歴チェックと、新しい債務が登録された際の無料のメールアラートを提供しています。TransUnionも無料の相談を受け付けています。
- 新しい法律:Ley 2573 de 2026は、5月19日の公布から6か月後の2026年11月に施行されます。証拠とともに企業に通知すると、企業は利息を含めて直ちに回収を停止しなければなりません。その通知から20営業日以内に刑事被害届を提出する必要があります。「Víctima de Falsedad Personal(身元偽装の被害者)」の表示は、ネガティブな信用情報として扱うことはできません。
アルゼンチン
- DNIの紛失・盗難:警察に被害届を提出した後、Registro de Documentos de Identidad Cuestionados(疑義のある身分証明書登録簿)に登録し、Mi Argentinaアプリまたは書類取扱センターからRENAPERに新しいコピーを請求します。
- 詐欺:まず銀行またはカード発行会社に苦情を申し立て、苦情番号を受け取ります。BCRA(中央銀行)が次の窓口です。サイバー犯罪については、UFECI(mpf.gob.ar/ufeci)に連絡してください。
- 信用記録:Central de Deudoresの誤った記録を修正するには、まずその記録を報告した貸し手に行き、次にBCRAの訂正申請フォームを利用します。VerazとNosisについては、それぞれに直接苦情を申し立ててください。
チリ
- 被害届:Ministerio Público(検察庁)、Carabineros(国家警察)またはPDIに提出し、銀行にも被害届を提示してください。
- 銀行への申し立て:Ley 20.009に基づき、銀行に通知してから30営業日以内に正式な申し立てを行います。35UFまでの金額については、銀行は5営業日以内に返金または請求の取り消しをしなければなりません。SERNACが手順を説明しています。
- 銀行が対応しない場合:CMFに苦情を申し立ててください。
アメリカ
- 被害届と計画:IdentityTheft.gov(スペイン語ではRobodeIdentidad.gov)で、FTC Identity Theft Reportと、記入済みの手紙を含む回復計画を作成できます。アカウントを作らない場合は、レポートをすぐに印刷してください。後から再取得はできません。電話窓口:877-438-4338。
- 信用情報の凍結:設定も解除も無料で、Equifax、Experian、TransUnionそれぞれに個別に設定します。
- 詐欺アラート:無料で1年間有効で、1つの機関が申請すると他の2機関にも通知されます。FTCレポートまたは警察の被害届があれば、7年間の延長アラートを設定できます。
イギリス
- 被害届:Report Fraudが2025年12月4日にAction Fraudに代わりました。reportfraud.police.ukを利用するか、0300 123 2040に電話してください。
- 信用情報ファイル:Equifax、Experian、TransUnionからファイルのコピーを無料で入手する法的権利があります。
- 追加チェック:Cifas Protective Registrationは2年間で30ポンドで、会員企業があなたの名義での申込時に追加のチェックを行うようにします。保険ではなく、期限が切れる前にCifasからリマインドされることはありません。
リスクを減らすための習慣
- アカウントごとにパスワードを1つにし、パスワードマネージャーで管理します。流出したパスワードで開けるのは1つのアカウントだけで、それ以外には被害が及びません。
- メール、銀行、携帯電話会社のアカウントには2段階認証またはパスキーを設定します。パスキーは偽ページに入力できませんし、パスワードを盗まれただけではアカウントを開けられなくなります。
- 利用できる国では凍結やアラートを活用します。米国ではクレジット凍結、英国ではProtective Registration、コロンビアでは新しい債務を知らせるアラート、メキシコでは無料の年次レポートを利用しましょう。
- 公開する個人情報を減らします。INCIBEは、自分の名前を検索してどんな情報が出回っているか確認することを推奨しています。身分証明書、搭乗券、カードの写真を投稿しないでください。
- 侵害発生後の電話やメッセージには注意します。電話を切り、自分から公式番号へかけ直しましょう。あなたのID番号や住所を知っている発信者は、流出データでそれを読んだ可能性があります。メッセージに届いたコードを誰にも読み上げてはいけません。
VPNの役割はより限定的です。VPNは公共のネットワークや信頼できないネットワーク上で通信を暗号化し、訪問先のサイトや接続中のネットワークからIPアドレスを隠します。Le VPNのIPアドレステストで自分の接続が何を公開しているか確認できます。ただしVPNは企業によるデータ流出を防ぐことはできませんし、偽ページにパスワードを入力してしまうのも防げません。
今日やるべきこと
今日の3つのステップで、万一データが流出しても犯罪者にとっての価値を下げることができます。ブラウザまたはスマートフォンでパスワードチェックを実行し、メールアカウントには固有のパスワードと2段階認証を設定し、銀行の公式電話番号を連絡先に保存しておきましょう。
執筆者について
Le VPN ブログ編集者
Alan Summers は長年にわたり Le VPN ブログの執筆・編集を担当し、オンラインプライバシー、サイバーセキュリティ、そして VPN を最大限に活用する方法について取り上げています。世界のインターネットの自由に関わるニュースを注意深く追い、Le VPN の読者に役立つ実践的なアドバイスへと落とし込んでいます。
Alan Summers の記事 →