ترقية ماسح خرق البيانات: التفاصيل الكاملة والفحص اليدوي
تمت ترقية ماسح خرق البيانات في تطبيقات Le VPN حديثًا. ولا يزال يفحص البريد الإلكتروني لحسابك في Le VPN يوميًا مقابل خروقات البيانات المعروفة للعموم، ويعرض الآن كل خرق داخل التطبيق: تاريخه، وما تم تسريبه، وما يجب فعله. ويمكنك أيضًا إجراء فحص باستخدام زر «افحص الآن».
وهو متضمن في كل خطة Le VPN نشطة.
ما هو ماسح خرق البيانات في Le VPN؟
ماسح خرق البيانات هو شاشة داخل تطبيق Le VPN يقارن فيها عنوان البريد الإلكتروني لحسابك بقاعدة بيانات تضم خروقات البيانات المعروفة للعموم، ويعرض ما الذي تم كشفه في كل خرق منها، مع نصائح حول ما يجب فعله بعد ذلك.
وهو يفحص عنوانًا واحدًا فقط: البريد الإلكتروني لحسابك في Le VPN. وليس رقم هاتفك، ولا كلمات مرورك، ولا العناوين الأخرى. الخروقات التي يعرضها هي تسريبات وقعت في شركات وخدمات أخرى كانت تحتفظ بذلك العنوان، وليست خروقات من Le VPN.
حسابات Le VPN التي تم إنشاؤها اعتبارًا من 27 October 2026 يكون الماسح فيها مفعّلًا عند التسجيل. ويُجرى الفحص الأول حينها: إذا عثر على خروقات، يعرض التطبيق بطاقة على الشاشة الرئيسية مرة واحدة بدلًا من إرسال بريد إلكتروني.
لفتحه، شغّل التطبيق، ثم انقر على «القائمة»، ثم «ماسح خرق البيانات». وعلى le-vpn.com، هو صفحة ضمن منطقة العملاء. ولمزيد من المعلومات حول هذه الميزة، راجع صفحة كشف خرق البيانات لدينا.
ما مدى شيوع خروقات البيانات في عام 2026؟
شائعة إلى درجة أن إشعار الخرق أصبح شبه جزء اعتيادي من امتلاك عنوان بريد إلكتروني. فقد رصد Identity Theft Resource Center عددًا قياسيًا بلغ 3,322 حادثة اختراق للبيانات في الولايات المتحدة في عام 2025، بزيادة قدرها 5% عن 3,152 في عام 2024. وأدت تلك الحادثات إلى إصدار 278,827,933 إشعارًا للضحايا، بانخفاض قدره 79% عن عام 2024، ويعزو المركز ذلك إلى غياب الخروقات الضخمة في عام 2025. كما لم توضح 70% من إشعارات الاختراق في عام 2025 كيفية وقوع الهجوم (Identity Theft Resource Center، 2026).
والناس يلاحظون ذلك. ففي استطلاع أجراه المركز على 1,040 مستهلكًا، أفاد 80% بأنهم تلقوا إشعار خرق بيانات خلال الأشهر الـ 12 الماضية. ومن بين من تلقوا إشعارًا، أفاد 88% بحدوث نتيجة سلبية واحدة على الأقل، ولاحظ 54% زيادة في التصيد الاحتيالي الموجّه بعد ذلك (Identity Theft Resource Center، 2026). أما الصورة الأوسع فمن ثلاثة تقارير منفصلة:
| الرقم | ما يقيسه | المصدر، السنة |
|---|---|---|
| 4.99 مليون دولار أمريكي | التكلفة العالمية المتوسطة لخرق البيانات على الشركة، بزيادة قدرها 12% عن العام السابق | IBM، 2026 |
| 31% | الخروقات التي تبدأ باستغلال ثغرات البرمجيات، وهي الآن متقدمة على بيانات الاعتماد المسروقة باعتبارها الطريقة الأكثر شيوعًا للاختراق | Verizon، 2026 |
| 48% | الخروقات التي تشمل طرفًا ثالثًا | Verizon، 2026 |
| 1,008,597 | الشكاوى التي تلقاها مركز الشكاوى الخاصة بجرائم الإنترنت التابع لمكتب التحقيقات الفيدرالي (FBI) في عام 2025 | FBI IC3، 2026 |
| 20.877 مليار دولار أمريكي | الخسائر المُبلَّغ عنها في تلك الشكاوى | FBI IC3، 2026 |
| 971 | شكاوى استبدال شرائح SIM في عام 2025، بخسائر مُبلَّغ عنها قدرها 17,366,758 دولارًا أمريكيًا | FBI IC3، 2026 |
| 67,456 | شكاوى خروقات البيانات الشخصية في عام 2025 | FBI IC3، 2026 |
تقع الخروقات لدى شركات أخرى، لكن عبء المعالجة يقع على الشخص الذي كُشف عنوانه. ويتمثل دور ماسح خرق البيانات في إخبارك عند حدوث ذلك؛ أما الخطوة التالية، سواء أكانت كلمة مرور جديدة أم اتصالًا ببنكك، فتعود إليك.
ماذا يعرض لك الماسح؟
تفتح الشاشة على حلقة تعرض عدد الخروقات المتبقية للمراجعة. وعندما لا يوجد أي منها، تتحول الحلقة إلى اللون الأخضر وتعرض عبارة «لم يُعثر على أي خروقات». وتحتها يظهر العنوان الذي تم فحصه، وزر «افحص الآن»، ووقتَي آخر فحص والفحص التالي. وتحتها، يعرض قسم «التالي للمراجعة» خرقًا واحدًا في كل مرة: اسمه، والشهر والسنة الذي وقع فيهما، وعدد الحسابات التي شملها، وأنواع البيانات التي تم كشفها مع تمييز كلمات المرور باللون الأحمر، ونصيحة واحدة، وزرين هما «تحديد كمُراجَع» و«التفاصيل». وبالتمرير إلى الأسفل تجد «كل الخروقات»، و«ما الذي تم كشفه» الذي يسرد كل نوع من البيانات عبر جميع خروقاتك، و«ما يجب فعله»، ومفتاحَي «الفحوصات التلقائية» و«تنبيهات البريد الإلكتروني».
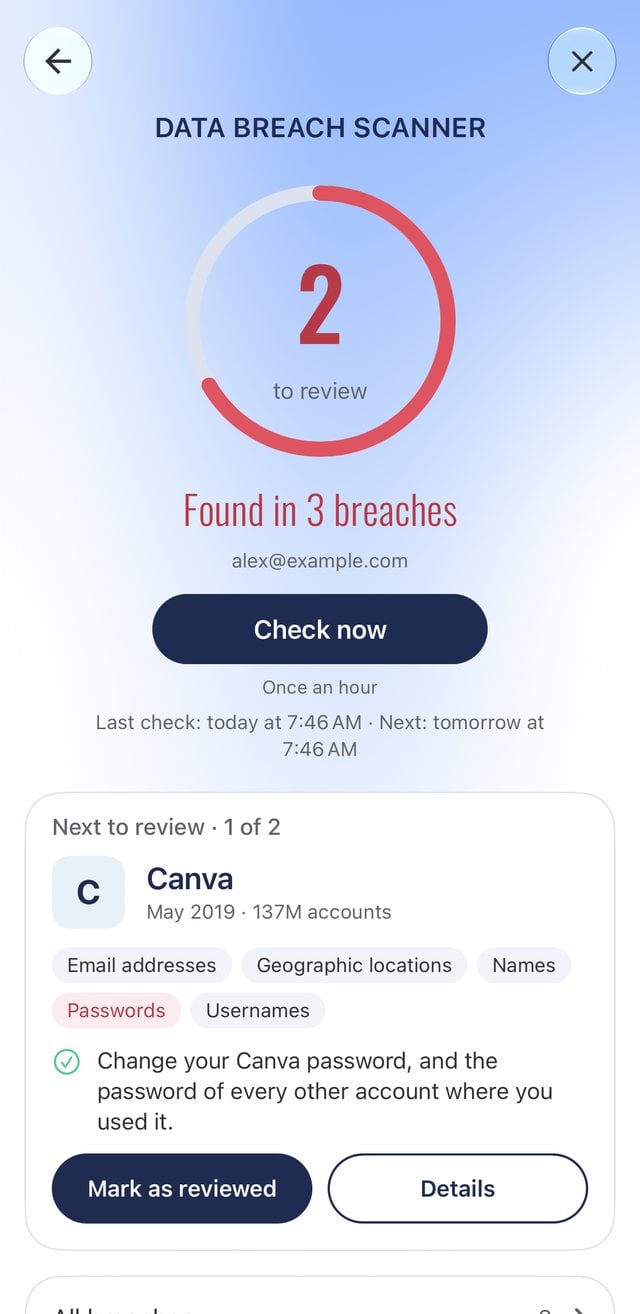
اضغط على «التفاصيل» لتحصل على السجل الكامل لخرق واحد: اسم الخدمة وموقعها الإلكتروني، وشارة «جديد» أو «مُراجَع»، وتاريخ الخرق، وعدد الحسابات التي شملها، والعنوان الذي وُجد له، وتاريخ عثور الماسح عليه، وما الذي تم كشفه، ووصفًا موجزًا لما حدث، وما يجب فعله بشأنه.
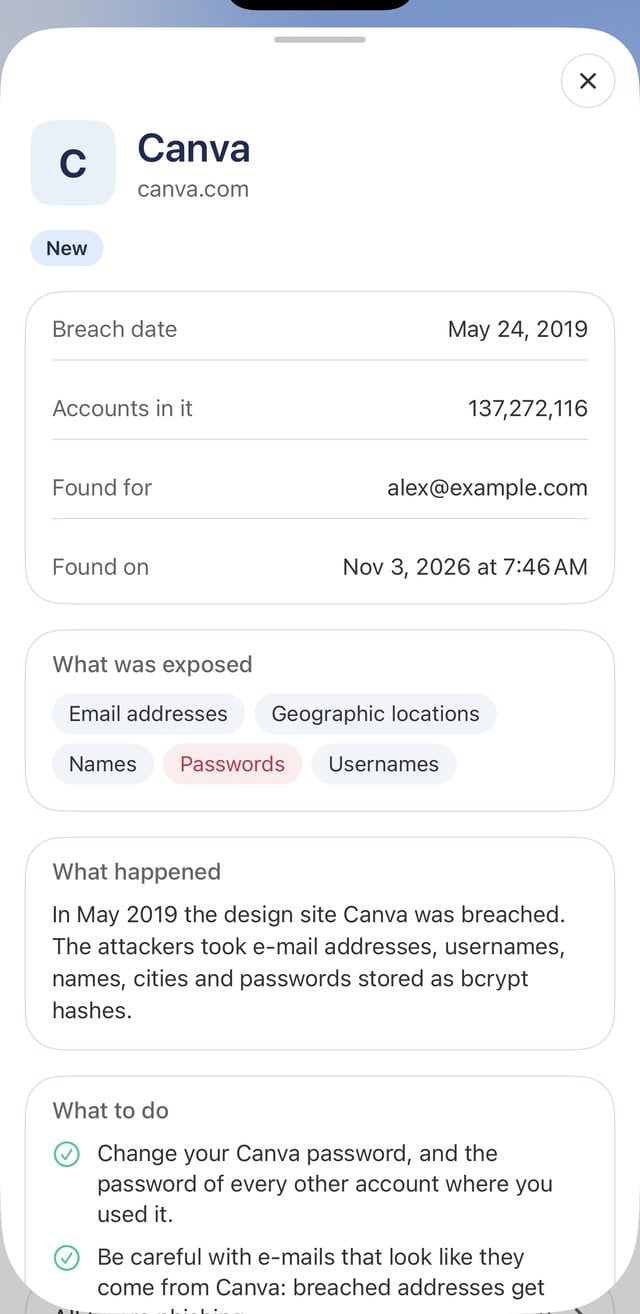
لقطات الشاشة الواردة في هذه المقالة مأخوذة من حساب تجريبي، ولذلك فإن الأسماء والأرقام التي تراها هي بيانات كمثال.
كيف تستخدم ماسح خرق البيانات خطوة بخطوة؟
في حسابات Le VPN التي أُنشئت اعتبارًا من 27 أكتوبر 2026، يكون الماسح مفعّلًا بالفعل. أما في الحساب الأقدم، فافتح الماسح وفعّل الفحوصات التلقائية أولًا. ثم:
- افتح تطبيق Le VPN على هاتفك أو جهازك اللوحي أو حاسوبك، ثم افتح القائمة.
- اضغط على ماسح خرق البيانات. تُظهر الحلقة في الأعلى عدد الخروقات التي بانتظار مراجعتك.
- اقرأ الخرق الظاهر تحت «التالي للمراجعة»: الشهر والسنة اللذين حدث فيهما، وعدد الحسابات التي شملها، وأنواع البيانات التي تم كشفها. كلمات المرور معلَّمة باللون الأحمر.
- اتبع النصيحة الواردة على البطاقة. للاطلاع على السجل الكامل، بما في ذلك وصف موجز لما حدث والقائمة الكاملة لما يجب فعله، اضغط التفاصيل.
- بعد الانتهاء من التعامل معه، اضغط تحديد كمُراجَع. هذا الأمر مخصص لتتبعك الشخصي فقط: فهو لا يغيّر أي شيء آخر، ويمكنك التراجع عنه، وتستمر الفحوصات كما كانت من قبل. ويؤدي تحديد الكل كمُراجَع إلى إفراغ القائمة بأكملها بضغطة واحدة.
- هل تريد إجراء فحص خارج الجدول اليومي؟ اضغط افحص الآن. يُجرى مرة واحدة في الساعة، وتظهر النتيجة خلال بضع ثوانٍ إلى بضع دقائق.
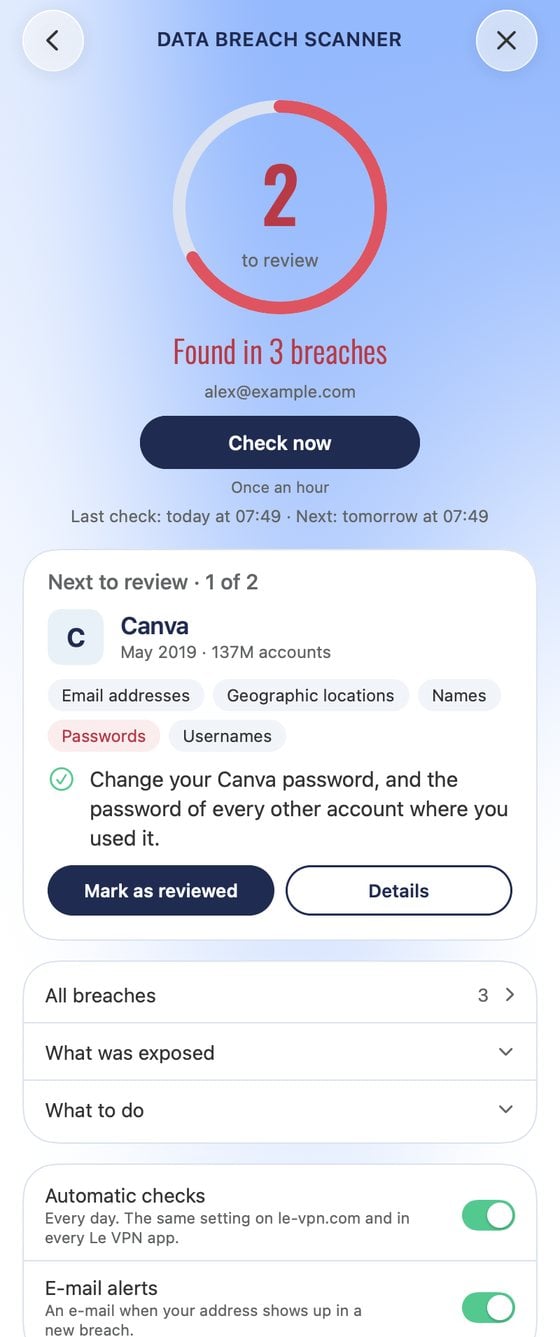
على حاسوب Mac أو Windows أو Linux، يكون الماسح صفحة ضمن القائمة داخل نافذة التطبيق؛ ولقطة الشاشة أعلاه هي لتطبيق Mac. أما على le-vpn.com فهو صفحة ضمن منطقة العميل، بالحلقة نفسها والقائمة نفسها ومفاتيح التبديل نفسها الموجودة في التطبيقات.
متى يساعدك الماسح؟
كلمة مرور قديمة ومعاد استخدامها. يُدرج خرقٌ من سنوات ماضية كلمات المرور ضمن البيانات المكشوفة. تنصحك النصيحة بتغيير كلمة المرور تلك لدى الخدمة نفسها، وفي كل حساب آخر استخدمتها فيه. وبعد أن تُتمّ ذلك، اضغط على تحديد كمُراجَع فينخفض العدد في الحلقة بمقدار واحد.
رقم هاتف مُسرَّب. يفحص الماسح عنوان بريدك الإلكتروني، لكن بعض الخروقات تُدرج أرقام الهواتف ضمن البيانات التي سُرِّبت مع عنوانك. يحذّر التطبيق عندئذٍ من مكالمات ورسائل الاحتيال، ويقول إنه يجب ألا تقرأ رمزًا وصلك برسالة نصية لمتصل أبدًا. السبب هو الاحتيال بتبديل شريحة SIM: تلقى FBI IC3 971 شكوى تبديل SIM في عام 2025، بخسائر مُبلَّغ عنها بلغت 17,366,758 دولارًا أمريكيًا (FBI IC3، 2026). ومن النصائح العامة، اسأل شركة الاتصالات المحمولة لديك عن رقم PIN لشريحة SIM أو قفل منع نقل الرقم.
خرق في الأخبار. لا داعي لانتظار الفحص اليومي. اضغط على افحص الآن، وهو إجراء يمكن تشغيله مرة واحدة كل ساعة. وهناك حدٌّ ينبغي معرفته: لا يظهر الخرق إلا بعد أن يصبح معروفًا على الملأ ويُضاف إلى قاعدة بيانات الخروقات، ولذلك قد يحتاج الحادث الجديد جدًا إلى بعض الوقت كي يظهر.
فرد من العائلة. يفحص الماسح عنوان الحساب الذي ينتمي إليه. أما الوالد أو الشريك الذي يملك حساب Le VPN خاصًا به وعنوانه الخاص فسيحصل على فحوصاته الخاصة وتنبيهات البريد الإلكتروني الخاصة به. وأما الجزء العملي فهو أن تجلس معه لتستعرضوا التفاصيل وما يجب فعله معًا.
كيف تعمل التنبيهات والفحوصات التلقائية؟
مفتاحان يديران الأمر بأكمله. الأول، «الفحوصات التلقائية»، يفحص عنوانك كل يوم. في الحساب الجديد يبدأ الفحص الأول عند التسجيل، وإذا عثر على خروقات يعرض التطبيق بطاقة على الشاشة الرئيسية مرة واحدة بدلاً من رسالة بريد إلكتروني. «الفحوصات التلقائية» إعداد واحد: غيّره في أي تطبيق من تطبيقات Le VPN أو في منطقة العملاء على le-vpn.com ويتغير في كل مكان. الثاني، «تنبيهات البريد الإلكتروني»، يرسل رسالة فقط عندما يظهر عنوانك في خرق جديد، مكتوبة بلغتك. لا يرسل الماسح أي ملخصات دورية.
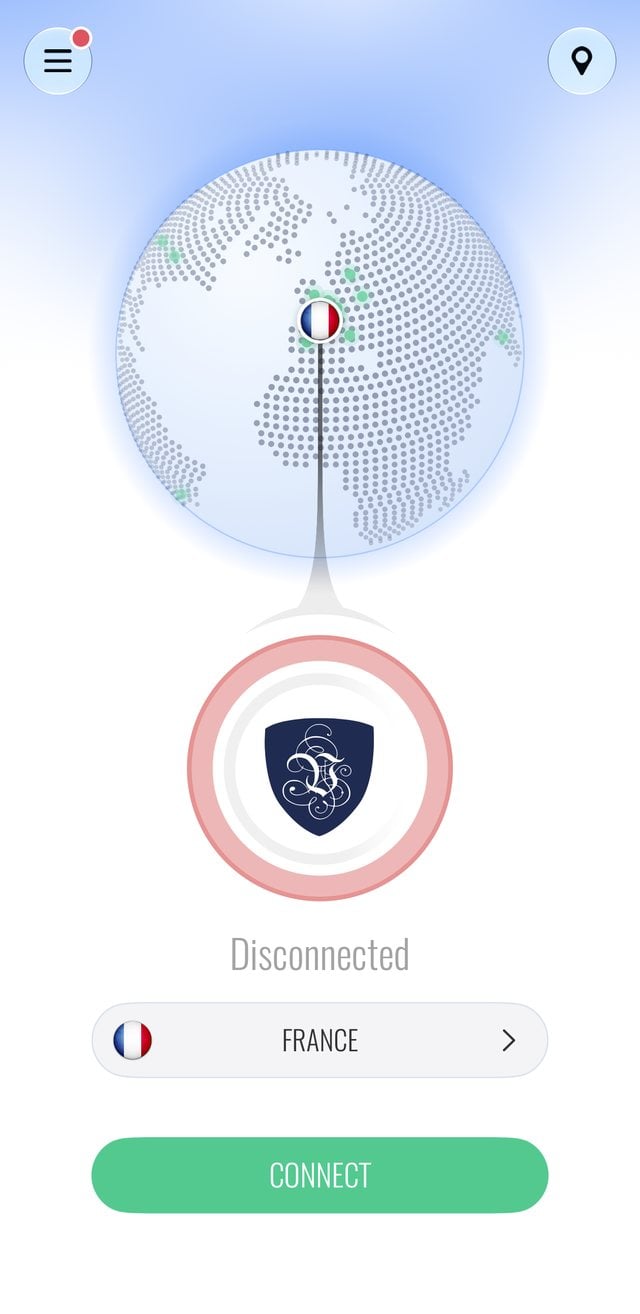
بينما ينتظر الخرق مراجعتك، يحتفظ التطبيق بالعدّ على مرأى من الجميع: زر القائمة على الشاشة الرئيسية يحمل نقطة حمراء، ويعرض سطر «ماسح خرق البيانات» داخل القائمة العدد باللون الأحمر. حدّد الخروقات كمُراجَعة، أو استخدم «تحديد الكل كمُراجَع»، فتختفي النقطة.
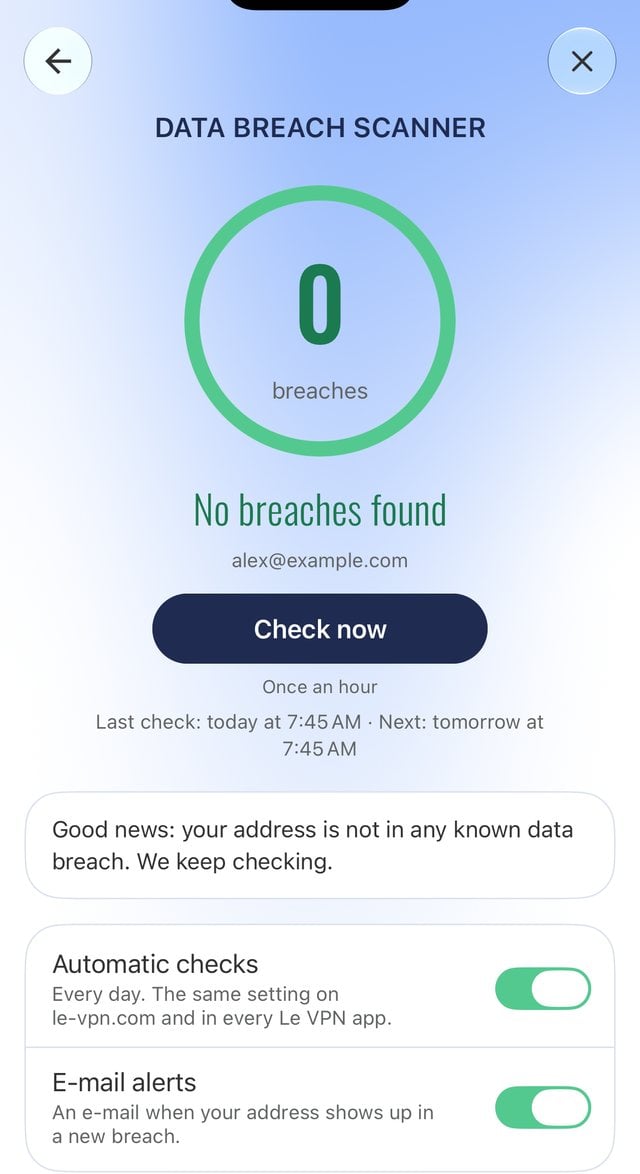
بين الفحوصات اليومية يمكنك الضغط على «افحص الآن»، الذي يعمل مرة واحدة في الساعة ويعيد نتيجة خلال بضع ثوانٍ إلى بضع دقائق. يمكن إيقاف تشغيل كلا المفتاحين في أي وقت، من أي تطبيق أو من منطقة العملاء.
ماذا يفحص الماسح، وما الذي لا يفعله؟
يفحص الماسح شيئًا واحدًا فقط: عنوان البريد الإلكتروني المرتبط بحسابك في Le VPN. لا يطلب التطبيق كلمة مرور إضافية، بل يقرأ النتيجة عبر تسجيل دخولك الحالي في Le VPN. ويمكنك إيقاف الفحوصات التلقائية وتنبيهات البريد الإلكتروني في أي وقت.
للماسح حدود من المفيد معرفتها. فهو يفحص عنوانًا واحدًا، لا رقم هاتفك أو كلمات المرور أو حسابات البريد الإلكتروني الأخرى. وهو يقارن بالخروقات المعروفة علنًا، لذا يُبلّغ عمّا هو علني بالفعل. كما أنه لا يمنع شيئًا: فالخرق وقع لدى شركة أخرى قبل أن يراه الماسح أصلًا. يخبرك الماسح بما تم تسريبه وما يجب فعله؛ أما تغيير كلمة المرور، أو الاتصال بالبنك، أو تجاهل المكالمة الاحتيالية، فتلك الخطوات عليك أنت. أما الـ VPN فيعالج مشكلة مختلفة تمامًا، وهي اتصالك، ولا يمنع تعرّض شركة لخرق. وعلى صعيد الاتصال، تعمل ميزة Threat Protection من Le VPN على حظر البرمجيات الخبيثة المعروفة ومواقع التصيد والاحتيال أثناء اتصالك.
ما تطبيقات Le VPN التي تتضمن الماسح؟
يتوفر الماسح في الإصدارات التالية من تطبيقات Le VPN:
- آيفون وآيباد: الإصدار 3.7.0، من App Store.
- هواتف وأجهزة لوحية تعمل بنظام Android: الإصدار 3.9.0، من Google Play.
- Mac: الإصدار 3.7.0، من Mac App Store أو كتنزيل من le-vpn.com.
- Windows وLinux: الإصدار 3.3.0، الصادر في 3 نوفمبر 2026، كتنزيل من le-vpn.com.
تطبيق Android المنزّل من le-vpn.com لم يصل بعد إلى الإصدار 3.9.0، لذا يأتي الماسح على Android حاليًا عبر Google Play.
إذا كان تطبيقك أقدم، فحدّثه. على الهاتف أو الجهاز اللوحي، افتح App Store أو Google Play، وابحث عن Le VPN وانقر على "تحديث". على الحاسوب، احصل على المثبّت الحالي من صفحة التنزيل لدينا. تبدو شاشة الماسح بالشكل نفسه في كل مكان، ومفتاحا "الفحوصات التلقائية" و"تنبيهات البريد الإلكتروني" إعدادات مشتركة، لذا ينطبق أي تغيير تجريه في تطبيق واحد في كل مكان، بما في ذلك منطقة العملاء على le-vpn.com.
هناك نقص واحد يجب معرفته: تطبيقات التلفاز، على Apple TV وAndroid TV وFire TV، لا تتضمن الماسح. إذا كنت تستخدم Le VPN في الغالب على التلفاز، فافحص من خلال هاتف أو حاسوب أو منطقة العملاء؛ إذ تعمل الفحوصات اليومية وتنبيهات البريد الإلكتروني طالما أنها مفعّلة.
عن الكاتب
تطبيقات ومنتجات Le VPN
يطوّر فريق Le VPN Product Team تطبيقات Le VPN لأجهزة iPhone وiPad وMac وWindows وLinux وAndroid وApple TV وApple Vision Pro وFire TV. يكتب الفريق هنا عند إطلاق أي شيء: تطبيق جديد أو منصة جديدة أو ميزة جديدة، وأحيانًا ملاحظة عن سبب استغراق أمر ما وقتًا أطول من المتوقع. تُراجَع مقالات المنتج مقابل الإصدار المنشور وملاحظات إصدار التطبيق قبل نشرها.
مقالات بقلم Le VPN Product Team →