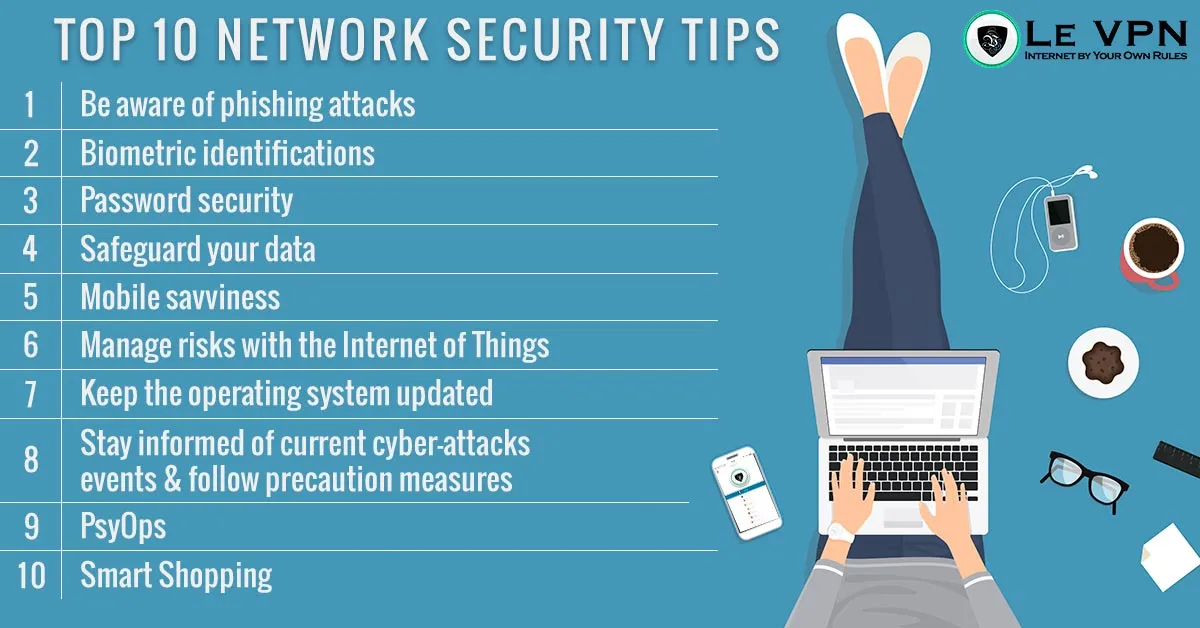
10 советов для индивидуальной защиты информации в сети
Каждый год приносит новые громкие утечки, эпидемии шифровальщиков и схемы мошенничества - от поддельных «звонков из банка» до дипфейков с голосами родственников. Инструменты атак автоматизируются: злоумышленникам всё равно, кто вы, - их программы перебирают миллионы адресов и паролей без разбора. Хорошая новость в том, что от подавляющего большинства этих угроз защищает не дорогая техника, а набор простых привычек. Вот десять правил личной информационной безопасности, которые стоит довести до автоматизма.
1. Не попадайтесь на фишинг
Фишинг стар, как сама сеть, и по-прежнему остаётся самым прибыльным ремеслом киберпреступников - потому что работает. Письмо «от банка», сообщение «от службы доставки», страница входа, неотличимая от настоящей, - расчёт всегда на спешку и доверие.
Противоядие - привычка к паузе. Прежде чем переходить по ссылке, наведите на неё курсор и посмотрите настоящий адрес. Насторожитесь, если письмо начинается с безличного «Уважаемый клиент», давит срочностью («аккаунт будет заблокирован через час!») или просит ввести данные. Золотое правило: получили тревожное сообщение от банка или сервиса - не переходите по ссылке из письма, а откройте сайт вручную или через официальное приложение. С распространением нейросетей фишинговые тексты стали грамотными и убедительными, так что «кривой язык» больше не признак подделки - проверяйте суть, а не орфографию.
2. Включите двухфакторную аутентификацию
Даже украденный пароль почти бесполезен, если для входа нужен второй фактор - код из приложения-аутентификатора, аппаратный ключ или подтверждение на телефоне. Включите двухфакторную аутентификацию (2FA) везде, где она есть, начиная с почты: именно через неё восстанавливаются пароли ко всему остальному. Код из приложения надёжнее кода из SMS, а самые современные сервисы предлагают passkey - вход по биометрии вообще без пароля. И помните: коды подтверждения нельзя сообщать никому, «сотрудник службы безопасности», который их спрашивает, - всегда мошенник.
3. Наведите порядок в паролях
Базовые правила известны: уникальный пароль для каждого сервиса, никакой личной информации, длина важнее вычурности. Запоминать десятки комбинаций не нужно - для этого есть менеджеры паролей: они генерируют и хранят сложные пароли, а вам остаётся помнить один мастер-пароль. Его удобно строить из фразы: «Последний дом, в котором я жил, - дом 948 на Выдуманной улице» превращается в «Пдвкяж - д948нВу» - длинно, стойко и запоминается. Ещё один совет: отвечая на «секретные вопросы», не говорите правду - кличку вашей собаки злоумышленник найдёт в ваших же социальных сетях за минуту.
4. Делайте резервные копии
Волна атак шифровальщиков не спадает годами, а жертвами становятся не только компании, но и обычные пользователи. Единственная надёжная страховка - резервные копии по правилу «3-2-1»: три копии важных данных, на двух разных носителях, одна - вне дома (например, в облаке). Внешний диск, который подключается только на время копирования, шифровальщику недоступен. Особо чувствительные файлы стоит шифровать и локально - бесплатные инструменты вроде VeraCrypt или встроенные BitLocker и FileVault справляются с этим отлично.
5. Следите за смартфоном не меньше, чем за компьютером
Львиная доля мобильных заражений приходится на приложения из неофициальных источников. Устанавливайте программы только из официальных магазинов, проверяйте разработчика и запрашиваемые разрешения: фонарику не нужен доступ к контактам. Включите блокировку экрана и функцию удалённого поиска устройства. А в публичных Wi-Fi-сетях - в кафе, отеле, аэропорту - не открывайте банк и почту без VPN: открытая сеть просматривается любым желающим, а поддельную точку доступа со знакомым названием может поднять кто угодно.
6. Не забывайте про умный дом
Каждый подключённый к сети прибор - от камеры до робота-пылесоса - потенциальная дверь в вашу домашнюю сеть. Истории со взломанными радионянями - не страшилки, а документированные случаи. Минимальная программа: сменить заводские пароли, обновлять прошивки, отключить неиспользуемые функции удалённого доступа и вынести умные устройства в отдельную гостевую Wi-Fi-сеть. Радикальное решение - VPN на роутере: тогда весь трафик дома идёт через зашифрованный туннель.
7. Обновляйте всё и сразу
Совет звучал тысячу раз - и всё равно остаётся самым игнорируемым. Между тем крупнейшие эпидемии вредоносного ПО распространялись через уязвимости, заплатки для которых вышли за недели и месяцы до атаки. Обновления операционной системы, браузера, приложений и прошивки роутера - это не про «новые функции», это про закрытые дыры. Включите автоматическую установку и выберите удобное время - например, ночью.
8. Будьте в курсе - предупреждён значит вооружён
Профилактика проще лечения, а мошеннические схемы устаревают быстро: сегодня «сотрудник оператора связи», завтра поддельный QR-код, послезавтра звонок с клонированным голосом коллеги. То, что вы читаете эту статью, - уже шаг в верном направлении. Полезно время от времени просматривать новости о свежих схемах обмана и пересказывать их близким - особенно старшим родственникам, на которых нацелена немалая часть телефонного и интернет-мошенничества.
9. Не выкладывайте лишнего в социальных сетях
Многие сами снабжают злоумышленников досье на себя: геометки в реальном времени, фото билетов и документов, девичья фамилия матери в «весёлом тесте». Опросы и викторины, запрашивающие личные данные, - классическая лазейка для сбора информации, а порой и для распространения вредоносных ссылок. Простое правило: всё, что опубликовано, может быть использовано против вас - при подборе паролей, в целевом фишинге или банальном взломе «секретных вопросов». Закройте профили от посторонних и рассказывайте о поездках по возвращении, а не из аэропорта.
10. Защищайте покупки и платежи
Онлайн-шопинг удобен, но именно платёжные данные - главная добыча киберпреступников. Покупайте на сайтах с HTTPS и понятной репутацией, подключите 2FA к аккаунтам магазинов и платёжных сервисов, используйте виртуальные карты с лимитом для разовых покупок и настройте уведомления обо всех операциях. И никогда не вводите данные карты, перейдя по ссылке из письма или мессенджера, - только на сайте, открытом вручную.
И связующее звено - VPN
Большинство перечисленных мер защищают устройства и аккаунты. VPN закрывает то, что остаётся за кадром, - сам канал связи. Le VPN шифрует весь ваш трафик и скрывает реальный IP-адрес: провайдер, владелец Wi-Fi-точки и сетевые наблюдатели видят лишь факт подключения, а перехваченные данные превращаются в бессмысленный шифр. В сервисе - серверы более чем в 100 локациях, современные протоколы OpenVPN, WireGuard, IPSec/IKEv2 и Stealth WireGuard для сетей с жёсткими блокировками, а встроенная блокировка онлайн-угроз отсекает фишинговые и вредоносные сайты на уровне DNS - прямая поддержка совета №1. Одна подписка защищает до пяти устройств одновременно.
Ответственное отношение к своим данным - обязанность каждого, кто живёт в цифровом мире. Начните с малого: оформите подписку Le VPN - на первую покупку действует 30-дневная гарантия возврата денег, так что проверить сервис в деле можно без всякого риска. А команда Le VPN всегда готова помочь.
Об авторе
Автор блога Le VPN
Ирма Сурикова — постоянный автор блога Le VPN, пишет о кибербезопасности, цифровой конфиденциальности и о том, как оставаться в безопасности в интернете. Её статьи охватывают практическое применение VPN и последние новости в сфере онлайн-безопасности.
Статьи автора Ирма Сурикова →
